
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 exploitblizzard/windowsmdm-lpe-0day
CVE-2021-24084 Windows Lokale Rechteausweitung, die seit 2020 offiziell nicht gepatcht wurde. Daher ist es immer noch ein Zero-Day.
 anonymous941/zygote-injection-toolkit
Ein Kommandozeilenprogramm zur Ausnutzung der Android Zygote-Injektion (CVE-2024-31317)
 flangvik/sharpapplocker
C#-Port des Get-AppLockerPolicy PS-Cmdlets
 bbaranoff/cve-2022-0847
Exploit für CVE-2022-0847, eine Linux-Kernel-Privilege-Escalation-Schwachstelle, die einen Proof-of-Concept zur Erlangung von Root-Zugriff…
 deathshotxd/0xkern3lcrush
Erweiterter PoC & Forschung für CVE-2026-0828 (Safetica) und CVE-2025-7771 (ThrottleStop). Analyse von BYOVD-TTPs (Bring Your Own Vulnerable Driver)…
 manizada/cifswitch
Proof-of-Concept-Exploit für CVE-2026-46243, der eine gefälschte NSS-Bibliothek und Namespace-Manipulation nutzt, um Privilegien über cifs.upcall zu…
 xforcered/scmkit
Angriffs-Toolkit für die Quellcodeverwaltung
 wavestone-cdt/defcon-cicd-pipelines-workshop
Praktischer CI/CD-Pipeline-Sicherheitsworkshop mit Terraform-Lab, AWS-Exploitation, Kubernetes-Escape und Artifact-Backdooring-Übungen für das…
 lukegix/cve-2022-2602
CVE-2022-2602
 omribaso/sccm-cve-2026-47301-remote-code-execution-exploit
Proof-of-concept-Exploitkette (CVE-2026-47301) für Microsoft Configuration Manager (SCCM), die eine fehlerhafte Zugriffskontrolle, eine…
 estimated1337/lenovo_exec
CVE-2022-3699 mit Fähigkeit zur beliebigen Kernel-Code-Ausführung
 staturnzz/oob_entry
iOS 3.0-10.3.4 tfp0 Kernel-Exploit
 wh04m1001/diagtrackeop
Windows-Exploit zur Rechteausweitung, der SeImpersonate über DiagTrack RPC missbraucht und Secondary Logon nutzt, um ein INTERACTIVE-Token zu…
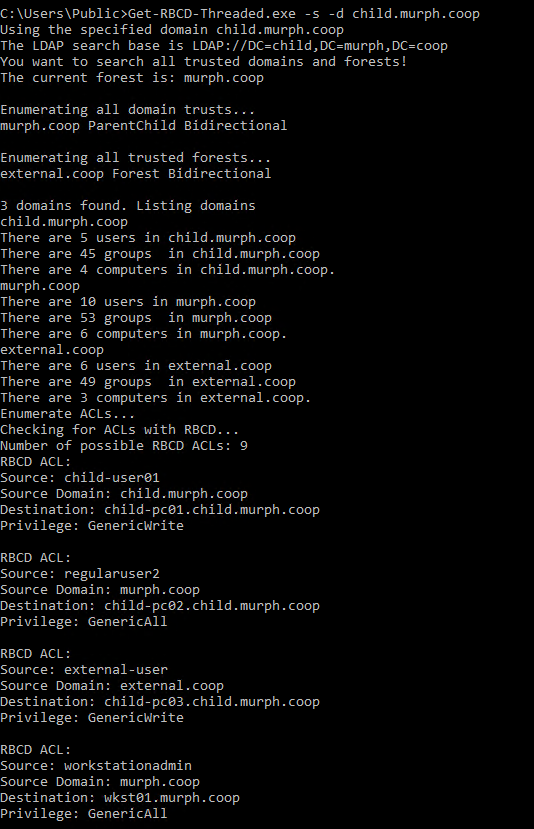 fatrodzianko/get-rbcd-threaded
Werkzeug zur Erkennung von Resource-Based Constrained Delegation Angriffspfaden in Active Directory-Umgebungen
 nmulasmajic/cve-2018-8897
Implementiert die POP/MOV-SS-Schwachstelle (CVE-2018-8897) durch einen Bugcheck des Systems (lokaler DoS).
 deadjakk/reg1c1de
Registry permission scanner, geschrieben in C#, zum Auffinden potenzieller Privesc-Möglichkeiten innerhalb der Registry
 zcgonvh/ms16-032
MS16-032(CVE-2016-0099) nur für Dienste








