
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 s3n4t0r-0x0/apts-adversary-simulation
This repository contains detailed adversary simulation APT campaigns targeting various critical sectors. Each simulation includes custom tools, C2…
 inguardians/peirates
Peirates - Kubernetes Penetrationstest-Werkzeug
 whispergate/tendril
C#- und Beacon Object File-basiertes Persistenz-Tool
 megamansec/ssh-snake
Dateilos, sich selbst verbreitendes Bash-Skript, das rekursiv SSH-Privatschlüssel und erreichbare Hosts entdeckt und dann das Netzwerk per SSH…
 jonastrikex/cve-2026-112174-iperius-backup-version-8.8.3-poc
Proof-of-Concept und technische Analyse für CVE-2026-112174, eine lokale Rechteausweitung (CWE-250) in Iperius Backup 8.8.3 für Windows, mit…
 ivancabrera02/admintosystem-http.sys
Windows-PoC zur Rechteausweitung von Administrator zu SYSTEM, das SYSTEM-Prozesse dazu zwingt, sich bei einem lokalen HTTP.sys-Listener zu…
 sadpainy/stuxnet
Pädagogische Rekonstruktion des Stuxnet-Wurms für Malware-Analyse und defensive Forschung. Enthält Module für Privilege Escalation,…
 ghost-bx1/cve-2026-111760-git-submodule-symlink-rce
PoC- und Exploit-Generator für CVE-2026-111760, eine Integer-Truncation-Schwachstelle im Git-Submodul-Index, die ein symlinktes .git-Verzeichnis…
 captmag/maldev
Erstellung mehrerer Malware-Tools bestehend aus Umgehung, Aufzählung und Ausnutzung
 element2023h/cve-2026-120232-rust-poc
Rust-Proof-of-Concept zur Demonstration lokaler Rechteausweitung auf SYSTEM über den Treiber shield.sys in Horizon DataSys Reboot Restore Standard…
 chayewuu/xring-cve-2026-98260-os4.0
CVE-2026-98260 一键 root | 玄戒 O1 家族:Xiaomi Pad 7S Pro 12.5 (violin) / Pad 7 Ultra (jinghu) / 15S Pro (dijun),内核 6.18.21 | 可选加载 KernelSU / SukiSU /…
 lw5959/xring-cve-2026-98260
CVE-2026-98260(fs/exec.c POSIX CPU timer UAF)XRING O1 / Android 17 / 6.18.21 研究记录与 PC 一键流程(授权设备安全研究)
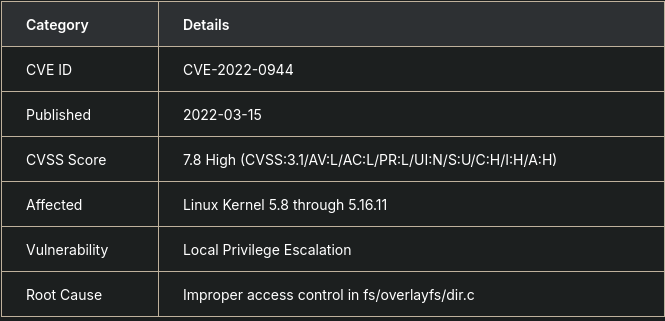 neoartemis37/overlayfs-privesc-cve-2022-0944
Lehrreicher Exploit für CVE-2022-0944 OverlayFS Privilege Escalation mit Reverse-Shell-Payload-Übermittlung und Kernel-Versionserkennungsskripten.
 mc493/kshield
Notfall-Hotpatching zur Zero-Downtime-Verteidigung des Linux-Kernels und zur Entschärfung der Angriffsfläche. Aktives Hotpatching für CVE-2026-98432…
 diversenok/tokenuniverse
Ein fortschrittliches Werkzeug für die Arbeit mit Zugriffstoken und der Windows-Sicherheitsrichtlinie.
 spiralbl0ck/ksmb-rce-
End-to-end ksmbd SMB2 WRITE over-read exploit chain: kernel heap leak for KASLR, phys_base oracle sweep, modprobe_path overwrite, and SUID root shell…
 msnightmare/signdrop
Windows Common Log FileSystem-Authentifizierungs-0day-Schwachstelle zur lokalen Rechteausweitung
 karollooool/cve-2026-83991-writeup-and-poc
Proof-of-Concept, das einen Windows-Cloud-Dateien-Zugriffsprüfungs-Bypass (CVE-2026-83991) demonstriert, der eine schreibgeschützte Datei über…








