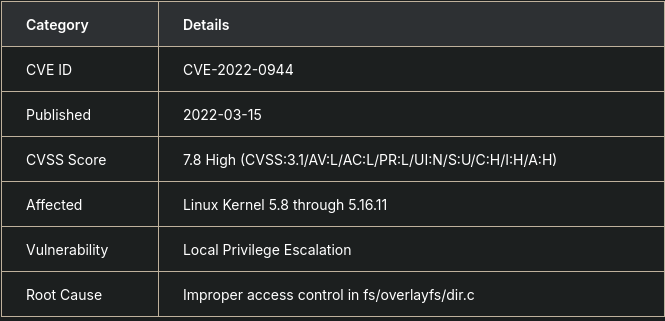
 neoartemis37/overlayfs-privesc-cve-2022-0944
Lehrreicher Exploit für CVE-2022-0944 OverlayFS Privilege Escalation mit Reverse-Shell-Payload-Übermittlung und Kernel-Versionserkennungsskripten.

Historisches Linux-Forschungsmaterial mit einer Kennung, die überprüft werden muss.
Der Repository-Name enthält eine historische CVE-Kennung. Diese Dokumentationsaktualisierung belegt weder, dass die Kennung zum Code passt, noch dass die ursprünglichen Schwachstellenbehauptungen zutreffend sind.
Python-Forschungsartefakt und vorhandene SECURITY.md. Der Code und seine Historie bleiben erhalten; dieses README ist eine Aktualisierung der Darstellung und der Provenienz.
Durch diese Dokumentationsaktualisierung wird kein neuer Lizenz- oder Urheberschaftsanspruch erhoben. Vor einer Wiederverwendung die Provenienz und die geltenden Berechtigungen überprüfen.
Gepflegt als Teil von Artemis’ Projekt- und Lernsammlung.






