
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/element2023h/cve-2026-120232-rust-poc
Privilege EscalationSchwachstellenanalyseExploitationRed Teaming
GitHubelement2023h/cve-2026-120232-rust-poc

CVE-2026-120232-RUST-POC

Rust-Proof-of-Concept zur Demonstration lokaler Rechteausweitung auf SYSTEM über den Treiber shield.sys in Horizon DataSys Reboot Restore Standard (CVE-2026-120232).

Repository anzeigen
1vor 9 TagenNoch nicht geprüft
Teilen

中文 | EN

CVE-2026-120232 Logo

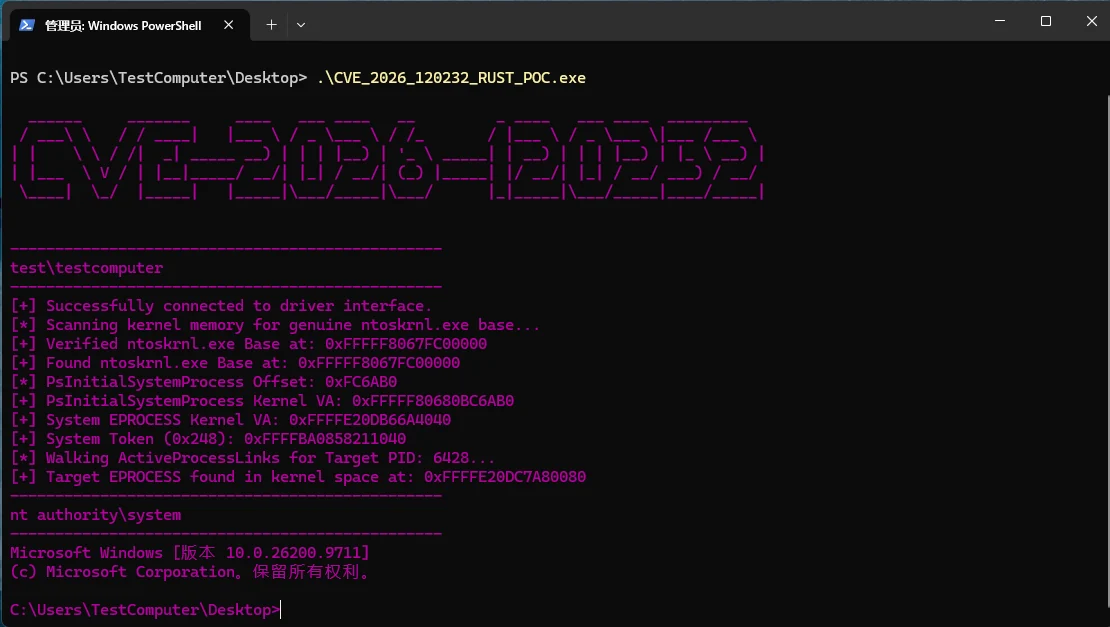
POC-Demonstration

CVE-2026-120232 Rust POC

Eine in Rust geschriebene Demonstration zur Windows-Sicherheitsforschung, die die Auswirkungen der lokalen Rechteausweitung (Local Privilege Escalation, LPE) im Zusammenhang mit CVE-2026-120232 veranschaulicht.

Überblick

Der ursprüngliche Forschungsbericht beschreibt ein Sicherheitsproblem im Zusammenhang mit dem Treiber shield.sys in Horizon DataSys Reboot Restore Standard v13.2 und früher. Dieses Projekt ist eine Rust-Implementierung auf Basis dieser Forschung und demonstriert, wie ein lokaler unprivilegierter Benutzer in einer bestimmten verwundbaren Umgebung in der Lage sein könnte, seine Rechte auf SYSTEM zu erhöhen.

Das Projekt ist in Rust geschrieben und verwendet windows-sys zum Aufrufen von Windows-APIs sowie crossterm für die Terminalausgabe. Der Quellcode nennt Windows 11 Build 26200 als Testumgebung. Das Verhalten kann je nach Windows-Version, installierten Patches, Treiberversion und Systemkonfiguration variieren.


Verantwortungsvolle Nutzung

  • Verwenden Sie dieses Projekt ausschließlich für Sicherheitsforschung in einer isolierten Umgebung, die Ihnen gehört oder deren Test Sie ausdrücklich autorisiert sind.
  • Führen Sie es nicht ohne Autorisierung auf Produktionssystemen oder -geräten aus.
  • Dieses Projekt demonstriert Sicherheitsauswirkungen; es ist keine Behebung. Halten Sie betroffene Software aktuell und befolgen Sie die Sicherheitshinweise des Herstellers.
  • Sie sind dafür verantwortlich, die Risiken jeglicher Tests zu bewerten und zu akzeptieren.

Referenzen

  • Ursprüngliche Forschung und Original-POC (CVE-2026-120232)
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    309

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →