
 msnightmare/signdrop
Windows Common Log FileSystem-Authentifizierungs-0day-Schwachstelle zur lokalen Rechteausweitung

Diese Schwachstelle betrifft nicht alle Windows-Rechner, aber ich schätze, dass 80 % der Windows-Installationen weltweit dafür anfällig sind. Um dies zu überprüfen, müssen Sie den Proof of Concept ausführen oder Ihre Registry-Konfiguration prüfen; wenn eine SYSTEM-Shell gestartet wird, sind Sie anfällig. Und Sie sind generell anfällig, wenn Ihre Windows-Installation älter als 90 Tage ist, sodass man mit Sicherheit davon ausgehen kann, dass jeder, der dies liest, definitiv anfällig ist.
Sie fragen sich vielleicht warum – es hängt davon ab, ob die CLFS-Authentifizierungs-Mitigation aktiviert ist oder nicht, und zwar aus folgendem Grund:
Von Microsoft:
Derzeit dauert die Übernahmephase 90 Tage, gerechnet ab dem Zeitpunkt, an dem das System erstmals mit dieser Version von CLFS gestartet wurde. Nach Ablauf dieser 90-tägigen Übernahmephase wechselt der Treiber bei seinem nächsten Start automatisch in den Durchsetzungsmodus, wonach CLFS erwartet, dass alle Protokolldateien gültige Authentifizierungscodes enthalten. Beachten Sie, dass sich dieser 90-Tage-Wert in Zukunft ändern kann.
Seit dem 28. Oktober 2025 hat Microsoft die CLFS-Authentifizierungs-Mitigation im offiziellen Release-Kanal veröffentlicht, um die Ausnutzung von CLFS-Schwachstellen einzudämmen, da CLFS ein leichtes Ziel für Exploits war, weil es komplexe Protokolldateien im Kernel-Modus parste. Wenn also etwas schiefgeht, handelt es sich um eine Speicherkorruption, die zur Erlangung erhöhter Privilegien ausgenutzt werden kann. Nach der Implementierung der Mitigation gab es einen starken Rückgang bei öffentlich ausgenutzten CLFS-Schwachstellen, da CLFS keine massiven Angriffsfläche mehr darstellte – doch die Mitigation führte eine neue Schwachstelle ein, die ich „SignDrop" nenne.
Der konkrete Fehler liegt in clfs.sys in der Art und Weise, wie die Erstellung der Authentifizierungsdatei „.cnpf" gehandhabt wird, wenn eine neue Protokolldatei durch Zugriff auf das exponierte Gerät in \CLFS erstellt wird
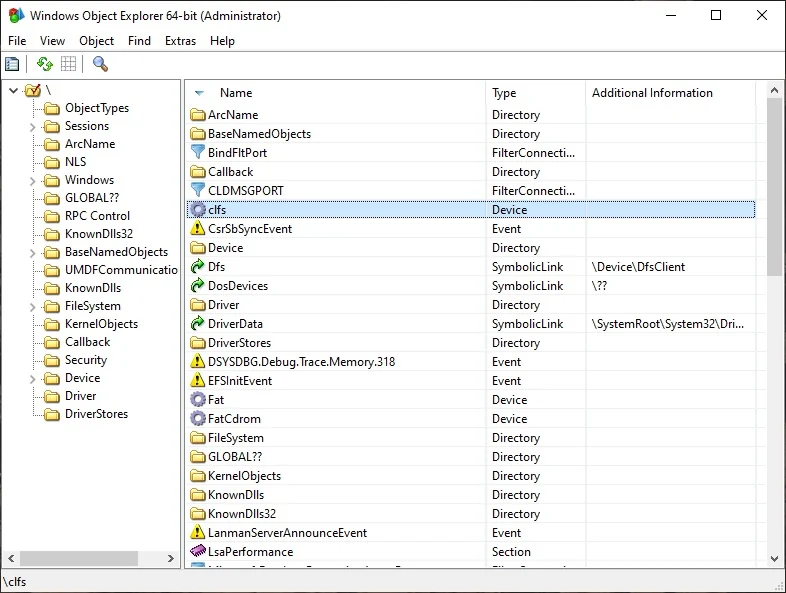
Der Treiber erstellt für Sie eine Protokolldatei mit der Erweiterung „.blf"; Sie können auch Protokolldateien erstellen, die mit dem ursprünglichen Protokoll verknüpft sind, indem Sie AddLogContainer aufrufen. Sie können den Pfad des neuen Protokolls angeben; dieses neue Protokoll wird ebenfalls mit einer weiteren Authentifizierungsdatei mit der Endung C:\Controlled\Path.cnpf signiert. Bis zu diesem Punkt macht CLFS nichts falsch, da es die Zugriffsprüfung ordnungsgemäß durchsetzt, indem es OBJ_FORCE_ACCESS_CHECK angibt, sodass die neuen Objekte im Kontext des aufrufenden Prozesses erstellt werden.
In der Routine CclfsContainer::Create findet sich Folgendes:
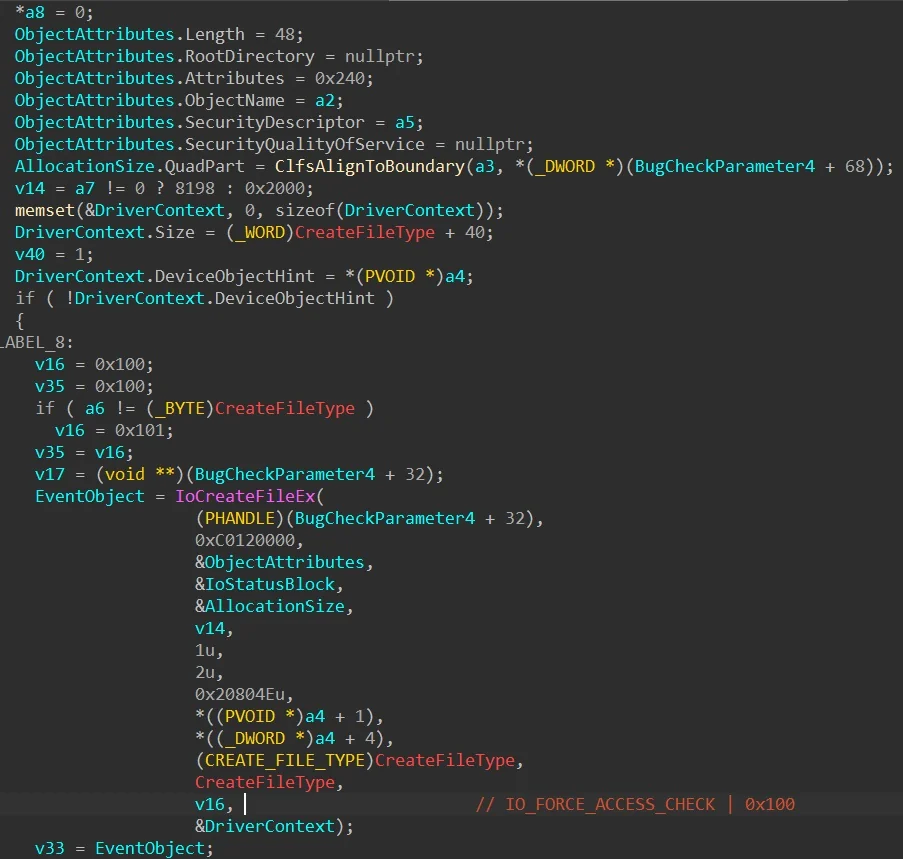
Dieser Code ist für das Erstellen/Öffnen der Container-Dateien sowie der Authentifizierungsdateien verantwortlich. Der interessante Teil ist: Wenn Sie eine Protokolldatei mit dem ursprünglichen Container verknüpfen, wird der zugehörige Container immer ebenfalls geöffnet, wenn der ursprüngliche „.blf"-Container geöffnet wird. Ich habe ein interessantes Verhalten in CLFS entdeckt: Wenn die neu zugeordnete Container-Datei leer ist, versucht CLFS, die Datei zu signieren, unabhängig davon, ob die Signaturdatei existiert oder nicht – was interessant ist ... Bis zu diesem Punkt ist die Implementierung wiederum in Ordnung, da alles im Kontext des aufrufenden Prozesses erfolgt, sodass nichts schiefgehen kann, oder?
Das Problem kann auftreten, wenn der aufrufende Prozess wechselt, da das Öffnen einer Protokolldatei keine besonderen Flags in NtCreateFile erfordert, es muss lediglich der richtige Pfad angegeben werden, zum Beispiel öffnet "\CLFS??\C:\test\t" die Datei "t.blf" und die Protokolldatei wird geöffnet; in diesem speziellen Fall wird, wenn die Datei eine zugehörige Protokolldatei angibt, auch die zugehörige Datei geöffnet.
In diesem Fall können wir jeden privilegierten Prozess dazu zwingen, die Protokolldatei zu öffnen, nachdem sie als Standardbenutzer eingerichtet wurde; in diesem Fall wird Windows Defender durch Aufruf von ServerMpUpdateEngineSignature dazu gezwungen, die Containerdateien zu öffnen. Durch Manipulation von Objektmanager-Symbolischen Links können Sie Windows Defender dazu verleiten, den CLFS-Container im Kontext der Antimalware-Engine zu öffnen, und er wird den im ursprünglichen Container angegebenen Dateipfad verwenden, um den zugehörigen Container zu öffnen, und wenn die Signaturdatei fehlt, wird sie erstellt.
Da der aufrufende Prozess privilegiert ist, wird die Authentifizierungsdatei als SYSTEM erstellt... Und was es noch schlimmer macht, ist die Tatsache, dass CLFS die neue Authentifizierungsdatei immer mit der DACL der Originaldatei erstellt.
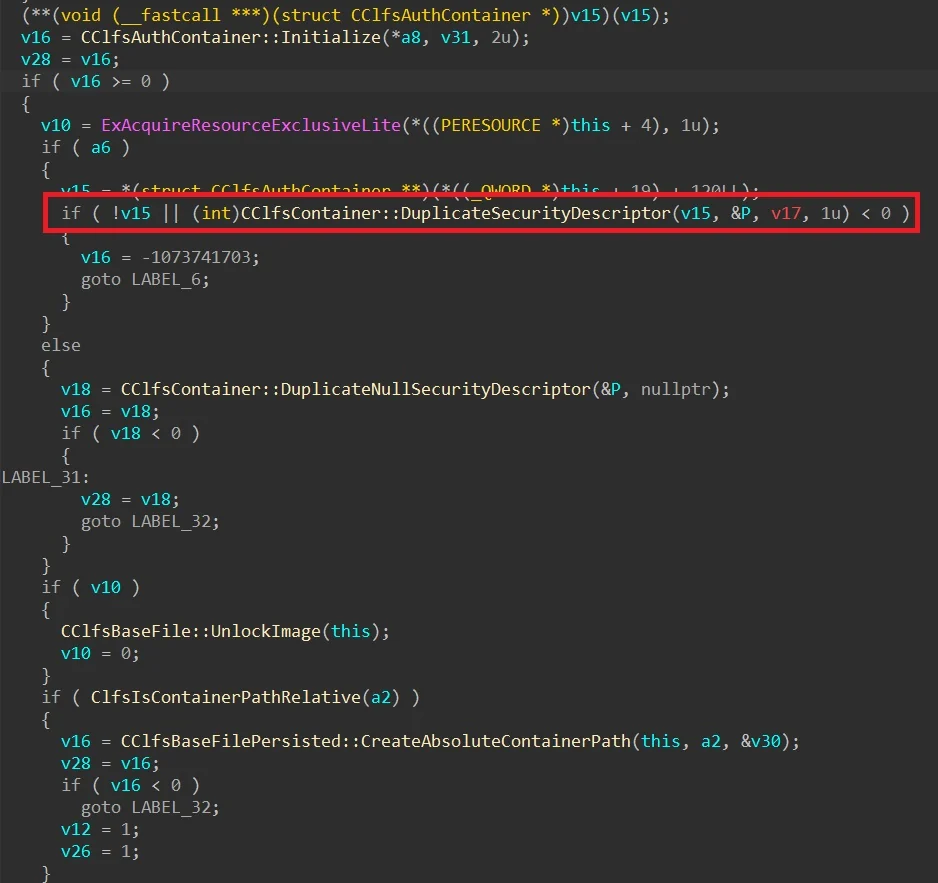
Wenn alles korrekt verkettet ist, kann diese legitime Sicherheitsmaßnahme lustigerweise gegen sich selbst verwendet werden und eine Rechteerhöhung ermöglichen. Hier wird von Microsoft alles ordnungsgemäß umgesetzt, aber die Logik erlaubt Missbrauch. Was es noch lustiger macht, ist die Tatsache, dass es gegen jede Antimalware-Engine eingesetzt werden kann, um deren Selbstschutz- (oder Manipulationsschutz-)Mechanismus zu umgehen, da Sie im Kontext ihres eigenen Antimalware-Prozesses eine beliebige Dateierstellung auslösen können; aus der Sicht ihrer Kernel-Treiber stammt die Dateierstellungsanfrage also von ihrem eigenen legitimen Prozess und wird daher akzeptiert. Dies macht diese Schwachstelle einzigartig, da sie verwendet werden kann, um jeden Virenscanner/EDR zu deaktivieren.

Die Schwachstelle wurde unter Windows 11 26H2, Windows 11 26H2 Experimental und Windows Server 2025 Experimental getestet.
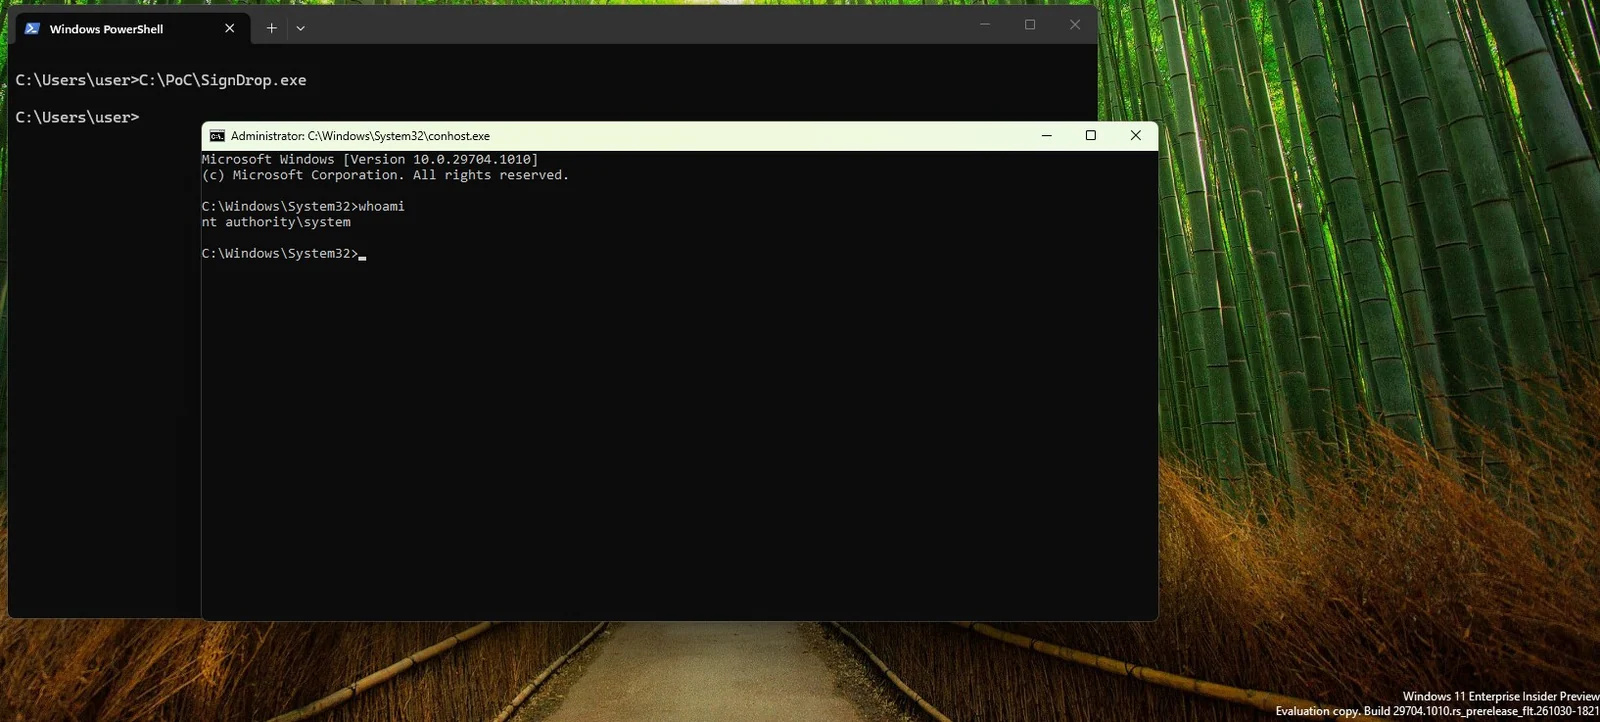
Um zu prüfen, ob Sie von dieser Schwachstelle betroffen sind, überprüfen Sie Ihren CLFS-Authentifizierungsmodus; wenn er sich im Lernmodus oder im Durchsetzungsmodus befindet, sind Sie anfällig und der PoC sollte eine SYSTEM-Shell starten.






