
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 isukasanuj/cve-2026-92744
Offenlegungsbericht zu CVE-2026-92744, einer nicht authentifizierten RCE im Delinea Privilege Manager Windows-Agent über einen leeren…
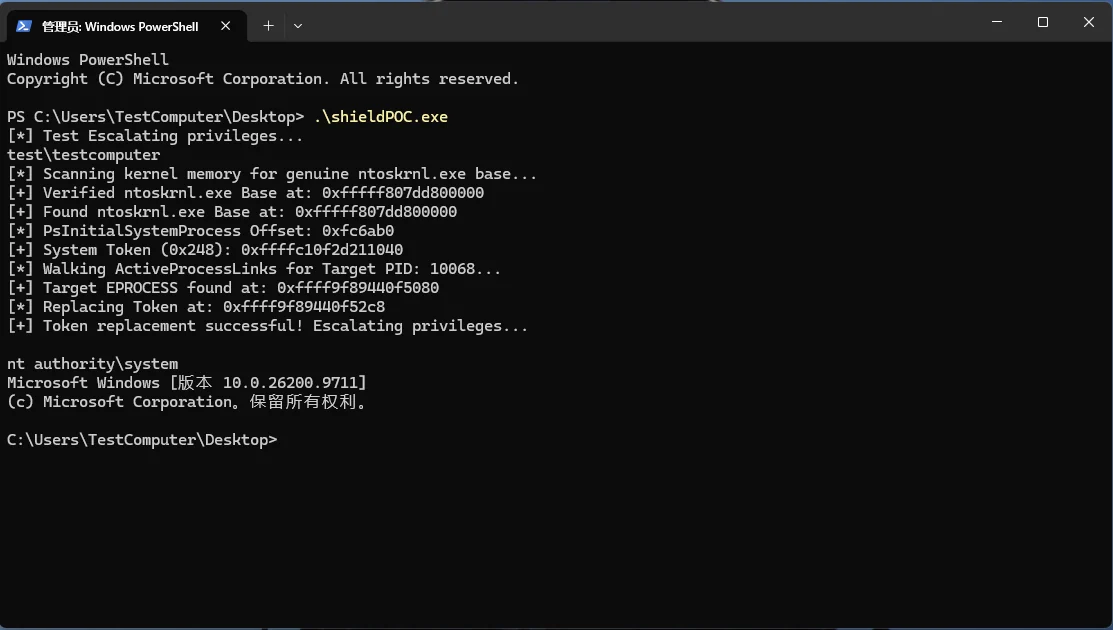 element2023h/cve-2026-120232
Proof-of-Concept für eine lokale Rechteausweitung in Horizon DataSys Reboot Restore Standard shield.sys, die einen nicht validierten IOCTL ausnutzt,…
 al123xiaaaa/cve-2026-98260-gt7pro-rmx5010
Temporärer Root für realme GT7 Pro (RMX5010) ohne Bootloader-Unlock · CVE-2026-98260 Geräteanpassung · KernelSU Late-Load · Temporary root for realme…
 abiyeenzo/cve-2026-31431
Python-Proof-of-Concept für CVE-2026-31431 (Copy Fail), eine lokale Rechteausweitung im Linux-Kernel über einen AF_ALG-Socket und Speicherkorruption…
 saretawa/cve-2026-86583
Proof-of-Concept-Exploit für CVE-2026-86583, eine Diskrepanz bei Escape-Zeichen beim CSV-Import im WordPress-Plugin import-users-from-csv-with-meta,…
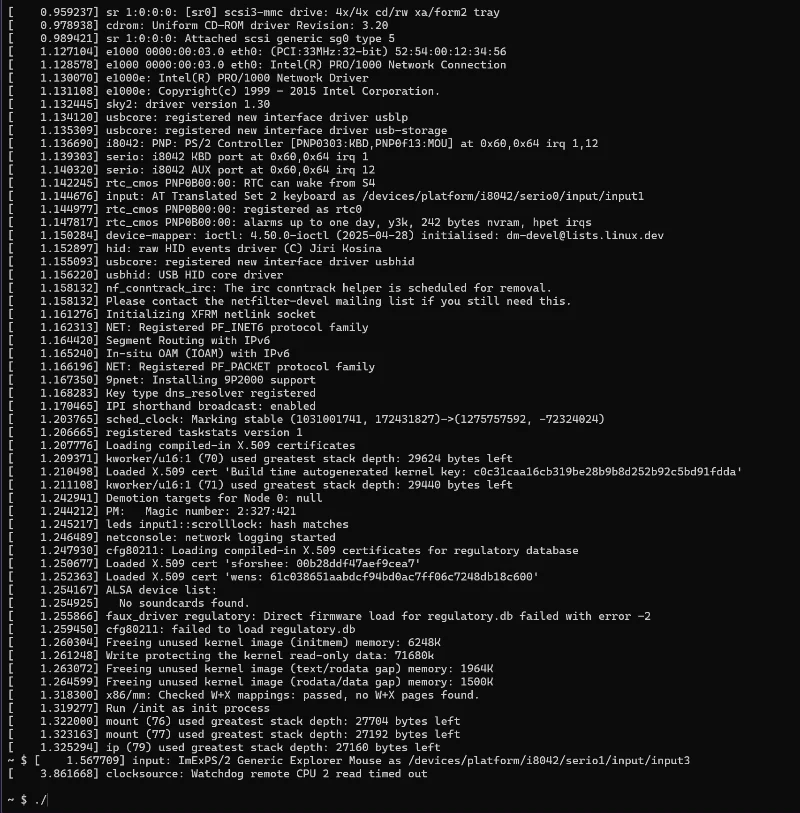 imkidz0/poc-cve-2026-98258
Proof-of-Concept zur Demonstration von CVE-2026-98258, einer Schwachstelle in den posix-cpu-timers des Linux-Kernels, bei der ein eingereihter Timer…
 haor/cve-2026-98260-opd2513
Android lokale Privilegieneskalation für OnePlus Pad 3 Pro (OPD2513): Use-after-free in posix-cpu-timers liefert uid 0, lädt anschließend KernelSU…
 aucai/redmi-k90-cve-2026-64560
Dokumentationsreine Forschungsnotizen zur Anpassung des temporären Root-Zugriffs aus CVE-2026-64560 für das Redmi K90 (annibale) unter HyperOS,…
 ammarkrblt/cve-2026-78818-cyberpanel-phpselection-rce
CVE-2026-78818 – CyberPanel <= 2.4.7 authentifizierte Root-RCE über phpSelection-Befehlsinjektion + cloudAPI-WAF-Bypass
 r0rt1z2/ghostlock
Kernel-Root-Exploit (CVE-2026-43499) für einige Amazon-Geräte
 lysophavin18/cve-2026-119977
Proof-of-concept and lab for CVE-2026-119977, a WordPress core race-condition RCE: passive check, race-window watch, staged wp-config.php promotion,…
 0xblackash/cve-2026-97798
Dokumentiert CVE-2026-97798, eine Schwachstelle zur Rechteausweitung durch Argument-Injection im Windows Error Reporting, mit betroffenen Builds,…
 roock3t/cve-2025-32463
Proof-of-Concept-Exploit für CVE-2025-32463, eine sudo-chroot-Rechteausweitungsschwachstelle, die eine lokale Root-Eskalation über eine manipulierte…
 danarhirany300-ctrl/cve-2026-56190-full-rce-chainn
Vollständige nicht authentifizierte RCE-Kette für Windows Server 2022 durch Verkettung von CVE-2026-56190 (RCE) und CVE-2026-42908 (Info Leak).…
 1nt1m4cy/htb-cohort
Hack The Box „Cohort“-Walkthrough zu SSRF-Filter-Bypass, nicht authentifiziertem Marimo-Terminalzugriff und Privilegieneskalation zu root über eine…
 eshkoreee/cve-2021-4034
Ich habe die gemeinhin als Pwnkit bekannte Schwachstelle zu Lehrzwecken analysiert und einen PoC dafür geschrieben. Ausschließlich zu Lehrzwecken…
 4onurdemir/tcl-androidtv-root-attempts
Dokumentiert das Reverse Engineering einer TCL-Android-TV-Factory-Schicht: 56-kHz-IR-Protokoll, tclfactoryos-Daemon, Kernel-IR-Treiber und Belege…
 joakimbulow/cve-2026-59795
Proof-of-Concept für CVE-2026-59795: nicht authentifizierter gespeicherter XSS in den TeamCity-Agent-Details, verkettet mit der Erstellung eines…








