 0xblackash/cve-2026-97798
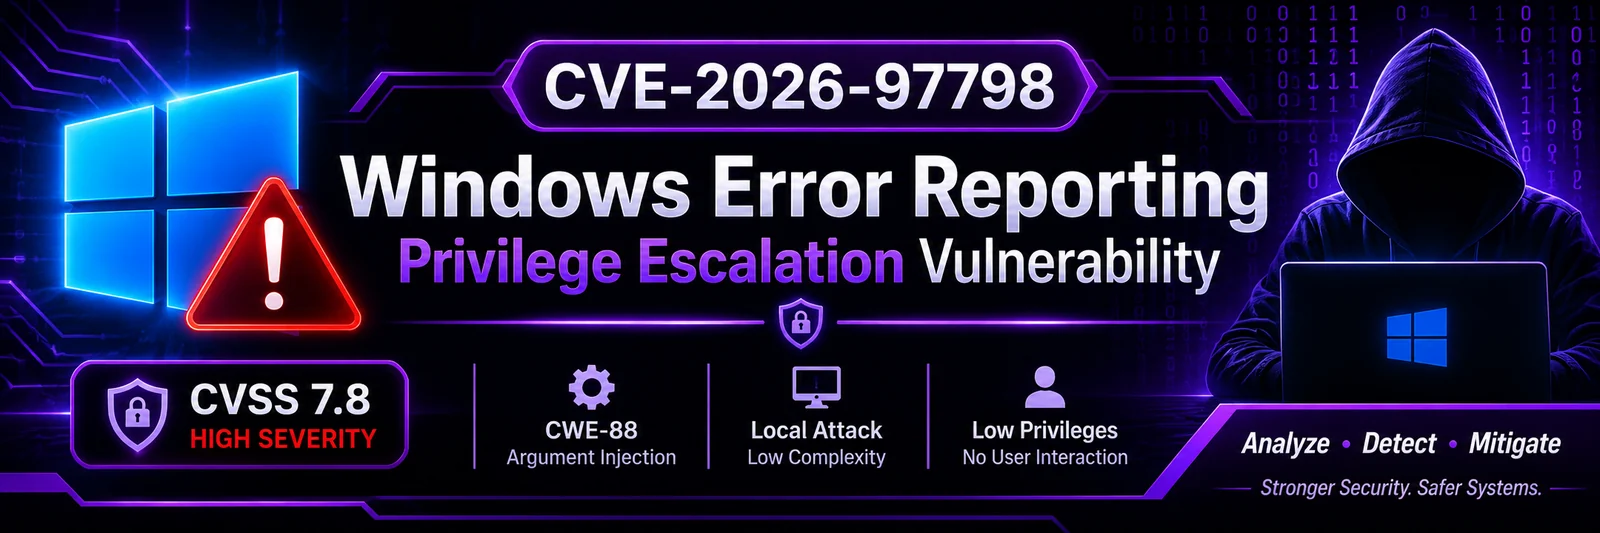
Dokumentiert CVE-2026-97798, eine Schwachstelle zur Rechteausweitung durch Argument-Injection im Windows Error Reporting, mit betroffenen Builds, Erkennungsskripten und Hinweisen zur Behebung.



CVE-2026-97798 ist eine Schwachstelle im Windows Error Reporting (WER) Service, die auf einer unzureichenden Neutralisierung von Argumenttrennzeichen in einem Befehl beruht und allgemein als Argument Injection bekannt ist.
Die Schwachstelle könnte es einem autorisierten lokalen Angreifer ermöglichen, die Rechte auf einem betroffenen Windows-System auszuweiten.
Dieses Repository dokumentiert die Schwachstelle, ihre technische Klassifizierung, mögliche Sicherheitsauswirkungen, betroffene Windows-Versionen, defensive Untersuchung und Empfehlungen zur Behebung.
| Attribut | Details |
|---|---|
| CVE-ID | CVE-2026-97798 |
| Hersteller | Microsoft |
| Komponente | Windows Error Reporting |
| Schwachstellentyp | Argument Injection |
| CWE | CWE-88 |
| Angriffsvektor | Lokal |
| Angriffskomplexität | Niedrig |
| Erforderliche Berechtigungen | Niedrig |
| Benutzerinteraktion | Keine |
| Scope | Unverändert |
| CVSS-Version | 3.1 |
| CVSS-Score | 7.8 |
| Schweregrad | HOCH |
| Veröffentlichungsdatum | 13. Oktober 2026 |
Eine erfolgreiche Ausnutzung könnte potenziell zu Folgendem führen:
CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
CWE-88 — Unsachgemäße Neutralisierung von Argumenttrennzeichen in einem Befehl („Argument Injection")
Argument Injection tritt auf, wenn eine Anwendung einen Befehl erstellt, ohne dessen Argumente ordnungsgemäß zu trennen oder zu validieren.
Dies kann es nicht vertrauenswürdigen Eingaben ermöglichen, die Art und Weise zu beeinflussen, wie ein anderer Prozess Kommandozeilenparameter interpretiert.
# Conceptual example of unsafe command construction

user_input = get_user_input()

command = "application.exe " + user_input
Das Beispiel veranschaulicht ein unsicheres Programmiermuster. Es ist kein Exploit für CVE-2026-97798.
Die folgenden Windows-Produktzweige wurden in Schwachstellendatensätzen identifiziert.
| Betriebssystem | Betroffen vor behobenem Build |
|---|---|
| Windows 10 21H2 | 19044.7807 |
| Windows 10 22H2 | 19045.7807 |
| Windows 11 23H2 | 22631.7652 |
| Windows 11 24H2 | 26100.9711 |
| Windows 11 25H2 | 26200.9711 |
| Windows 11 26H1 | 28000.3231 |
| Windows 11 26H2 | 26300.9711 |
| Windows Server 2022 | 20348.5761 |
| Windows Server 2025 | 26100.33650 |
Wichtig: Die angezeigten Versionen sind zweigspezifische Behebungsschwellenwerte. Überprüfen Sie das zutreffende kumulative Update und den Wartungsstatus über Microsofts offizielle Sicherheitsempfehlung.
Die folgenden Befehle können Administratoren dabei helfen, Windows-Systeminformationen zu prüfen.
Get-ComputerInfo |
Select-Object WindowsProductName, WindowsVersion, OsBuildNumber
[System.Environment]:https://raw.githubusercontent.com/0xblackash/cve-2026-97798/main/:OSVersion.Version
Get-WinEvent -ListLog *Windows Error Reporting*
Get-WinEvent -LogName System -MaxEvents 50 |
Select-Object TimeCreated, Id, ProviderName, Message
Get-HotFix |
Sort-Object InstalledOn -Descending |
Select-Object -First 10
Diese Befehle führen eine grundlegende defensive Überprüfung durch. Sie nutzen die Schwachstelle nicht aus und beweisen nicht unabhängig, ob ein System anfällig ist.
Empfohlene defensive Maßnahmen:
Microsoft Security Response Center — CVE-2026-97798
Dieses Repository ist um defensive Schwachstellenforschung herum organisiert.
| Phase | Aktivität |
|---|---|
| 01 | CVE-Identifizierung |
| 02 | Klassifizierung der Schwachstelle |
| 03 | Analyse der betroffenen Versionen |
| 04 | Untersuchung der Grundursache |
| 05 | Defensive Systemüberprüfung |
| 06 | Patch-Verifizierung |
| 07 | Sicherheitsdokumentation |
CVE-2026-97798/
│
├── README.md
│
├── assets/
│   └── banner.png
│
├── detection/
│   └── check_windows_version.ps1
│
├── documentation/
│   ├── technical-analysis.md
│   └── remediation.md
│
└── LICENSE
Dieses Repository ist ausschließlich für Bildungszwecke, Cybersicherheitsforschung, Sensibilisierung für Schwachstellen und autorisierte defensive Sicherheitsbewertungen bestimmt.
Alle Tests sollten in isolierten Laborumgebungen oder auf Systemen durchgeführt werden, für die eine ausdrückliche Genehmigung eingeholt wurde.
Der Autor ist nicht verantwortlich für den Missbrauch der in diesem Repository bereitgestellten Informationen.
🔐 Cybersicherheitsforschung | Schwachstellenanalyse | Defensive Sicherheit
Schwachstellen verstehen. Sicherheit stärken. Systeme schützen.
