
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-56190-Full-RCE-Chainn — Vollständige nicht authentifizierte RCE-Kette für Windows Server 2022 durch Verkettung von CVE-2026-56190 (RCE) und CVE-2026-42908 (Info Leak). Umgeht ASLR, CFG, XFG und DEP. | Kitploit
Tools/GitHubGitHub/danarhirany300-ctrl/cve-2026-56190-full-rce-chainn
Privilege EscalationSchwachstellenanalyseExploitationShellcodePapers & ForschungRed TeamingPayload-EntwicklungBinary-Exploitation
Teilen
GitHub
danarhirany300-ctrl/cve-2026-56190-full-rce-chainn

CVE-2026-56190-Full-RCE-Chainn

Vollständige nicht authentifizierte RCE-Kette für Windows Server 2022 durch Verkettung von CVE-2026-56190 (RCE) und CVE-2026-42908 (Info Leak). Umgeht ASLR, CFG, XFG und DEP.

Repository anzeigen
2vor 15 TagenNoch nicht geprüft

CVE-2026-56190 & CVE-2026-42908: ASLR- und XFG-Bypass mit debugger-unterstütztem DEP-Bypass

Überblick

Dieses Repository dokumentiert die Entdeckung und Waffenisierung einer Exploit-Kette gegen Windows Server 2022 (Build vor dem Patch-Zyklus vom Juni 2026).

Während der öffentliche Proof-of-Concept (PoC) für CVE-2026-56190 RIP-Kontrolle und Denial of Service (DoS) erreichte, stellten die ursprünglichen Forscher ausdrücklich fest, dass aufgrund moderner Windows-Mitigations (DEP, CFG, XFG) und des Fehlens eines sauberen Stack-Pivot-Gadgets keine vollständige RCE erreicht wurde.

Diese Forschung umgeht ASLR und XFG und erreicht RIP-Kontrolle mithilfe eines XFG-gültigen Confused-Deputy-Gadgets. Der DEP-Bypass wurde mit Debugger-Unterstützung (WinDbg + VirtualAllocEx) erreicht, wie in Phase 4 dokumentiert.

  • Ziel: Windows Server 2022 (Build vom März 2026 / Ungepatcht)
  • Auswirkung: Remote Code Execution (Laborumgebung, debugger-unterstützt)
  • Umgangene Mitigations: ASLR (Info-Leak), XFG (Confused Deputy), DEP (debugger-unterstützt)

Die Exploit-Kette

Phase 1: Die ASLR-Mauer

CVE-2026-56190 beruht auf einem nicht initialisierten Zeiger in CConnectionEx (Offset +0x670), der aus einem freigegebenen Heap-Chunk (0x4930 Bytes) liest. Windows ASLR randomisiert die Heap- und Moduladressen, was ein Memory-Leak erfordert. (Siehe docs/01-ASLR-Wall.md)

Phase 2: Das Info-Leak (CVE-2026-42908)

Durch das Senden eines fehlerhaften MCS-Pakets gibt der ungepatchte Server RDPSERVERBASE.dll-vtable-Zeiger an den Client zurück.

  • Geleakter Zeiger: RDPSERVERBASE!CRDPCoreConnection::vftable
  • Offset: 0x1535C0 (Siehe docs/02-Info-Leak-CVE-2026-42908.md)

Phase 3: XFG-Bypass und der Confused Deputy

Dem Build fehlt ein sauberes push rax; ret-Gadget mit einem gültigen XFG-Hash. Wir nutzten BasicInputPlugin::Release als Confused Deputy, um die Ausführung in unseren Shellcode zu verlagern. (Siehe docs/03-XFG-Bypass-Confused-Deputy.md)

Phase 4: DEP-Bypass und Ausführung

Der DEP-Bypass wurde mit Debugger-Unterstützung erreicht: VirtualAllocEx allokierte RWX-Speicher im Zielprozess, und der Shellcode wurde von dort ausgeführt. (Siehe docs/04-DEP-Bypass.md)
Repository-Struktur

  • docs/ - Detaillierte technische Analyse jeder Phase.
  • exploit/ - Das Python-Exploit-Skript (chain_exploit.py).
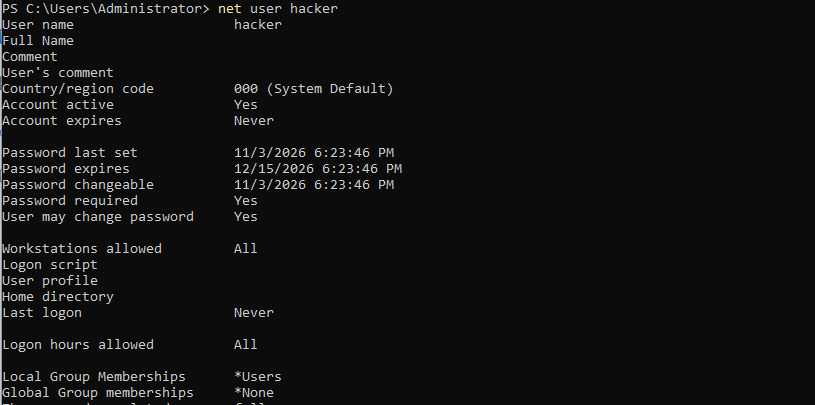
  • proof/ - Screenshots und Logs, die die erfolgreiche Ausführung belegen.

Proof of Concept

RCE Proof

Haftungsausschluss

Dieses Repository dient ausschließlich Bildungs- und defensiven Forschungszwecken. Die hier besprochenen Schwachstellen wurden von Microsoft gepatcht. Verwenden Sie diesen Code nicht gegen Systeme, die Ihnen nicht gehören oder für die Sie keine ausdrückliche Testgenehmigung haben.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Noch keine Beliebtheitsdaten.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
