
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 adaptix-framework/adaptixc2
AdaptixC2 ist ein hochmodulares fortschrittliches Redteam-Toolkit
 jgoyd/ios18.6.2-persistent-automation-exploit-in-siri-shortcuts-and-apple-swc
Dieses Repository dokumentiert eine Schwachstelle in Siri Shortcuts und Shared Web Credentials (SWC), die es fehlerhaften Payloads ermöglicht,…
 nxploited/cve-2026-2631
Datalogics Ecommerce Delivery – Datalogics < 2.6.60 - Nicht authentifizierte Rechteausweitung
 penguinsecq/cve-2026-6356
Exploit-PoC für CVE-2026-6356
 smarttfoxx/cve-2026-29923
Der pstrip64.sys-Kerneltreiber stellt einen IOCTL bereit, der es Benutzern mit niedrigen Privilegien ermöglicht, beliebige Bereiche des physischen…
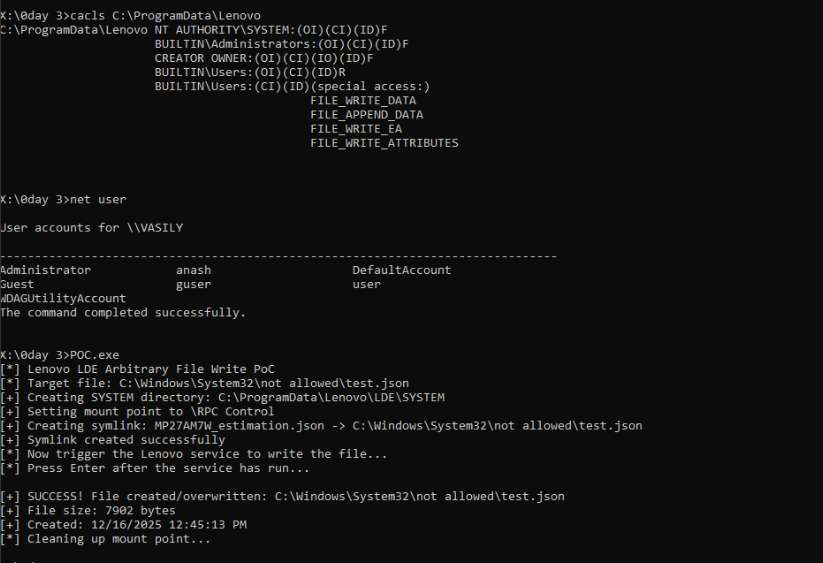 zeromemoryex/cve-2026-0827
CVE-2026-0827 PoC
 0xblackash/cve-2026-43284
CVE-2026-43284
 themalwareguardian/cve-2026-31431
Eine strukturierte Erläuterung von CVE-2026-31431 (Copy Fail), die die drei Kernel-Änderungen miteinander verbindet, die die Schwachstelle eingeführt…
 zeropathai/proftpd-cve-2026-42167-poc
POCs zur Demonstration von CVE-2026-42167 in ProFTPD
 keraattin/cve-2026-35031
Kritische Path-Traversal-zu-RCE-Sicherheitslücke in Jellyfin Media Server (CVSS 9.9). Enthält Proof-of-Concept-Exploit, technische Analyse und…
 mobilehackinglab/cve-2026-0047-poc
CVE-2026-0047: Fehlende Berechtigungsprüfung in ActivityManagerService.dumpBitmapsProto() — UI-Bitmaps von jeder laufenden App mit null…
 0xblackash/cve-2026-31431
CVE-2026-31431
 rootsecdev/cve_2026_31431
Exploit-POC für CVE_2026_31431
 0xblackash/cve-2026-60206
CVE-2026-60206
 sec-zone/hijack-service-binaries
PowerShell-Skript, das Windows-Dienstbinärdateien auf beschreibbare Berechtigungen prüft und Privilege-Escalation-Vektoren durch Überprüfung von ACLs…
 totekuh/cve-2026-36355
CVE-2026-36355: Realtek rtl819x Jungle SDK – Nicht authentifizierter Kernel-Speicher-Lese-/Schreibzugriff über Debug-ioctls
 h1n4mx0z/research-cve-2016-5195
Detaillierte technische Analyse und Proof-of-Concept-Exploit für CVE-2016-5195 (Dirty COW), eine Linux-Kernel-Schwachstelle zur Rechteausweitung…
 1135/1135-cobaltstrike-toolkit
über CobaltStrike








