Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-29923 — Der pstrip64.sys-Kerneltreiber stellt einen IOCTL bereit, der es Benutzern mit niedrigen Privilegien ermöglicht, beliebige Bereiche des physischen Speichers in ihren eigenen virtuellen Adressraum zu mappen. Dieses Primitive ermöglicht vollständigen Lese-/Schreibzugriff auf den physischen RAM des Systems, wodurch Angreifer kritische Kernel-Strukturen modifizieren und Privilegien auf NT AUTHORITY\SYSTEM eskalieren können. | Kitploit
Tools/GitHubGitHub/smarttfoxx/cve-2026-29923
Privilege EscalationSpeicherforensikSchwachstellenanalyseExploitationPenetrationstestsBinary-Exploitation
GitHubsmarttfoxx/cve-2026-29923

CVE-2026-29923

Über

Der pstrip64.sys-Kerneltreiber stellt einen IOCTL bereit, der es Benutzern mit niedrigen Privilegien ermöglicht, beliebige Bereiche des physischen Speichers in ihren eigenen virtuellen Adressraum zu mappen. Dieses Primitive ermöglicht vollständigen Lese-/Schreibzugriff auf den physischen RAM des Systems, wodurch Angreifer kritische Kernel-Strukturen modifizieren und Privilegien auf NT AUTHORITY\SYSTEM eskalieren können.

Teilen
Repository anzeigen
4138vor 7 MonatenNoch nicht geprüft

CVE-2026-29923 - Lokale Privilegienausweitung durch willkürliche Abbildung von physischem Speicher

Der Kernel-Treiber pstrip64.sys stellt einen IOCTL bereit, der es Benutzern mit niedrigen Berechtigungen ermöglicht, beliebige Bereiche des physischen Speichers in ihren eigenen virtuellen Adressraum abzubilden. Diese primitive Operation erlaubt vollständigen Lese-/Schreibzugriff auf den physischen RAM des Systems, wodurch Angreifer kritische Kernelstrukturen modifizieren und Privilegien auf NT AUTHORITY\SYSTEM ausweiten können.

Der Treiber erstellt ein Geräteobjekt \Device\PSTRIP64 und einen symbolischen Link \DosDevices\PSTRIP64, der für Benutzer zugänglich ist.

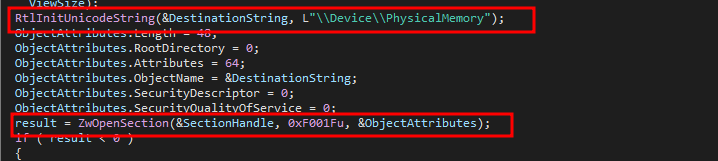
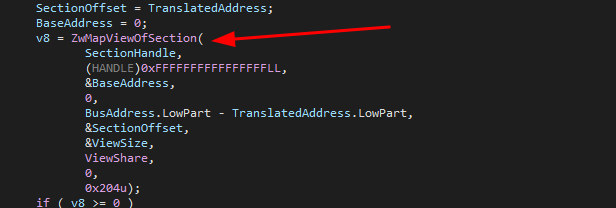
Die Schwachstelle befindet sich in der DispatchDeviceControl-Routine, genauer gesagt im Handler für den IOCTL 0x80002008. Die Funktion sub_11000 öffnet ein Handle auf \Device\PhysicalMemory und bildet es direkt in den Adressraum des aufrufenden Prozesses ab, und zwar über ZwMapViewOfSection. Sie akzeptiert eine physische Adresse und Länge aus dem Eingabepuffer, übersetzt diese über HalTranslateBusAddress und bildet sie mit ZwCurrentProcess() ab. Ein Angreifer kann den physischen Speicher durchsuchen, um die _EPROCESS-Struktur seines eigenen Prozesses zu finden und das Sicherheitstoken auf System zu überschreiben oder direkt Kernel-Code zu patchen.

Eine ähnliche Schwachstelle wurde zuerst bei CVE-2008-5725 für die Datei pstrip.sys in früheren Versionen der Anwendung gesehen, wo der PowerStrip-Treiber mit dem IOCTL 0x800020A8 dem Angreifer erlaubt, eine Zieladresse (z.B. HalDispatchTable) und die darauf zu schreibenden Daten zu übergeben. Die diesmal in der neuesten Version gefundene Schwachstelle erlaubt es einem Benutzer explizit, beliebigen physischen Speicher in seinen eigenen Prozess abzubilden. Der Angreifer bildet den physischen RAM ab, durchsucht ihn nach seiner eigenen Prozessstruktur und bearbeitet manuell sein Token, um Administratorrechte zu erlangen. Direkt im Speicher agierend.

Schwachstellenlogik des Codes

RtlInitUnicodeString(&DestinationString, L"\\Device\\PhysicalMemory");
// ...
result = ZwOpenSection(&SectionHandle, 0xF001Fu, &ObjectAttributes);
// ...
v8 = ZwMapViewOfSection(..., (HANDLE)0xFFFFFFFFFFFFFFFFLL, ...);
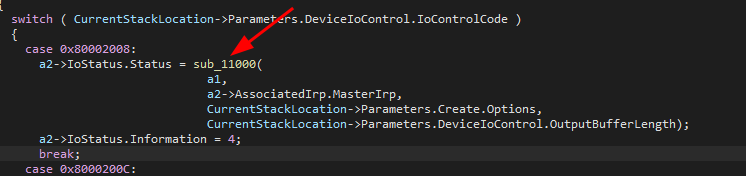
image image image

Ausnutzung

Es wurde ein PoC entwickelt, um die Privilegienausweitung zu demonstrieren, jedoch wird kein Code öffentlich verfügbar gemacht, um Missbrauch zu vermeiden.
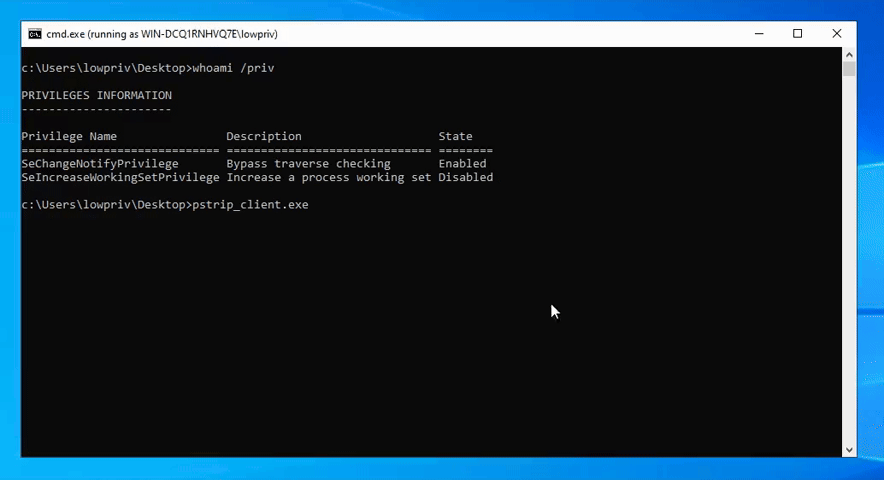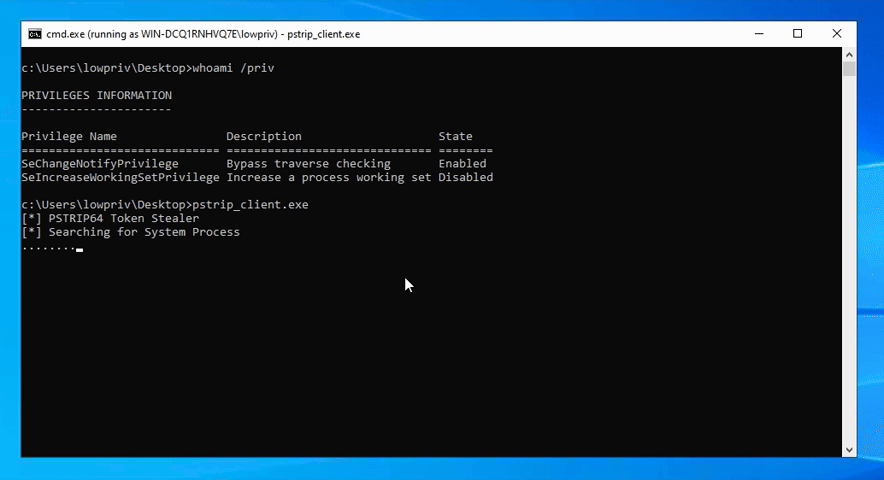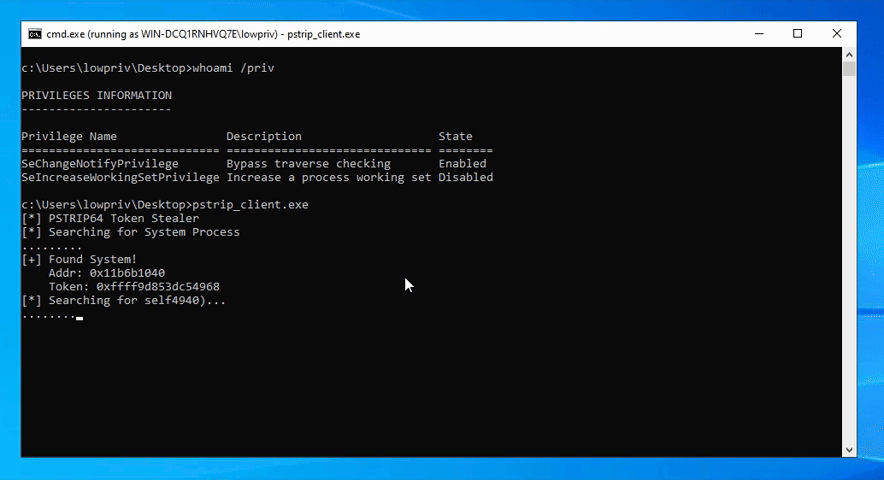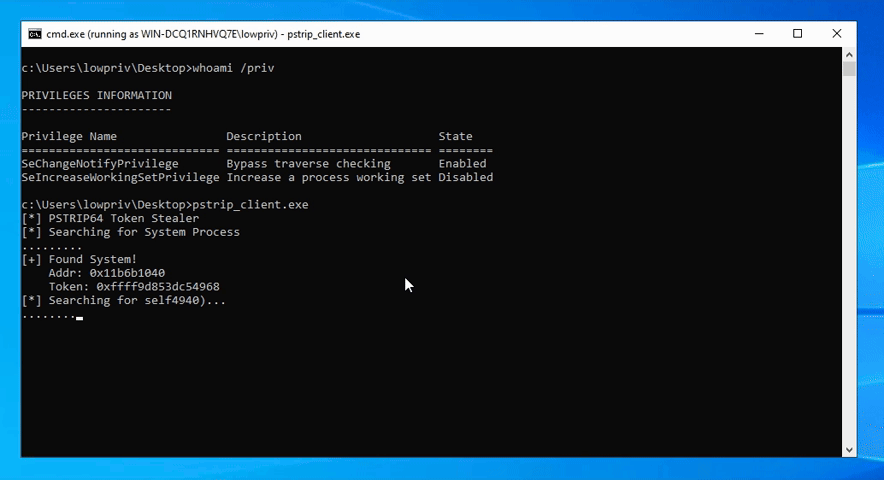
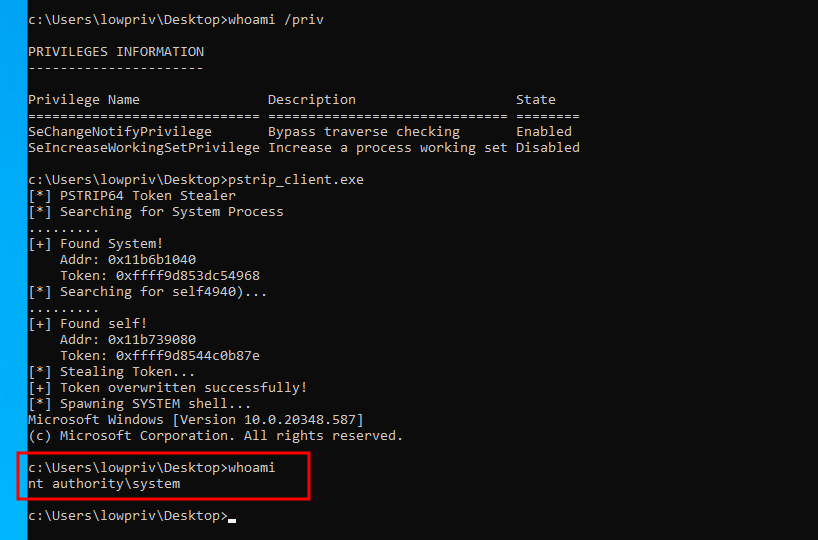
  1. Der PoC durchläuft den physischen Speicher in 2MB-Blöcken.
  2. Er sucht nach _EPROCESS-Strukturen, indem er die PID, den ImageFileName und die Gültigkeit des Token-Zeigers überprüft.
  3. Nachdem die _EPROCESS des "System"-Prozesses und des Angreiferprozesses gefunden wurden, kopiert das Tool den System-Token-Wert in das Token-Feld des Angreifers.
  4. Der Prozess des Angreifers erlangt SYSTEM-Privilegien.

poc

image
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    350
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    292

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →