
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-31431 — CVE-2026-31431 | Kitploit
Tools/GitHubGitHub/0xblackash/cve-2026-31431
Privilege EscalationSchwachstellenanalyseExploitationPapers & ForschungLernen & BildungBinary-Exploitation
GitHub0xblackash/cve-2026-31431

CVE-2026-31431

CVE-2026-31431

Repository anzeigen
2218vor 6 MonatenNoch nicht geprüft
Teilen

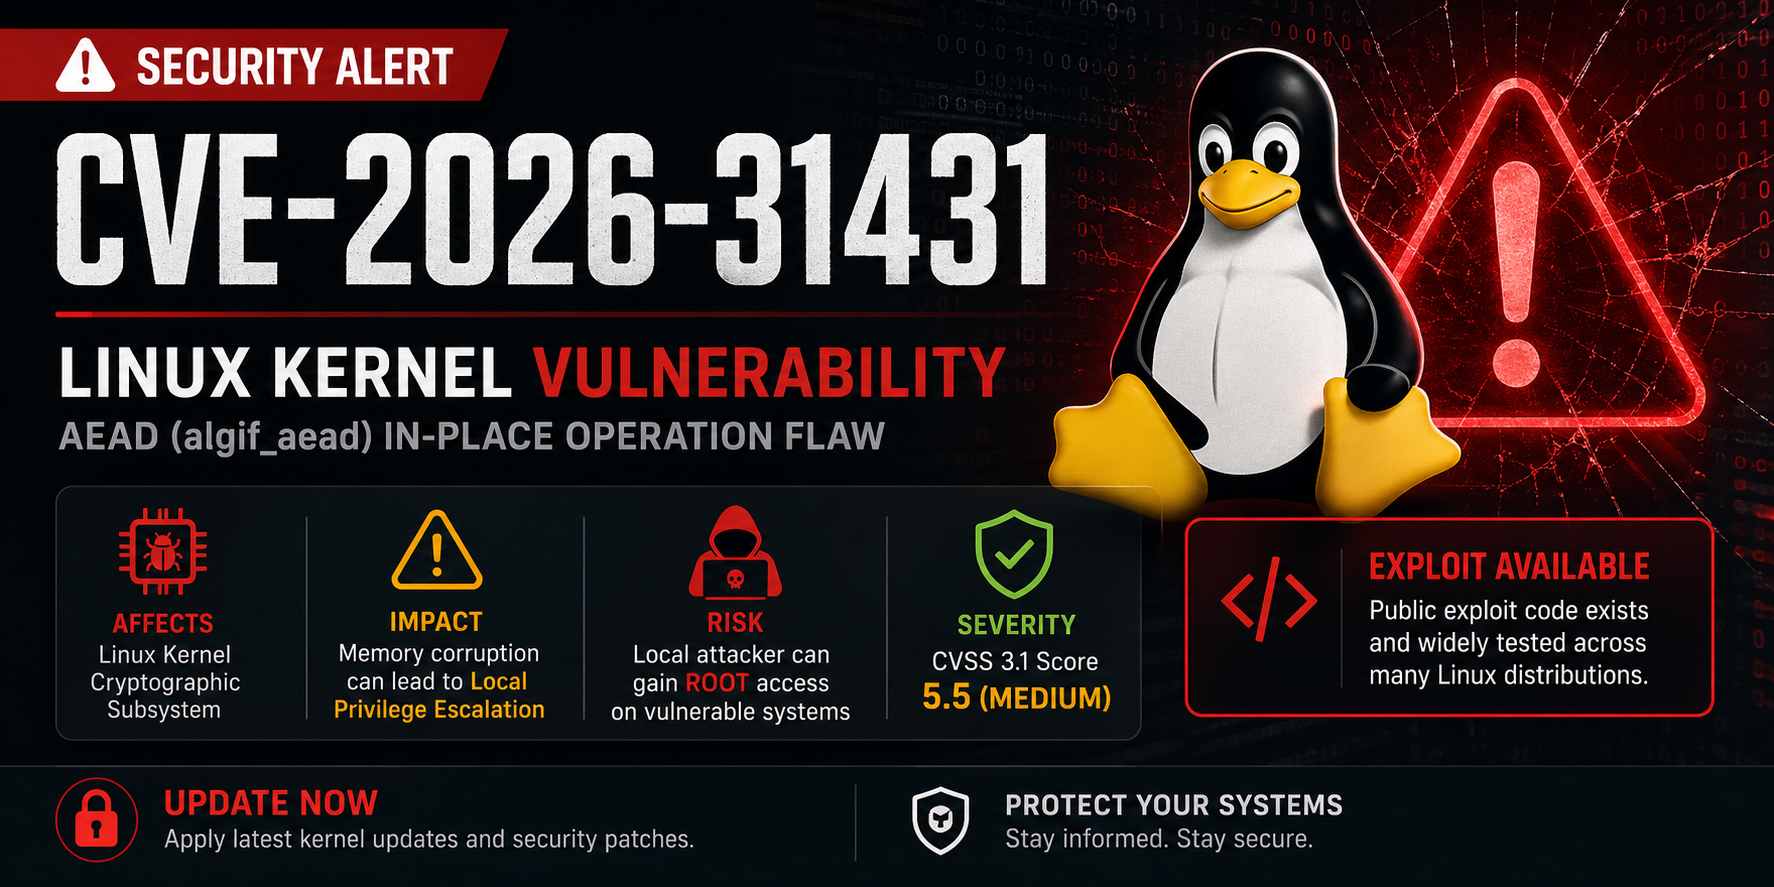
🔥 CVE-2026-31431 - "Copy Fail !!!"

ChatGPT Image Apr 30, 2026, 11_19_10 AM

Eine überraschend einfache, aber tödliche lokale Rechteausweitung im Linux-Kernel

Linux Severity CVSS

📌 Überblick

CVE-2026-31431 (Spitzname „Copy Fail") ist eine lokale Rechteausweitungs-Schwachstelle im kryptografischen Subsystem des Linux-Kernels, die insbesondere die algif_aead-Schnittstelle betrifft.

Ein unprivilegierter lokaler Benutzer kann diesen Fehler ausnutzen, um einen kontrollierten 4-Byte-Schreibvorgang in den Page Cache jeder lesbaren Datei auf dem System durchzuführen – einschließlich setuid-Binaries – was letztendlich die Ausführung beliebigen Codes als root ermöglicht.


🛠️ Grundursache

Die Schwachstelle wurde 2017 durch den Commit 72548b093ee3 („crypto: algif_aead - support in-place operations") eingeführt.

Der Kernel ging fälschlicherweise davon aus, dass AEAD-Anfragen sicher in-place (req->src == req->dst) ausgeführt werden könnten. Bei der Verwendung von AF_ALG-Sockets mit splice() aus regulären Dateien befinden sich die Quell- und Zielpuffer jedoch häufig in unterschiedlichen Speicherzuordnungen.

Diese Diskrepanz führte zu einem Logikfehler, der eine kontrollierte Speicherkorruption im Page Cache ermöglichte.


🔥 Auswirkungen

  • Angriffsvektor: Lokal
  • Komplexität: Niedrig (öffentliche Exploits vorhanden)
  • Erforderliche Privilegien: Keine (unprivilegierter Benutzer)
  • Auswirkung: Vollständige Systemkompromittierung (Root-Zugriff)

Die Ausnutzung ist trivial. Ein ~10-zeiliges Python-PoC kann auf ungepatchten Systemen zuverlässig Root-Rechte erlangen.
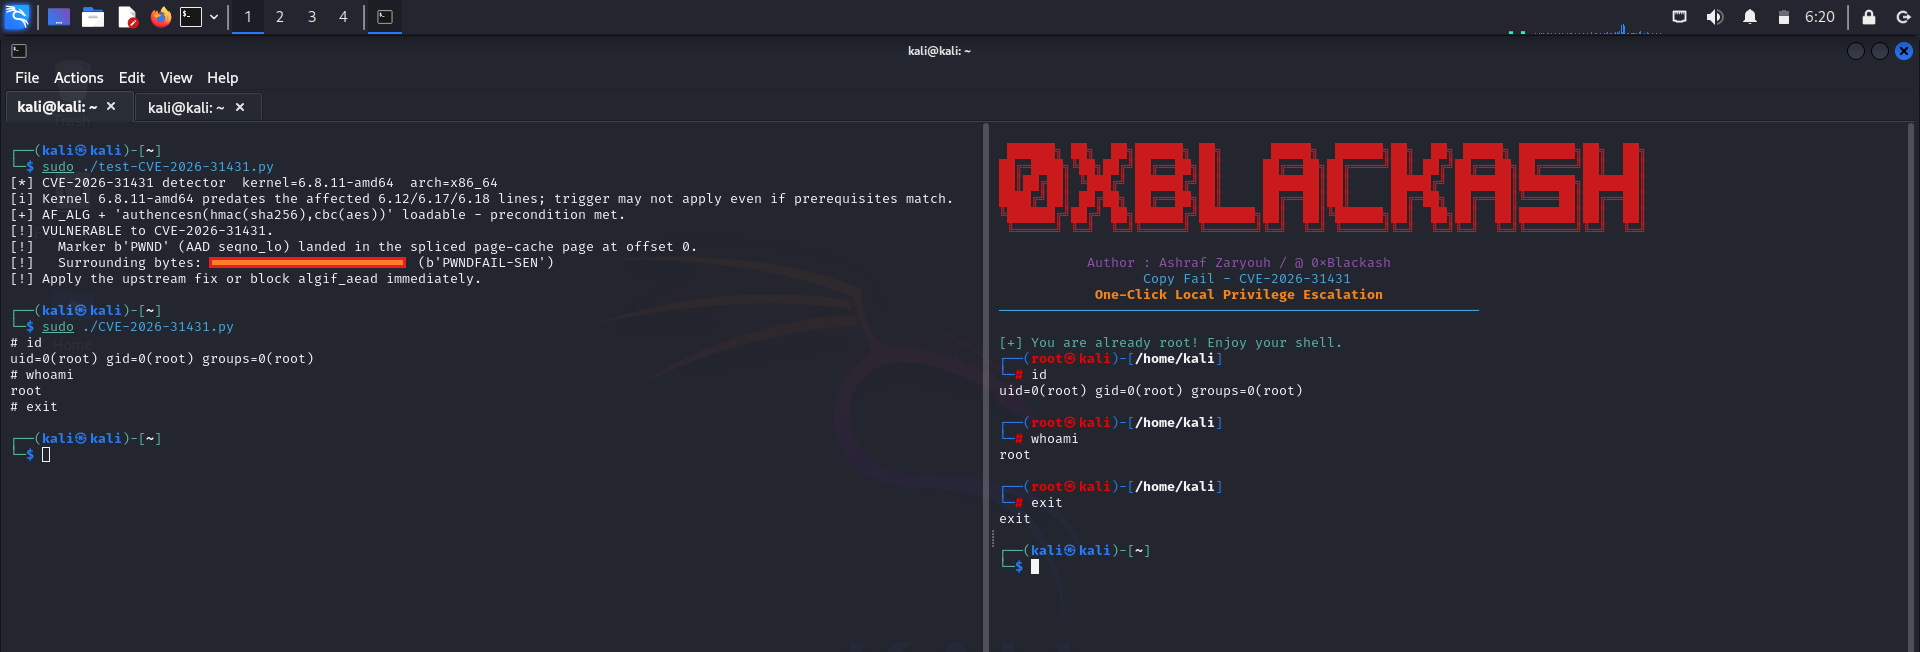
CVE-2026-31431

📊 Schweregrad

MetrikWert
CVSS v3 Score7.8 (Hoch)
Red Hat BewertungWichtig
Ubuntu BewertungHoch
AngriffstypLokale Rechteausweitung

✅ Betroffene Systeme

  • Die meisten Linux-Distributionen, die Kernel von 2017 bis Anfang 2026 ausführen
  • Ubuntu, Debian, RHEL, CentOS, Fedora, Amazon Linux, SUSE, Arch, etc.
  • Jeder Kernel vor dem Fix-Commit a664bf3 (oder entsprechenden Backports)

🛡️ Abhilfe & Fix

Empfohlene Maßnahme: Aktualisieren Sie Ihren Kernel sofort.

Der offizielle Fix macht die problematische In-Place-Optimierung in crypto/algif_aead.c rückgängig.

Schnellbefehle:

# Ubuntu / Debian
sudo apt update && sudo apt upgrade -y

# RHEL / Fedora / Rocky / Alma
sudo dnf update kernel -y

# Check kernel version
uname -r

Vorübergehender Workaround (falls ein sofortiges Patchen nicht möglich ist):

  • Deaktivieren Sie unprivilegierte User Namespaces
  • Beschränken Sie die AF_ALG-Socket-Nutzung über seccomp oder AppArmor/SELinux

📜 Exploit

Öffentliche Exploits sind bereits verfügbar, darunter ein sehr kleines und zuverlässiges Python-Proof-of-Concept.

⚠️ Warnung: Systeme, die nach der Offenlegung ungepatcht bleiben, sind hochgradig verwundbar.


🔗 Referenzen

  • Linux-Kernel-Patch
  • CVE-Details
  • Ursprüngliche Entdeckung & Analyse

Bleiben Sie sicher. Patchen Sie früh. Patchen Sie oft.


Mit ❤️ für die Linux-Community gemacht

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    336
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    322

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →