
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/0xblackash/cve-2026-60206
Management von Indicators of Compromise (IOC)Privilege EscalationSchwachstellenanalyseBedrohungsanalyseAuthentifizierungLernen & BildungIncident Response
GitHub0xblackash/cve-2026-60206

CVE-2026-60206

CVE-2026-60206

Repository anzeigen
2136vor 3 MonatenNoch nicht geprüft
Teilen

🚨 CVE-2026-60206 — WebLogic SAML-Übernahme

ChatGPT Image Jul 24, 2026, 02_29_11 AM

Oracle WebLogic Server SAML-Authentifizierungsschwachstelle

Eine technische Analyse von CVE-2026-60206, die Oracle WebLogic Server betrifft.


📖 Überblick

CVE-2026-60206 ist eine kritische (CVSS 9.9) Schwachstelle, die Oracle WebLogic Server betrifft. Laut Oracle kann ein niedrig privilegierter, authentifizierter Angreifer mit Netzwerkzugriff über SAML die Schwachstelle ausnutzen, um eine verwundbare WebLogic-Instanz vollständig zu kompromittieren.

⚠️ Dieses Repository dient ausschließlich Bildungs-, Verteidigungs- und Forschungszwecken.


📊 Schwachstellendetails

EigenschaftWert
CVECVE-2026-60206
SchweregradKritisch
CVSS v3.19.9
AngriffsvektorNetzwerk
AngriffskomplexitätNiedrig
Erforderliche BerechtigungenNiedrig
BenutzerinteraktionKeine
ScopeGeändert
Betroffene KomponenteOracle WebLogic Server (Core)
ZugriffsmethodeSAML-Authentifizierung

🎯 Betroffene Versionen

  • Oracle WebLogic Server 12.2.1.4.0
  • Oracle WebLogic Server 14.1.1.0.0
  • Oracle WebLogic Server 14.1.2.0.0
  • Oracle WebLogic Server 15.1.1.0.0

⚡ Mögliche Auswirkungen

Eine erfolgreiche Ausnutzung kann einem authentifizierten Angreifer Folgendes ermöglichen:

  • Vollständige Serverkompromittierung
  • Privilegieneskalation
  • Nicht autorisierte administrative Aktionen
  • Vertraulichkeitsverletzung
  • Integritätsverletzung
  • Dienstunterbrechung
  • Mögliche laterale Bewegung in verbundene Oracle-Infrastruktur

🏗 Angriffsablauf

Authenticated User
        │
        ▼
Network Access via SAML
        │
        ▼
Exploit Authentication Logic
        │
        ▼
Privilege Escalation
        │
        ▼
Full WebLogic Compromise
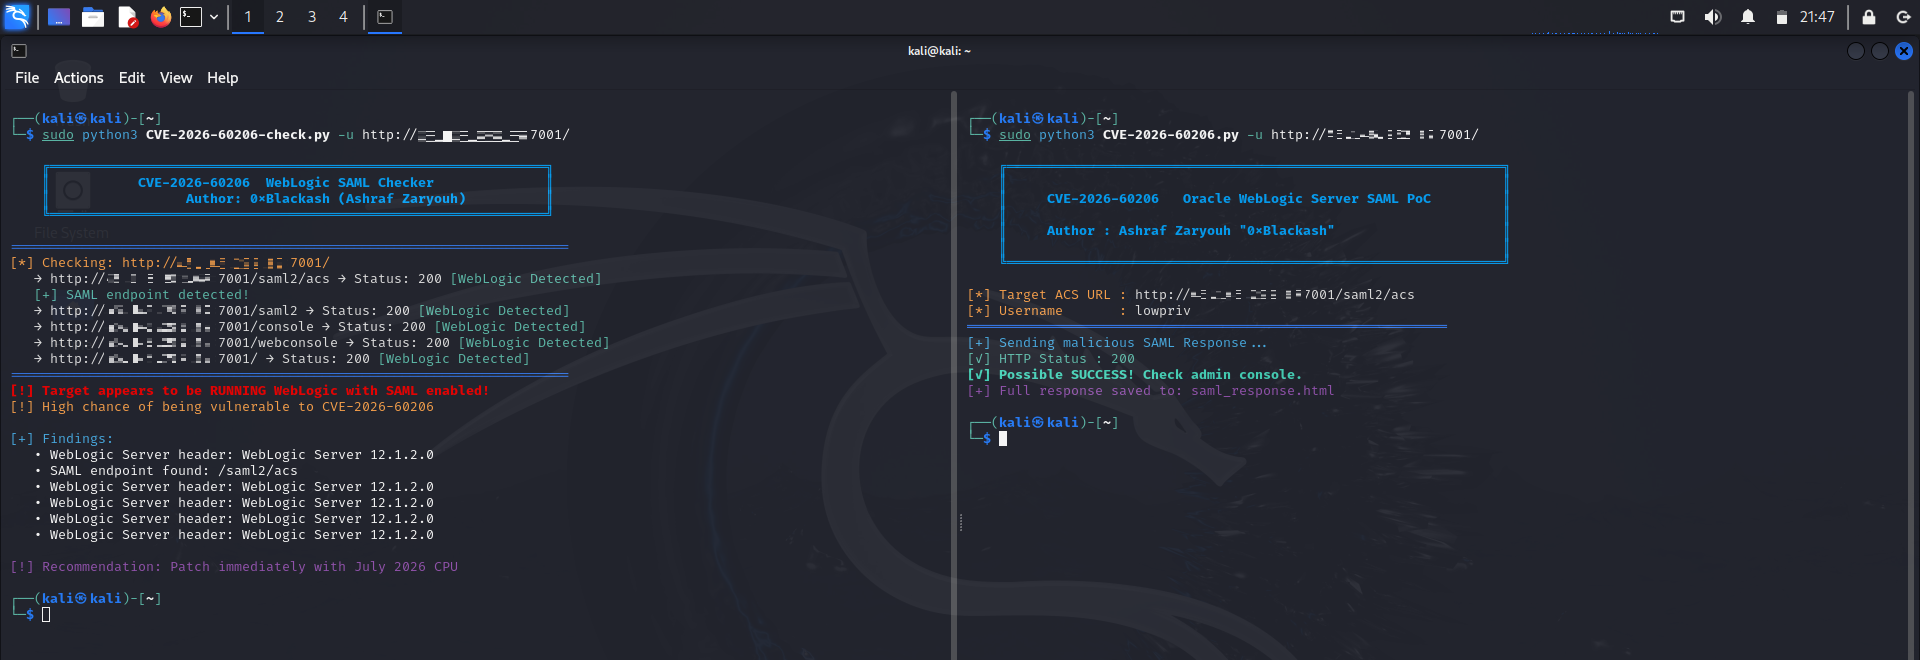
📸 Demo

CVE-2026-60206

🔍 Erkennung

Sicherheitsteams sollten auf Folgendes achten:

  • Ungewöhnliche SAML-Authentifizierungsaktivität
  • Unerwartete administrative Anmeldungen
  • Privilegieneskalationsereignisse
  • Verdächtige WebLogic-Audit-Protokolle
  • Authentifizierungsanomalien von unbekannten IP-Adressen

🛡 Gegenmaßnahmen

  • Wenden Sie Oracles Critical Patch Update vom Juli 2026 an.
  • Aktualisieren Sie auf eine gepatchte Version.
  • Beschränken Sie SAML-Endpunkte auf vertrauenswürdige Identitätsanbieter.
  • Begrenzen Sie die Netzwerkexposition von WebLogic-Verwaltungsdiensten.
  • Aktivieren Sie eine detaillierte Authentifizierungs- und Audit-Protokollierung.
  • Überwachen Sie kontinuierlich auf verdächtige Authentifizierungsereignisse.

📁 Repository-Struktur

.
├── README.md
├── LICENSE
├── docs/
│   ├── advisory.md
│   ├── timeline.md
│   └── references.md
├── detection/
│   ├── sigma/
│   └── yara/
├── iocs/
│   └── indicators.md
└── screenshots/

📚 Referenzen

  • Oracle Critical Patch Update Advisory
  • Oracle WebLogic-Dokumentation
  • NIST National Vulnerability Database (NVD)
  • MITRE CVE-Programm

⚠️ Haftungsausschluss

Dieses Repository enthält keinen Exploit-Code. Es dient ausschließlich:

  • Sicherheitsbewusstsein
  • Defensive Forschung
  • Schwachstellenmanagement
  • Detection Engineering
  • Incident Response
  • Patch-Validierung

Die Benutzer sind dafür verantwortlich, alle geltenden Gesetze und organisatorischen Richtlinien einzuhalten.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




