Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-43284 — CVE-2026-43284 | Kitploit
Tools/GitHubGitHub/0xblackash/cve-2026-43284
Privilege EscalationSchwachstellenanalyseExploitationLernen & BildungBinary-Exploitation
GitHub0xblackash/cve-2026-43284

CVE-2026-43284

CVE-2026-43284

Repository anzeigen
17439vor 6 MonatenVon Kitploit geprüft
Teilen

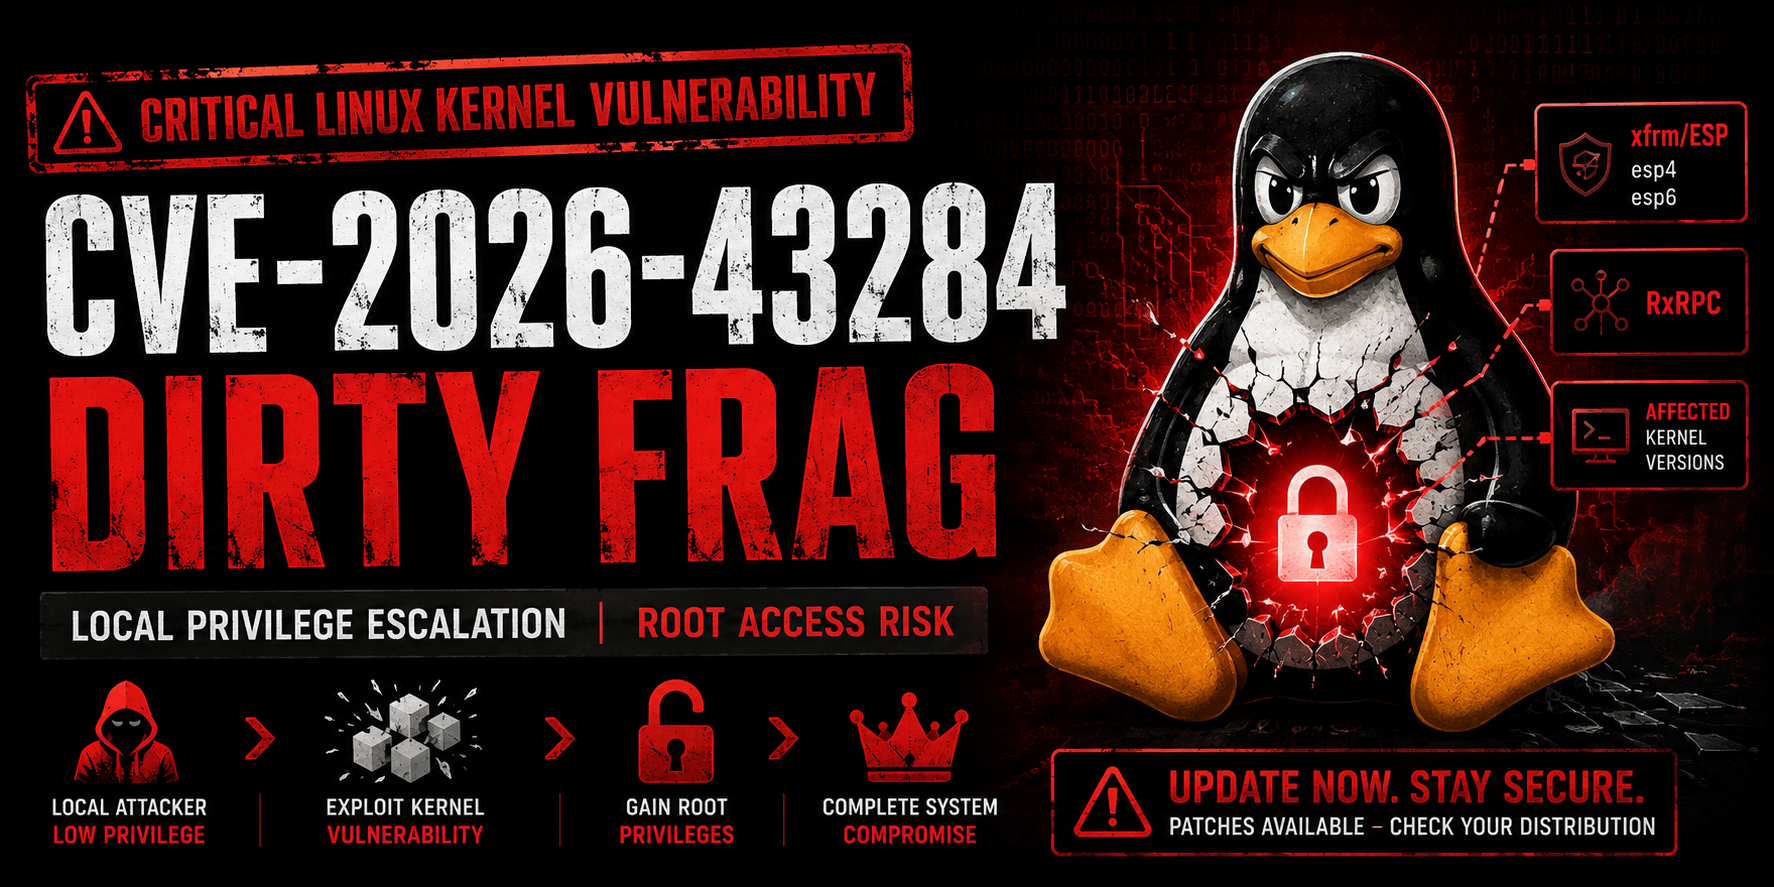
🚨 CVE-2026-43284 - Dirty Frag 🚨

ChatGPT Image May 8, 2026, 06_21_04 PM

Dirty Frag Severity Kernel Disclosure

Universelle lokale Privilegieneskalation im Linux-Kernel


📋 Übersicht

Dirty Frag (auch bekannt als Copy Fail 2) ist eine lokal ausnutzbare Schwachstelle zur Privilegieneskalation im Linux-Kernel mit hohem Schweregrad. Sie ermöglicht einem nicht privilegierten lokalen Benutzer, auf betroffenen Systemen root-Rechte zu erlangen.

Entdeckt von Hyunwoo Kim (@v4bel), ist sie der Nachfolger der früheren Copy-Fail-Schwachstelle.

Wichtige Details

  • CVE: CVE-2026-43284 (xfrm/ESP) + CVE-2026-43500 (RxRPC)
  • Schweregrad: Hoch (CVSS ~7.8)
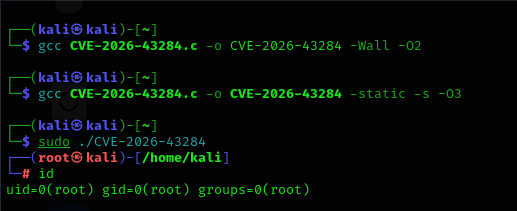
  • Ausnutzung: Zuverlässig, deterministischer Root-Zugriff mit einem einzigen Befehl
  • Offenlegungsdatum: 7. Mai 2026
  • Betroffen: Die meisten Linux-Kernel seit etwa 2017

🧩 Technische Zusammenfassung

Die Schwachstelle entsteht durch unsichere direkte Entschlüsselung von gemeinsam genutzten Socket-Puffer-Fragmenten (skb), die auf Page-Cache-Seiten verweisen, insbesondere bei Verwendung von splice(2) oder sendfile(2).

Dies bietet eine mächtige Schreibprimitive für beliebige Page-Cache-Seiten, die genutzt werden kann, um sensible Dateien im Speicher zu überschreiben und vollständigen Root-Zugriff zu erlangen.

Primäre Angriffsvektoren:

  • xfrm / ESP (esp4 / esp6)
  • RxRPC (verwendet von AFS)

📸 Demo

CVE-2026-43284

🚨 Auswirkung

  • Nicht privilegierter lokaler Angreifer → Root-Shell
  • Betrifft praktisch alle großen Linux-Distributionen
  • Hochzuverlässig ohne Race Conditions
  • Umgeht viele bestehende Kernel-Absicherungen

🛠️ Schadensbegrenzung und Behebung

Empfohlene Behebung

Aktualisieren Sie so schnell wie möglich auf den neuesten gepatchten Kernel Ihrer Distribution.

Behoben im Hauptkernel durch Commit f4c50a4034e62ab75f1d5cdd191dd5f9c77fdff4.

Temporäre Problemumgehung

# Blacklist vulnerable modules
sudo sh -c 'printf "install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n" > /etc/modprobe.d/dirtyfrag.conf'

# Unload modules immediately
sudo rmmod esp4 esp6 rxrpc 2>/dev/null || true

# Drop page cache
echo 3 | sudo tee /proc/sys/vm/drop_caches >/dev/null

Hinweis: Diese Problemumgehung deaktiviert IPsec- und RxRPC/AFS-Funktionalität.


📊 Betroffene Distributionen

DistributionStatusGepatchte Version
AlmaLinuxBetroffenVerfügbar
RHEL / RockyBetroffenWird ausgerollt
UbuntuBetroffenWird ausgerollt
FedoraBetroffenVerfügbar
DebianBetroffenIn Bearbeitung

⚠️ Haftungsausschluss

Dieses Repository ist ausschließlich für Ausbildungs- und defensive Sicherheitszwecke bestimmt.


Bleiben Sie sicher. Patchen Sie früh. Patchen Sie oft. 🛡️

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →