
 ashrafzaryouh/cve-2026-23111
Advisory-Analyse zu CVE-2026-23111, einer Use-after-free-Schwachstelle im Linux-Kernel-nf_tables bei der Rollback-Behandlung von Catch-all-Maps, einschließlich Ursachenanalyse, Auswirkungen, Erkennung und Gegenmaßnahmen.

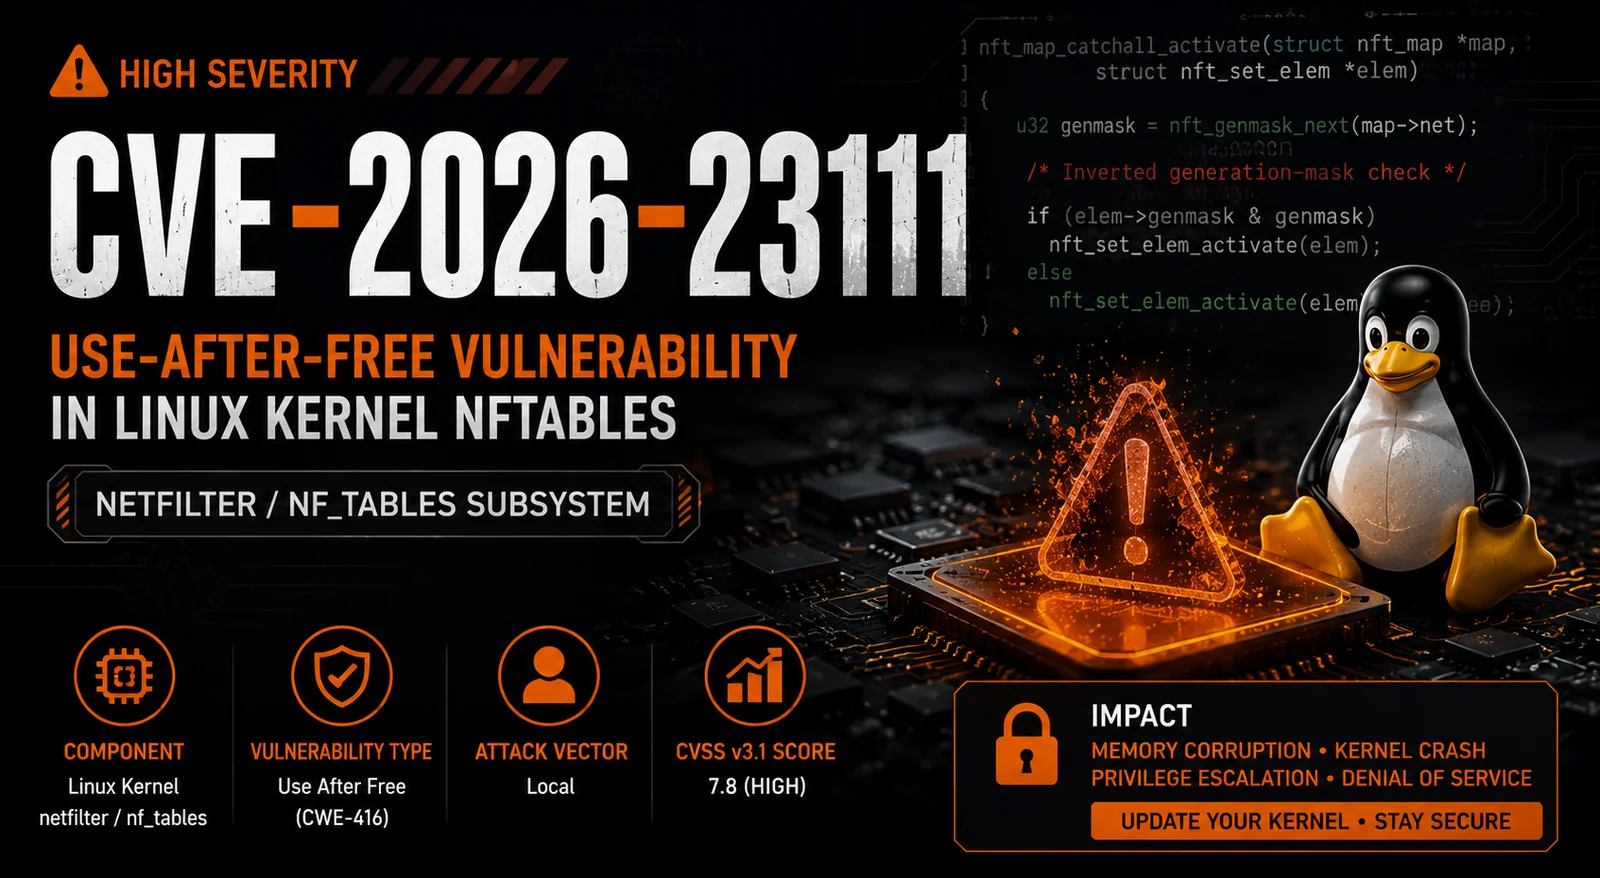


CVE-2026-23111 ist eine hochgradige Use-After-Free (UAF)-Schwachstelle, die das netfilter/nf_tables-Subsystem des Linux-Kernels betrifft.
Der Fehler entsteht durch die fehlerhafte Behandlung von Catch-All-Map-Elementen während Rollback-Operationen von nftables-Transaktionen, was zu einem Speichersicherheitsproblem führt, das es lokalen Angreifern ermöglichen kann, eine Speicherbeschädigung im Kernel auszulösen.
| Feld | Wert |
|---|---|
| CVE | CVE-2026-23111 |
| Schweregrad | Hoch |
| CVSS v3.1 | 7.8 |
| CWE | CWE-416 |
| Schwachstellentyp | Use After Free |
| Angriffsvektor | Lokal |
| Erforderliche Berechtigungen | Niedrig |
| Benutzerinteraktion | Keine |
| Komponente | netfilter / nf_tables |
| Ausnutzungskomplexität | Niedrig |
Die Schwachstelle befindet sich in:
net/netfilter/
            └── nf_tables
Während des Rollbacks einer fehlgeschlagenen Transaktion führt die Funktion Folgendes aus:
nft_map_catchall_activate()
enthält eine invertierte Validierungslogik der Generierungsmaske.
Dies führt dazu, dass der Kernel Catch-All-Map-Elemente fälschlicherweise reaktiviert, was potenziell zu Referenzen auf bereits freigegebenen Speicher führen kann.
Die Folgen umfassen:
┌─────────────────────┐
│ Local Attacker      │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ nftables Operation  │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Transaction Failure │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Rollback Triggered  │
└──────────┬──────────┘
           │
           ▼
┌───────────────────────────┐
│ nft_map_catchall_activate │
│ Logic Error               │
└──────────┬────────────────┘
           │
           ▼
┌─────────────────────┐
│ Use-After-Free      │
│ Condition           │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Memory Corruption   │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Kernel Compromise   │
└─────────────────────┘
Rollback
   │
   ▼
Reactivate Inactive Elements
Rollback
   │
   ▼
Incorrect Generation Check
   │
   ▼
Invalid Element Activation
   │
   ▼
Use-After-Free
🟠 Medium
Mögliche Offenlegung von Kernel-Speicher.
🔴 High
Speicherbeschädigung kann die Modifikation von Kernel-Strukturen ermöglichen.
🔴 High
Kernel-Panik und Systemabstürze sind möglich.
🔴 High
Lokale Angreifer können die Schwachstelle ausnutzen, um erhöhte Rechte zu erlangen.
Linux Kernel
      │
      ▼
  Netfilter
      │
      ▼
   nf_tables
      │
      ▼
Catch-all Map Elements
Überwachen Sie Systeme auf:
Nützliche Protokolle:
dmesg
journalctl -k
audit.log
✓ Update Linux Kernel
✓ Apply Vendor Security Patches
✓ Restrict Local Access
✓ Monitor Kernel Logs
✓ Audit nftables Configurations
✓ Enable Security Monitoring
Kernel-Version prüfen:
uname -r
nftables prüfen:
nft list ruleset
| Kategorie | Risiko |
|---|---|
| Ausnutzbarkeit | 🟠 Mittel |
| Rechteausweitung | 🔴 Hoch |
| Denial of Service | 🔴 Hoch |
| Speicherbeschädigung | 🔴 Hoch |
| Remote-Ausnutzung | 🟢 Nein |
| Lokale Ausnutzung | 🔴 Ja |
| Ereignis | Status |
|---|---|
| Schwachstelle entdeckt | ✅ |
| CVE zugewiesen | ✅ |
| Öffentliche Offenlegung | ✅ |
| Kernel-Fix veröffentlicht | ✅ |
| Herstellerhinweise veröffentlicht | ✅ |
Patch Immediately
        │
        ▼
Monitor Systems
        │
        ▼
Audit nftables Usage
        │
        ▼
Restrict Untrusted Users
        │
        ▼
Maintain Kernel Updates
CVE-2026-23111 zeigt, wie subtile Logikfehler in der Speicherverwaltung des Kernels zu schwerwiegenden Sicherheitsfolgen führen können.
⭐ Markieren Sie dieses Repository mit einem Stern, wenn Sie es nützlich fanden.







