
 mein-0/fortiless
Proof-of-Concept und Analyse eines Out-of-Bounds-Schreibzugriffs im Kernel (Typ 3) im Minifilter FortiShield_74.sys von FortiClient, einschließlich Details zum Port-Protokoll und Nachweisen für einen BSOD-Absturz.

hi Hacker.
FortiClient 7.4.8.2066 liefert FortiShield_74.sys aus, einen signierten Minifilter auf Altitude 320000. Er erstellt \FortiShieldPort mit FltBuildDefaultSecurityDescriptor, sodass nur SYSTEM und Administratoren sich verbinden können. Ein normaler Benutzer erhält 0x80070005. Kein UAC-Bypass, kein Märchen vom Standardbenutzer.
Das Port-Protokoll ist winzig. Typ 0 ist die „Authentifizierung“: MD5("%08x" pid + fc_1A2Brown3Fox4Jumped5Over6A7Lazy8Dog). Das Geheimnis ist ein statischer String in .rdata. Spitzen-Sicherheit aus 2026. Damit fügst du deine PID zur Bypass-Liste hinzu und schaltest den Schutz um (Typ 1/2). Typ 3 ist der Bug. Er nimmt einen breiten Pfad-String und kopiert ihn an das Ende eines globalen Puffers ohne Längenprüfung. 4000 wchars später hast du den Protect-Pfad bei +0x400 zertrümmert und der Treiber schreibt in .pdata. Kein Heap-Grooming, kein Race. Er läuft einfach über die Seitengrenze hinaus.
Bugcheck 0x000000BE ATTEMPTED_WRITE_TO_READONLY_MEMORY
Faulting instruction: FortiShield_74+0xb56b (mov [rcx],ax)
Write address: DAT_14001b690 + 0x1970
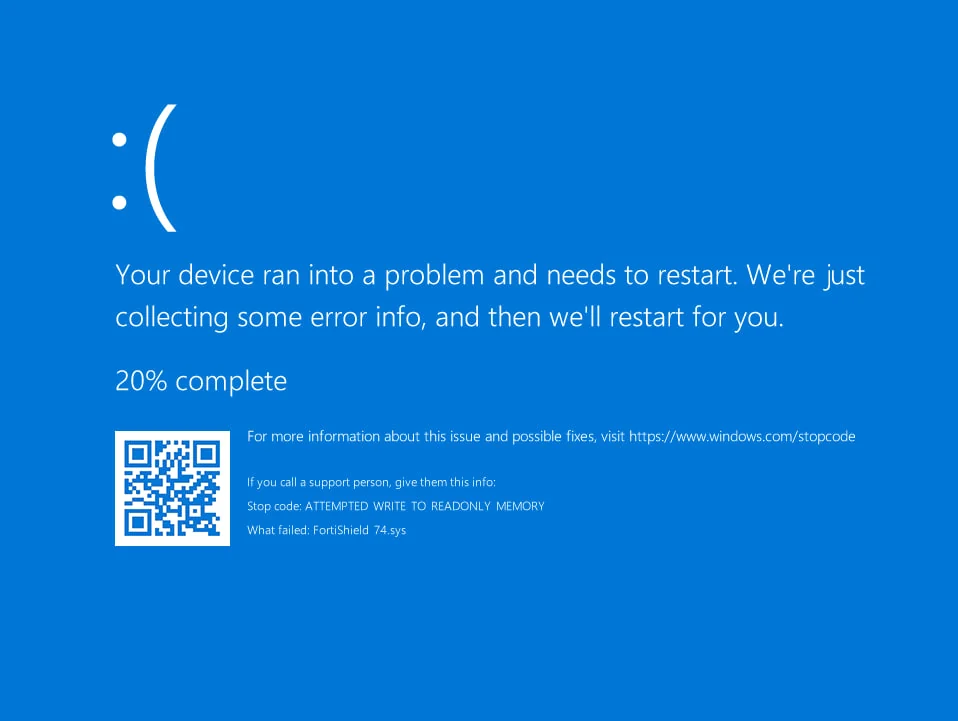
Die Kopierschleife befindet sich bei +0xb560, Ziel DAT_14001b690+0x2e. Sie frisst den FortiClient-Protect-Pfad, bevor sie die schreibgeschützte Seite erreicht. Fortinet nennt es einen Shield; er schützt den BSOD vor nichts. Getestet unter Windows 10 x64 22H2 (Build 19045.6456) mit FortiClient 7.4.8.2066. Der ZTNA-Installer registriert den Minifilter nicht einmal, also habe ich ihn von Hand geladen
plus einen Instances\<name>-Schlüssel mit Altitude=320000.
Ich konnte Fortnite nicht melden, weil Leute mich blockiert haben. Keine CVE, kein Fix.
Bleibt dran und hackt weiter.
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
