
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 bkfish/awesome_shiro
CVE-2016-4437-Shiro-Deserialisierungs-Brute-Force-Modul und Schlüssel, Skript für Befehlsausführung und Reverse Shell
 datackmy/fallingskies-cve-2023-35885
Python-Exploit für CVE-2023-35885, das CloudPanel v2.0.0–v2.3.0 angreift. Injiziert über ein manipuliertes serialisiertes Cookie eine Webshell, um…
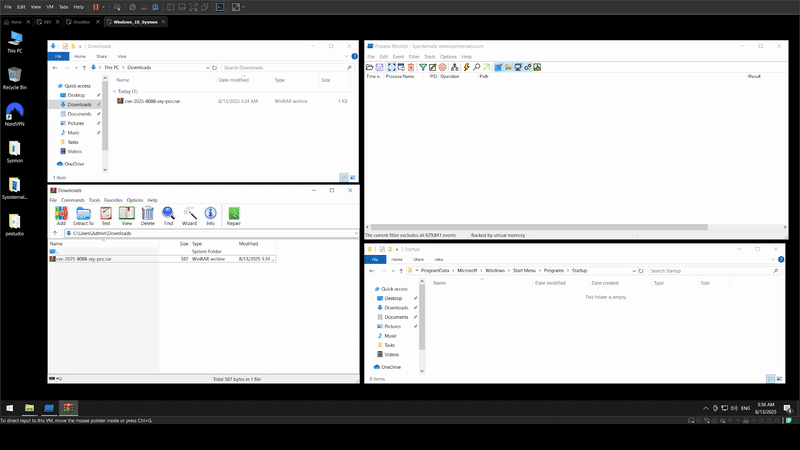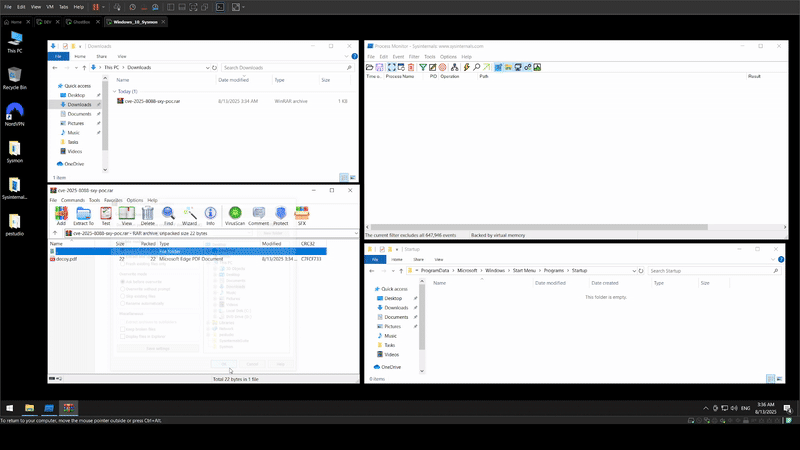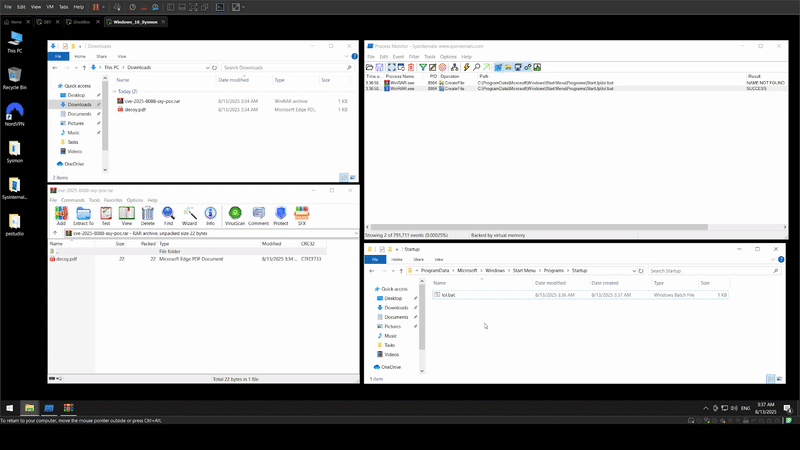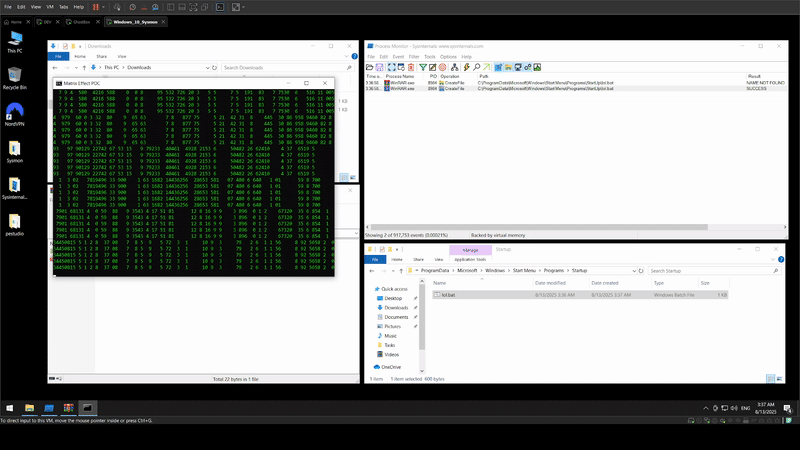 sxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-
CVE-2025-8088 WinRAR Proof of Concept (PoC-Exploit)
 scs-labrat/android_autorooter
Exfiltrieren Sie sensible Benutzerdaten aus Apps auf Android 12 und 13 mithilfe der Sicherheitslücke CVE-2024-0044 aus der Ferne
 demon-i386/zoshrinkc2
Gezielte DNS-over-HTTPS-Malware (läuft nur einmal)
 cipherspy/cve-2026-42945-poc
Exploit für CVE-2026-42945
 nirvanaon/now
NØW ist ein wortbasiertes Shellcode-Kodierungs- und Verschleierungswerkzeug, das rohe Shellcode-Bytes in natürlich wirkende englische Prosa umwandelt.
 wsfengfan/cve-2020-2555
CVE-2020-2555 Python Proof of Concept
 randomrobbiebf/marshalsec-jar
marshalsec-0.0.3-SNAPSHOT-all kompiliert auf X64
 portswigger/splitting-the-email-atom
Forschungsmaterialien und Tooling zur Ausnutzung von Diskrepanzen bei E-Mail-Adressparsern, um Zugriffskontrollen zu umgehen, einschließlich Fuzzern,…
 mchklt/cve-2025-30406
CVE-2025-30406 ViewState Exploit PoC
 garck3h/cve-2023-38831
Ein Tool zur Generierung eines POC für die RCE-Sicherheitslücke im WinRAR-Programm (CVE-2023-38831).
 3gstudent/cve-2017-8464-exp
Unterstützt x86 und x64
 nickguitar/yaps
Yet Another PHP Shell - Das umfassendste PHP Reverse Shell
 erpscanteam/cve-2018-2380
PoC von Remote Command Execution via Log-Injection auf SAP NetWeaver AS JAVA CRM
 icyguider/nimcrypt
PE Crypter geschrieben in Nim
 striga-ai/cve-2026-34486
EncryptInterceptor-Fail-open-Bypass im Apache-Tomcat-Tribes-Clustering, der über Java-Deserialisierung zu nicht authentifizierter RCE führt.
 brianwrf/s2-053-cve-2017-12611
Ein einfaches Skript für einen RCE-Exploit für Struts 2 S2-053 (CVE-2017-12611)








