
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 libraggbond/cve-2018-3191
CVE-2018-3191 Reverse-Shell
 dale-ruane/fudge
Implantate in HTML-Dateien verstecken
 archive-puma/securitynotfound
Getarnte PHP-Webshell als 404-Fehlerseite mit AJAX-Konsole, versteckter Befehlsausführung über den Referrer-Header und vorkonfigurierten Aktionen für…
 kishorbal/deep-c
Android Deep-Link Fehlkonfigurationserkennungs- und Ausnutzungstool
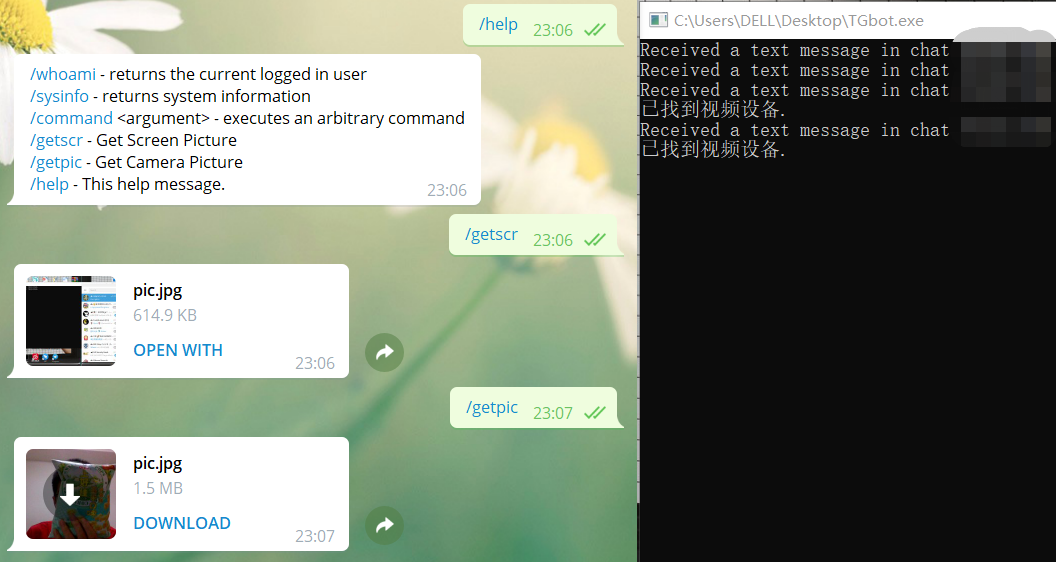 sf197/telegra_csharp_c2
Befehls- und Kontrollsystem für das Schreiben in C#
 5alt/zerorat
ZeroRAT ist ein Einzeiler-Fernsteuerungstool für Windows.
 pyn3rd/cve-2018-3252
CVE-2018-3252-PoC
 gh1mau/masta-cve-2026-48907
Single-file Python-Scanner für CVE-2026-48907 (Joomla JCE Editor RCE). Erkennt Joomla/JCE, führt intrusiven mathematisch verifizierten Payload-Test…
 yehia-mamdouh/shell3er
PowerShell-basierte Reverse Shell mit Hintergrundaufgabenausführung, Dateiübertragung und dualen Persistenzmechanismen über Registry und…
 lorentzenman/payday
Payload-Generator, der Metasploit und Veil verwendet. Nimmt IP-Adresse als Eingabe und ruft Veil auf. Verwendet msfvenom, um Payloads zu erstellen,…
 caveeroo/cve-2026-111497-wordpress-poc
CVE-2026-111497 RCE-PoC für ein gepinntes offizielles Docker-Image für WordPress
 yehia-mamdouh/xssya-v-2.0
Python-XSS-Scanner, der reflektierte und kodierte Payload-Injection bestätigt, Payloads ausführt, um Cookies zu erfassen, WAFs erkennt und XST mit…
 0xf4n9x/cve-2023-0669
CVE-2023-0669 GoAnywhere MFT weist eine Schwachstelle für die Einschleusung von Befehlen vor der Authentifizierung im License Response Servlet auf,…
 itsmmdoha/ducklogger
Ein ESP32-S3-basierter USB-Keylogger mit WLAN, einfach selbst zu bauen mit weit verbreiteter Hardware.
 hdce-inc/cve-2023-38831
CVE-2023-38831 PoC (Machbarkeitsnachweis)
 sfewer-r7/cve-2025-22457
PoC für CVE-2025-22457 – Ein Remote-Stack-basierter Pufferüberlauf ohne Authentifizierung, der Ivanti Connect Secure, Pulse Connect Secure, Ivanti…
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# Stub – Für PowerShell korrigiert
 jas502n/zentao-getshell
禅道8.2 - 9.2.1前台Getshell








