
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 jas502n/cve-2019-11043
php-fpm+Nginx RCE
 zldww2011/cve-2018-0802_poc
Nutzen Sie die Sicherheitslücke aus, um den Taschenrechner auszuführen.
 kimd155/quickresponsec2
Verdecktes C2-Framework unter Verwendung von QR-Codes zur indirekten Befehlsausführung und Ergebnisabruf über HTTP/S, entwickelt für verdeckte…
 offsecginger/pythonaesobfuscate
Verschleiert ein Python-Skript und den dazugehörigen Shellcode.
 hosch3n/fastjsonvulns
Exploit für Fastjson 1.2.80 CVE-2022-25845, der das Lesen von AspectJ-Dateien und das remote Laden von Groovy-Klassen für RCE ermöglicht.
 safebuffer/lightme
HTTP-Server zum Bereitstellen obfuskierter Powershell-Skripte/Payloads
 intrinsic-propensity/turing-machine
Python-Implementierung von Minskys universeller Turingmaschine mit einem integrierten Exploit, der die Ausführung beliebigen Codes demonstriert…
 secpros-team/laravel-cve-2021-3129-exp
# Ein-Klick-Exploit für CVE-2021-3129 in Laravel, der Remote-Code-Ausführung über manipulierte Anfragen ermöglicht, um eine Shell zu erhalten.
 black-mirror/weblogic
Weblogic CVE-2019-2725 CVE-2019-2729 Getshell Befehlsausführung
 beichendream/cve-2025-55182-godzillamemoryshell
Exploit-Skript für CVE-2025-55182, das eine Godzilla-Memory-Shell auf verwundbaren Webservern bereitstellt, mit Unterstützung für Proxy- und…
 jas502n/cve-2018-1273
Python-basierter Exploit für CVE-2018-1273 (Spring Data Commons RCE) mit interaktiver Befehlsshell und HTTP-POST-Payload-Injection für…
 emcghee/payloadautomation
Automatisiert die Entwicklung, das Testen und die Bereitstellung von Cobalt-Strike-Payloads über eine Python-to-Sleep-Brücke; umfasst…
 yehia-mamdouh/xssya
XSSYA (Cross Site Scripting Scanner & Vulnerability Confirmation)
 nth347/cve-2021-3129_exploit
Exploit für CVE-2021-3129
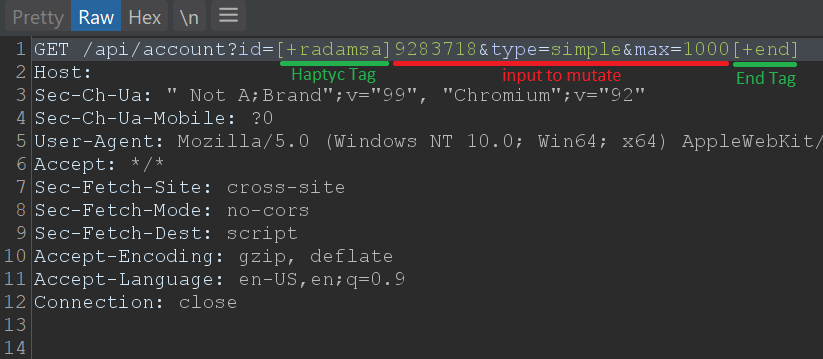 defparam/haptyc
Python-Bibliothek für Turbo Intruder, die Unterstützung für Payload-Positionen und die Angriffstypen Sniper/Clusterbomb/Pitchfork mit tag-basierter…
 codewhitesec/coldfusionpwn
Exploit-Tool für CVE-2017-3066, das Adobe Coldfusion 11/12 angreift
 jofpin/backcookie
Kleine Hintertür mittels Cookie.
 jas502n/cve-2019-6340
Drupal8's REST RCE, SA-CORE-2019-003, CVE-2019-6340








