
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 r00t-3xp10it/backdoorppt
Verwandeln Sie Ihre payload.exe in ein gefälschtes Word-Dokument (.ppt)
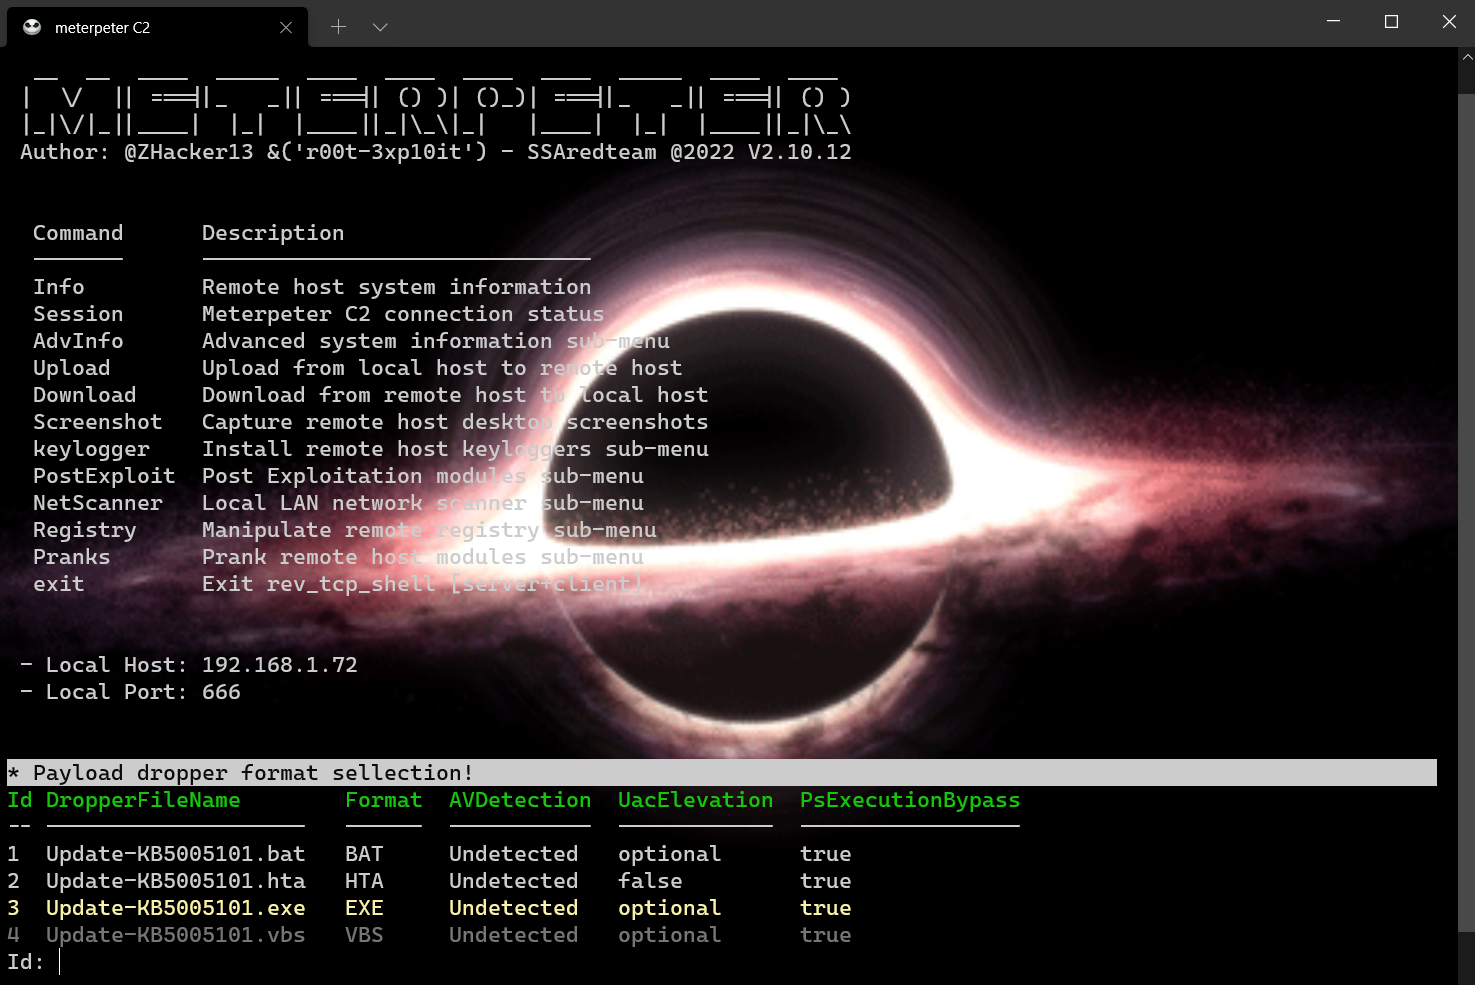 r00t-3xp10it/meterpeter
C2 Powershell Befehls- und Kontrollframework mit integrierten Befehlen
 3v4si0n/http-revshell
Powershell Reverse Shell mit HTTP/S-Protokoll, AMSI-Umgehung und Proxy-Unterstützung
 cyberark/shimit
Ein Tool, das den Golden SAML-Angriff implementiert.
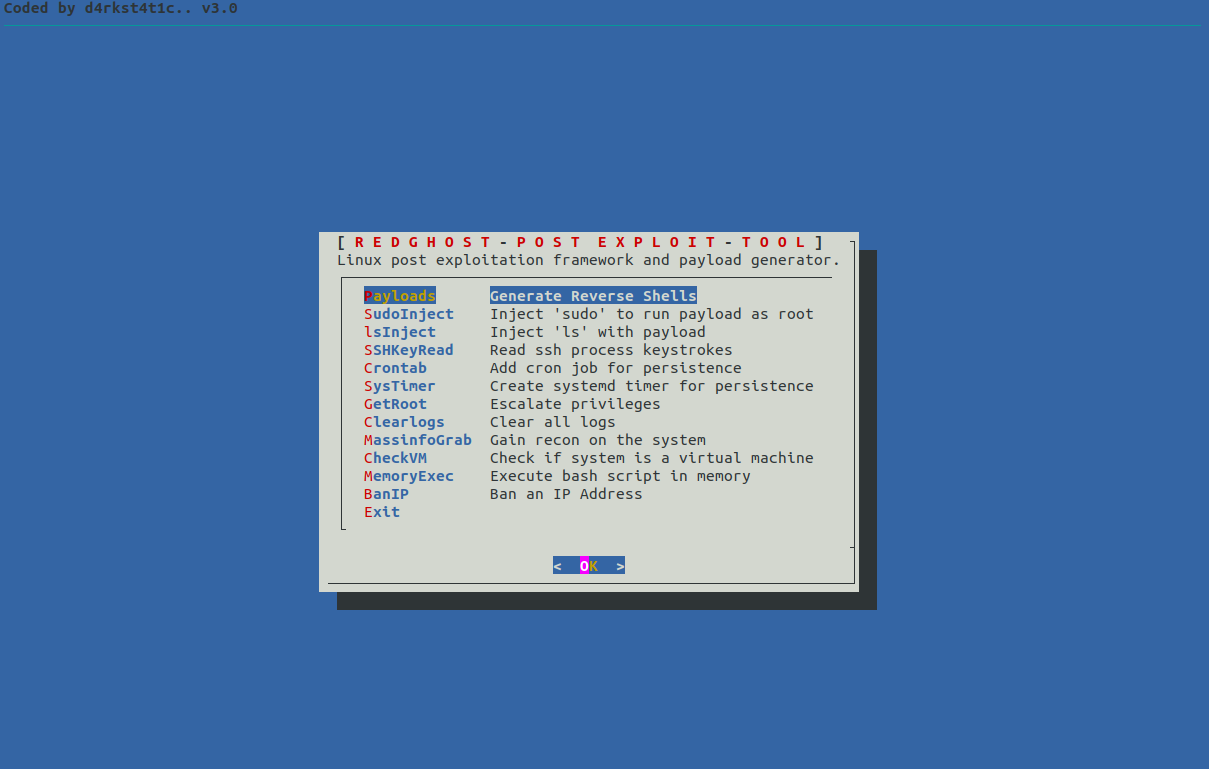 d4rk007/redghost
Linux Post-Exploitation Framework, geschrieben in Bash, entwickelt um Red Teams bei Persistenz, Reconnaissance, Privilege Escalation und dem…
 luisfontes19/xxexploiter
Tool zur Hilfe bei der Ausnutzung von XXE-Sicherheitslücken
 tsuyoken/imgbackdoor
Verstecke deine Payload in einer .jpg-Datei
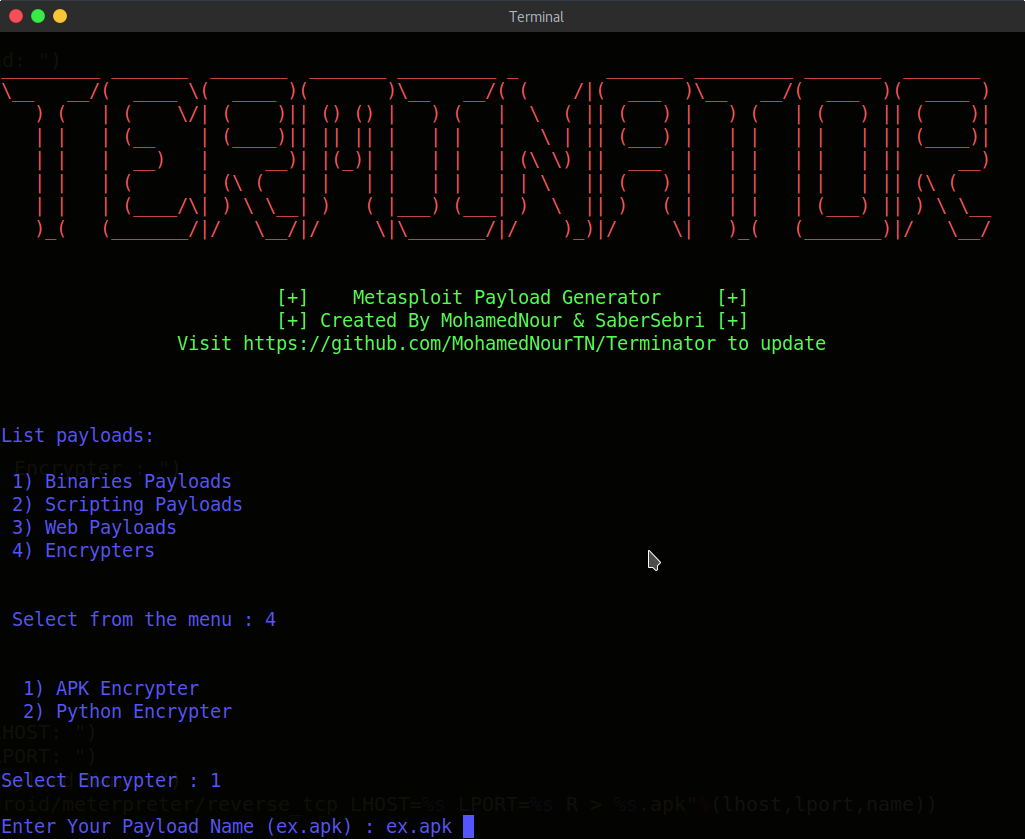 mohamednourtn/terminator
Terminator Metasploit-Payload-Generator
 pushpenderindia/sinister
Sinister ist ein Windows/Linux-Keylogger-Generator, der Tastenanschläge per E-Mail zusammen mit anderen interessanten Zielinformationen sendet.
 sw4mpf0x/powerlurk
Bösartige WMI-Ereignisse mit PowerShell
 hakivvi/cve-2022-29464
Python-Exploit für CVE-2022-29464, eine nicht authentifizierte Schwachstelle für das beliebige Hochladen von Dateien in WSO2-Servern, die die…
 hussein-aitlahcen/blackhole
C# RAT (Remote-Verwaltungstool)
 souhardya/zerodoor
Ein Skript, das faul geschrieben wurde, um unterwegs plattformübergreifende Backdoors zu generieren :)
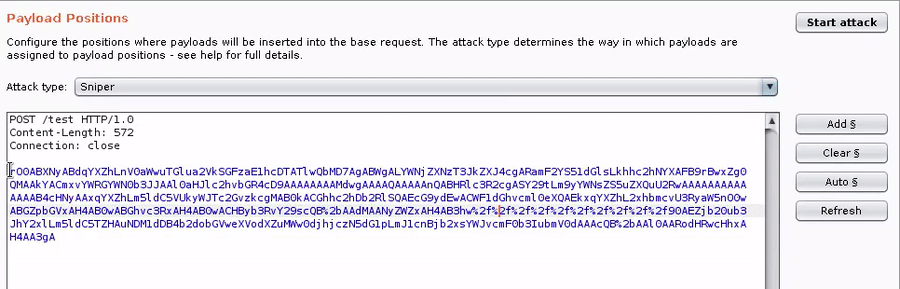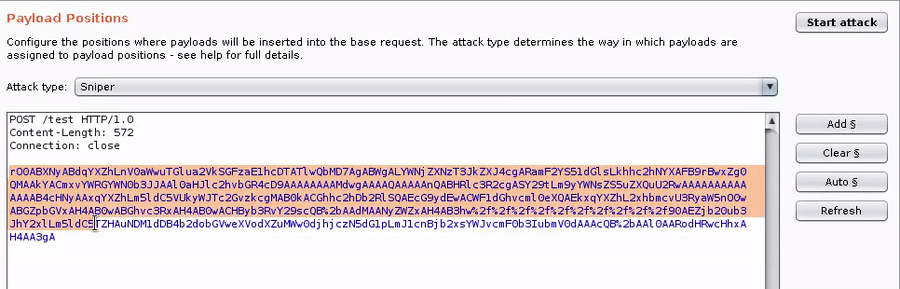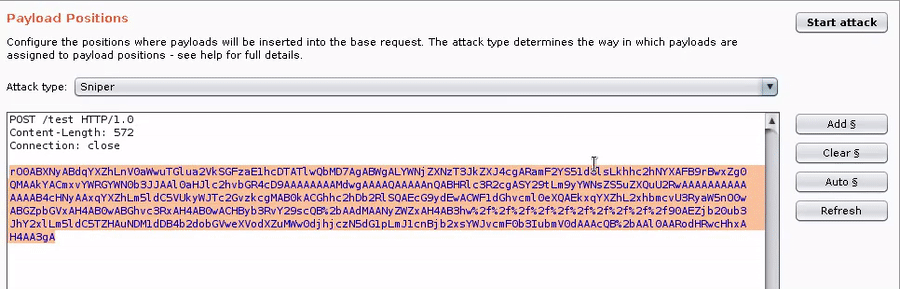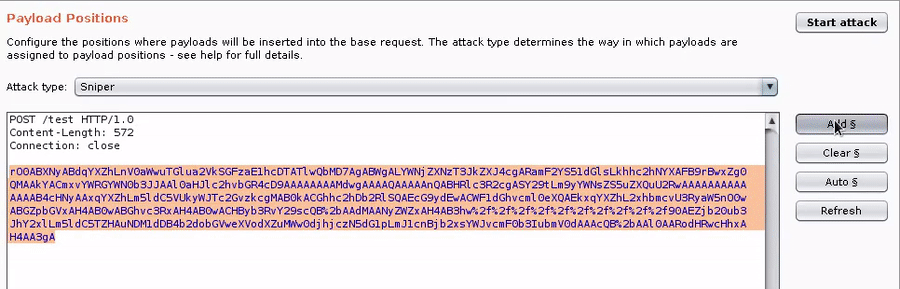 bishopfox/gadgetprobe
Untersucht Endpunkte, die Java-serialisierte Objekte verarbeiten, um Klassen, Bibliotheken und Bibliotheksversionen auf entfernten Java-Classpaths zu…
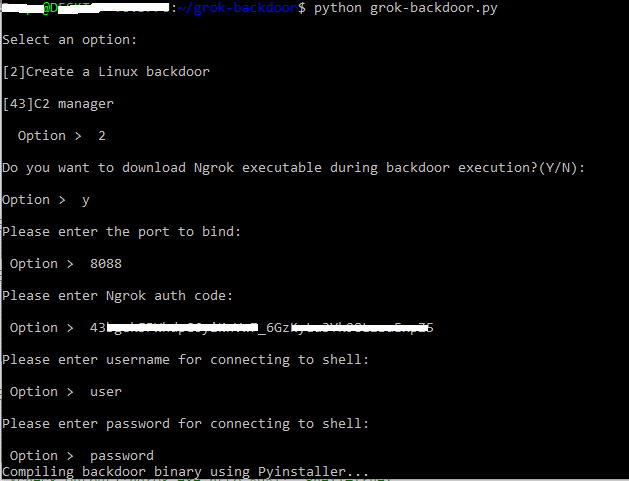 deepzec/grok-backdoor
Einfache Python-Backdoor mit Ngrok-Tunnelunterstützung
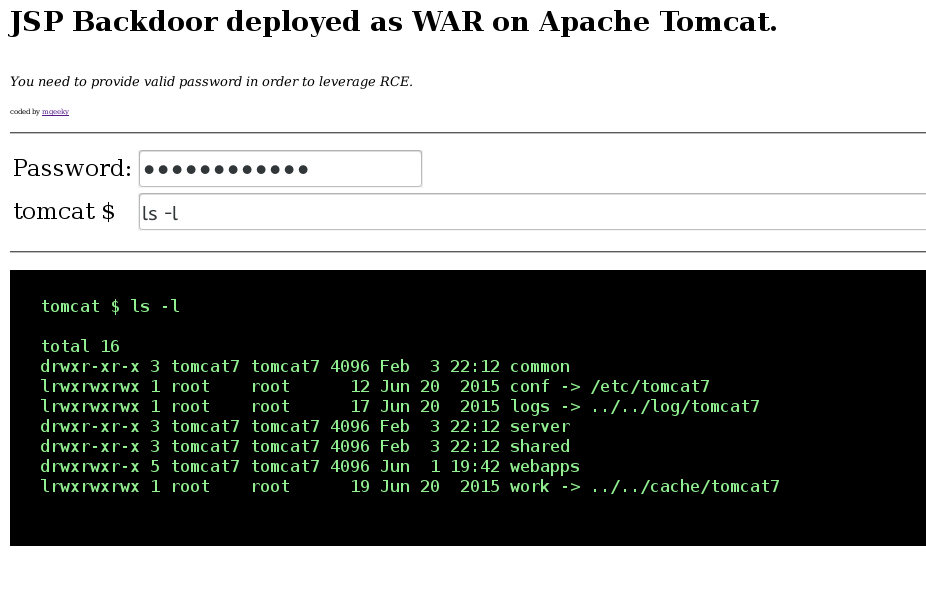 mgeeky/tomcatwardeployer
Apache Tomcat automatische WAR-Bereitstellung & Pwning Penetrationstest-Werkzeug.
 czs108/windows-pe-packer
🗜️ Ein Packer für Windows x86 ausführbare Dateien, geschrieben in C und Intel x86 Assembly. Die neue Datei nach dem Packen kann Reverse Engineering…
 telefonica/ibombshell
Werkzeug zum jederzeitigen Bereitstellen einer Post-Exploitation-Eingabeaufforderung








