
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Grok-backdoor — Einfache Python-Backdoor mit Ngrok-Tunnelunterstützung | Kitploit

Tools/GitHubGitHub/deepzec/grok-backdoor
Payload-GenerierungPenetrationstestsCommand and ControlRemote-Access-Tool
GitHubdeepzec/grok-backdoor

Grok-backdoor

Einfache Python-Backdoor mit Ngrok-Tunnelunterstützung

Repository anzeigen
2055136vor 2 JahrenVon Kitploit geprüft
Teilen

Grok-backdoor

Grok-backdoor ist ein einfacher, auf Python basierender Backdoor, der den Ngrok-Tunnel für die C&C-Kommunikation verwendet. Ngrok-backdoor kann mit Pyinstaller Windows-, Linux- und Mac-Binärdateien erzeugen.

So funktioniert es:

Ngrok stellt lokale Server hinter NATs und Firewalls über einen sicheren Tunnel der öffentlichen Internet zur Verfügung.

alt text

Ngrok stellt einen Tunnel zwischen dem lokalen Listener-Port des Malware und der öffentlichen IP des Ngrok-Servers über eine eindeutige Portnummer her. Der Angreifer kann die öffentliche Ngrok-IP und den eindeutigen Port verbinden, um mit dem internen Malware-Listener zu interagieren.

Haftungsausschluss:

Der gesamte Code in diesem Repository dient ausschließlich zu Bildungs- und Forschungszwecken. Jegliche Handlungen und/oder Aktivitäten im Zusammenhang mit dem in diesem Repository enthaltenen Material liegen in Ihrer alleinigen Verantwortung. Die missbräuchliche Verwendung des Codes in diesem Repository kann zu strafrechtlichen Anklagen gegen die betreffenden Personen führen. Der Autor übernimmt keine Haftung, falls gegen Personen, die den Code in diesem Repository missbrauchen, um gegen das Gesetz zu verstoßen, Strafanzeige erhoben wird.

Abhängigkeiten:

Python 2.7

Pyinstaller 3.21

python-pip 9.0.1

Installation :

pip install -r requirements.txt

Verwendung:

Sie benötigen ein ngrok.com-Konto, um diesen Backdoor zu verwenden. Sie können den Ngrok-Authcode bei der Konfiguration von grok-backdoor angeben. Nach der Ausführung des grok-backdoor-Servers auf dem Opferrechner sehen Sie einen neuen TCP-Tunnel im Ngrok-Status-Panel.

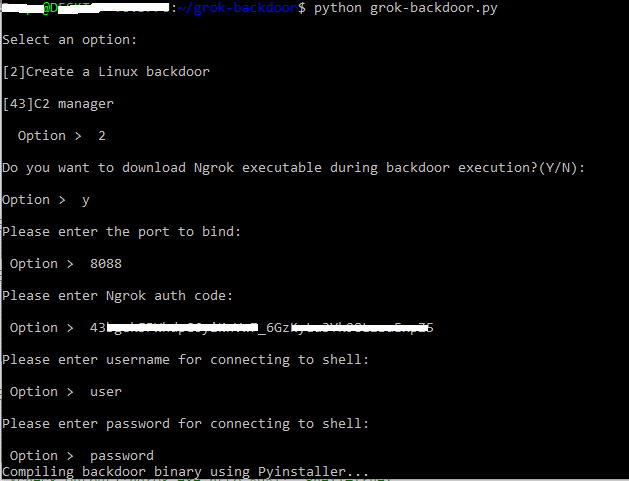
Erstellen Sie die Backdoor-Binärdatei durch Ausführen von:

python grok-backdoor.py

Linux:

alt text

Windows:

alt text

Sie finden die Ausgabe-Binärdatei im Verzeichnis grok-backdoor/dist/:

alt text

Führen Sie die grok-backdoor-Ausgabe-Binärdatei auf dem Opferrechner aus und melden Sie sich im Ngrok.com-Control-Panel an, um die Tunnel-URL zu sehen:

alt text

Telnet zur Tunnel-URL, um die Bind-Shell zu erhalten: Viel Spaß mit der Shell :)

alt text

Wie bette ich die Ngrok-Binärdatei in den Backdoor ein?

Wählen Sie 'Nein', wenn grok-backdoor fragt: "Möchten Sie die Ngrok-Binärdatei während der Ausführung herunterladen?". Wenn Sie 'N' wählen, wird ngrok mit der Ausgabe-Backdoor-Binärdatei gebunden.

Proxy blockiert den Ngrok-Downloadversuch während der Backdoor-Ausführung?

Wählen Sie die Option zum Binden der Ngrok-Binärdatei mit dem Malware, um die Proxy-Blockierung zu umgehen.

Funktionen:

  • Multiplattform-Unterstützung (Windows, Linux, Mac) - Derzeit kein Cross-Compiling, Sie müssen diesen Code auf den jeweiligen Plattformen ausführen, um ausführbare Dateien für verschiedene Plattformen zu erzeugen.
  • Authentifizierte Bind-Shell
  • Zufällige Ausgabe-Binärdatei
  • Ngrok-Tunnel-Unterstützung zur Umgehung von Firewall-/Proxy-Beschränkungen.

Melden Sie Fehler an twitter.com/deepzec & Pull-Requests sind immer willkommen :)

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    279

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





