Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/czs108/windows-pe-packer
Payload-GenerierungExploitationReverse EngineeringBinäranalyse
GitHubczs108/windows-pe-packer

Windows-PE-Packer

🗜️ Ein Packer für Windows x86 ausführbare Dateien, geschrieben in C und Intel x86 Assembly. Die neue Datei nach dem Packen kann Reverse Engineering erschweren.

Repository anzeigen
3655544vor 2 JahrenVon Kitploit geprüft
Teilen

Windows PE Packer

C MASM CMake Windows License

Sprachen

  • Englisch
  • Chinesisch (vereinfacht)

Einleitung

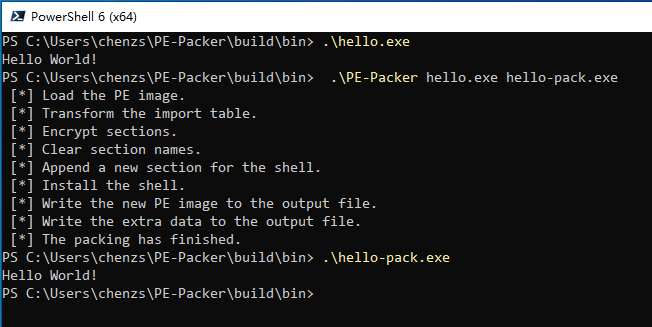
test-helloworld

PE-Packer ist ein einfacher Packer für Windows PE-Dateien. Die neue PE-Datei nach dem Packen kann den Prozess des Reverse Engineerings behindern.

Beim Packen einer PE-Datei werden folgende Schritte durchgeführt:

  • Umwandlung der ursprünglichen Importtabelle.
  • Verschlüsselung der Sektionen.
  • Löschen der Sektionsnamen.
  • Installation des Shell-Einsprungs (shell-entry).

Beim Ausführen einer gepackten PE-Datei entschlüsselt der Shell-Einsprung das ursprüngliche Programm und lädt es wie folgt:

  • Entschlüsselung der Sektionen.
  • Initialisierung der ursprünglichen Importtabelle.
  • Relocation (Verschiebung).

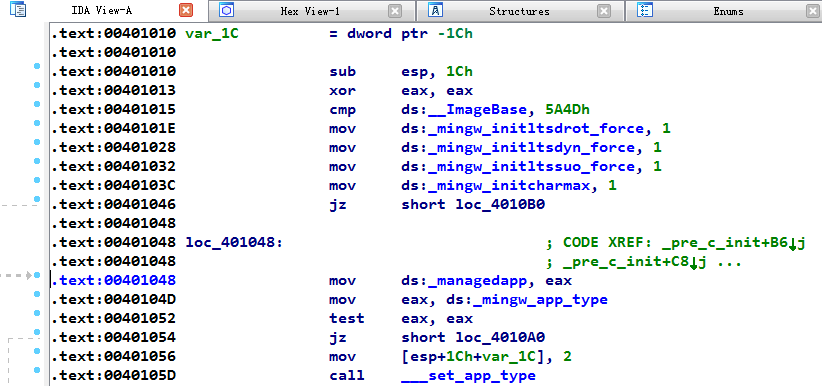
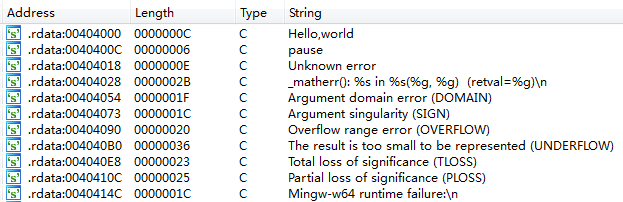
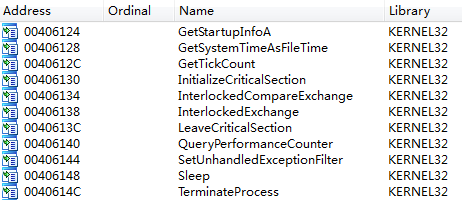
Vor dem Packen kann man die ausführbare Datei mit Disassemblierungswerkzeugen wie IDA Pro zerlegen, um den Code zu analysieren.

  • Disassemblierung des Codes.

    code

  • Suche nach konstanten Zeichenketten.

    string

  • Analyse der Importtabelle.

    import-table

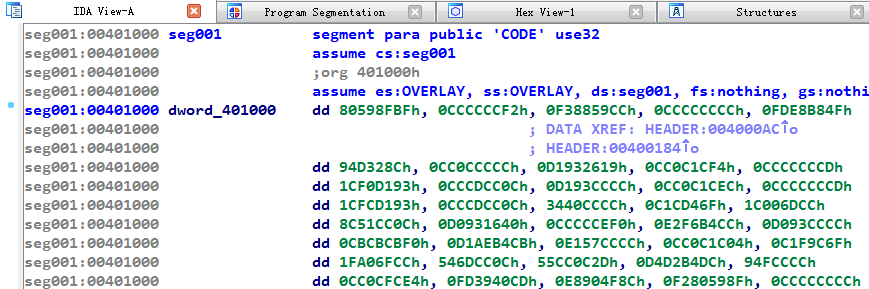
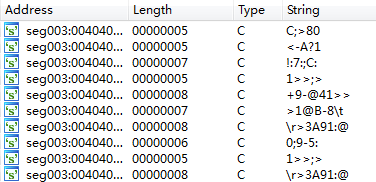
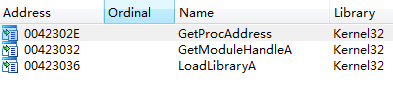
Nach dem Packen wird die Reverse-Analyse erschwert.

  • Disassemblierung des Codes.

    packed-code

  • Suche nach konstanten Zeichenketten.

    packed-string

  • Analyse der Importtabelle.

    packed-import-table

Warnung

Dieses Projekt ist nur eine Demo für Anfänger, um das Windows PE Format und die Assembly-Sprache zu erlernen. Es hat noch einige Kompatibilitätsprobleme und Fehler, sodass es nicht in der Praxis eingesetzt werden kann.

Erste Schritte

Voraussetzungen

Das Projekt muss auf/für Windows 32-Bit konfiguriert sein und kann aktuell nur 32-Bit .exe-Programme verarbeiten.

  • Installieren Sie MASM32.
  • Installieren Sie MinGW-w64 und wählen Sie die i686-Architektur.
  • Installieren Sie CMake.
  • Setzen Sie die PATH-Umgebungsvariablen für diese drei Werkzeuge.

Build

mkdir -p build
cd build
cmake .. -D CMAKE_C_COMPILER=gcc -G "MinGW Makefiles"
cmake --build .

Oder führen Sie die Datei build.ps1 direkt aus:

PS> .\build.ps1

Verwendung

Um ein Programm zu packen, müssen Sie dessen Eingabename und Ausgabenamen angeben.

PE-Packer <input-file> <output-file>

Beispiel:

PE-Packer hello.exe hello-pack.exe

Dokumente

Sie können Doxygen verwenden, um die Dokumentation zu generieren.

Referenzen

  • 《加密与解密(第3版)》段钢
  • PE Format - Windows Dev Center

Lizenz

Verteilt unter der MIT-Lizenz. Siehe LICENSE für weitere Informationen.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →