

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
GadgetProbe — Untersucht Endpunkte, die Java-serialisierte Objekte verarbeiten, um Klassen, Bibliotheken und Bibliotheksversionen auf entfernten Java-Classpaths zu identifizieren. | Kitploit
Tools/GitHubGitHub/bishopfox/gadgetprobe
AufklärungPayload-GenerierungSchwachstellenanalyseWebanwendungs-ExploitationPenetrationstests
GitHubbishopfox/gadgetprobe

GadgetProbe

Untersucht Endpunkte, die Java-serialisierte Objekte verarbeiten, um Klassen, Bibliotheken und Bibliotheksversionen auf entfernten Java-Classpaths zu identifizieren.

Repository anzeigen
6209750vor 5 JahrenVon Kitploit geprüft
Teilen
Webseite

License Python version

Beschreibung

Du hast gerade einen Java-Deserialisierungs-Bug gefunden, alle deine ysoserial-Payloads ausgeführt und .... nichts bekommen. Was nun? Wie kannst du eine Gadget-Kette debuggen oder aufbauen, wenn du völlig blind bist?

Hier ist GadgetProbe, ein Tool, das Licht auf entfernte Klassenpfade wirft und die Bug-Schwere für alle erhöht!

GadgetProbe nimmt eine Wordlist von Java-Klassen, erzeugt serialisierte DNS-Callback-Objekte und berichtet, was sich im entfernten Klassenpfad versteckt.

Verwendung der Burp-Erweiterung

Die Burp-Erweiterung integriert sich automatisch in Burp Collaborator, um DNS-Callbacks zu verarbeiten. Die Erweiterung enthält außerdem Signaturen und einen Analysator, um Bibliotheksversionen beliebter Quellen für Gadgets zu identifizieren.

Lade das Release herunter oder folge den Build-Anweisungen unten.

Nach dem Laden der Burp-Erweiterung:

  1. Sende die verwundbare Anfrage an den Intruder und markiere dabei den verwundbaren Parameter.

gif

2. Füge eine Liste von Java-Klassen hinzu (siehe enthaltene Wordlists)
gif

3. Füge den GadgetProbe-Payload-Prozessor und alle anderen erforderlichen Prozessoren in deiner Kette hinzu (z. B. Base64-Codierung).
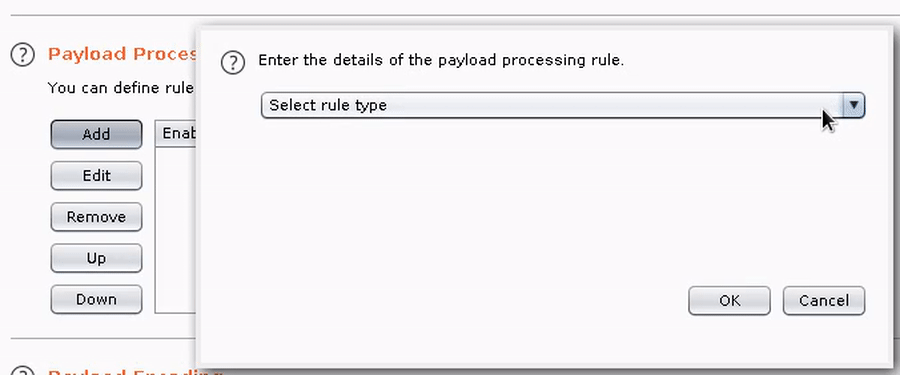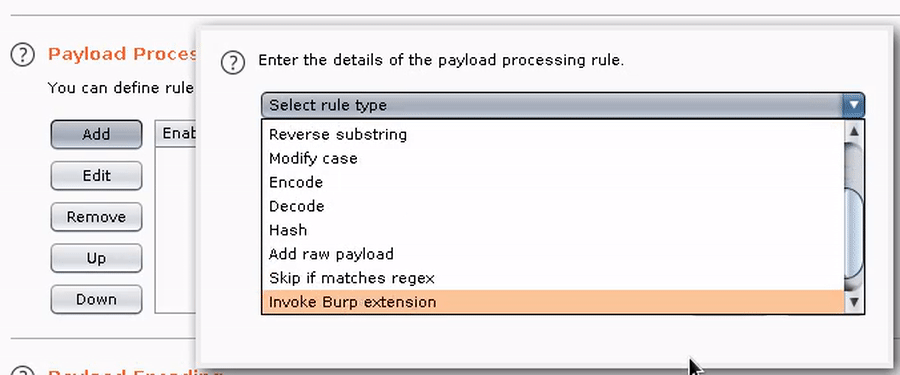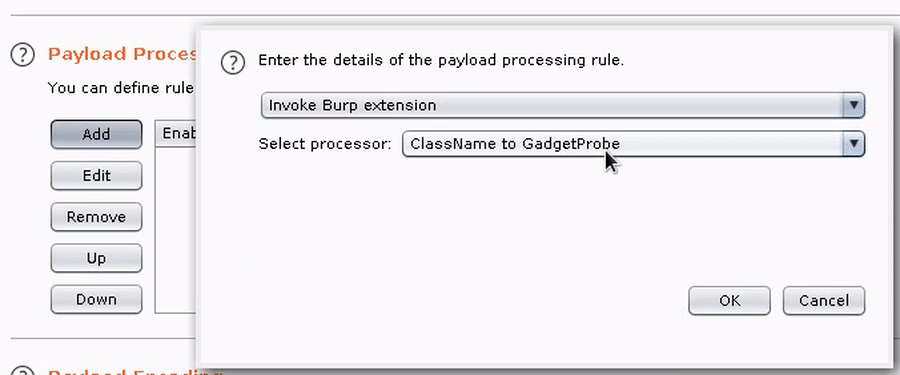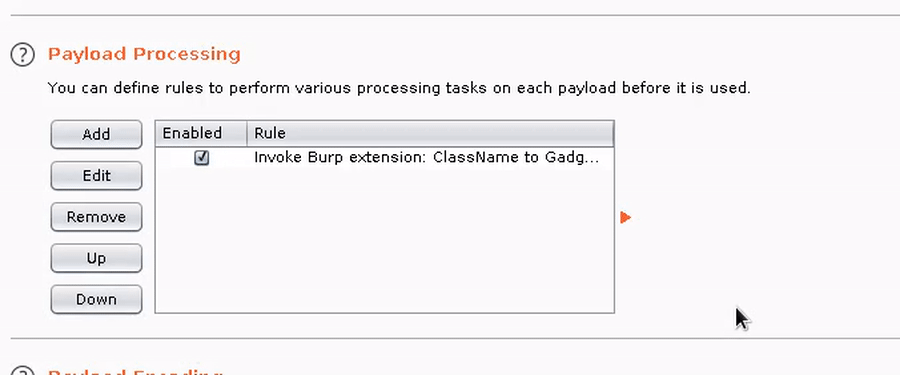
gif

4. Führe den Intruder-Angriff aus und beobachte, wie die Ergebnisse im GadgetProbe-Burp-Tab zurückkommen.

gif

Verwendung der GadgetProbe-Java-Bibliothek

GadgetProbe kann auch als Java-Bibliothek oder CLI für spezialisierte Angriffe verwendet werden.

import com.bishopfox.gadgetprobe.GadgetProbe
...
// Call the GadgetProbe constructor with your authoritative nameserver (or use Burp collaborator).
GadgetProbe gp = new GadgetProbe("dnscallback.burpcollaborator.net");
// The crafted object "obj" is now ready to be sent using any custom implementation :)
Object obj = gp.getObject("org.apache.commons.collections.functors.invokertransformer");

Erstellen aus dem Quellcode

# Build JAR (run first)
./gradlew shadowJar

# Build wordlists
./generate_wordlists.sh

So funktioniert es

Siehe meinen Artikel im Bishop-Fox-Blog.

Autor

Twitter: @theBumbleSec

GitHub: the-bumble

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





