
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 maldevel/gdog
Ein voll ausgestattetes Windows-Backdoor, das Gmail als C&C-Server nutzt
 m3rcer/chisel-strike
Eine .NET XOR-verschlüsselte Cobalt Strike Aggressor-Implementierung für Chisel, um schnellere Proxy- und erweiterte Socks5-Funktionen zu nutzen.
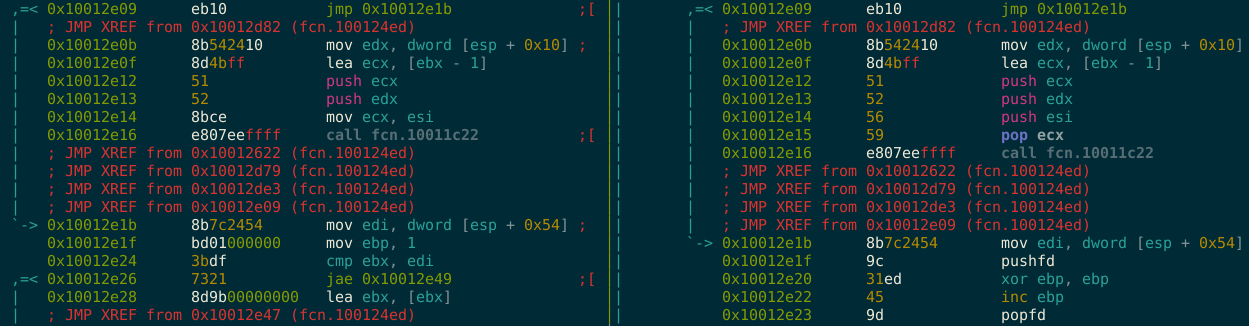 a0rtega/metame
metame ist eine metamorphe Code-Engine für beliebige ausführbare Dateien
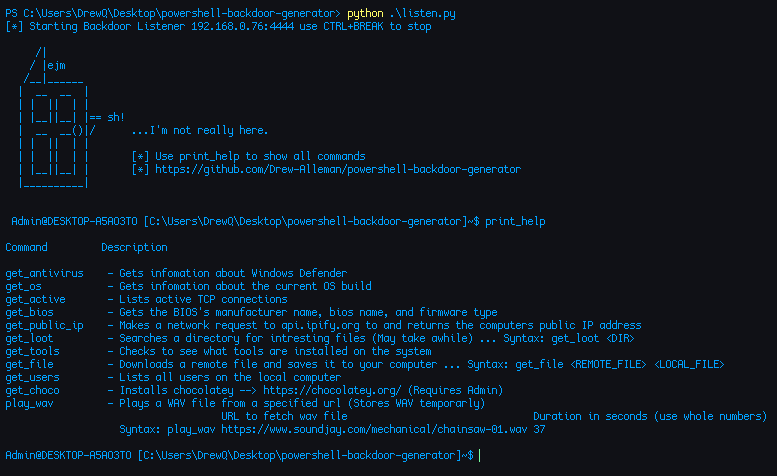 drew-alleman/powershell-backdoor-generator
Reverse-Backdoor, geschrieben in PowerShell und mit Python verschleiert. Sie generiert Payloads für beliebte Hacking-Geräte wie Flipper Zero und Hak5…
 phith0n/zkar
Go-basierter Analysator für Java-Serialisierungsprotokolle, der Deserialisierungs-Payloads analysiert, ausgibt und generiert, mit Unterstützung für…
 hood3drob1n/jsrat-py
Dies ist meine Implementierung von JSRat.ps1 in Python, sodass Sie den Angriffsserver nun von jedem Betriebssystem aus ausführen können, anstatt auf…
 mharjac/bad_ducky
Rubber Ducky-kompatibler Klon basierend auf CJMCU BadUSB HW.
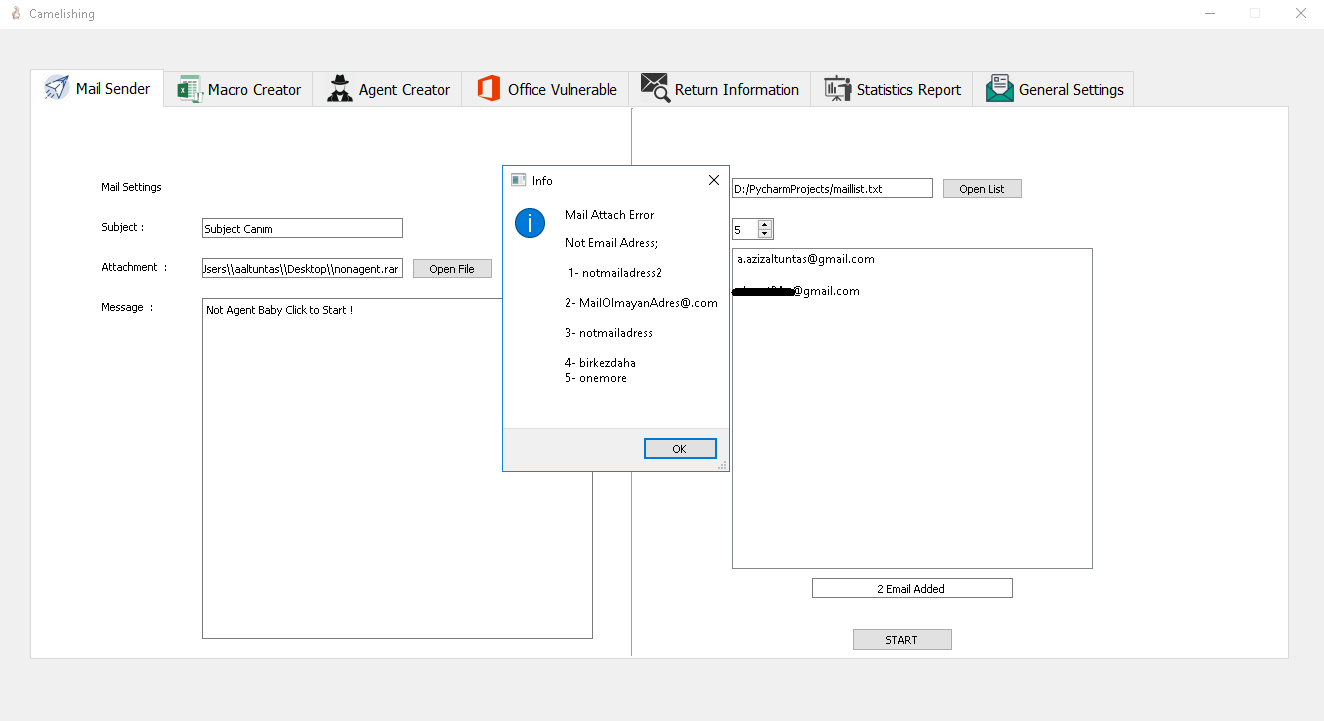 azizaltuntas/camelishing
Social-Engineering-Tool
 hashcat/princeprocessor
Eigenständiger Passwortkandidaten-Generator unter Verwendung des PRINCE-Algorithmus
 rip1s/cve-2017-11882
CVE-2017-11882 Exploit akzeptiert Befehle/Code mit einer maximalen Länge von über 17k Bytes.
 octoberfest7/xll_phishing
XLL-Phishing-Taktiken
 b4rtik/redpeanut
RedPeanut ist eine kleine RAT, entwickelt in .Net Core 2 und dessen Agent in .Net 3.5 / 4.0.
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - alle Payloads haben denselben MD5-Hash
 urbanesec/zackattack
Enthüllt auf der DEF CON 20: NTLM-Relaying für ALLE DINGE!
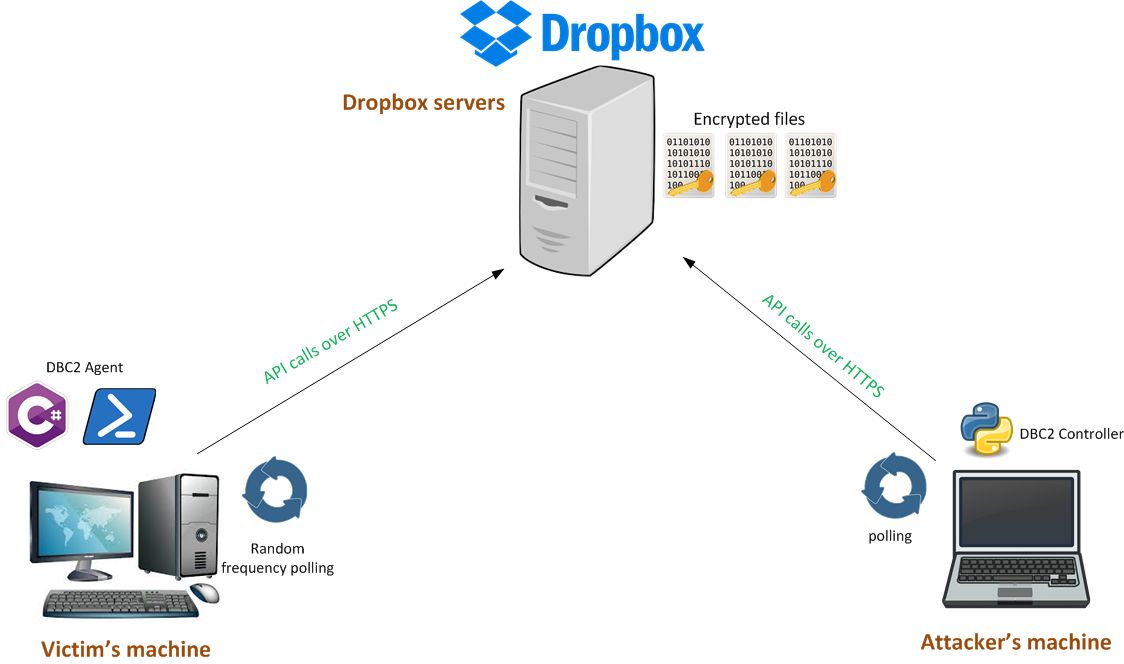 arno0x/dbc2
DBC2 (DropboxC2) ist ein modulares Post-Exploitation-Tool, bestehend aus einem Agenten, der auf dem Rechner des Opfers läuft, einem Controller, der…
 rand0m1ze/ezsploit
Automatisierung von Metasploit mit Linux-Bash-Skripten
 rxwx/cve-2018-0802
PoC-Exploit für CVE-2018-0802 (und optional CVE-2017-11882)








