 johnhammond/recaptcha-phish
Phishing mit einem gefälschten reCAPTCHA

John Hammond | 13. September 2024
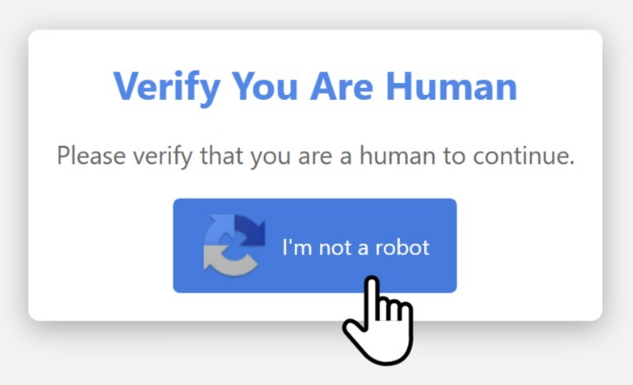
Dies ist ein kleiner Baukasten, um den Social-Engineering- und Phishing-Köder nachzubilden, der kürzlich im August/September 2024 in freier Wildbahn beobachtet wurde.
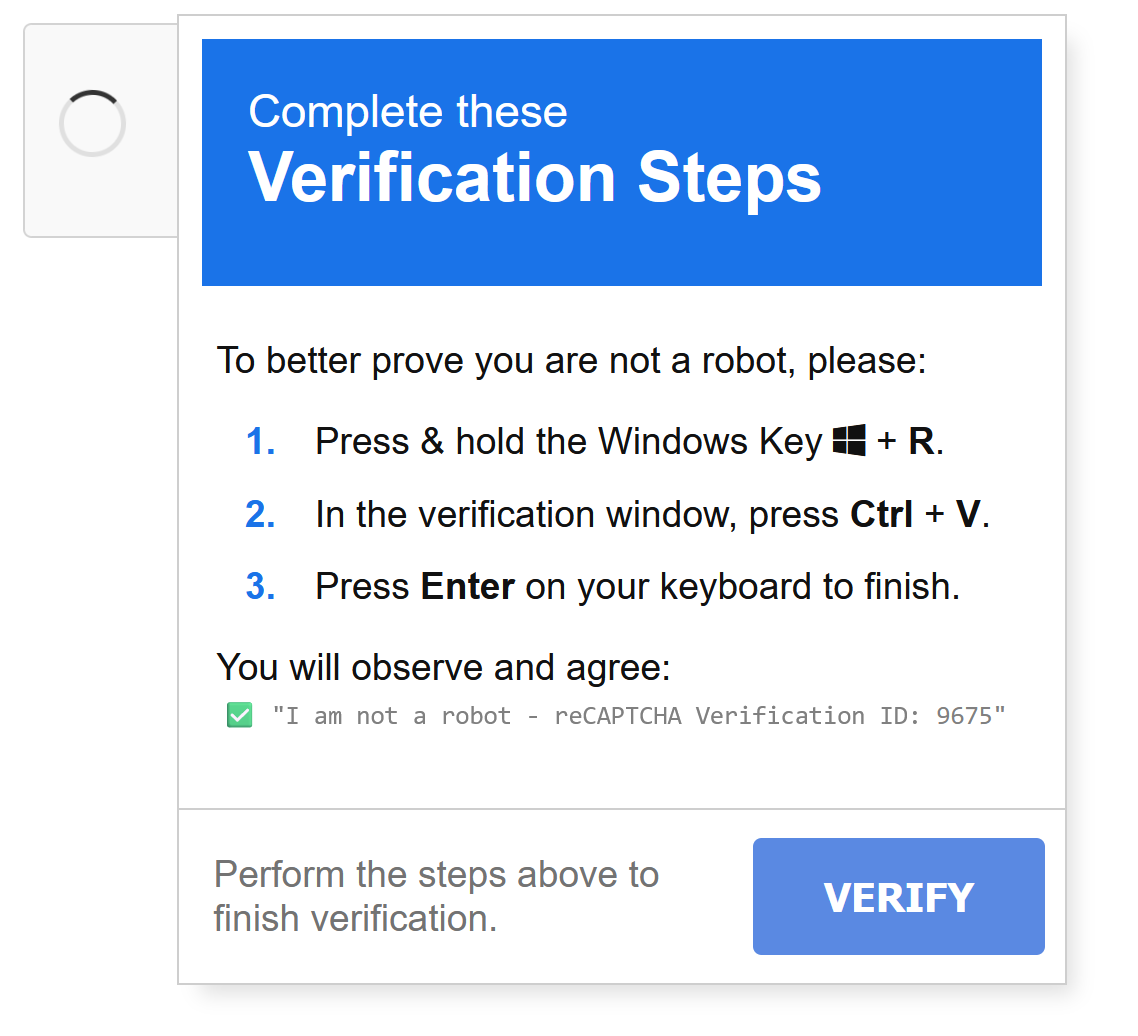
Ursprünglich unter dem Deckmantel „Bestätigen Sie, dass Sie ein Mensch sind" gesehen, war der Angriffsvektor Copy & Paste.
Der Angriff weist den Benutzer buchstäblich an, mit dem Hotkey Win+R den Windows-Ausführen-Dialog zu öffnen und mit Ctrl+V einen bösartigen Befehl einzufügen, den der Webbrowser zuvor in die Zwischenablage kopiert hat.
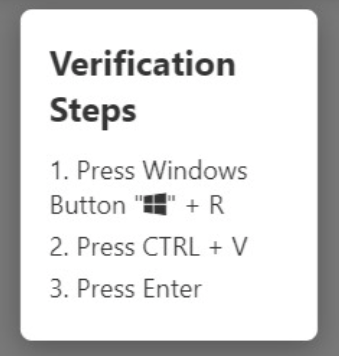
Auch wenn das ... dumm ... ist, funktioniert es wahrscheinlich trotzdem. 😅
Nach einigem Geschwätz auf Twitter werden diese offenbar "ClickFix" oder Emmenhtal genannt und in LummaStealer-Kampagnen verwendet, die von Unit42, Orange Cyberdefense, Huntress und anderen beobachtet wurden.
Tonmoy Jitu hat außerdem einen tollen Artikel über den ursprünglichen Köder geschrieben. 🔥
[!CAUTION] Der Code ist schlecht, weil ich ein schlechter Programmierer bin.
Da das Original ein reCAPTCHA-Formular nachahmen soll, dachte ich, diese „Tradecraft" (falls man es so nennen will) könnte verbessert werden. 😈
Warum nicht dafür sorgen, dass es dem echten reCAPTCHA-Button so ähnlich wie möglich sieht?
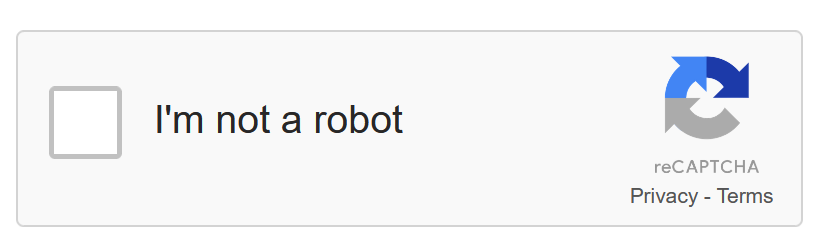
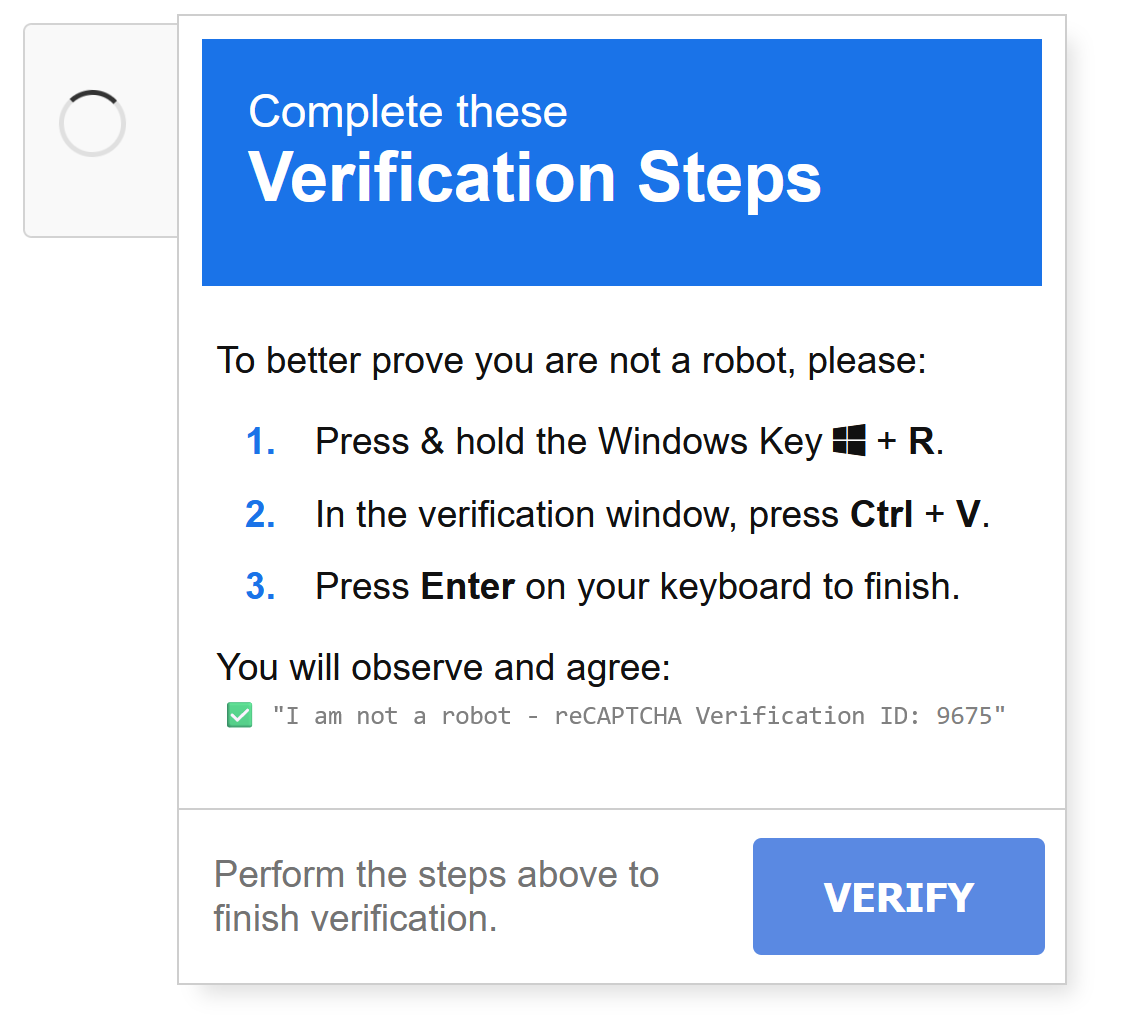
Dieses Repository enthält einige meiner Code-Spielereien mit dieser Idee.
Wirklich alles, was du brauchst, ist index.html. Es enthält CSS und JavaScript in einer einzigen Datei für eine einfache Nutzung, muss aber möglicherweise weiter angepasst werden, um den Befehl zu ändern, der ausgeführt wird (siehe das JavaScript am Ende der Funktion showVerifyWindow). Diese Datei kann eigenständig verwendet werden, um einen beliebigen lokalen Befehl auszuführen. Um jedoch etwas mehr Flexibilität bei der Codeausführung zu erhalten, enthält dieses Repository eine Beispiel-HTA-Datei recaptcha-verify für einen harmlosen Proof of Concept, der die Windows-Rechner-Anwendung öffnet. Diese sekundäre HTA-Datei bedeutet, dass sie serverseitig gehostet werden muss oder eine andere unterstützende Infrastruktur benötigt, um die Payload bereitzustellen.
Für schnelle lokale Tests habe ich einfach python -m http.server 8000 verwendet.
Die HTA-Datei bietet auch die Möglichkeit für eine überzeugendere Täuschung, möglicherweise mit einem Fenster, das auftaucht, um „eine Verbindung zu den reCAPTCHA-Servern herzustellen", dann aber meldet, dass dies fehlgeschlagen ist, und den Benutzer auffordert, alles noch einmal zu tun. 🤪 (Extra Callbacks, irgendjemand?)
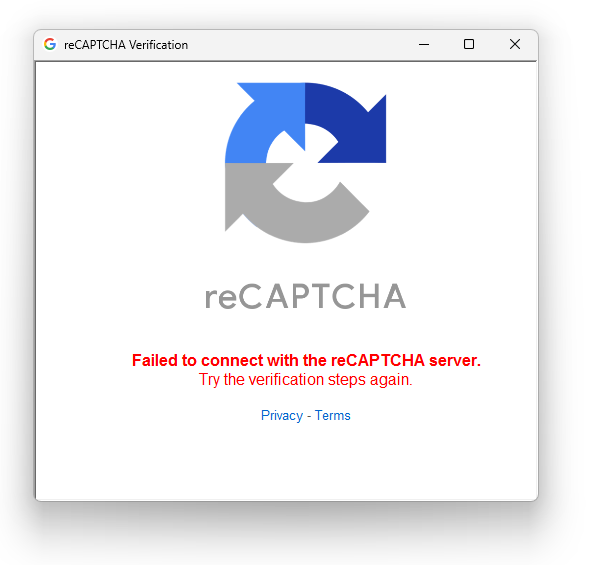
Diese Nachbildung hat also ein paar Extras:
Ein Teil des Codes wird wiederverwendet von https://github.com/75a/fake-captcha
iframe-Element verwendet oder einfach als Widget überall eingebettet werden.Außerdem, nUr Zu BiLdUnGsZwEcKeN!!!11 🐬
