
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/mulwarex/cve-2025-6218-poc
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubmulwarex/cve-2025-6218-poc

CVE-2025-6218-POC

RARLAB WinRAR Verzeichnis-Traversal Remote Code Execution

Repository anzeigen
10431vor 1 JahrNoch nicht geprüft
Teilen

Sicherheitslücke in RARLAB WinRAR bezüglich Verzeichnis-Traversal und Remote-Codeausführung. Diese Sicherheitslücke ermöglicht es entfernten Angreifern, beliebigen Code auf betroffenen Installationen von RARLAB WinRAR auszuführen. Zur Ausnutzung dieser Sicherheitslücke ist eine Benutzerinteraktion erforderlich, da das Ziel eine schädliche Seite besuchen oder eine schädliche Datei öffnen muss.

Der spezifische Fehler liegt in der Verarbeitung von Dateipfaden innerhalb von Archivdateien. Ein präparierter Dateipfad kann dazu führen, dass der Prozess in nicht vorgesehene Verzeichnisse traversiert. Ein Angreifer kann diese Sicherheitslücke ausnutzen, um Code im Kontext des aktuellen Benutzers auszuführen. War ZDI-CAN-27198.

📦 Multi-Traversal-ZIP-Payload-Generator

Dieses Python-Skript erstellt ein speziell präpariertes ZIP-Archiv, das eine Sicherheitslücke in WinRAR bezüglich Verzeichnis-Traversal und Remote-Codeausführung (ZDI-CAN-27198) ausnutzt. Das Archiv enthält einen Payload, der so konzipiert ist, dass er in den Windows-Startup-Ordner extrahiert wird, sodass er beim nächsten Benutzerlogin ausgeführt wird. CVE-2025-6218-POC

⚠️ WARNUNG: Dieses Tool dient ausschließlich Bildungs- und Forschungszwecken. Unautorisierte Nutzung kann illegal und unethisch sein. Holen Sie stets eine ordnungsgemäße Genehmigung ein, bevor Sie ein System testen.


🔥 Überblick über die Schwachstelle

  • Betroffene Software: WinRAR (alle Versionen vor dem Patch)
  • CVE / ZDI-Referenz: ZDI-CAN-27198
  • Angriffsvektor: Schädliche ZIP-Datei
  • Auswirkung: Remote-Codeausführung (RCE) beim Extrahieren des Archivs

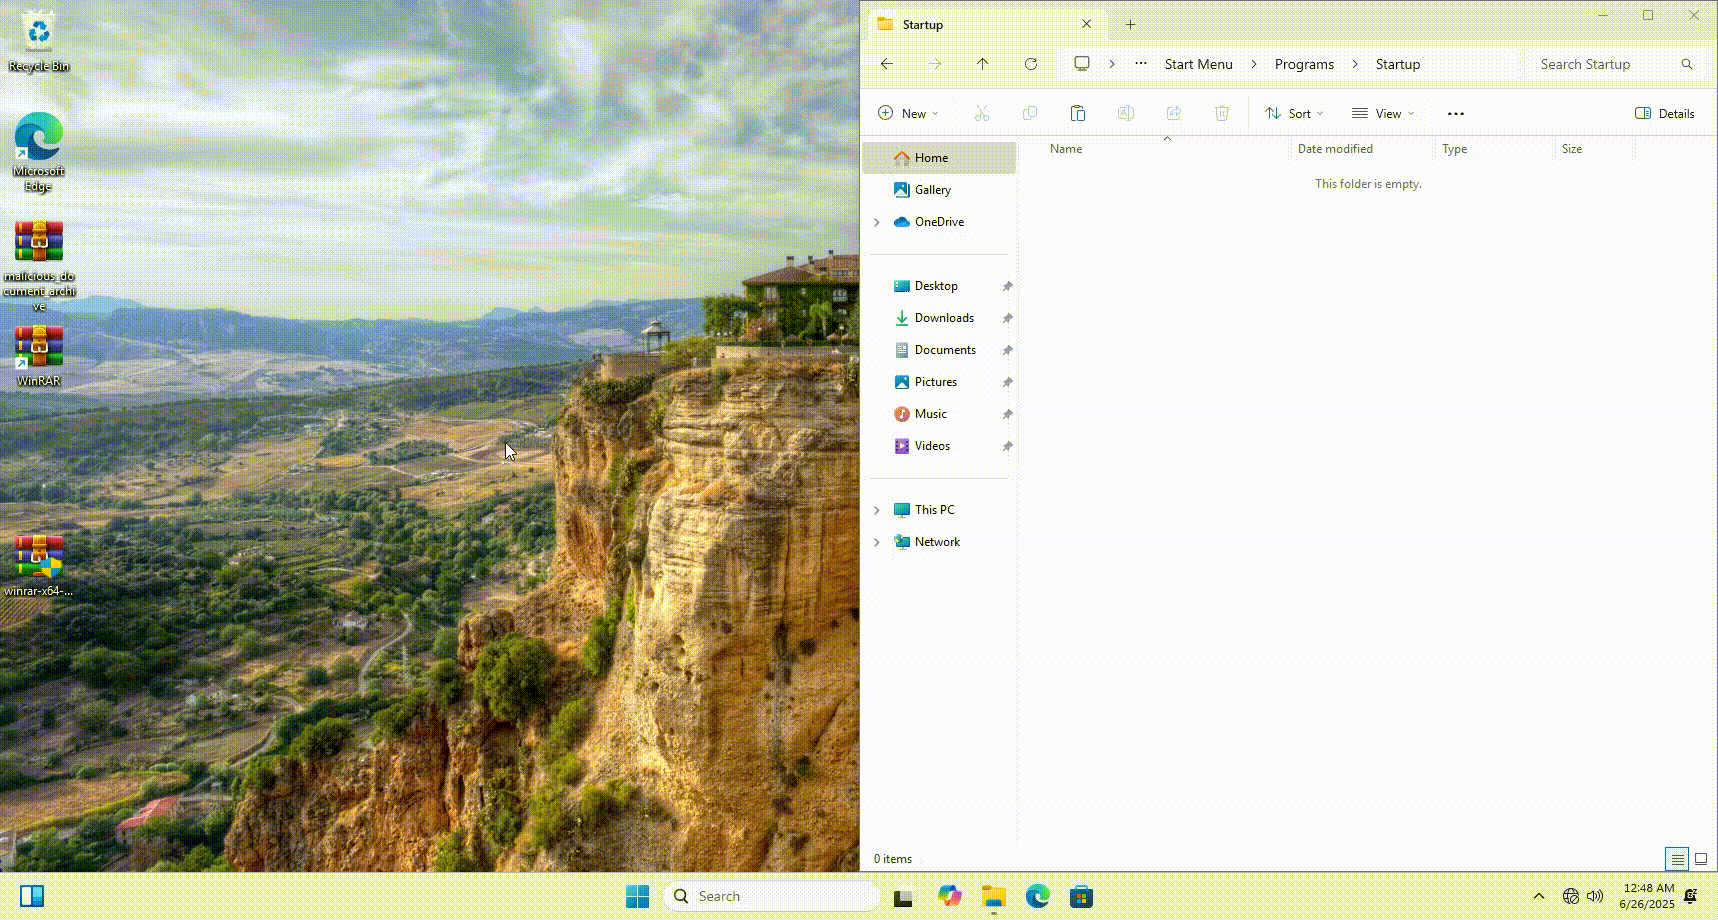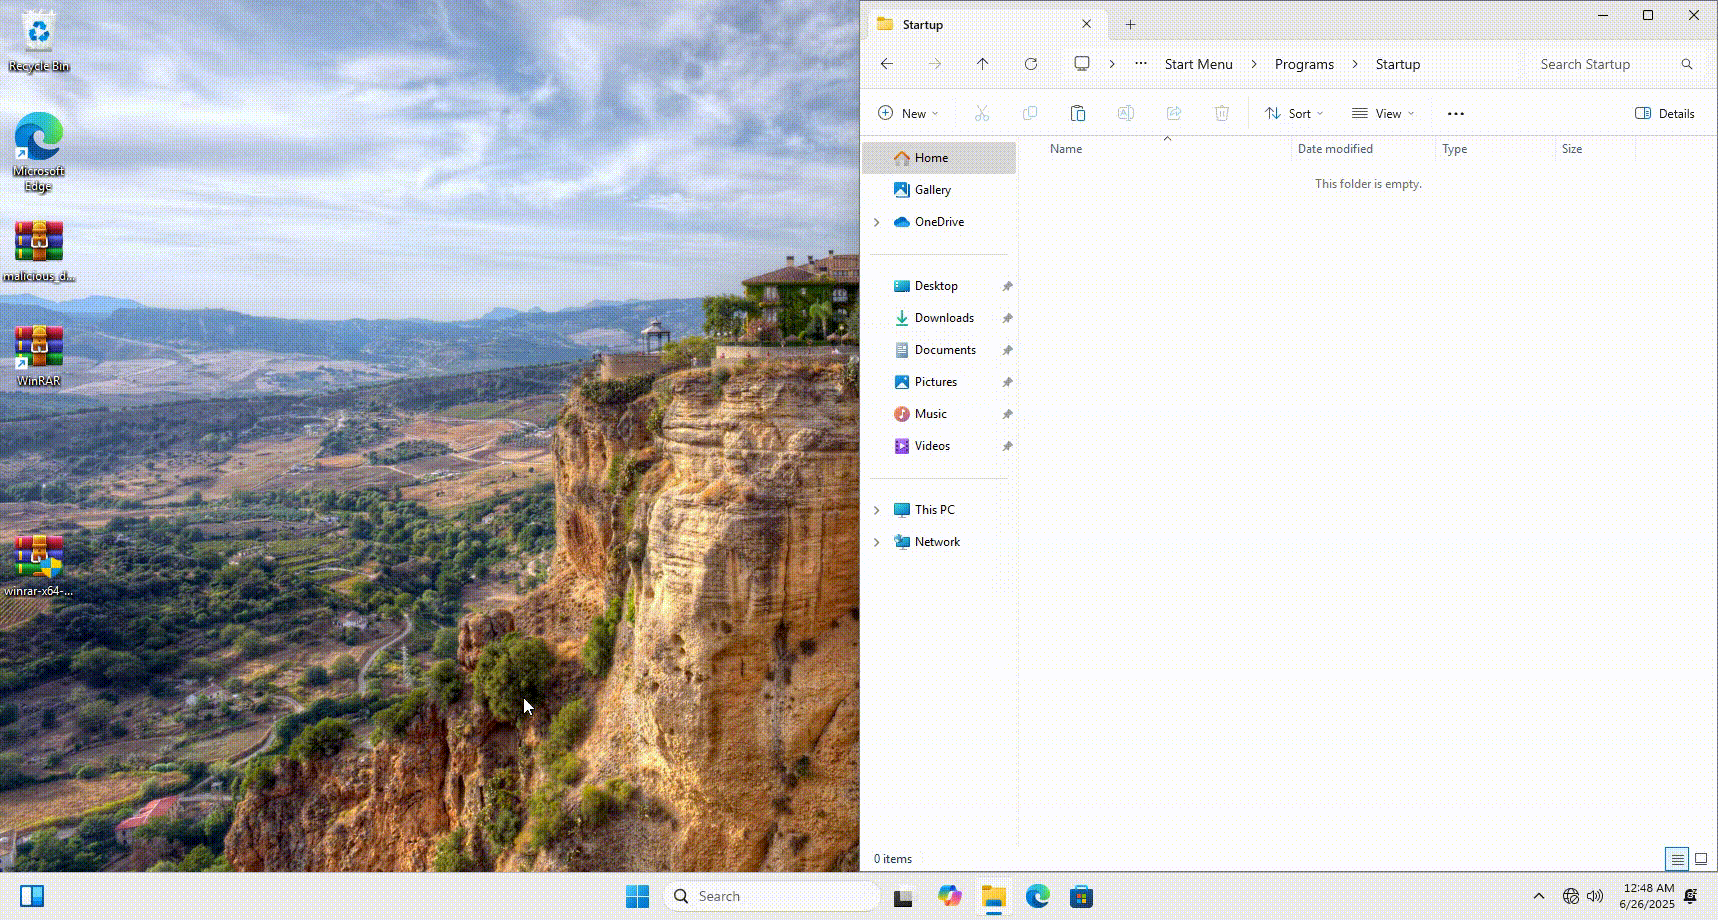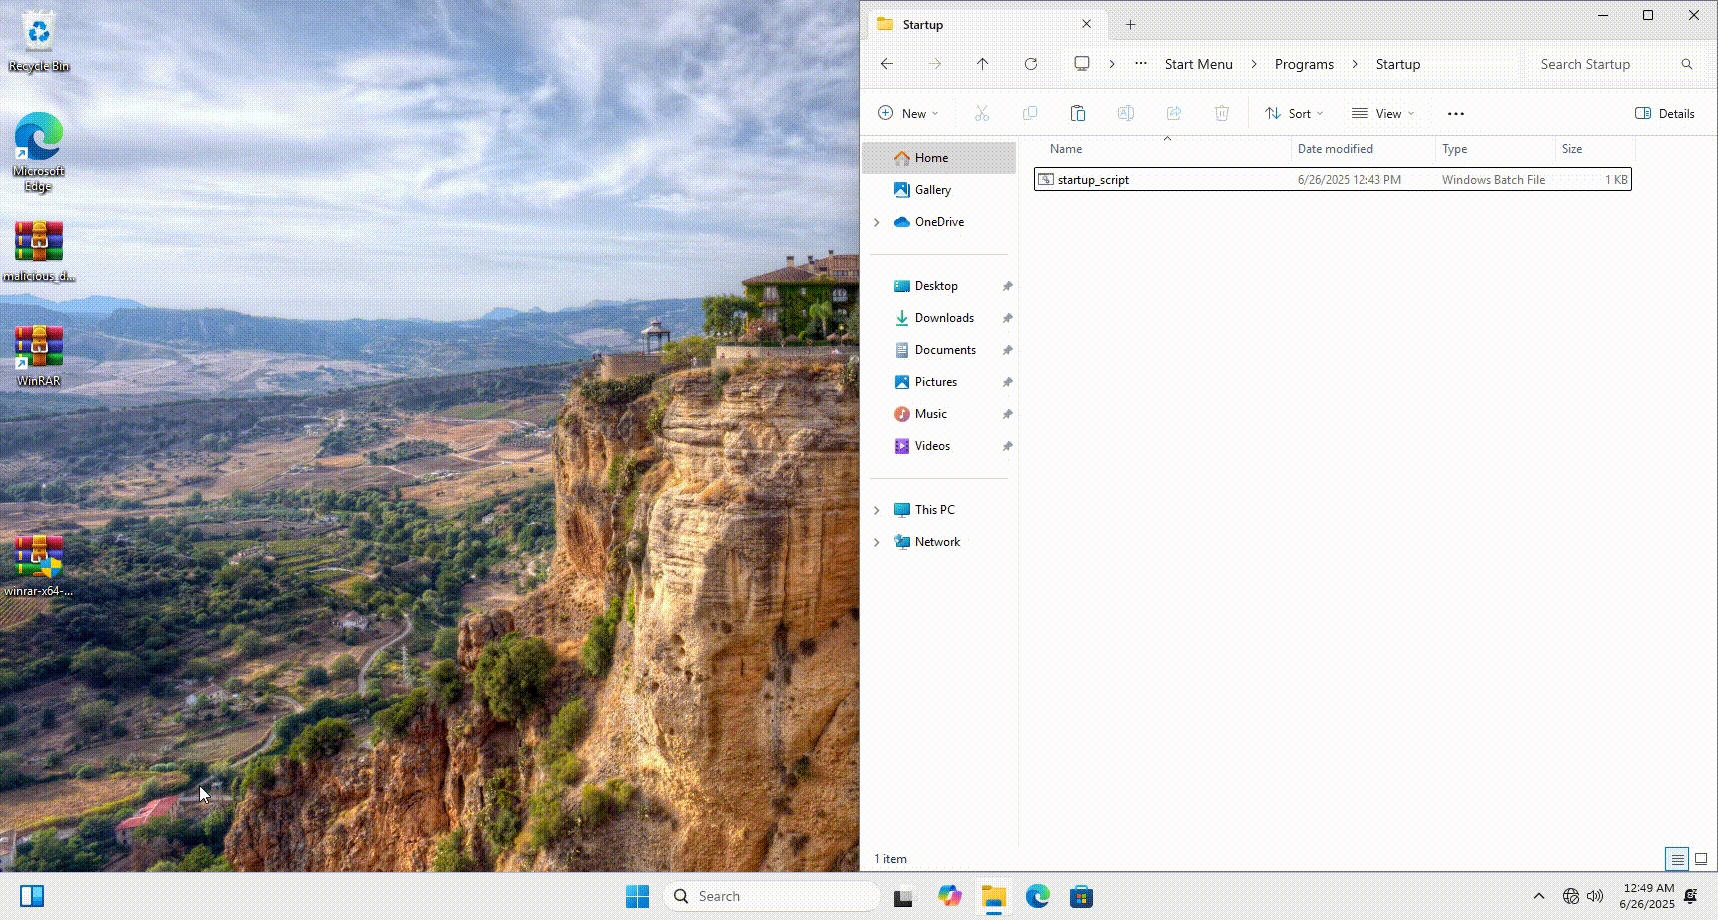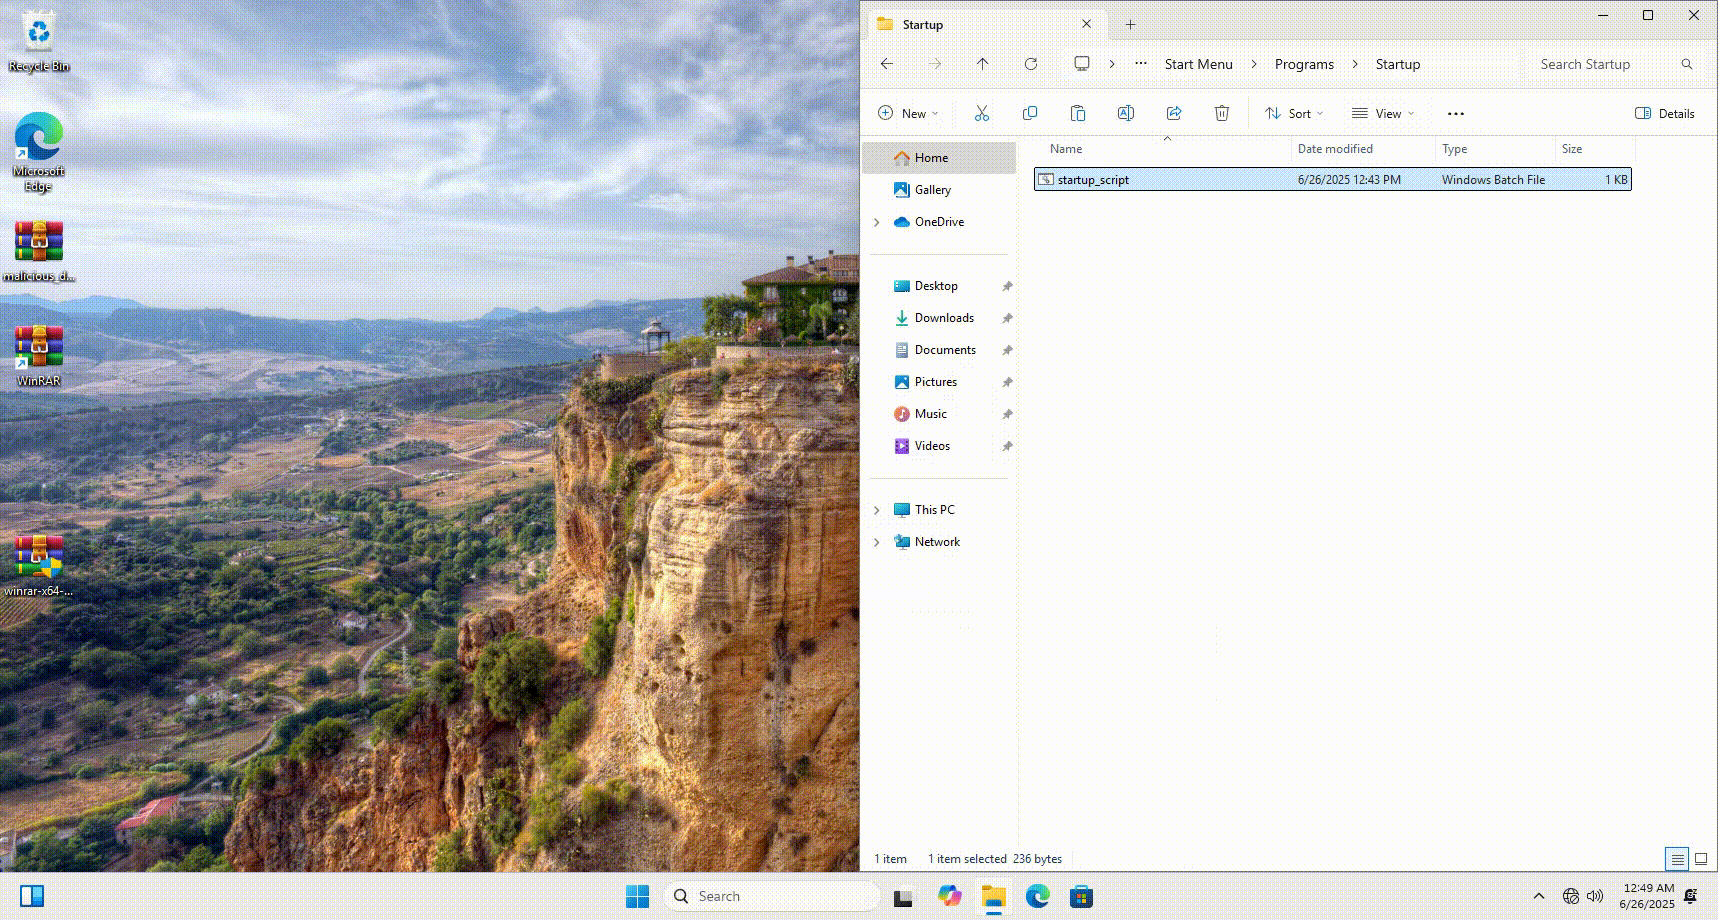
Durch das Einbetten eines Payloads mit Verzeichnis-Traversal-Sequenzen (.. .\\.. .\\...) bringt das ZIP WinRAR dazu, Dateien außerhalb des aktuellen Verzeichnisses zu extrahieren – z. B. in den Startup-Ordner des Opfers: AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup
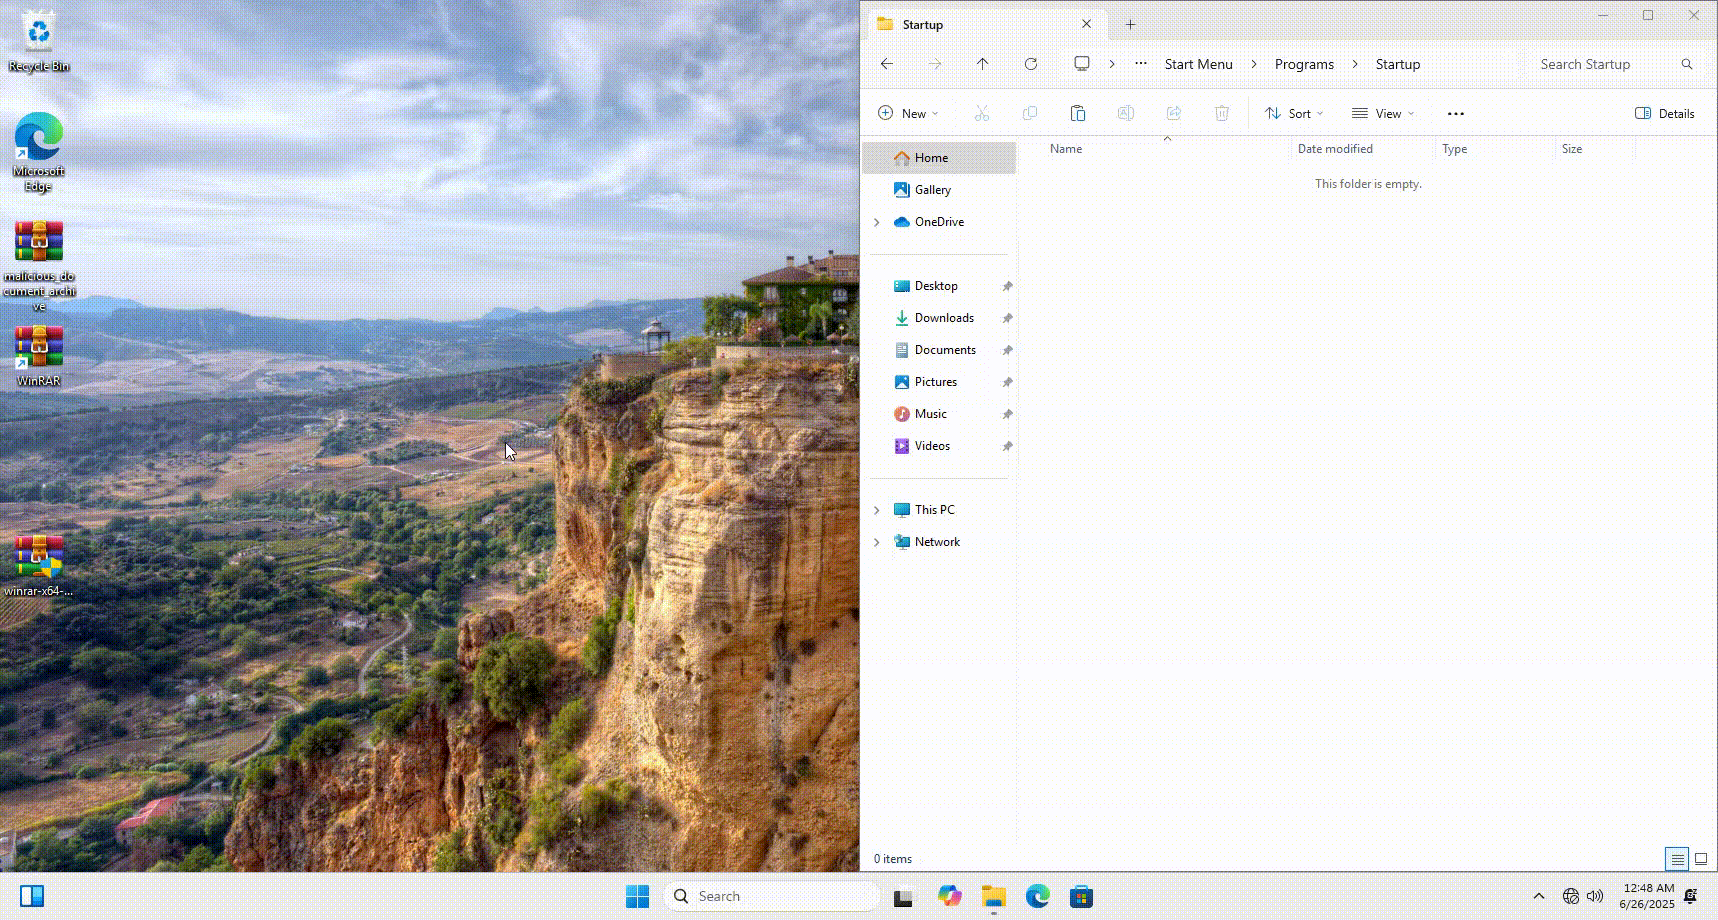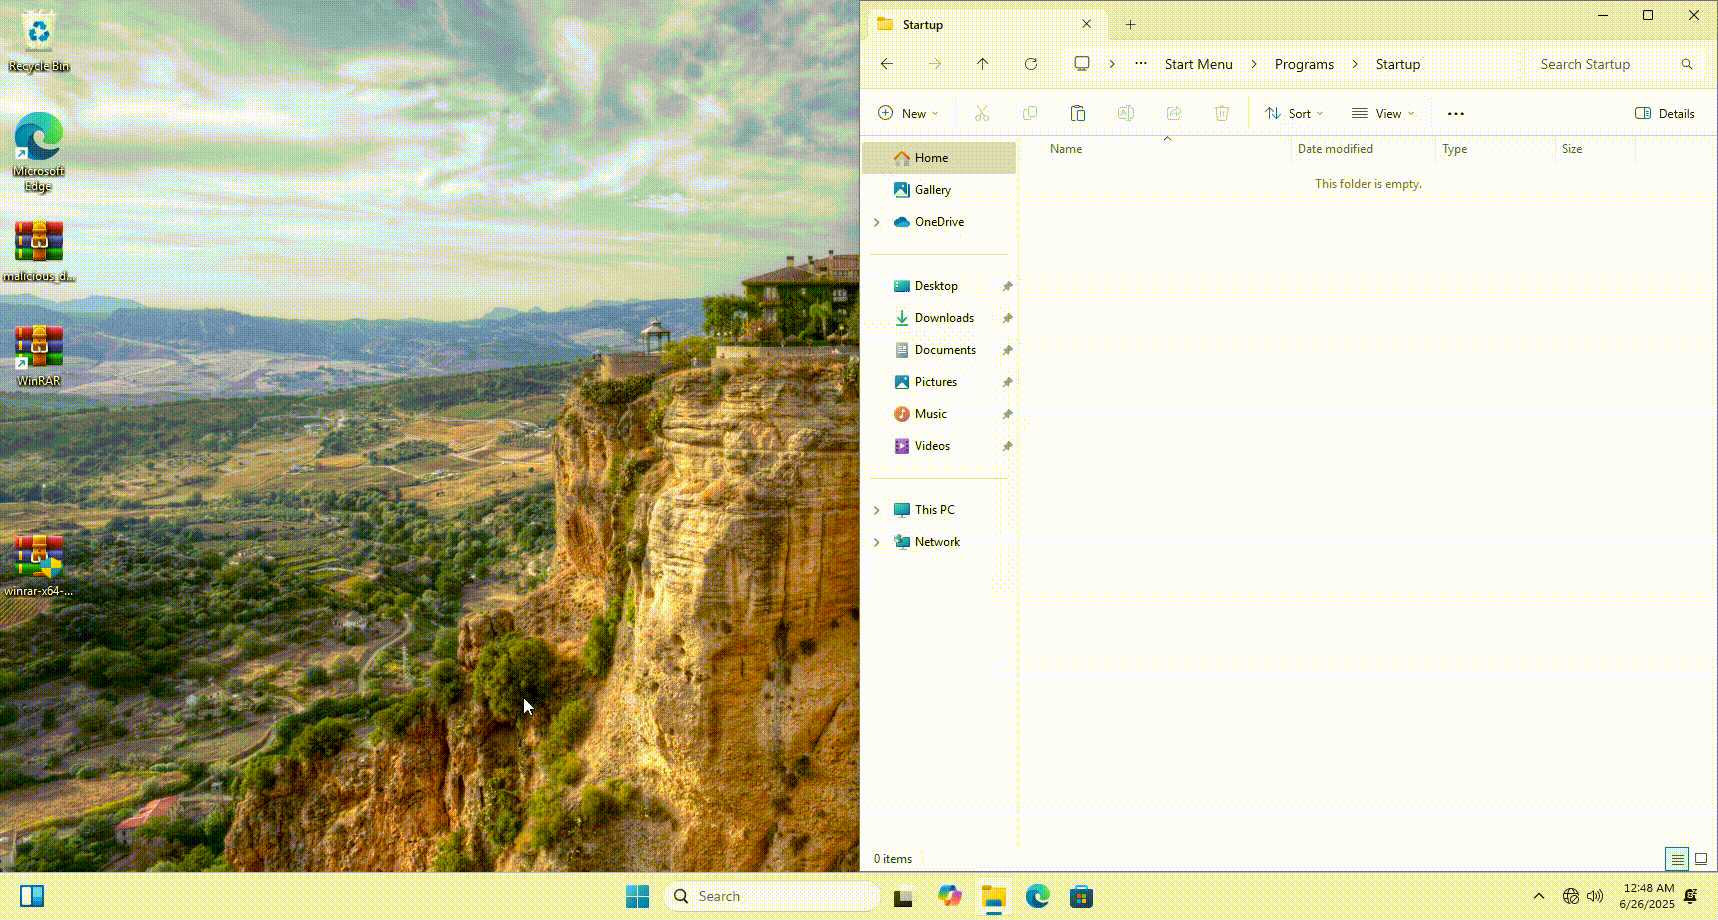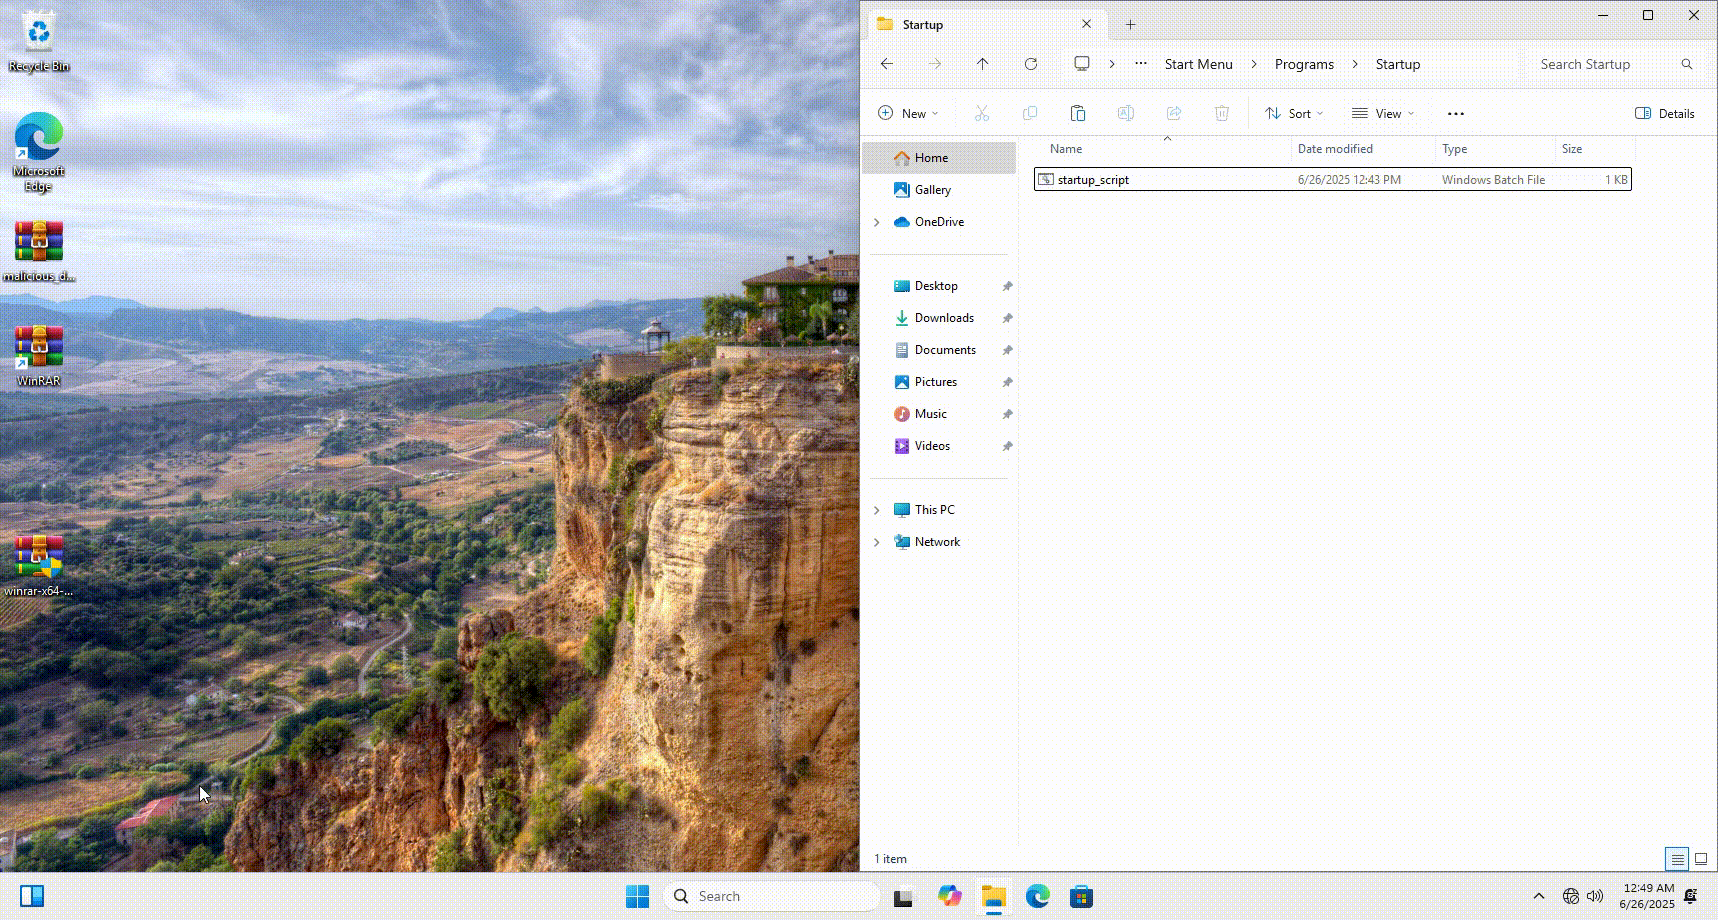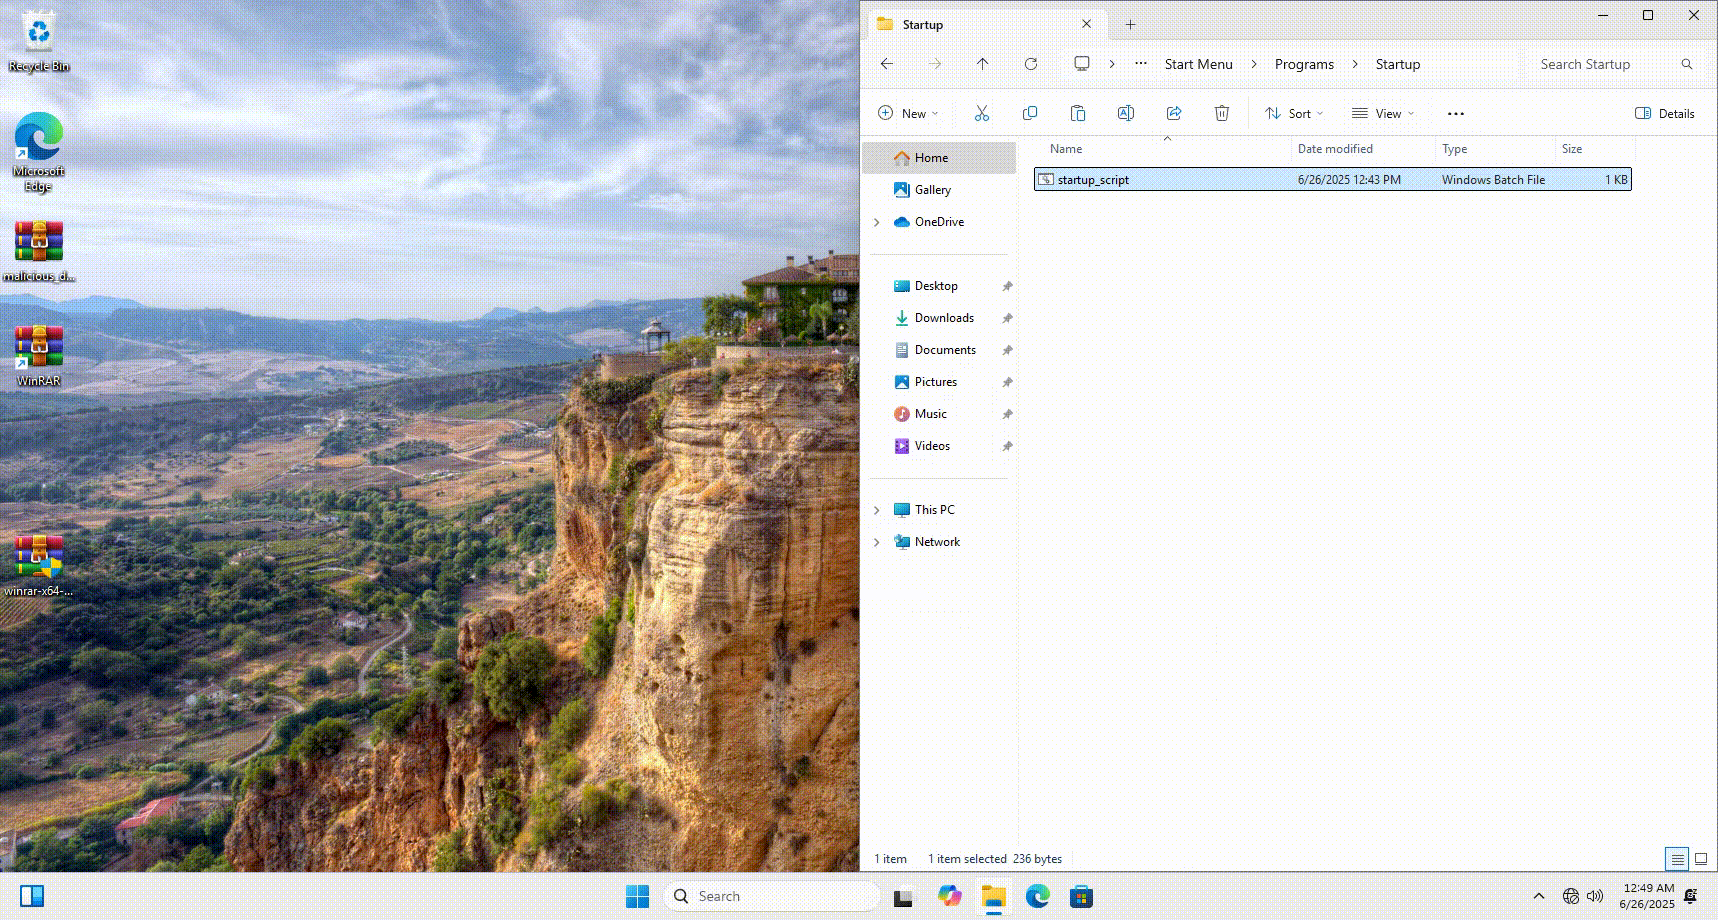

🎞️ Demo-Vorschau

Demo

🧰 Funktionen

  • Injiziert den Payload mithilfe von 3 bis 7 Ebenen Verzeichnis-Traversal in den Startup-Ordner
  • Funktioniert auch, wenn das ZIP in 7 Verzeichnisebenen tief extrahiert wird
  • Enthält optional eine als normale Datei getarnte Datei, um legitim zu wirken
  • Unterstützt beliebige Payload-Dateien

🚀 Verwendung

▶️ Voraussetzungen

  • Python 3.x

▶️ Befehlszeile

python3 zip_payload_generator.py --payload payload.bat --normal decoy.pdf --output backdoor.zip

⚠️ Haftungsausschluss

Dieses Projekt dient ausschließlich Bildungszwecken und autorisierten Penetrationstests. Der Ersteller ist nicht für Missbrauch oder Schäden verantwortlich, die durch dieses Tool verursacht werden. Halten Sie sich stets an die örtlichen Gesetze und Vorschriften.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




