
 #1
Tools zur Verwaltung, zum Teilen und zur Integration von Indicators of Compromise (IOCs) in Sicherheitsverteidigungen.
Kitploit empfohlen

 misp/misp-galaxy
Clusters and elements to attach to MISP events or attributes (like threat actors)
 emalderson/thephish
ThePhish: ein automatisiertes Tool zur Phishing-E-Mail-Analyse
 certtools/intelmq
IntelMQ ist eine Lösung für IT-Sicherheitsteams zum Sammeln und Verarbeiten von Sicherheits-Feeds mithilfe eines Message-Queuing-Protokolls.
 gendigitalinc/ioc
Threat Intel IoCs + Bits und Stücke dunkler Materie. Veröffentlicht von Gen Threat Labs.
 mitre-attack/attack-stix-data
STIX-2.1-Sammlungen der MITRE-ATT&CK-Wissensbasis, die Taktiken und Techniken von Angreifern für Bedrohungsinformationen in den Bereichen Enterprise,…
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 mgeeky/protectmytooling
Multi-Packer Wrapper, der es ermöglicht, verschiedene Packer, Obfuskatoren und andere Red Team-orientierte Waffen aneinanderzureihen. Ausgestattet…
 magicsword-io/lolrmm
Kuratierter Katalog von Remote-Monitoring- und Management-Tools, die von Bedrohungsakteuren missbraucht werden, mit YAML-Profilen,…
 volexity/threat-intel
Signaturen und IoCs aus öffentlichen Volexity-Blogbeiträgen.
 stanfrbd/cyberbro
Eine einfache Anwendung, die Ihre IoCs aus Müll-Eingaben extrahiert und deren Reputation mithilfe mehrerer CTI-Dienste überprüft.
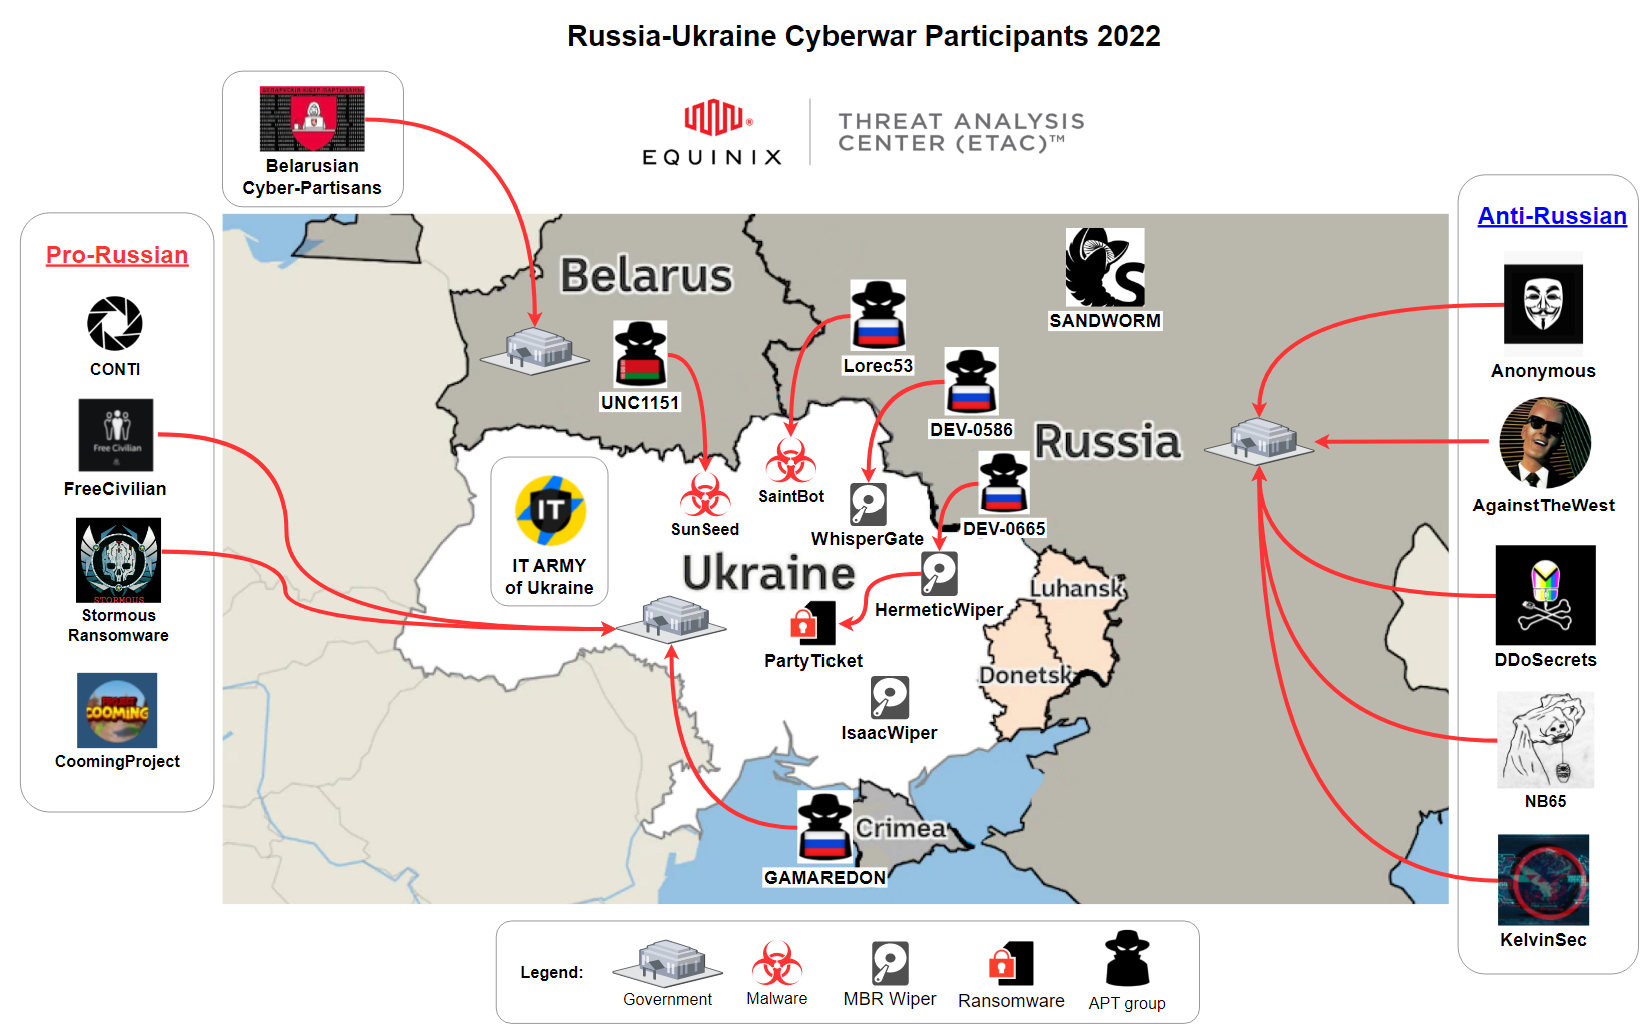 curated-intel/ukraine-cyber-operations
Curated Intelligence arbeitet mit Analysten aus der ganzen Welt zusammen, um Organisationen in der Ukraine, die nach zusätzlicher kostenloser Threat…
 pedramamini/threatingestor
Automatisiertes Threat-Intelligence-Aggregationstool, das Indikatoren aus mehreren Quellen (OSINT-Feeds, Malware-Berichten) extrahiert und in ein…
 cisco-talos/iocs
Indikatoren der Kompromittierung
 aquasecurity/vuln-list-update
Automatischer Aggregator für Schwachstellendaten, der Advisories von NVD, OSV, Alpine, Red Hat und über 20 weiteren Quellen in einem einheitlichen,…
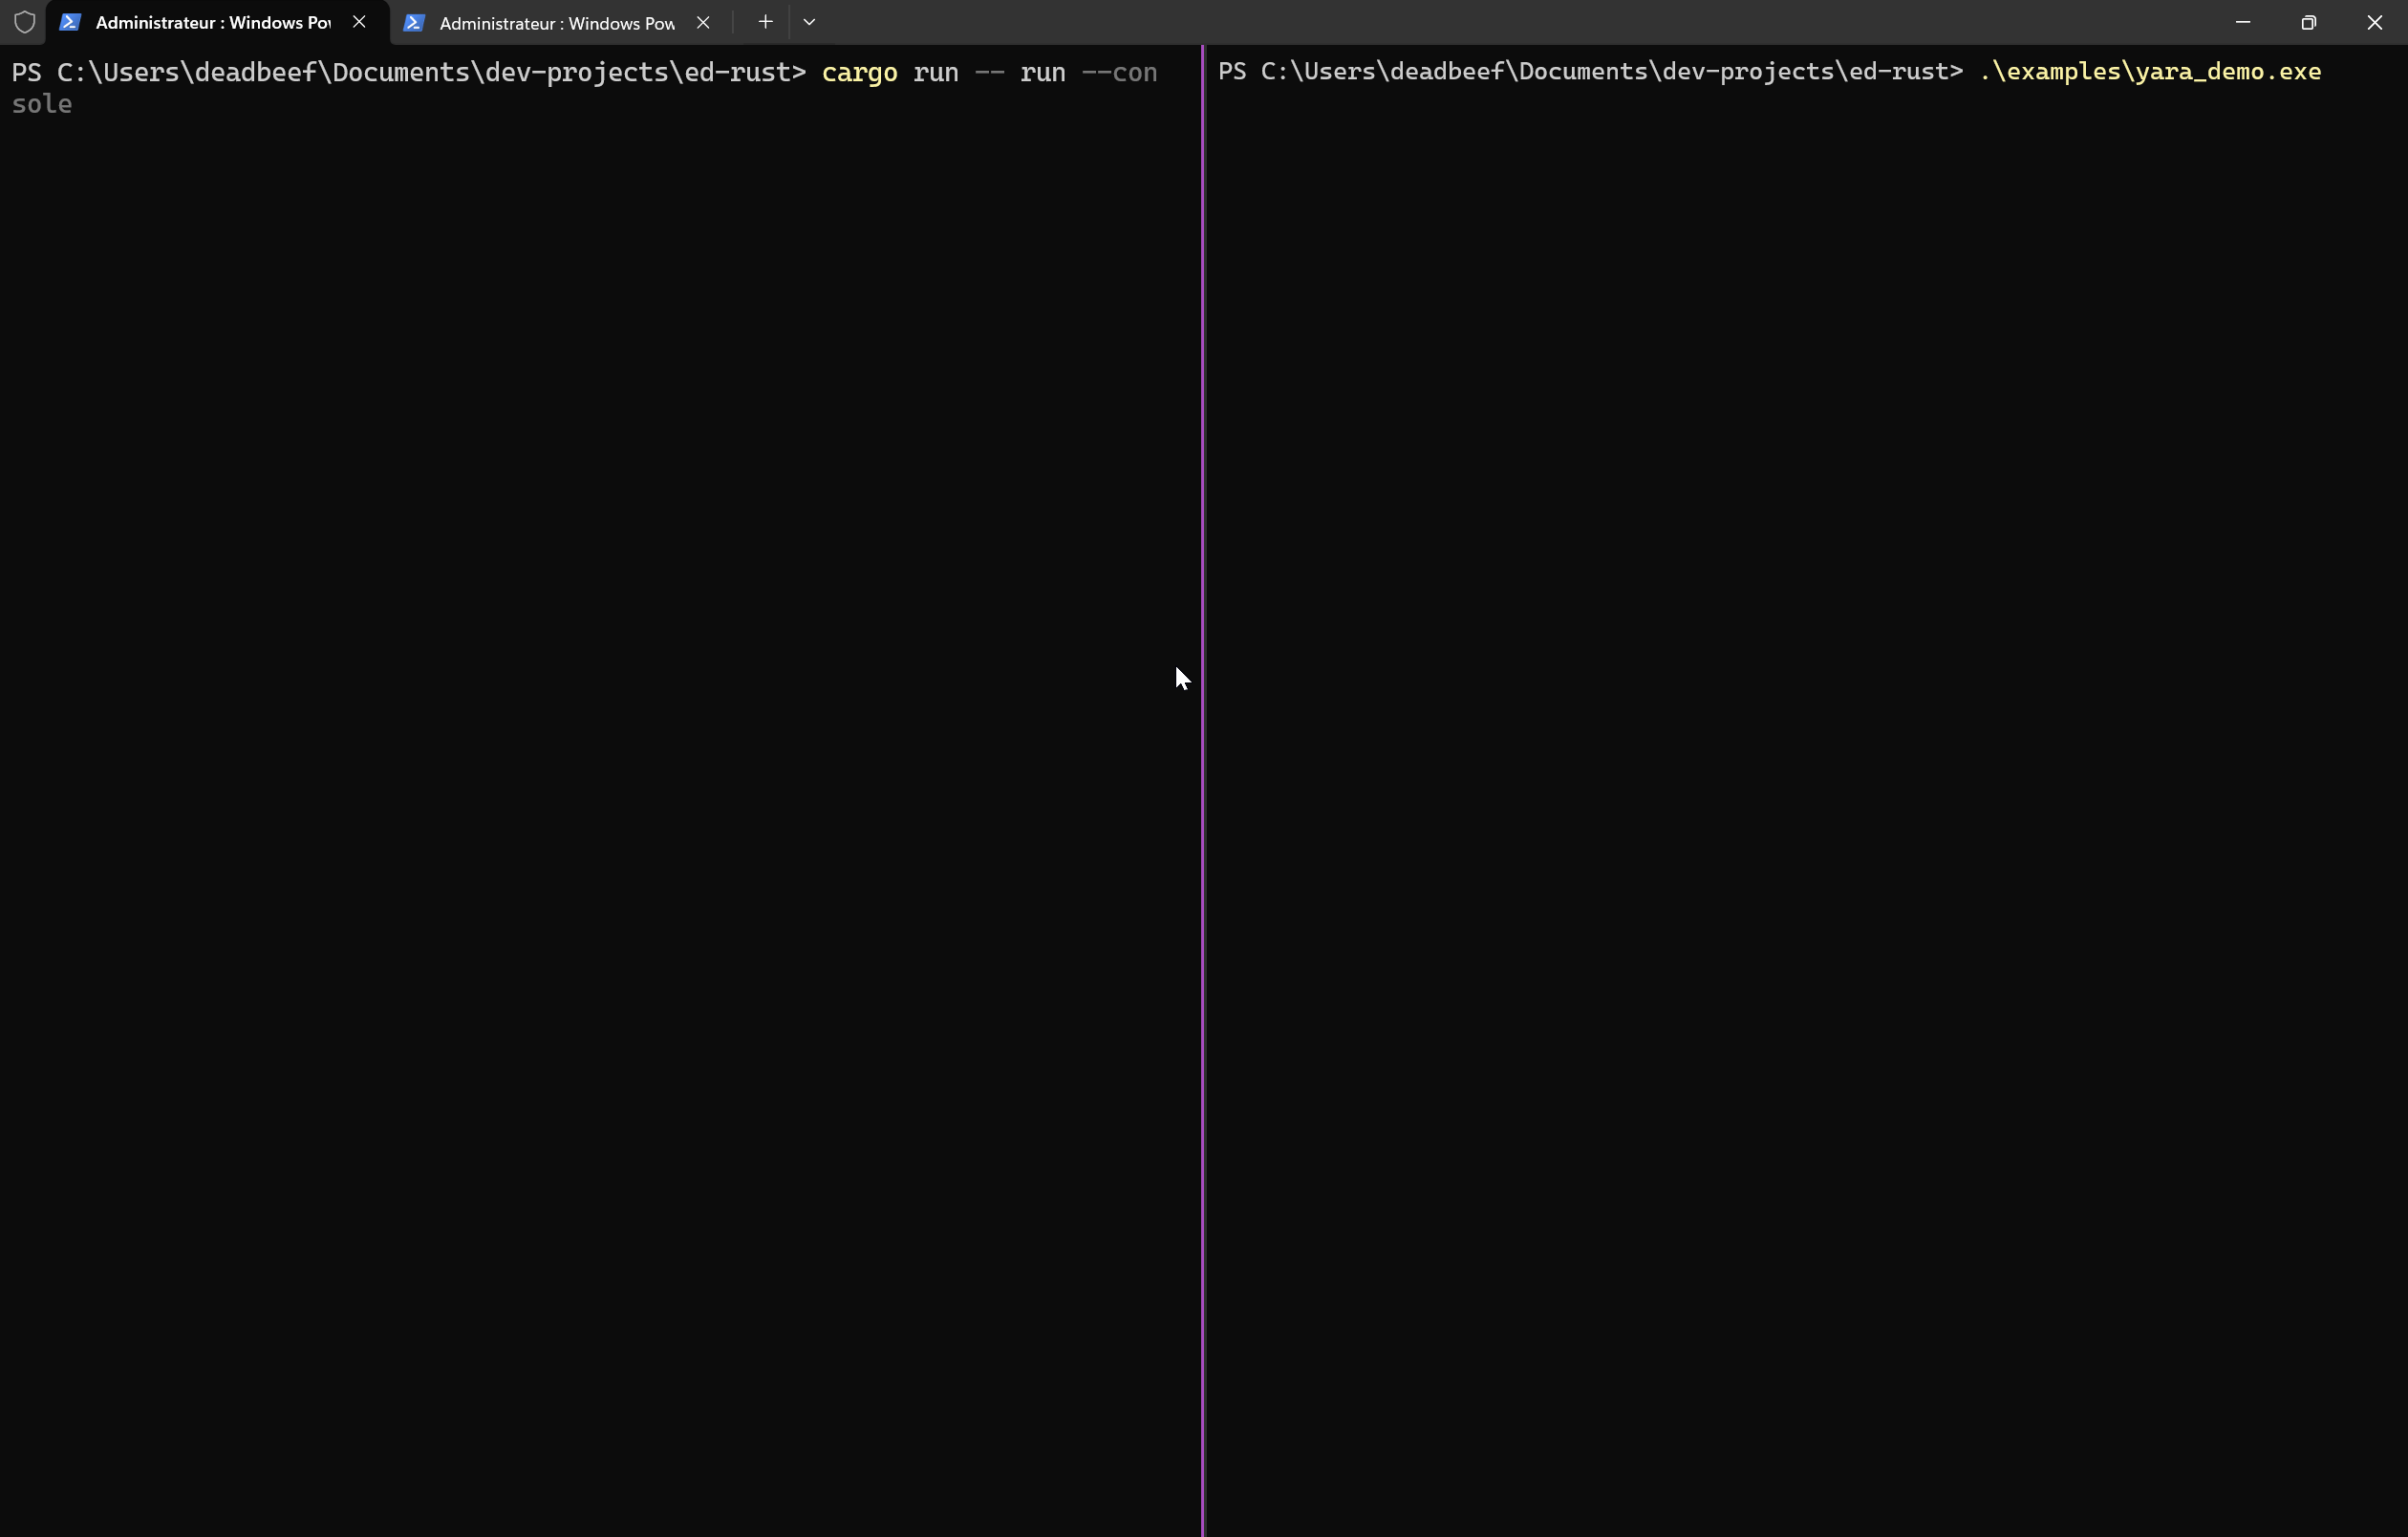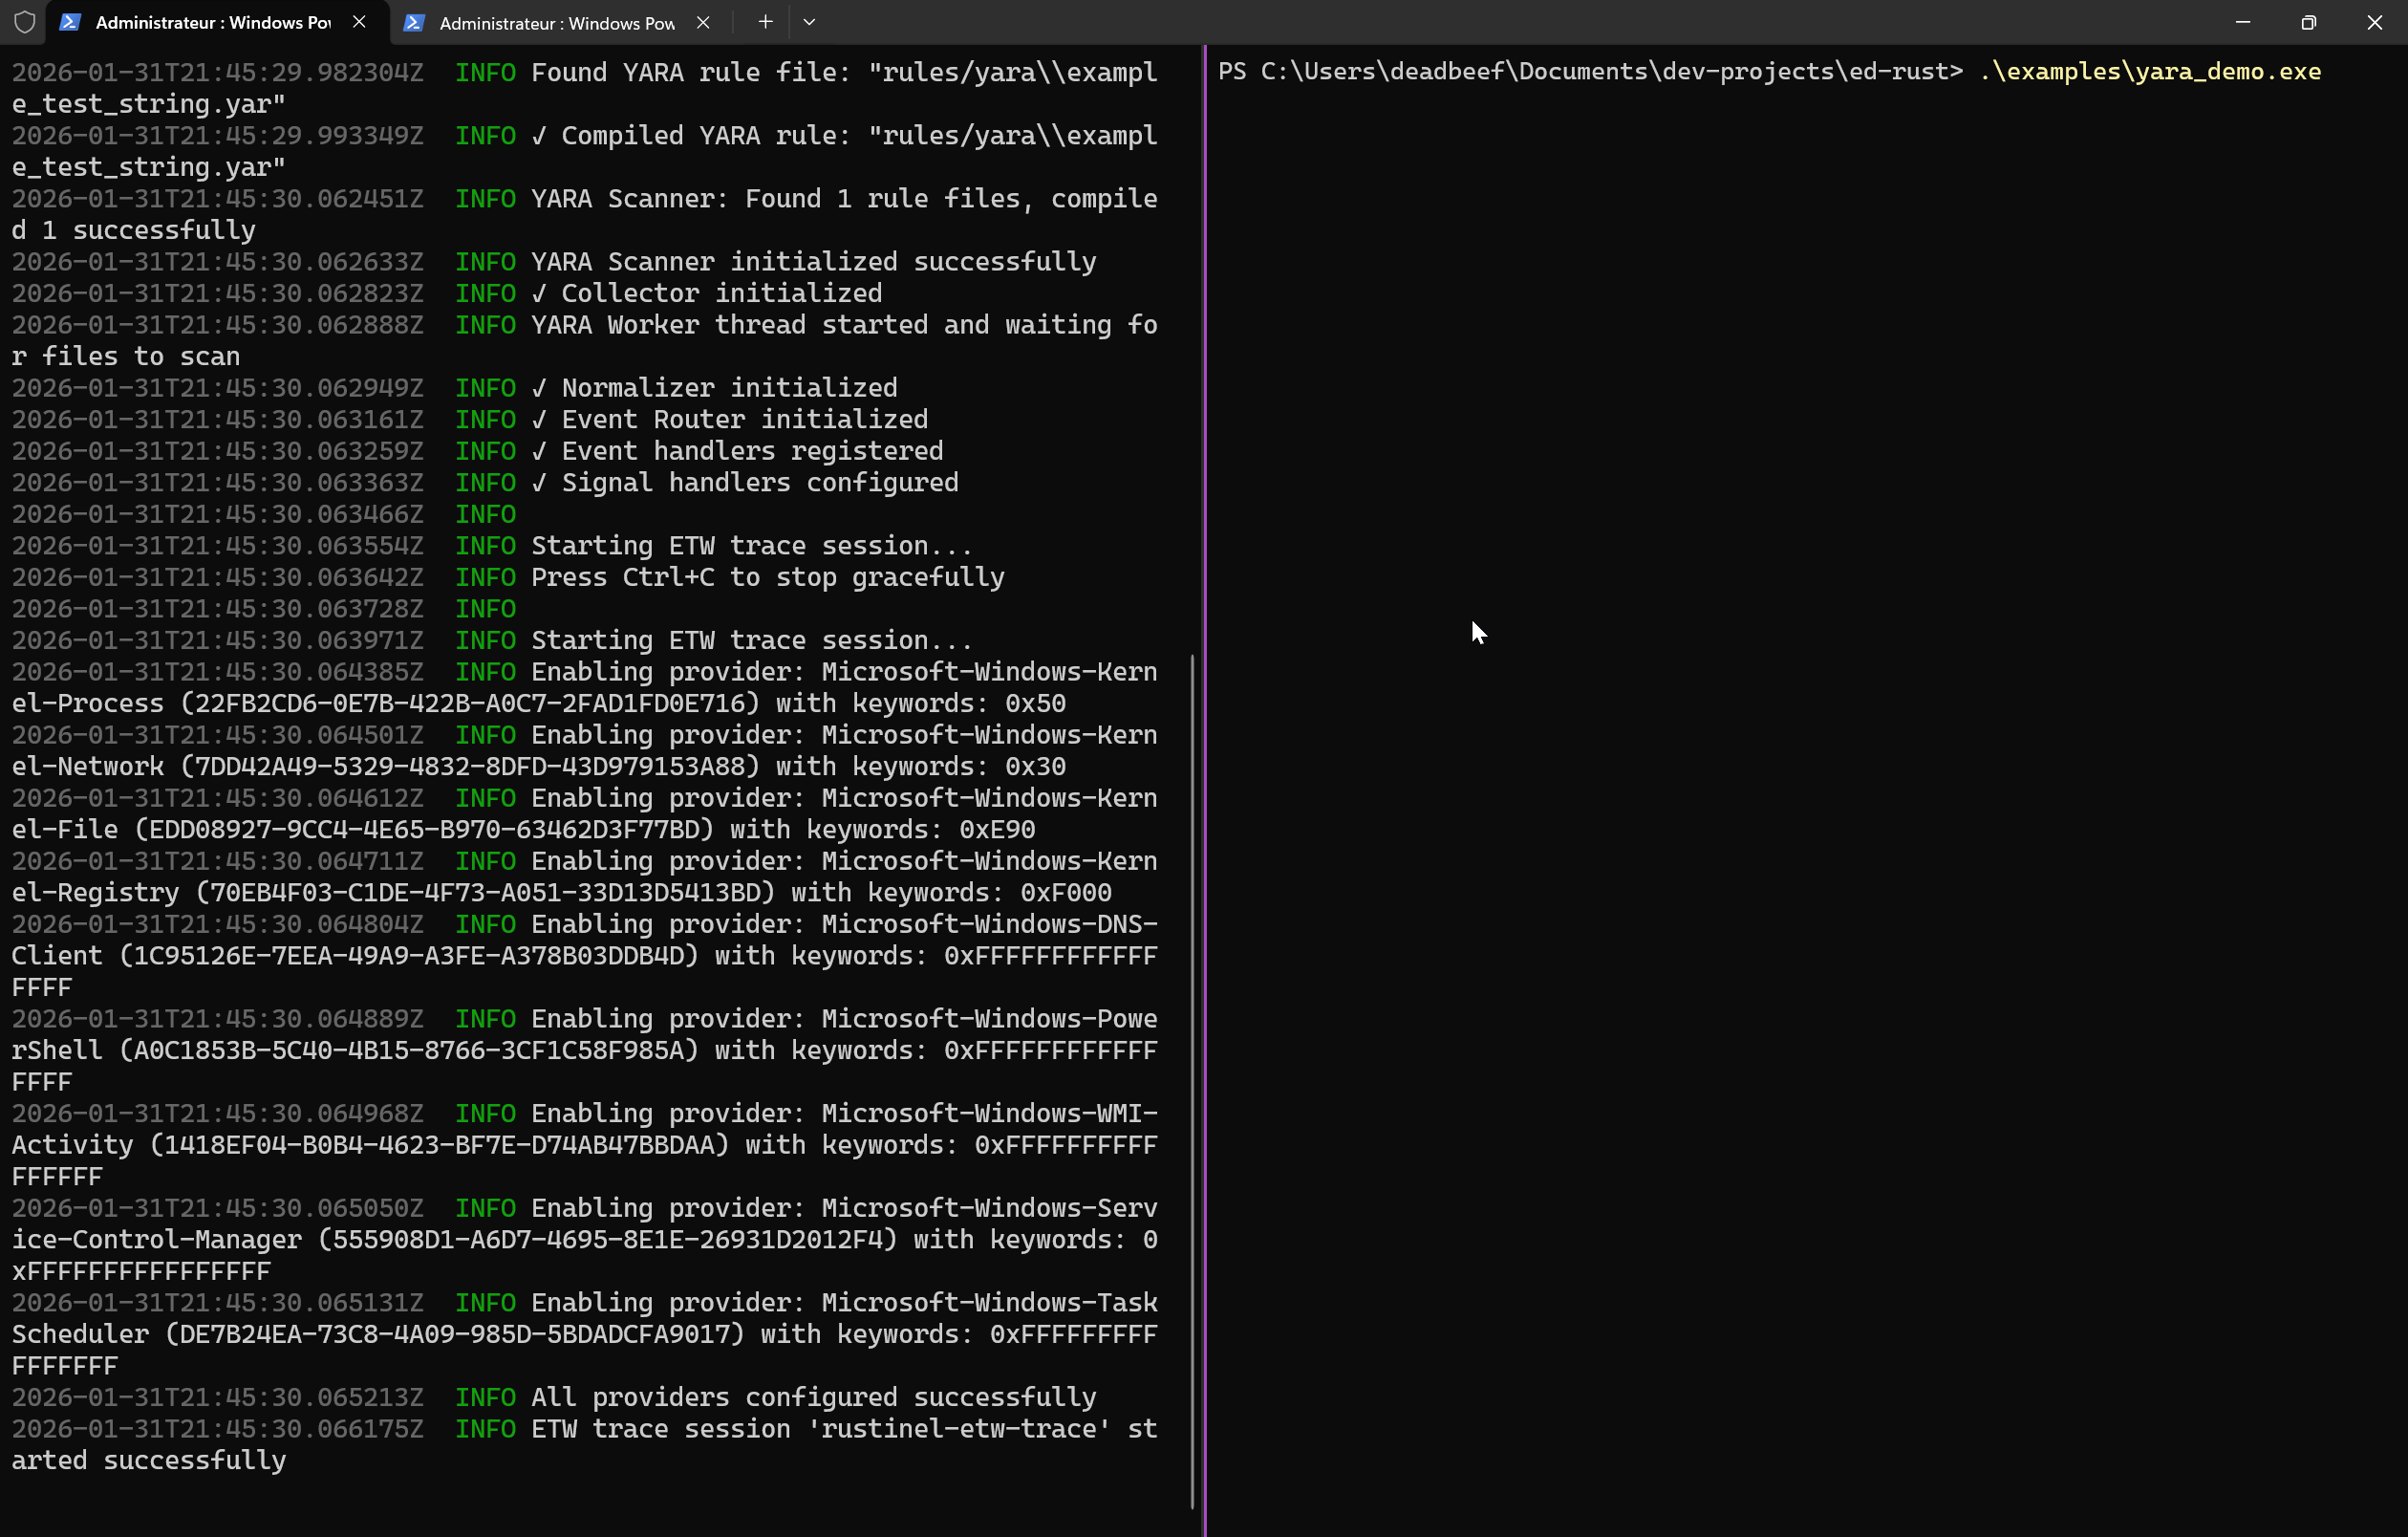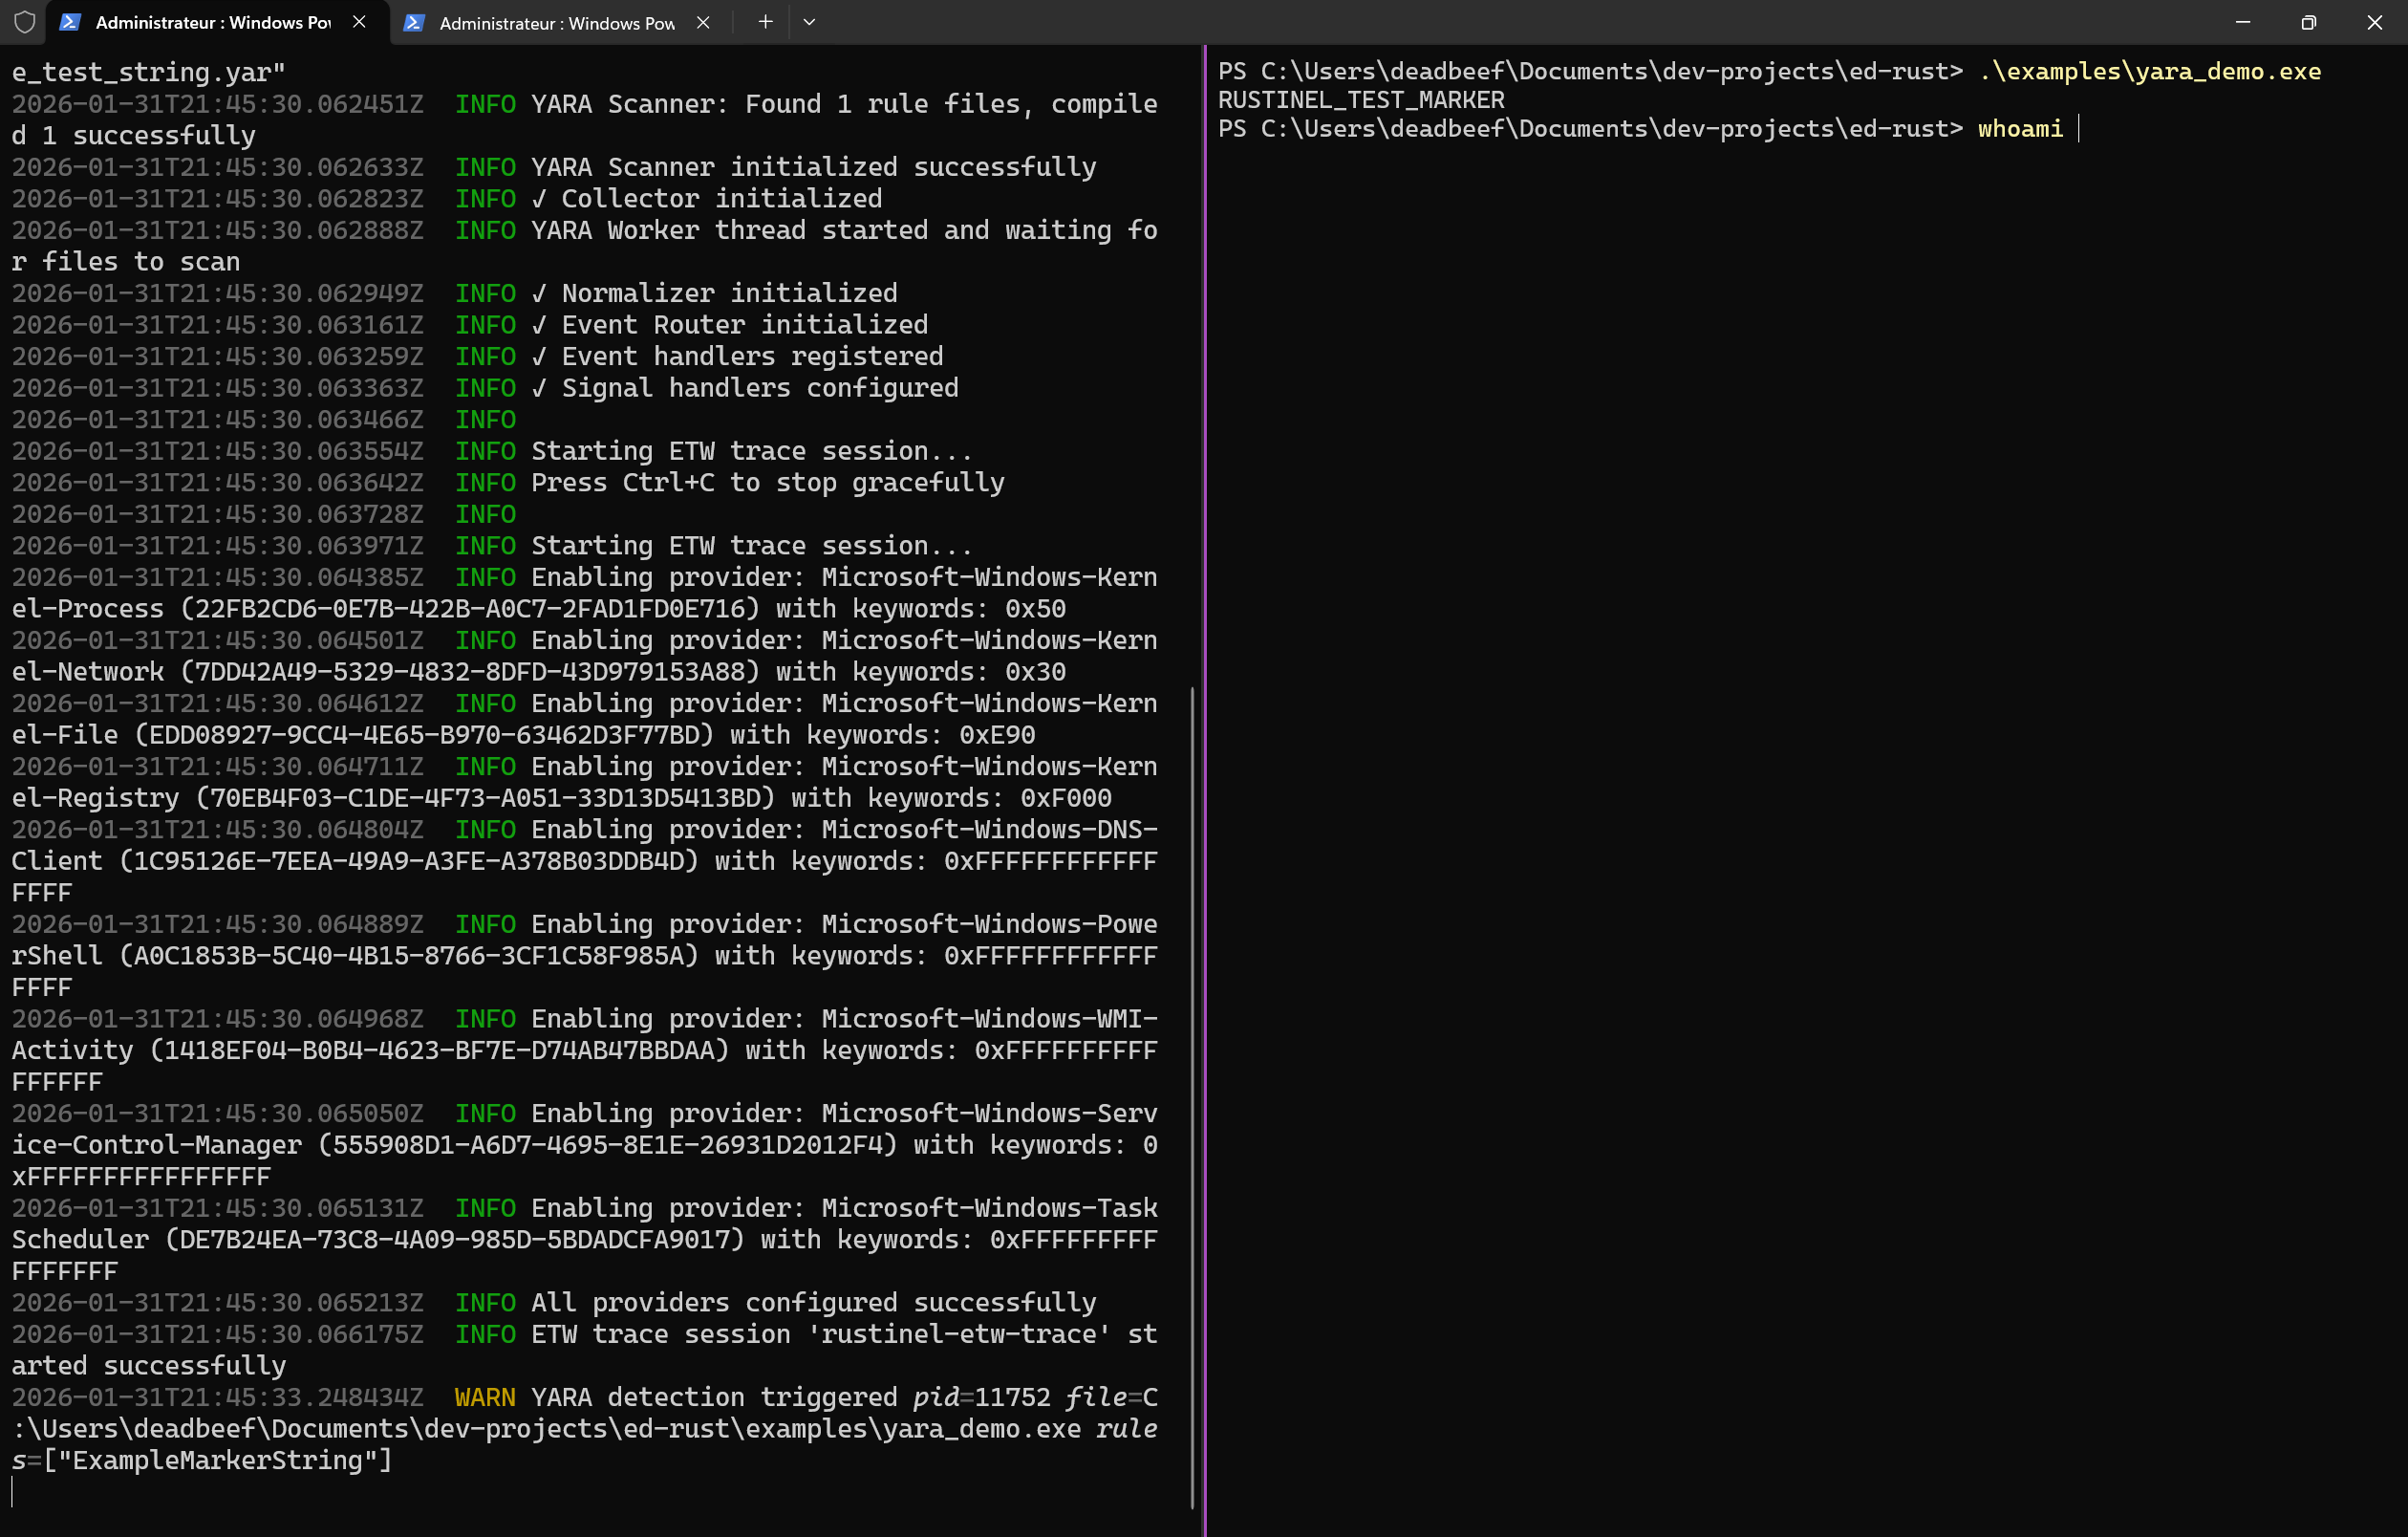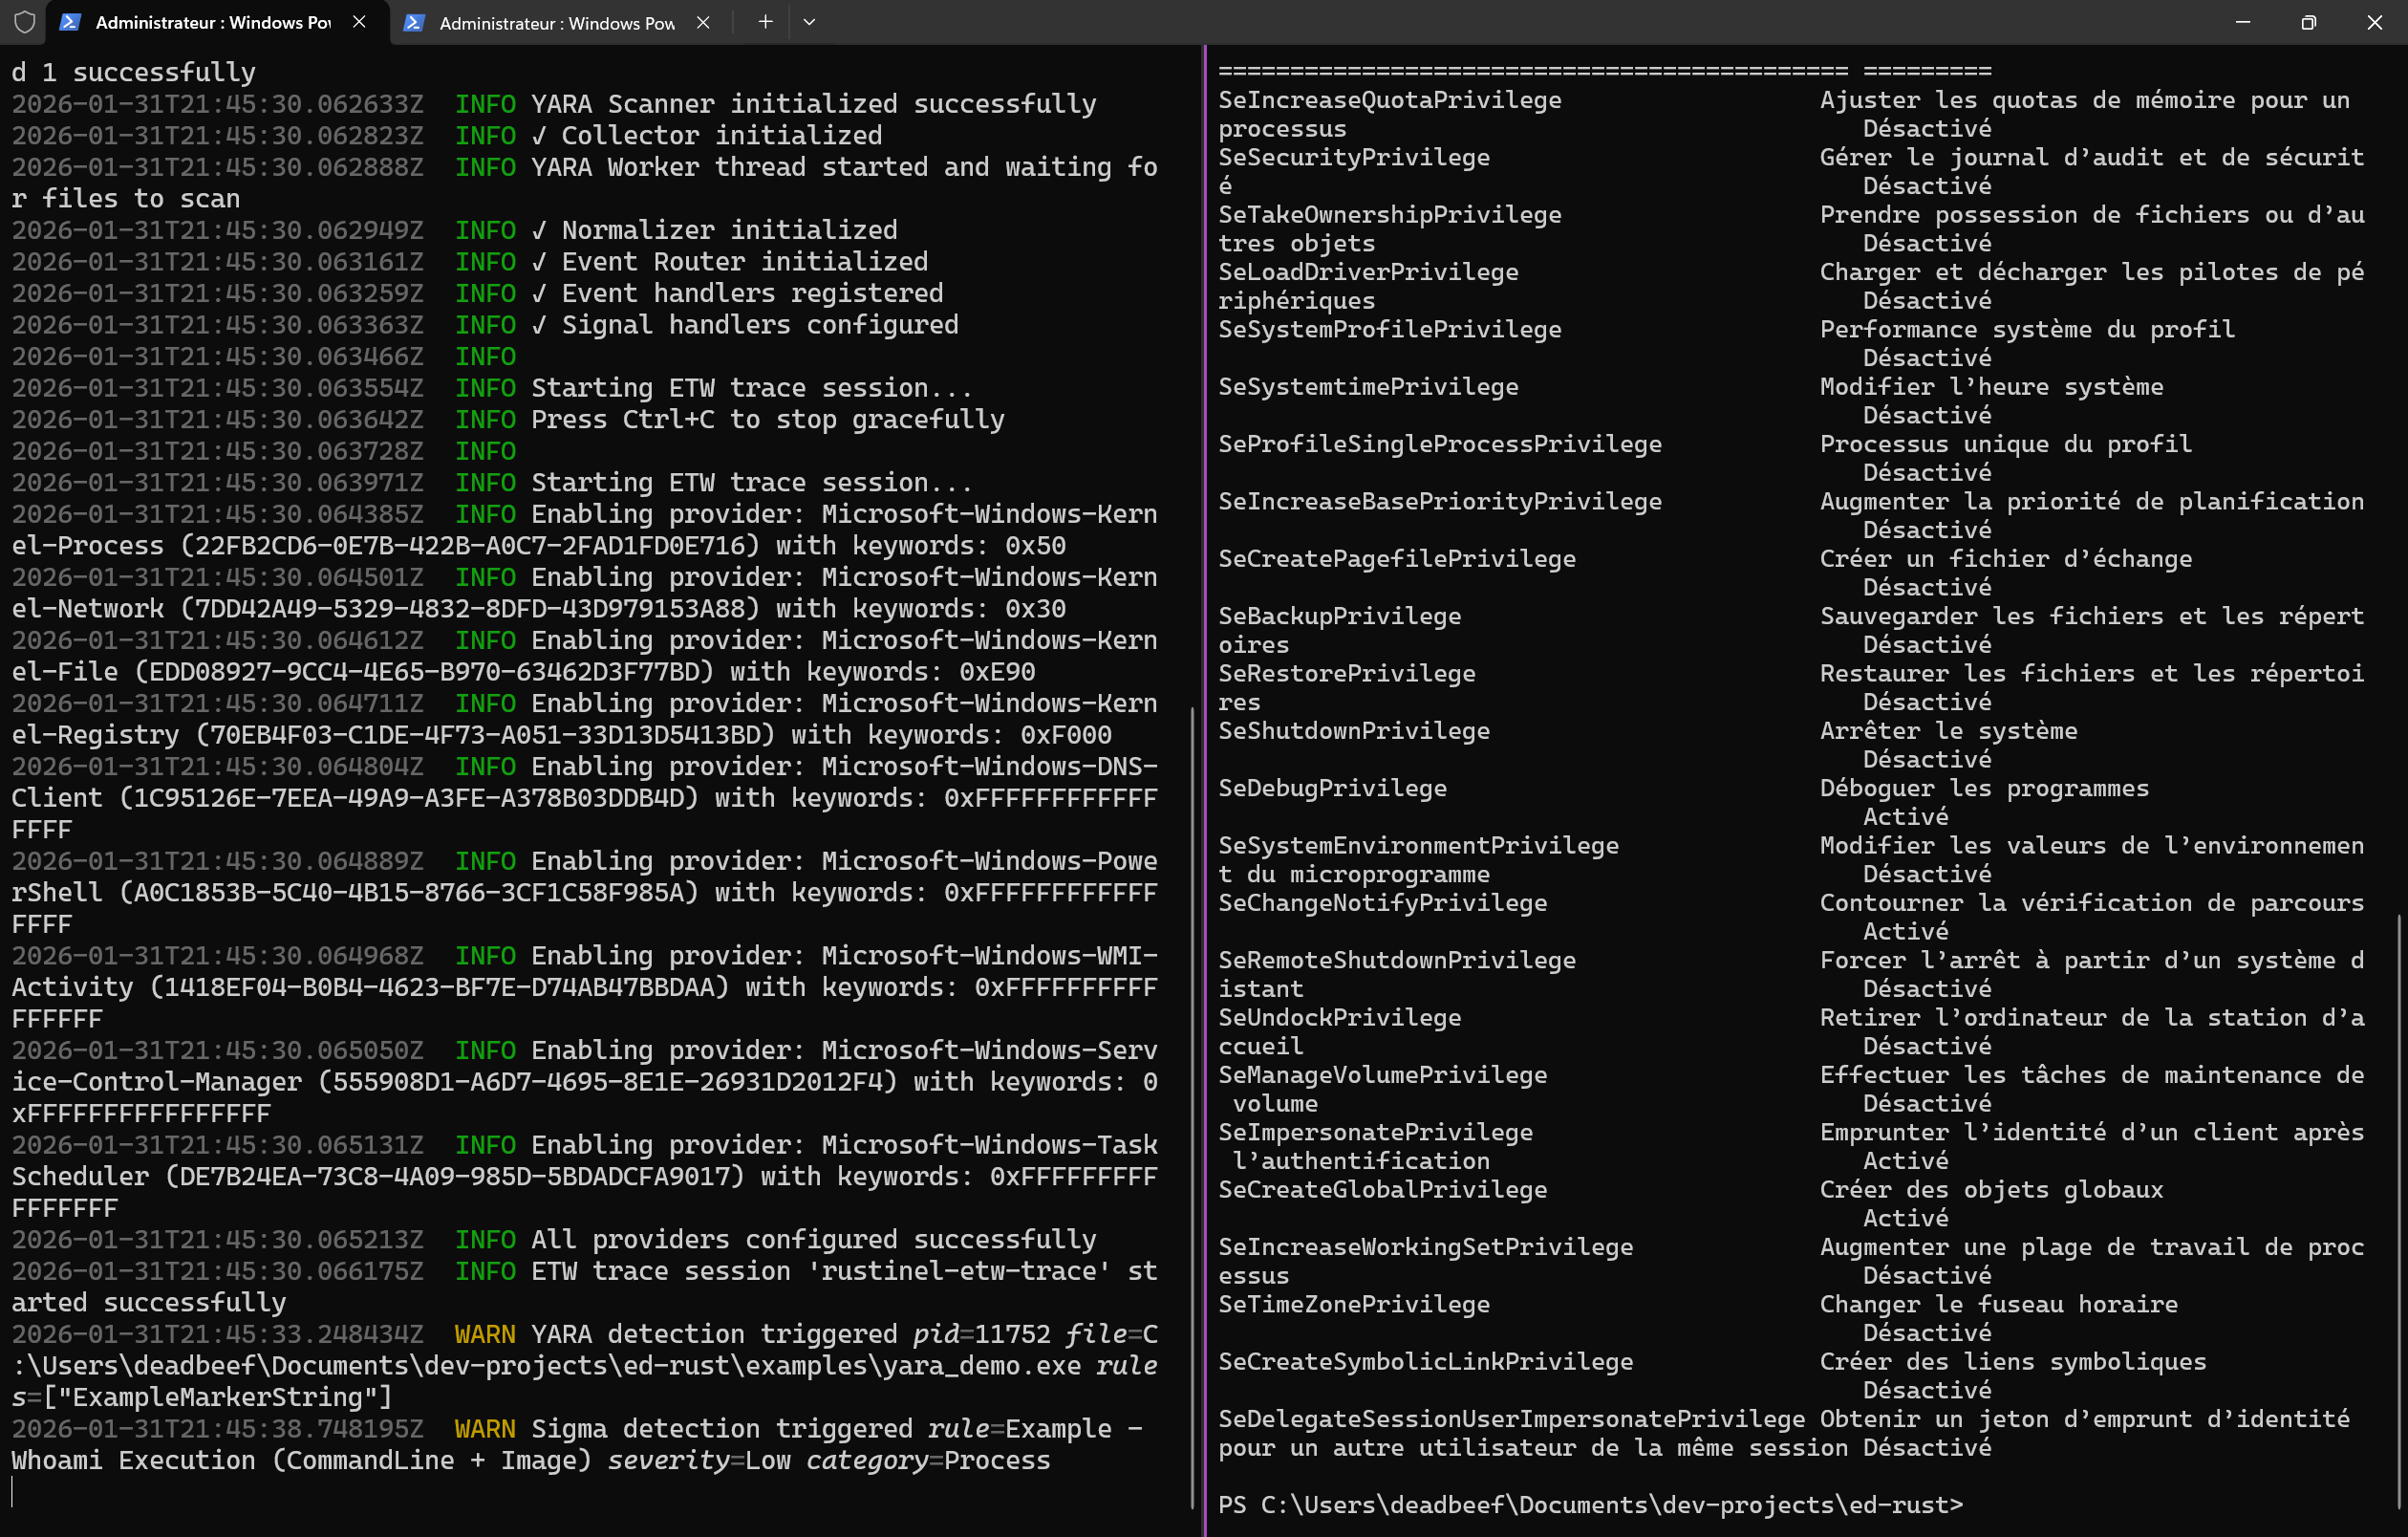 karib0u/rustinel
Endpoint detection for Windows, Linux, and macOS. Sigma, YARA, and IOC rules on native telemetry. Written in Rust. No cloud account required.
 misp/misp-taxonomies
Taxonomien, die im MISP-Taxonomiesystem verwendet werden und von anderen Informationsaustausch-Tools genutzt werden können.
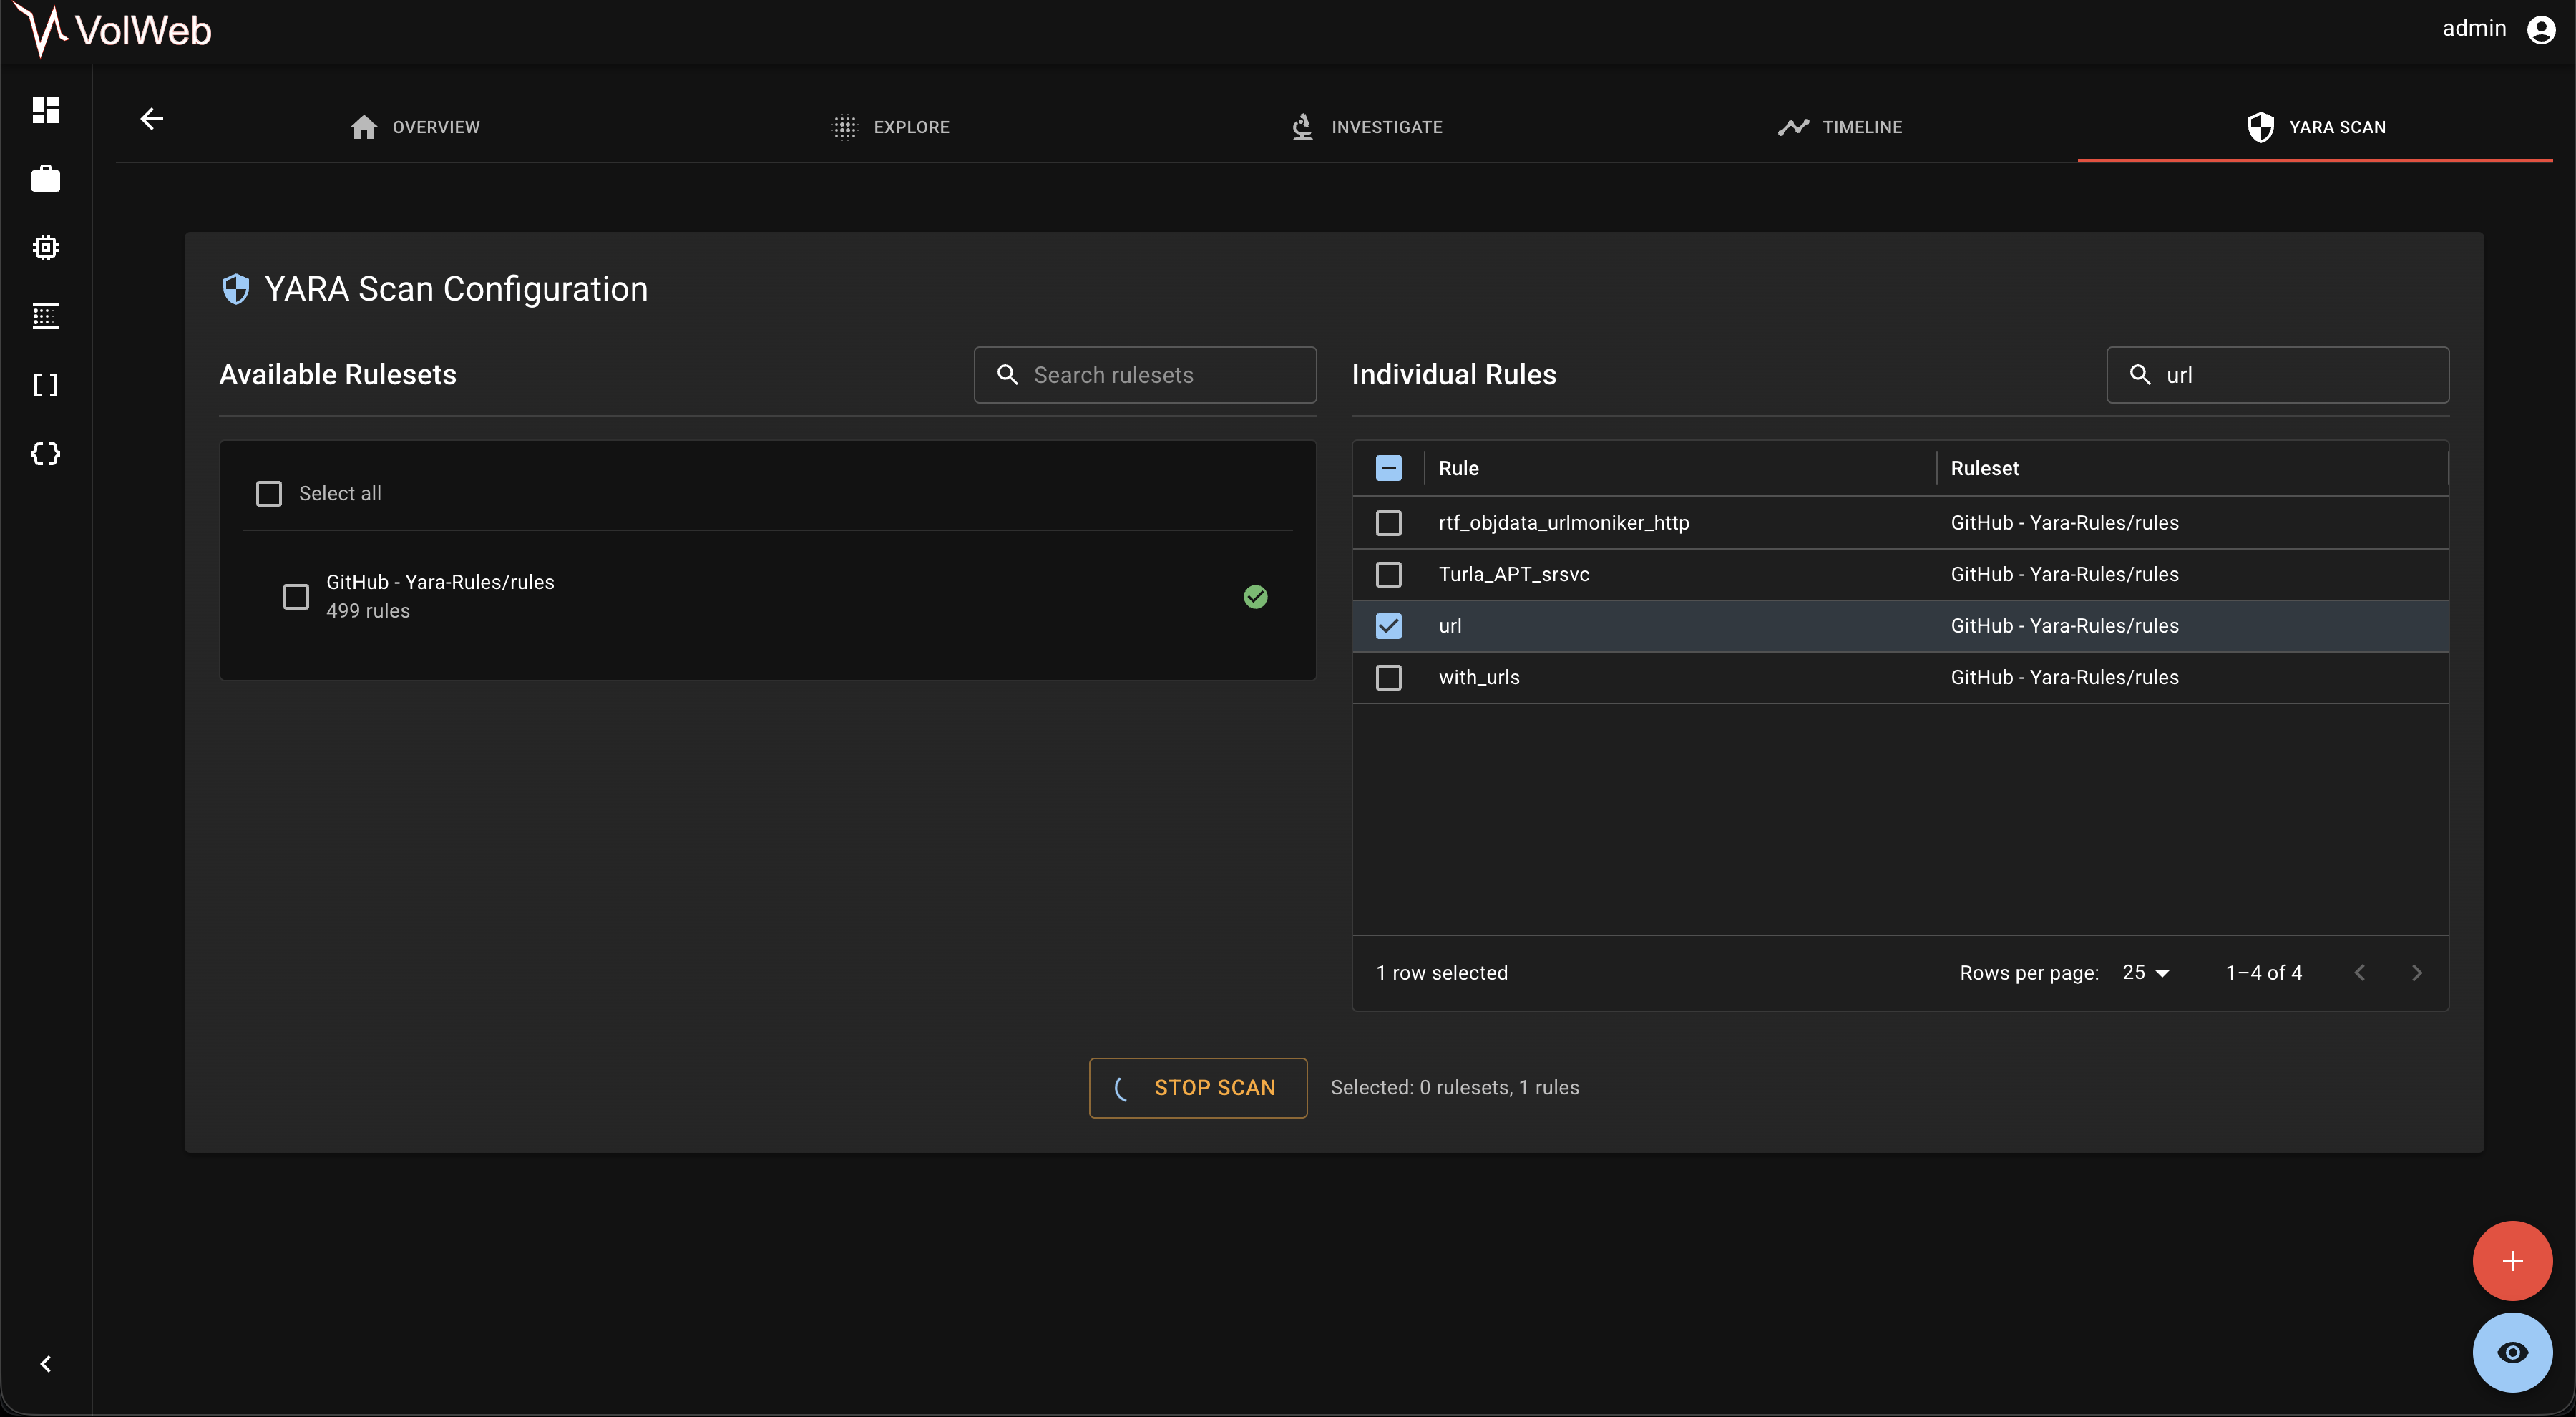 k1nd0ne/volweb
Eine zentralisierte und erweiterte Speicheranalyse-Plattform
 dev-lu/osint_toolkit
Open-Source-Plattform für Cybersicherheitsanalysten mit vielen Funktionen für Threat Intelligence und Detection Engineering.







