
 #1
Tools zur Verwaltung, zum Teilen und zur Integration von Indicators of Compromise (IOCs) in Sicherheitsverteidigungen.
Kitploit empfohlen
 montysecurity/c2-tracker
Live-Feed von C2-Servern, Tools und Botnetzen
 ciscocsirt/gosint
Das GOSINT-Framework ist ein Projekt zur Erfassung, Verarbeitung und Exportierung hochwertiger Indikatoren für Kompromittierungen (IOCs).
 salesforce/hassh
HASSH ist ein Netzwerk-Fingerprinting-Standard, mit dem sich spezifische SSH-Client- und SSH-Server-Implementierungen identifizieren lassen. Die…
 defensepointsecurity/threat_note
DPS' Lightweight Investigation Notebook
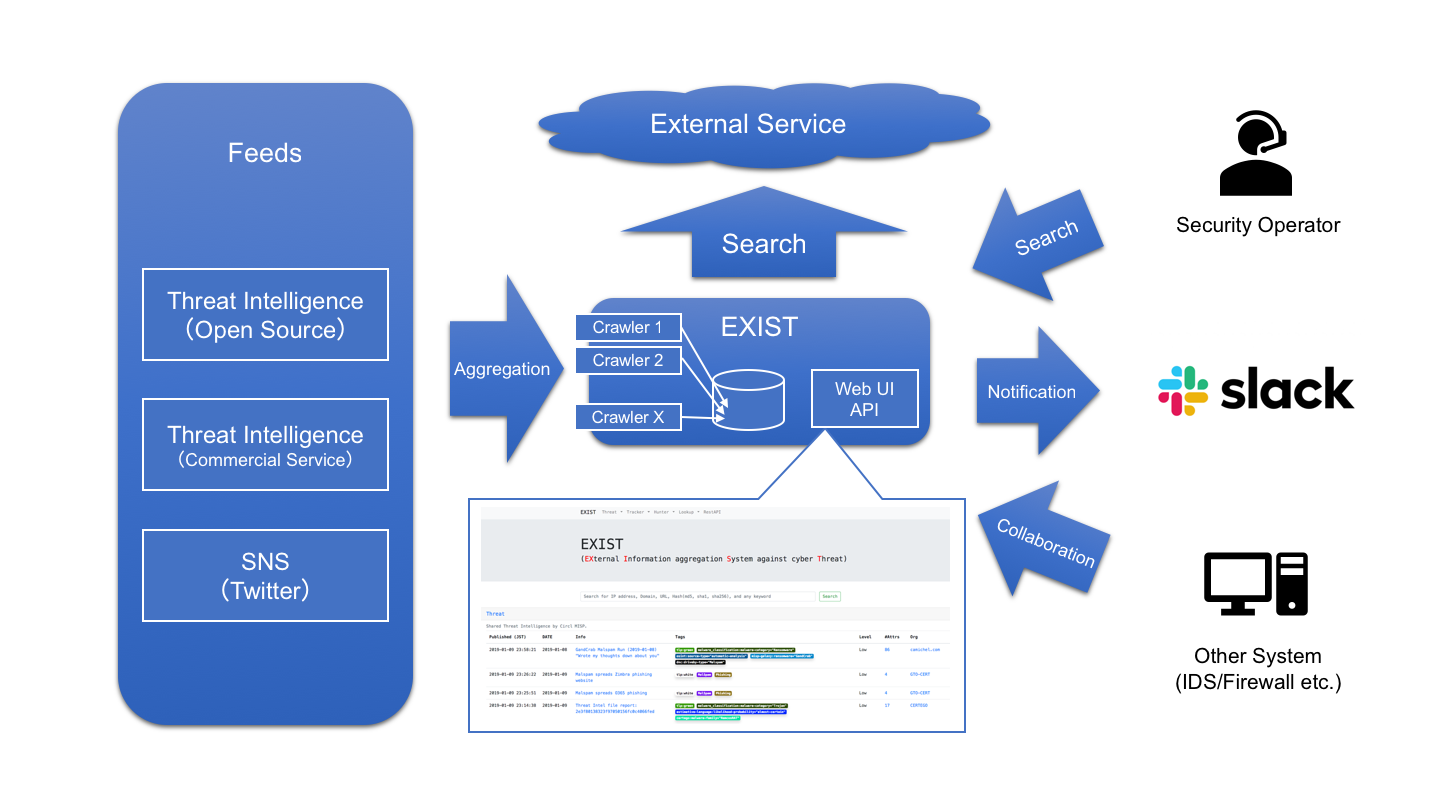 nict-csl/exist
EXIST ist eine Webanwendung zur Aggregierung und Analyse von Cyber-Threat-Intelligence.
 blackberry/threat-research-and-intelligence
BlackBerry Threat Research & Intelligence
 cert-lv/exchange_webshell_detection
Erkennt Webshells, die auf Microsoft Exchange-Servern abgelegt und durch die "proxylogon"-Gruppe von Sicherheitslücken (CVE-2021-26855,…
 mandiant/ioc-scanner-cve-2019-19781
Scanner für Kompromittierungsindikatoren für CVE-2019-19781
 mandiant/citrix-ioc-scanner-cve-2023-3519
Bash-basierter Scanner zur Erkennung von Kompromittierungsindikatoren aus der Ausnutzung von CVE-2023-3519 auf Citrix-ADC-Geräten, unterstützt Live-…
 deadbits/yara-rules
Sammlung von YARA-Signaturen aus individueller Forschung
 cisagov/check-your-pulse
Dieses Dienstprogramm kann dabei helfen, festzustellen, ob Indikatoren für Kompromittierung (IOCs) in den Protokolldateien einer Pulse Secure VPN…
 ranguli/ioccheck
Ein Tool zur Vereinfachung des Rechercheprozesses von IOCs.
 soteria-security/hafnium-ioc
Ein PowerShell-Skript zur Identifizierung von Indikatoren für die Ausnutzung von CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 und CVE-2021-26865.
 mellow-hype/c2finder
Suchen Sie in Ihren Bro-Logs nach nicht gesinkholten C&C-IPs (aus der C&C-Masterliste von Bambanek Consulting).
 insomnisec/detections-cve-2026-31431
Erkennungsregeln, YARA-Signaturen, auditd/Wazuh-Regeln und MISP-Event-Vorlagen für die Linux-Kernel-LPE-Schwachstelle CVE-2026-31431 (Copy Fail).…
 insomnisec/detections-cve-2026-23918
Erkennungsregeln für CVE-2026-23918 Apache http2 RCE - Credit: stringa.ai, isec.pl
 sucuri-labs/cve-2025-57819-ioc-check
Dieses Repository enthält ein Skript, um aktuelle IOCs zu überprüfen, die im freepbx-Forumsthema zu CVE-2025-57819 aufgeführt sind.
 tracehound/tracehound
Betriebliche Sicherheitskontrollen mit forensischen Garantien








