
 #1
Tools zur Verwaltung, zum Teilen und zur Integration von Indicators of Compromise (IOCs) in Sicherheitsverteidigungen.
Kitploit empfohlen

 microsoft/msticpy
Microsoft Threat Intelligence Sicherheitstools
 neo23x0/loki
IOC- und YARA-basierter Scanner zur Erkennung von Indikatoren für Kompromittierung mittels Dateinamen-Regex, YARA-Signaturen, Hash-Abgleich und…
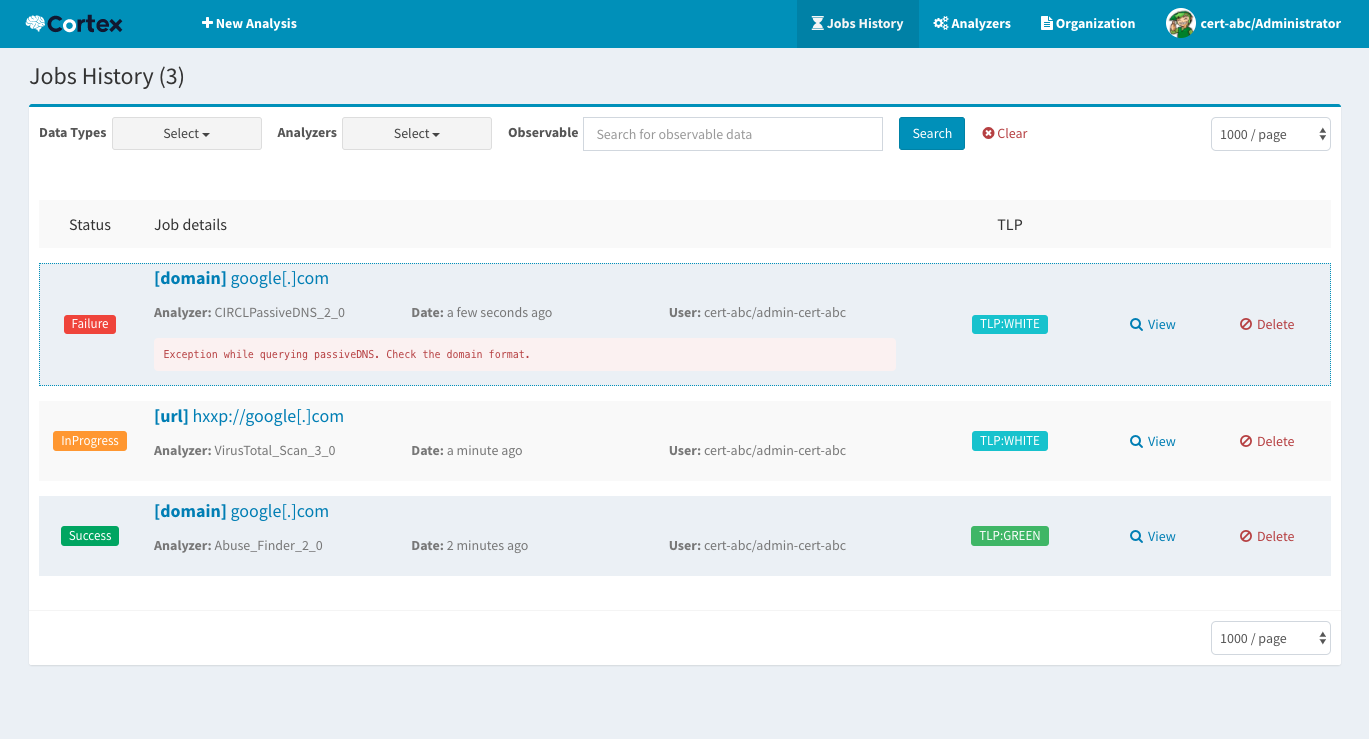 thehive-project/cortex
Cortex: eine leistungsstarke Engine zur Analyse von Observablen und aktiven Reaktionen
 mthcht/awesome-lists
Kuratierte Sammlung von Threat-Intelligence-Feeds, IoC-Listen, YARA-Regeln und DFIR-Tool-Referenzen für SOC/CERT/CTI-Erkennung und Incident Response.
 circl/ail-framework
AIL-Framework – Framework zur Analyse von Informationslecks. Das Projekt wurde nach https://github.com/ail-project verschoben.
 facebook/threatexchange
Trust-&-Safety-Tools für die gemeinsame Bekämpfung digitaler Schäden.
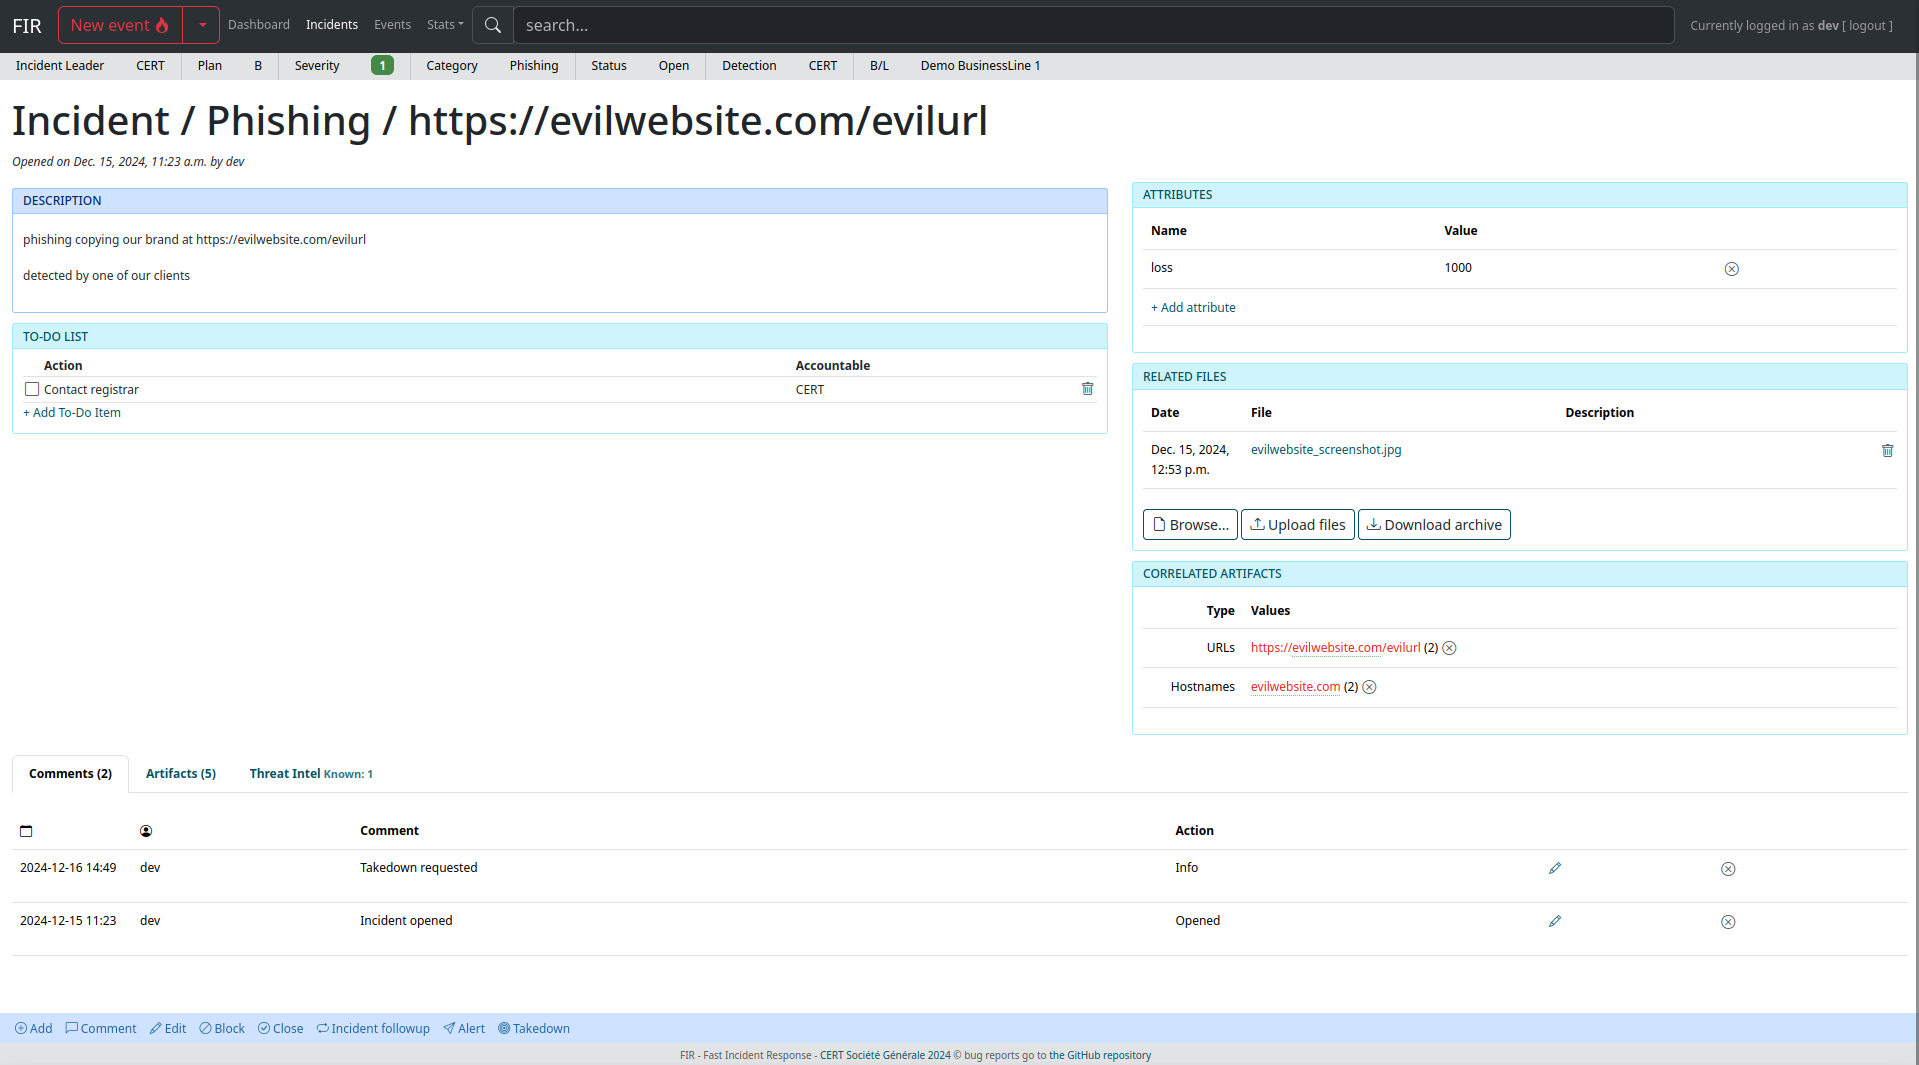 certsocietegenerale/fir
Schnelle Incident Response
 magicsword-io/loldrivers
Kuratierte Datenbank anfälliger und bösartiger Windows-Treiber mit YARA-, Sigma-, ClamAV- und Sysmon-Erkennungsregeln für proaktive Bedrohungsjagd…
 cisagov/vulnrichment
Ein Repository zur Durchführung von Schwachstellen-Anreicherung.
 bert-janp/open-source-threat-intel-feeds
Dieses Repository enthält Open-Source- und frei nutzbare Threat-Intel-Feeds, die ohne zusätzliche Anforderungen verwendet werden können. Enthält…
 sophoslabs/iocs
Von Sophos stammende indicators-of-compromise aus veröffentlichten Berichten
 virustotal/yara-x
Eine Neuimplementierung von YARA in Rust.
 amnestytech/investigations
Indikatoren für Kompromittierung aus den Cyber-Ermittlungen von Amnesty International
 opencti-platform/connectors
Sammlung von OpenCTI-Connectors, die Threat Intelligence, IOCs und CTI-Daten aus externen Quellen wie MISP und MITRE ATT&CK in die Plattform einlesen…
 kevthehermit/ratdecoders
Python-Decoder für gängige Remote-Access-Trojaner
 paloaltonetworks/unit42-timely-threat-intel
Eine Sammlung von Dateien mit Indikatoren, die Social-Media-Beiträge des Unit-42-Teams von Palo Alto Networks unterstützen, um zeitnahe…
 rurik/noriben
Python-basierte Malware-Analyse-Sandbox, die mit Sysinternals Procmon integriert ist, um Laufzeitindikatoren automatisch zu sammeln, zu analysieren…
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.





