
 magicsword-io/loldrivers
Kuratierte Datenbank anfälliger und bösartiger Windows-Treiber mit YARA-, Sigma-, ClamAV- und Sysmon-Erkennungsregeln für proaktive Bedrohungsjagd und Incident Response.


Willkommen bei LOLDrivers (Living Off The Land Drivers), einem spannenden Open-Source-Projekt, das verwundbare, bösartige und bekannte bösartige Windows-Treiber in einem umfassenden Repository zusammenführt. Unsere Mission ist es, Organisationen jeder Größe mit dem Wissen und den Werkzeugen auszustatten, um treiberbezogene Sicherheitsrisiken zu verstehen und zu beheben, damit ihre Systeme sicherer und zuverlässiger werden.
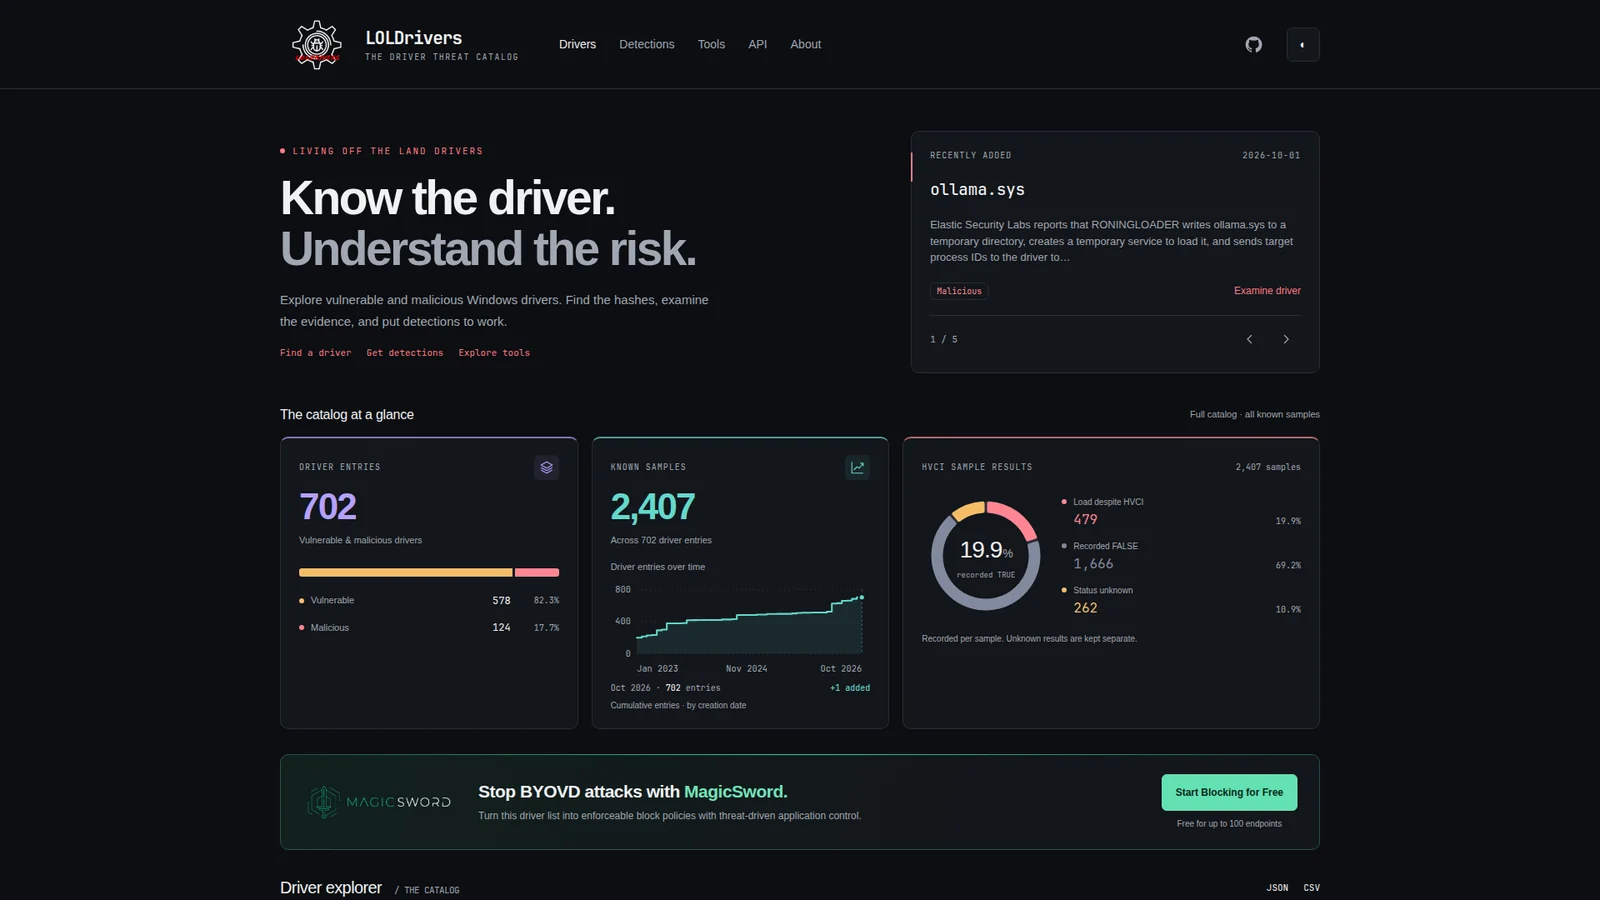
Der LOLDrivers-Katalog verfolgt derzeit 702 Treibereinträge (578 verwundbar, 124 bösartig) mit Nachweisen aus 2.407 bekannten Samples. Jeder Treibereintrag kann mehrere bekannte Samples mit unterschiedlichen Hashes, Signaturen und HVCI-Ergebnissen haben. Die Live-Website zeigt Echtzeit-Metriken, kumulatives Wachstum im Zeitverlauf und einen durchsuchbaren Treiber-Explorer.
/api/drivers.json und /api/drivers.csv — siehe API-Dokumentation/llms.txt mit Anleitungen für Recherche, Sample-Verifizierung und defensive IntegrationUm Ihre Reise mit LOLDrivers zu beginnen, besuchen Sie einfach die Website LOLDrivers.io oder klonen Sie das Repository und erkunden Sie die Fülle an Informationen, die in den kategorisierten Verzeichnissen verfügbar sind. Wir haben die Website so gestaltet, dass Sie leicht die Erkenntnisse finden, die Sie benötigen, um Ihre Systeme vor verwundbaren Treibern zu schützen.
Um die Erstellung einer YAML-Datei zu beschleunigen, schauen Sie sich loldrivers.streamlit.app an.
Bitte verwenden Sie den GitHub-Issue-Tracker, um Fehler zu melden oder Funktionen anzufordern.
Bleiben Sie mit der LOLDrivers-Community in Kontakt, indem Sie regelmäßig nach Updates suchen und zum Projekt beitragen. Ihre Beteiligung trägt dazu bei, dass das Projekt aktuell bleibt und für andere noch wertvoller wird.
Schließen Sie sich uns bei unserem Bestreben an, eine sicherere und geschütztere digitale Umgebung für Organisationen überall zu schaffen. Mit LOLDrivers an Ihrer Seite sind Sie gut gerüstet, um treiberbezogene Sicherheitsrisiken zu bewältigen und sich souverän in der sich ständig weiterentwickelnden Cyber-Landschaft zu bewegen.
Wenn Sie beitragen möchten, folgen Sie bitte diesen Schritten:
Detailliertere Anweisungen findest du in der Datei CONTRIBUTING.md. Um eine neue YAML-Datei für einen Treiber zu erstellen, verwende die bereitgestellte YML-Template.
LOLDrivers bietet umfassende Sigma-, Yara-, ClamAV- und Sysmon-Erkennungsregeln, mit denen du potenzielle Bedrohungen effektiv erkennen kannst. Um diese Regeln im Detail zu erkunden, navigiere zu den Verzeichnissen sigma, yara, av und sysmon im Ordner detections. Außerdem gibt es eine WDAC-Richtlinie dank Florian Stosse und HotCakeX.
Siehe indicator safety and policy semantics, bevor du die Feeds nutzt. Das Blockieren von Artefakten verwendet exakte Datei- oder Authenticode-Hashes; Dateinamen-Regeln sind Hunting-Hinweise, die auch feste Versionen identifizieren können. Forschungsnachweise aus der öffentlichen API sind ausdrücklich von aktiven Indikatoren getrennt. Historisch beigesteuerte Richtlinien bleiben als reine Kontextnachweise unter evidence/policies verfügbar.
Viel Erfolg bei der Jagd! 🕵️♂️
Die Community hat außerdem einen PowerShell-LOLDriver-Scanner erstellt, dank @Oddvarmoe, @M_haggis und IISResetMe, der dir helfen kann, potenziell bösartige Treiber zu identifizieren. Das Skript, verfügbar hier, ermöglicht es dir, einen angegebenen Windows-Ordner nach verdächtigen Dateien zu durchsuchen. Wir empfehlen, das Skript auf Verzeichnisse wie die folgenden anzuwenden:
C:\WINDOWS\inf
C:\WINDOWS\System32\drivers
C:\WINDOWS\System32\DriverStore\FileRepository
Die Hauptwebsite verwendet Astro in website/. Siehe diese Anleitung für die Einrichtung von Node 24 / Python 3.11, die Generierung der öffentlichen API, lokale Vorschauen und Browser-Checks. Hugo und Go sind nicht mehr erforderlich, um die Website zu bauen oder bereitzustellen.
Der Workflow Deploy Site validiert Produktionsartefakte bei Pull Requests und veröffentlicht das getestete Astro-Artefakt nach einem Push auf main auf GitHub Pages. Der separate Vorschau-Workflow hält die Analytik deaktiviert. Getaggte Releases packen Treiber-Downloads, ohne eine Website bereitzustellen.






