
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen
 the-viper-one/psmapexec
Dominieren Sie Active Directory mit PowerShell.
 paulsec/twittor
Ein voll ausgestattetes Backdoor, das Twitter als C&C-Server nutzt.
 0x00-0x00/shellpop
Hol dir Shells wie ein Meister.
 goshs-labs/goshs
Feature-rich single-binary file server for red teamers and developers. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP…
 capture0x/adstrike
KI-gestütztes modulares Active-Directory-Red-Team-Framework für autorisierte Penetrationstests, AD-Enumeration, Angriffspfadanalyse,…
 trustedsec/trevorc2
TrevorC2 ist eine legitime (durchsuchbare) Website, die Client/Server-Kommunikation für verdeckte Befehlsausführung tunnelt.
 mafifrizi/ares
Autonome Red-Team-Engagement-Plattform mit MITRE-ATT&CK-Modul-Orchestrierung, DAG-Angriffspfad-Lösung, OPSEC-Kontrollen, verschlüsseltem…
 gh05tcrew/metasploitmcp
MCP-Server für Metasploit
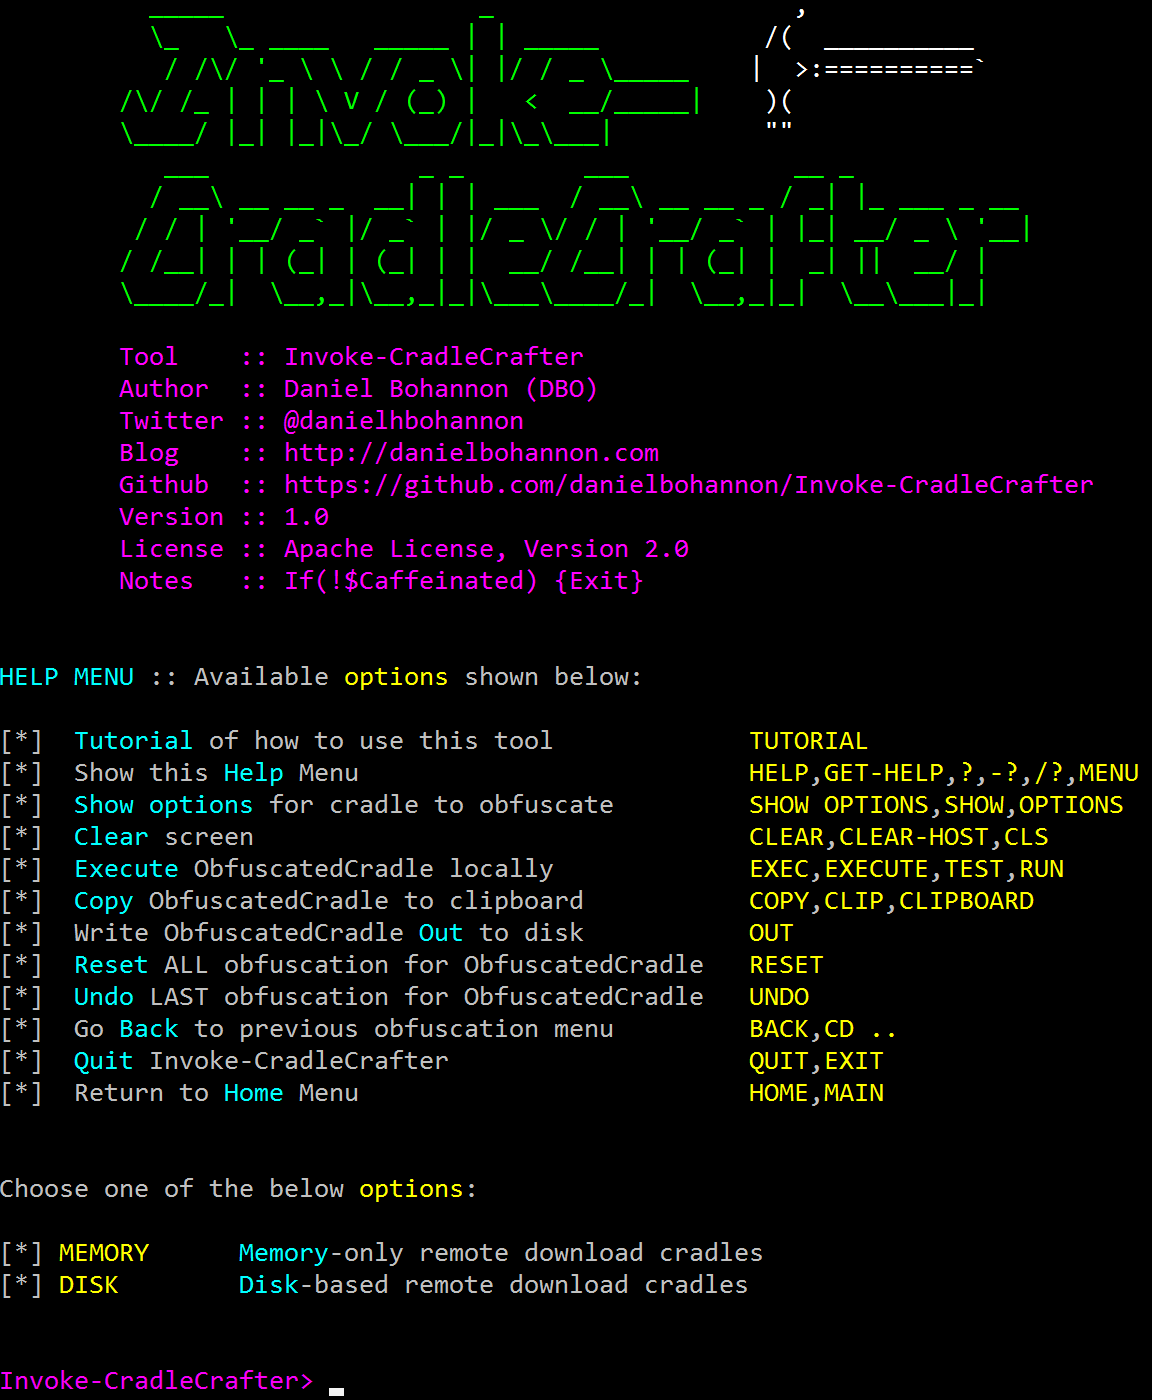 danielbohannon/invoke-cradlecrafter
PowerShell Remote Download Cradle Generator & Obfuskator
 redsiege/wmimplant
Dies ist ein auf PowerShell basierendes Tool, das wie eine RAT fungieren soll. Seine Schnittstelle ist die einer Shell, in der jeder unterstützte…
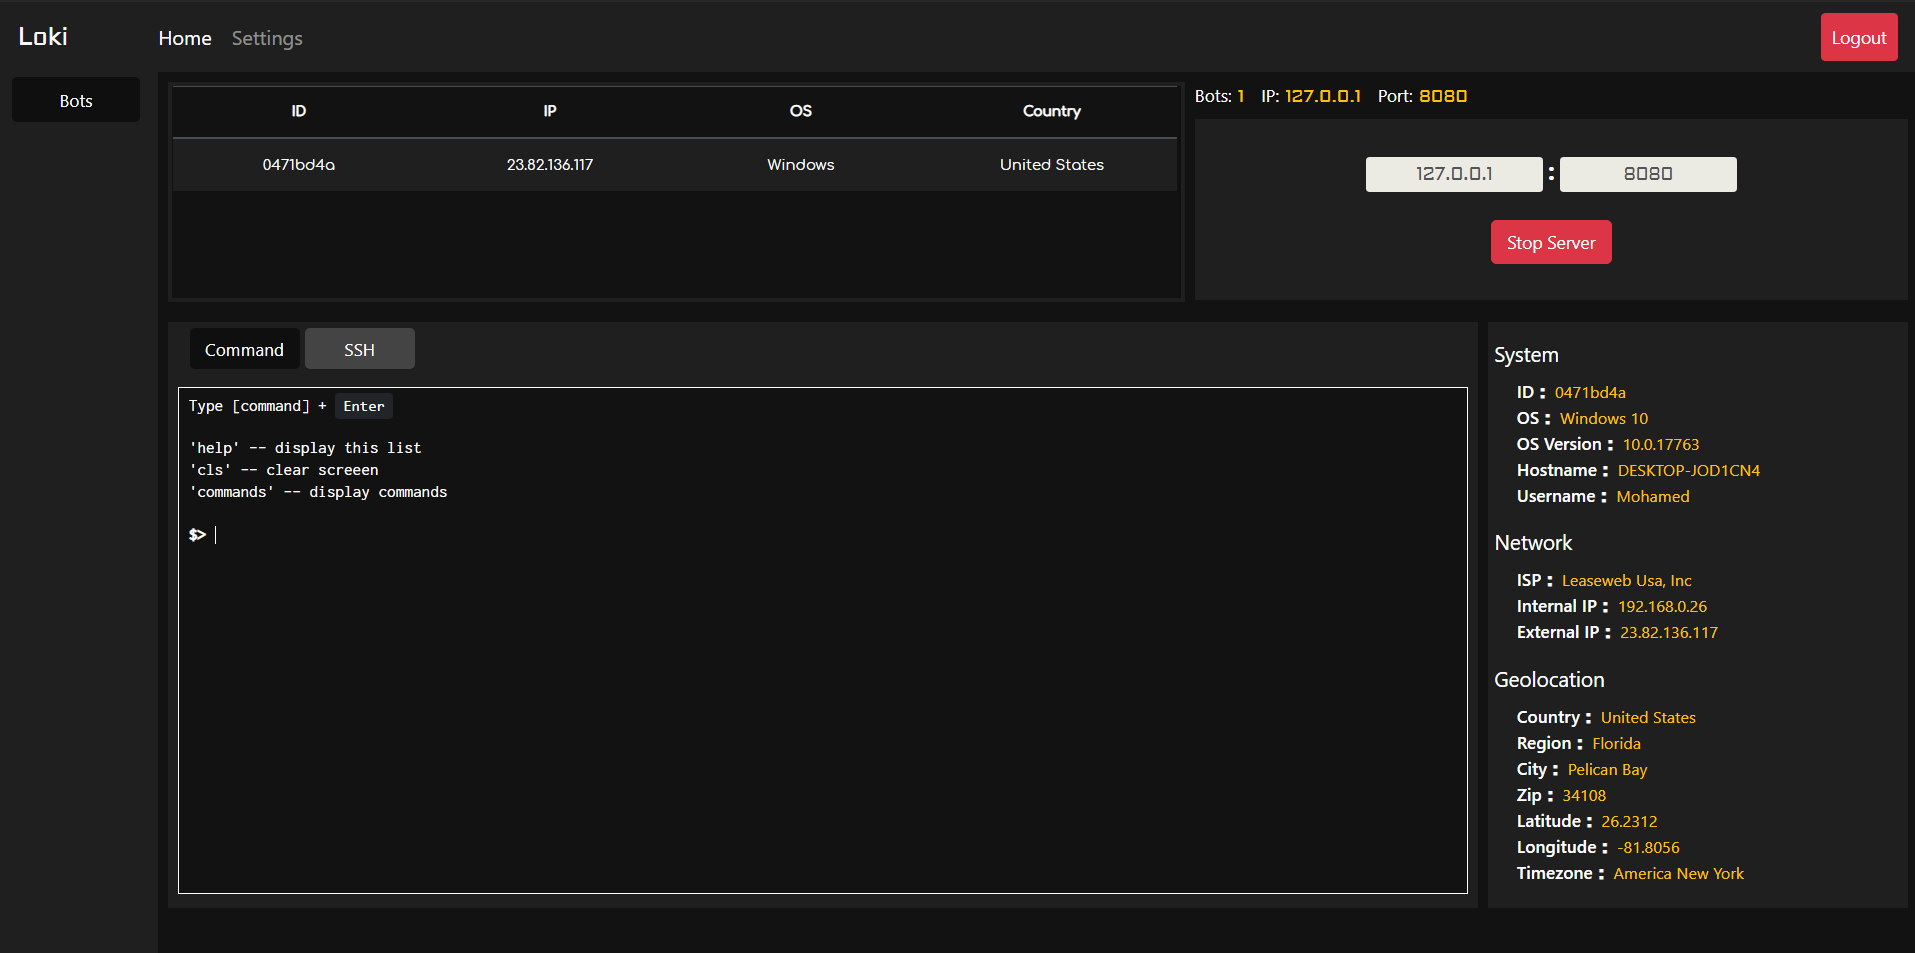
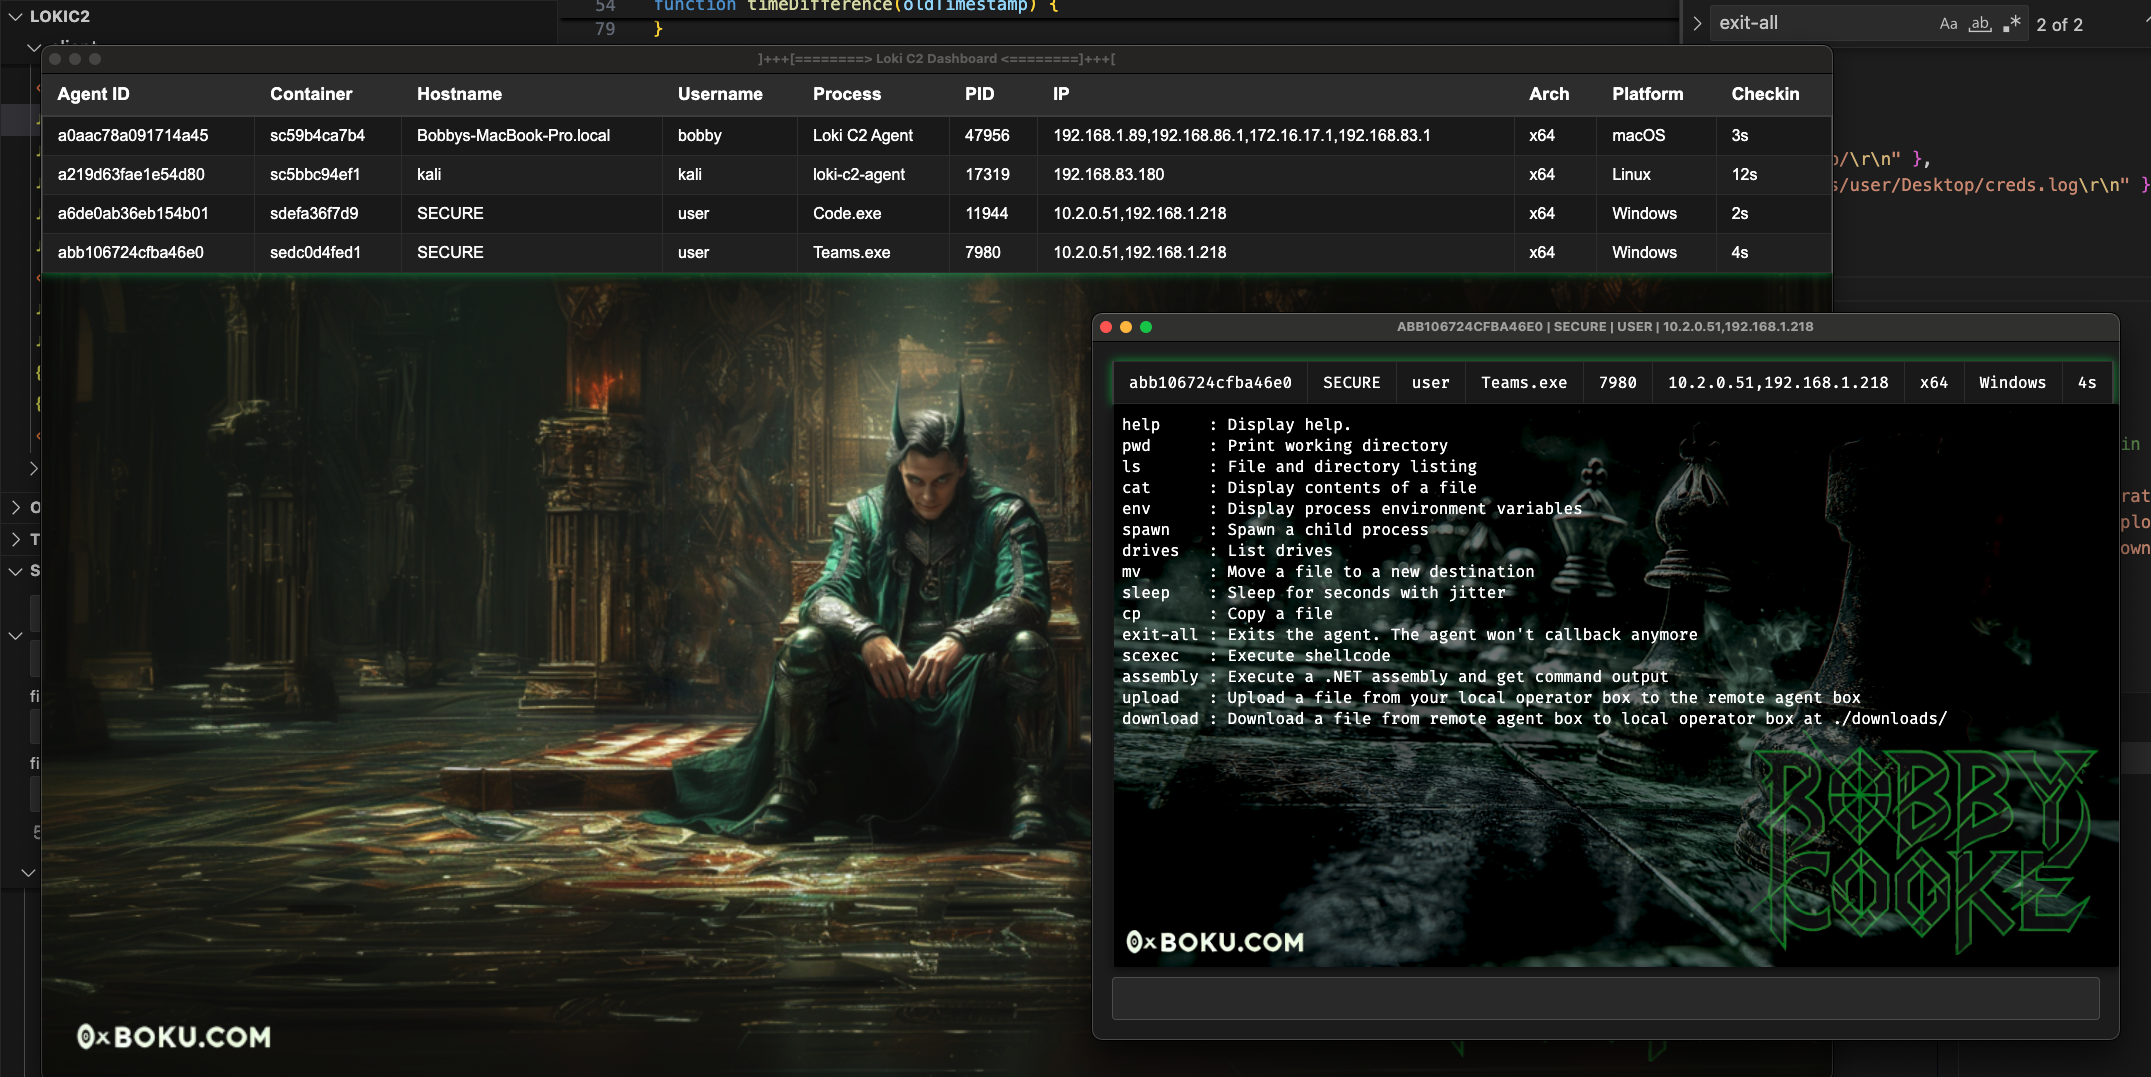 boku7/loki
🧙♂️ Node.js Command & Control zum Script-Jacking verwundbarer Electron-Anwendungen
 tanc7/exocet-av-evasion
EXOCET - AV-umgehendes, nicht erkennbares Payload-Auslieferungswerkzeug
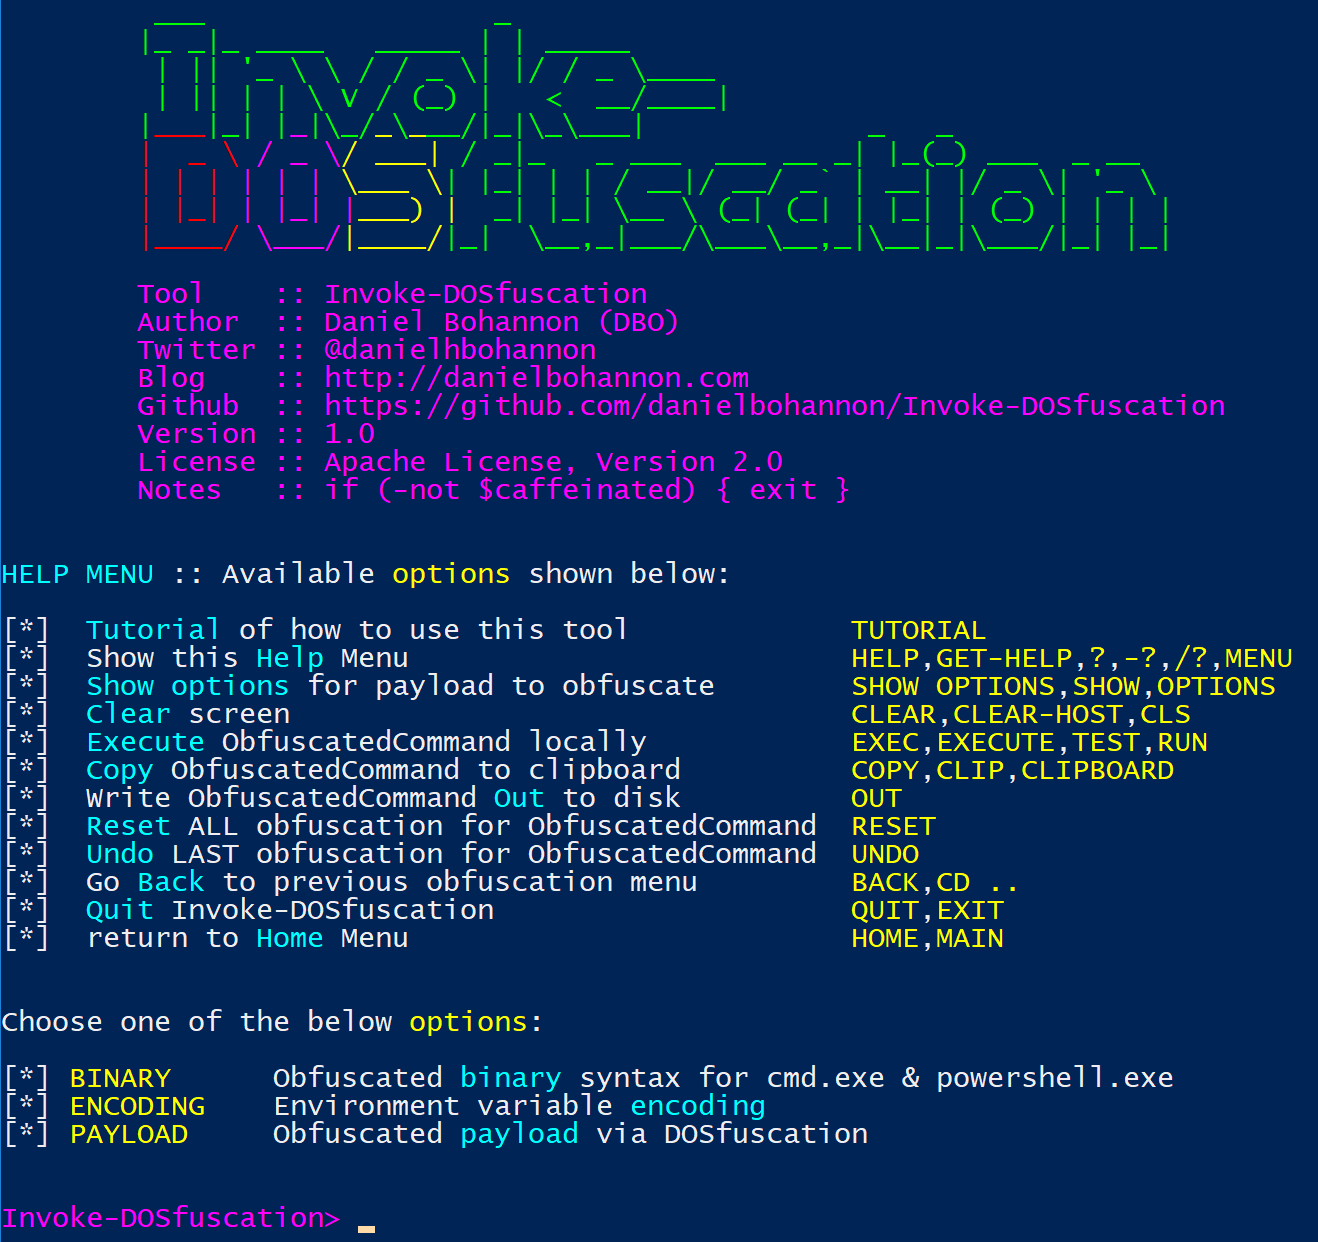 danielbohannon/invoke-dosfuscation
Cmd.exe Kommando-Verschleierungsgenerator & Erkennungs-Test-Harness
 klezvirus/cve-2021-40444
CVE-2021-40444 - Vollständig bewaffneter Microsoft Office Word RCE-Exploit
 sia-iotechnology/kittysploit-framework
Python Exploitation Framework, V8 Engine Debugger, Proxy Interceptor, Marktplatz, Post-Exploitation, Backdoor Generator,....
 xx0hcd/malleable-c2-profiles
Cobalt Strike - Malleable C2 Profiles. Eine Sammlung von Profilen, die in verschiedenen Projekten mit Cobalt Strike verwendet werden…
 funnywolf/pystinger
Firewall-Umgehung für die Verkehrsweiterleitung mittels Webshell








