
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen
 p3nt4/invoke-socksproxy
Socks proxy, und Reverse-Socks-Server mit powershell.
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 alphasoc/flightsim
Ein Dienstprogramm zur sicheren Erzeugung bösartiger Netzwerkverkehrsmuster und zur Bewertung von Kontrollen.
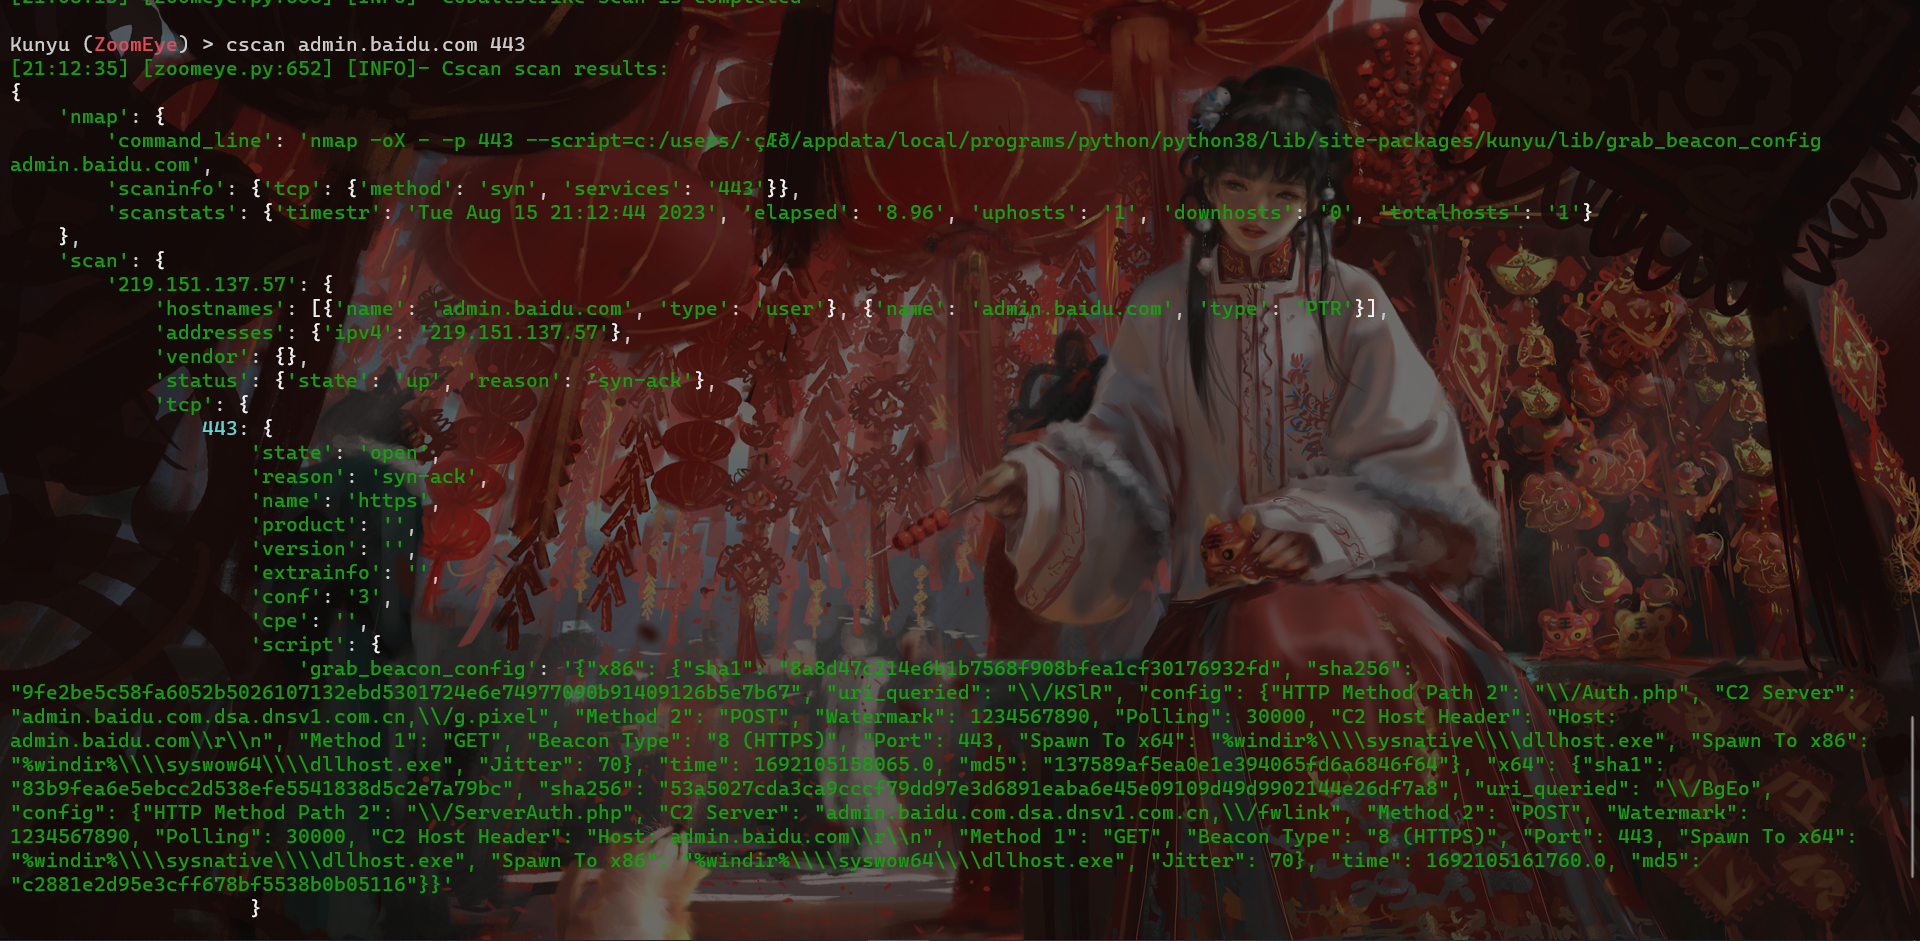 wikiz/redguard
C2-Front-Flusskontroll-Tool mit JA3/JARM-Fingerabdruck-Randomisierung, Domain-Fronting, malleable C2 Profilvalidierung und IP-Whitelisting, um Blue…
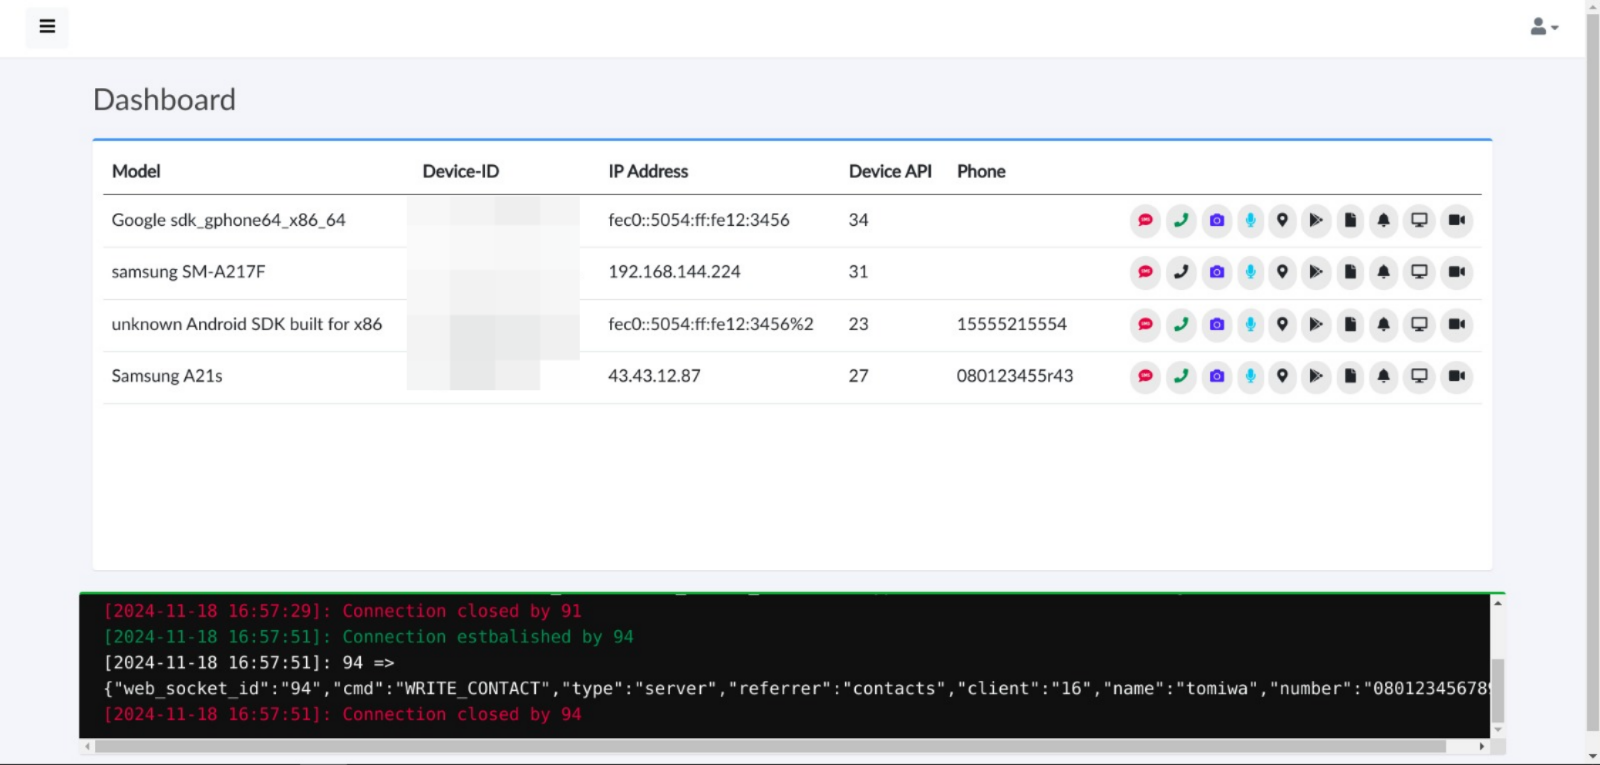 tomiwa-ot/moukthar
Android-Fernverwaltungstool
 ahxr/ghost
Leichte RAT, die stillen Remote-Kommandozeilenzugriff, verstecktes Herunterladen/Ausführen von Dateien und Persistenzmechanismen für Windows-Systeme…
 wkl-sec/hiddendesktop
HVNC für Cobalt Strike
 loociprian/gc2-sheet
GC2 ist eine Command-and-Control-Anwendung, die es einem Angreifer ermöglicht, Befehle auf dem Zielcomputer auszuführen, indem er Google Sheets oder…
 schira4396/vcenterkiller
Ein umfassendes Tool zur Ausnutzung von Vcenter, das die derzeit gängigsten CVEs abdeckt: CVE-2021-21972, CVE-2021-21985, CVE-2021-22005, One Access…
 deimosc2/deimosc2
DeimosC2 ist ein Golang Command-and-Control-Framework für die Post-Exploitation.
 threatexpert/gonc
Netcat mit automatisierter NAT-Traversierung, sicherem P2P und erweiterten Funktionen für Shell-Zugriff, Dateiübertragung und Netzwerk-Proxying.
 ghostpack/sharpwmi
SharpWMI ist eine C#-Implementierung verschiedener WMI-Funktionalitäten.
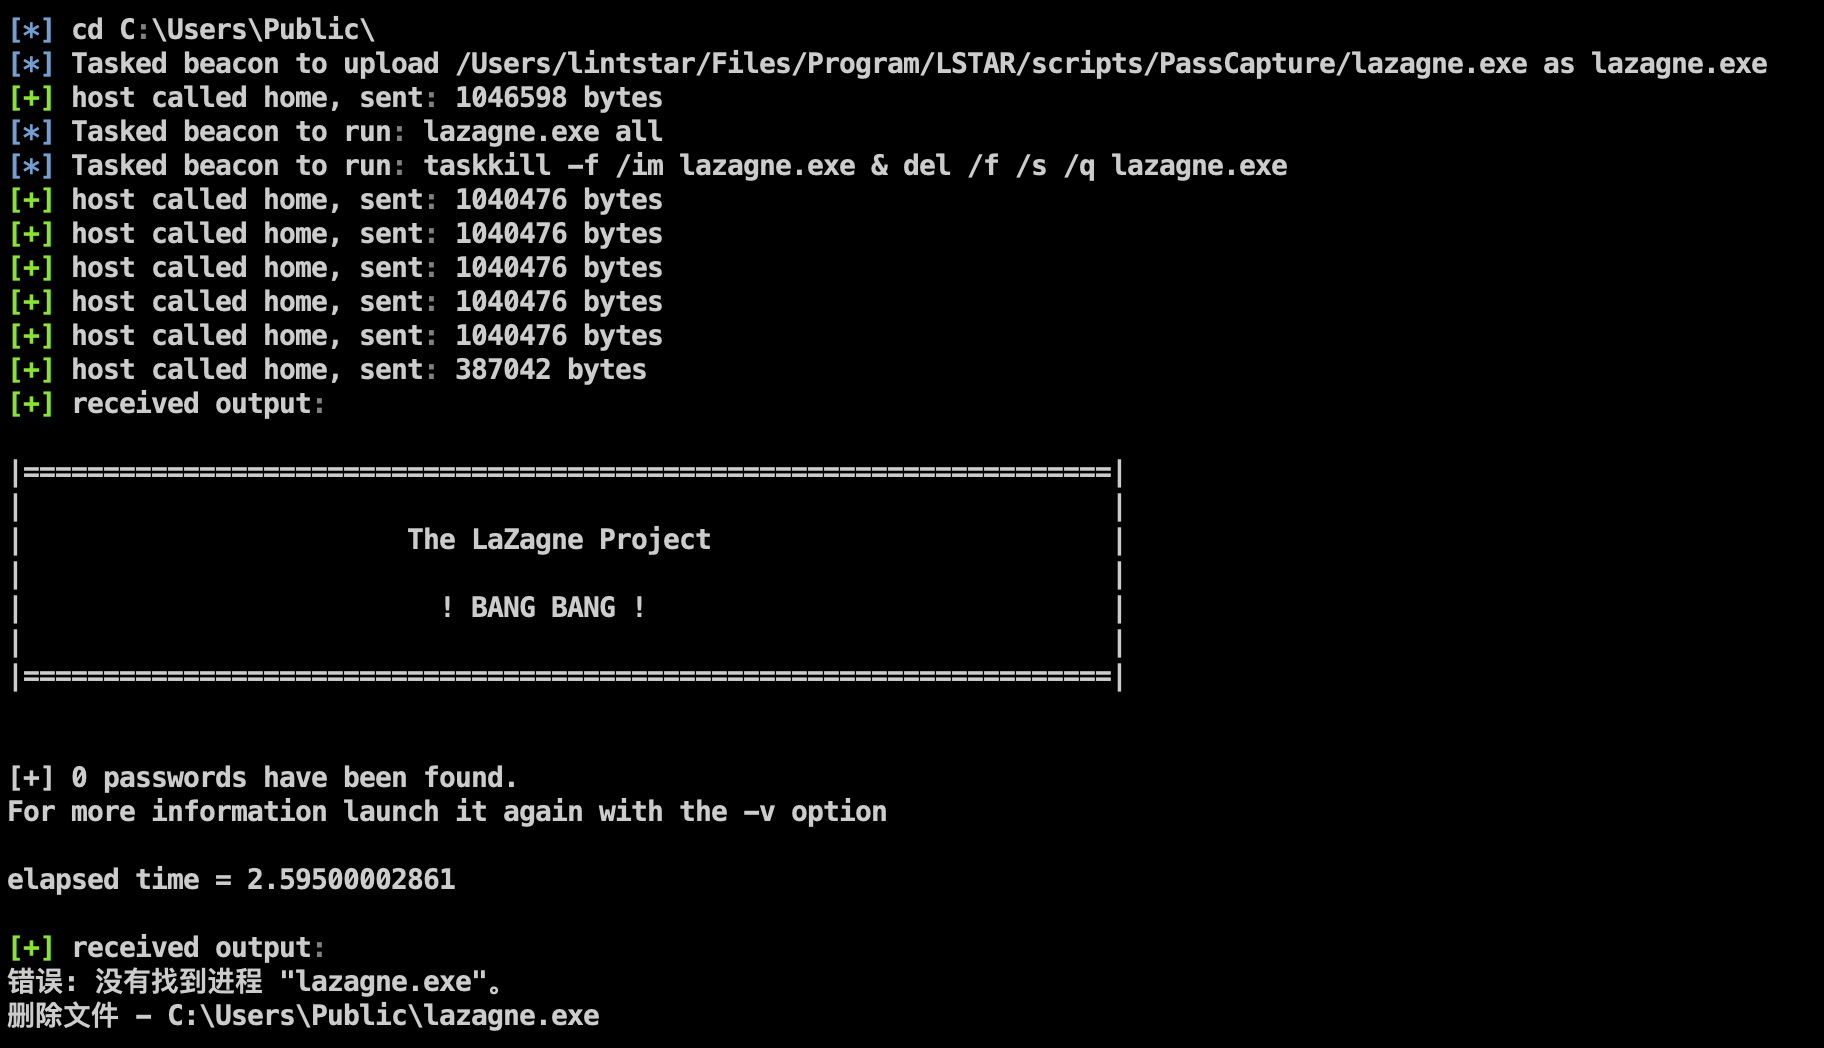 lintstar/lstar
LSTAR - Umfassendes CobaltStrike-Post-Exploitation-Plugin
 xdnice/pcshare
PCShare ist eine leistungsstarke Remote-Control-Software, mit der Bildschirm, Registrierung (Registry), Dateisystem usw. des Zielrechners überwacht…
 mwsrc/betterandrorat
Android-Fernzugriffs-Trojaner
 sin5678/gh0st
ein Open-Source-Fernverwaltungswerkzeug
 jas502n/cve-2020-5902
Proof-of-Concept-Exploit für CVE-2020-5902, eine Directory-Traversal- und Remote-Codeausführungsschwachstelle in F5 BIG-IP TMUI. Enthält Dateilesen-,…
 idov31/sandman
NTP-basierte Hintertür für gehärtete Netzwerke, die beliebigen Shellcode über gefälschten NTP-Verkehr ausliefert und ausführt, mit optionaler…








