#1
 ksaweryr/cve-2023-45612-poc
Proof of Concept für XXE in Ktor (CVE-2023-45612)
 d0n601/cve-2025-12673
Flex QR Code Generator <= 1.2.6 - Nicht authentifizierter beliebiger Datei-Upload
 ali-py3/exploit-cve-2025-68613
Proof-of-concept-Exploit für eine kritische RCE-Schwachstelle in n8n (CVE-2025-68613), der die Ausführung beliebiger Befehle durch Ausdrucksinjektion…
 tagoletta/cve-2023-38890
Exploit für CVE-2023-38890, eine nicht authentifizierte SQL-Injection bis hin zur Remote-Code-Ausführung in Online Shopping Portal 3.1, mit…
 d3kc4rt1/cve-2026-1657
Nicht authentifiziertes Hochladen beliebiger Dateien im EventPrime Plugin
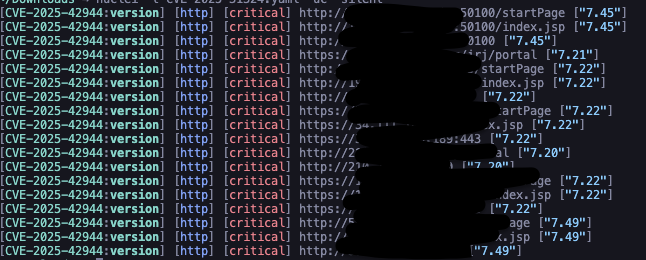 rxerium/cve-2025-42944
Erkennung für CVE-2025-42944
 snorlyd/https-nj.gov---cve-2020-11023
Schwachstellenbericht der offiziellen Website von New Jersey
 depers-rus/cve-2007-4559
Proof-of-concept zur Demonstration von CVE-2007-4559 Path Traversal im tarfile-Modul von Python, das das Überschreiben beliebiger Dateien über…
 open-flaw/cve-2025-12758
Detaillierte Offenlegung von CVE-2025-12758 mit PoC, die eine Umgehung des Unicode-Variationsselektors in validator.js isLength() demonstriert,…
 andressuarezmonk/cve-2025-55182
Proof-of-concept-Exploit für CVE-2025-55182, der Remote-Code-Ausführung in React Server Functions durch Prototype Pollution und manipulierte…
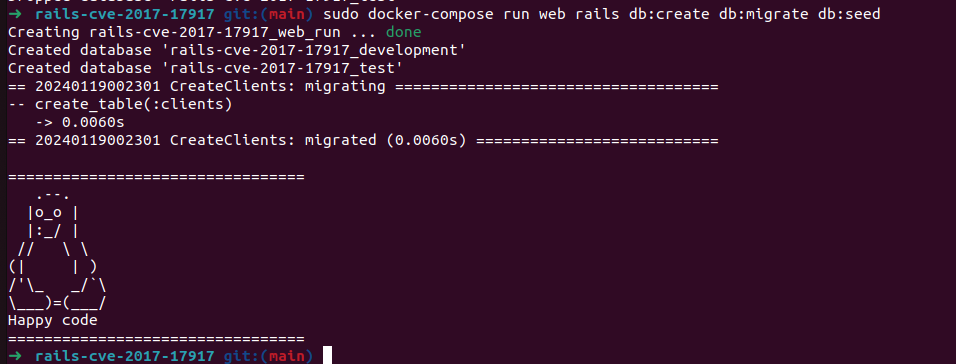 matiasarenhard/rails-cve-2017-17917
Pädagogische Demonstration von CVE-2017-17917 SQL-Injection in Rails, mit Schritt-für-Schritt-Replikation und sicheren Codierungsmaßnahmen unter…
 redopsx/cve-2025-63943
SQL Injection-Schwachstelle im Grocery Store Management System 1.0 entdeckt.
 cucumberanorsncompany/sealsecurityassignment
Forschung zur Schwachstelle CVE-2023-26136
 mooseloveti/postgallery-cve-report
Offenlegung für CVE-2025-13543
 klassiker/cve-2025-55182
CodeQL-basierte Analyse der Prototype-Pollution-Schwachstelle CVE-2025-55182 in React Server Components, mit Exploit-POC und statischen…
 beishanxueyuan/cve-2025-48384-test
Reproduktion von CVE-2025-48384, die eine Git-Submodul-Pfad-Traversal-Schwachstelle demonstriert, mit Schritt-für-Schritt-Befehlen zum Nachstellen…
 ysaxon/pyrocms-ssti-fix
Ein Drop-in-Fix für CVE-2023-29689 - SSTI in PyroCMS, mittels einer benutzerdefinierten Twig-Sandbox-Implementierung