
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/matiasarenhard/rails-cve-2017-17917
SchwachstellenanalyseCode-AnalyseWebanwendungs-ExploitationLernen & BildungDatenbanksicherheitLabs & Praxis
GitHubmatiasarenhard/rails-cve-2017-17917

rails-cve-2017-17917

Pädagogische Demonstration von CVE-2017-17917 SQL-Injection in Rails, mit Schritt-für-Schritt-Replikation und sicheren Codierungsmaßnahmen unter Verwendung parametrisierter Abfragen.

Repository anzeigen
139vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    287

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

rails-cve-2017-17917

Das Projekt demonstriert die Reproduktion einer SQL-Injection-Schwachstelle im id-Parameter und bietet anschließend Einblicke in die Eindämmung und Behebung dieses Sicherheitsproblems. https://www.cvedetails.com/cve/CVE-2017-17917/?q=CVE-2017-17917

Stack:

  Ruby: 3.2.2
  Rails: 7.0.8
  Docker 24.0.5
  Docker-Compose 1.29.2
  PostgreSQL

CVE-2017-17917

image

Wir haben diese CVE ausgewählt, um das anhaltende Auftreten dieses Problems in den neuesten Rails-Versionen hervorzuheben und seine Relevanz für die Best Practices der Entwicklung zu bekräftigen.

Schema der Umgebung zur Reproduktion der Schwachstelle

Diagrama sem nome drawio(1)

Anweisungen zur Reproduktion dieser Schwachstelle.

Anforderungen:

  docker
  docker-compose

Schritte zum Erstellen eines Projekts:

  sudo docker-compose build
image

  sudo docker-compose run web bundle install
image

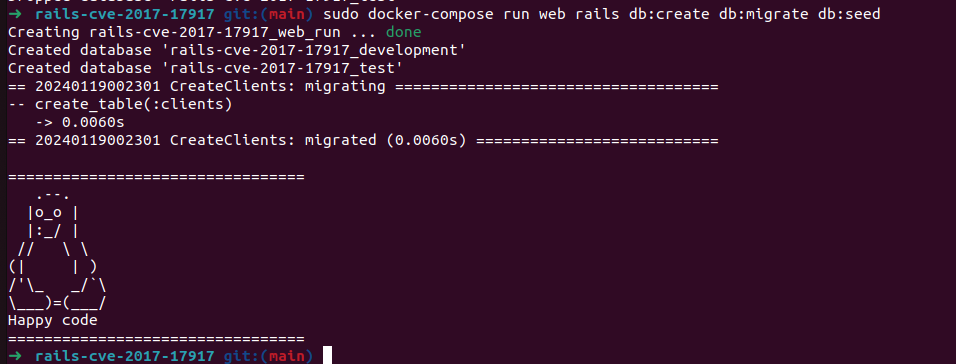
  sudo docker-compose run web rails db:create db:migrate db:seed

image

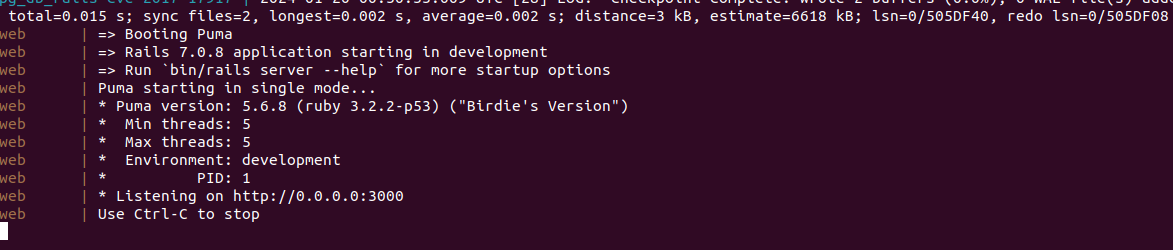
  sudo docker-compose up

image

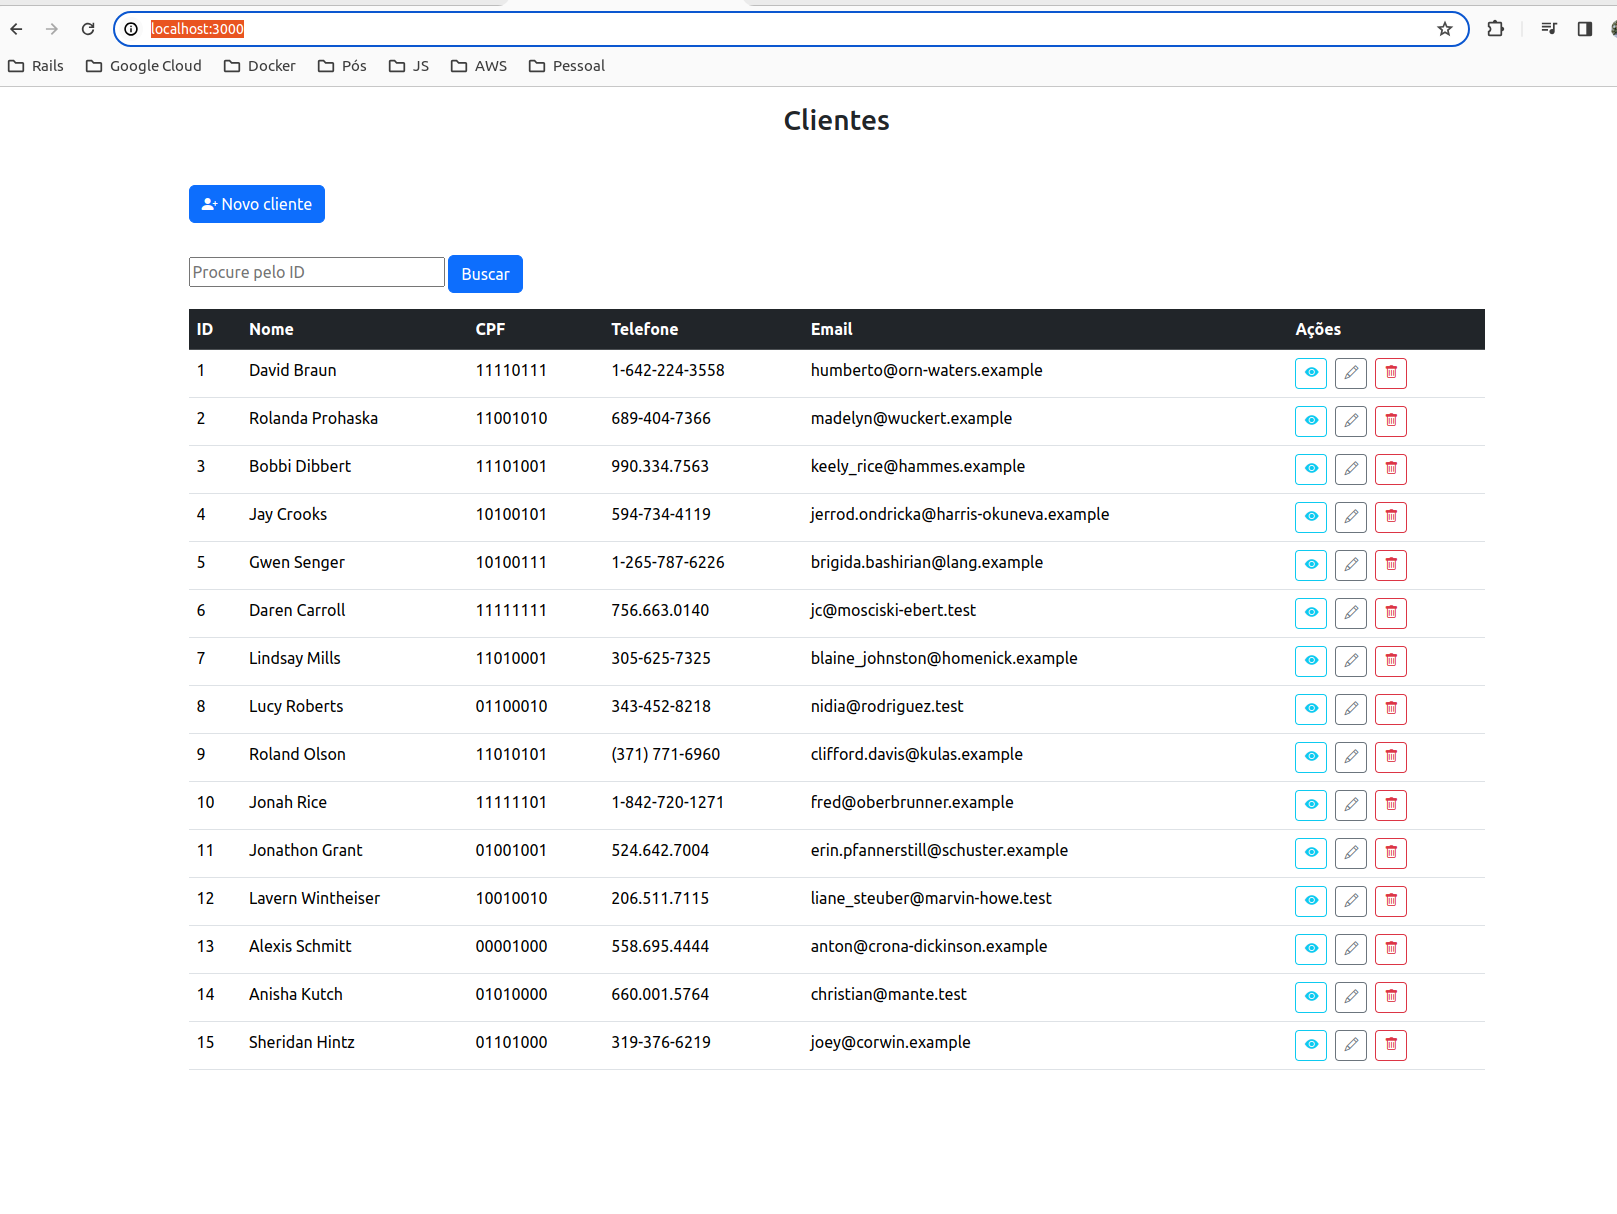
Gehe zu http://localhost:3000/

image

image

SQL-Injection-Parameter 1 OR id > 1

image

Bewertung der Risiken der Schwachstelle in einer Produktionsumgebung.

Mit dieser SQL-Injection kann ein Angreifer Benutzerdaten abrufen, auf die er normalerweise keinen Zugriff hätte.
Schwierigkeitsgrad der Ausführung: einfach

Fazit

Das Problem liegt in der Controller-Methode, insbesondere beim Aufruf einer where-Klausel wie folgt:
@clients = Client.where("id = #{params[:id_search]}")
Link zum Code

Das Problem wird durch den folgenden Ansatz gelöst:
@clients = Client.where(id: "#{params[:id_search]}")
Link zum Code

Tests

  sudo docker-compose run web rspec

image

Tool herunterladen